
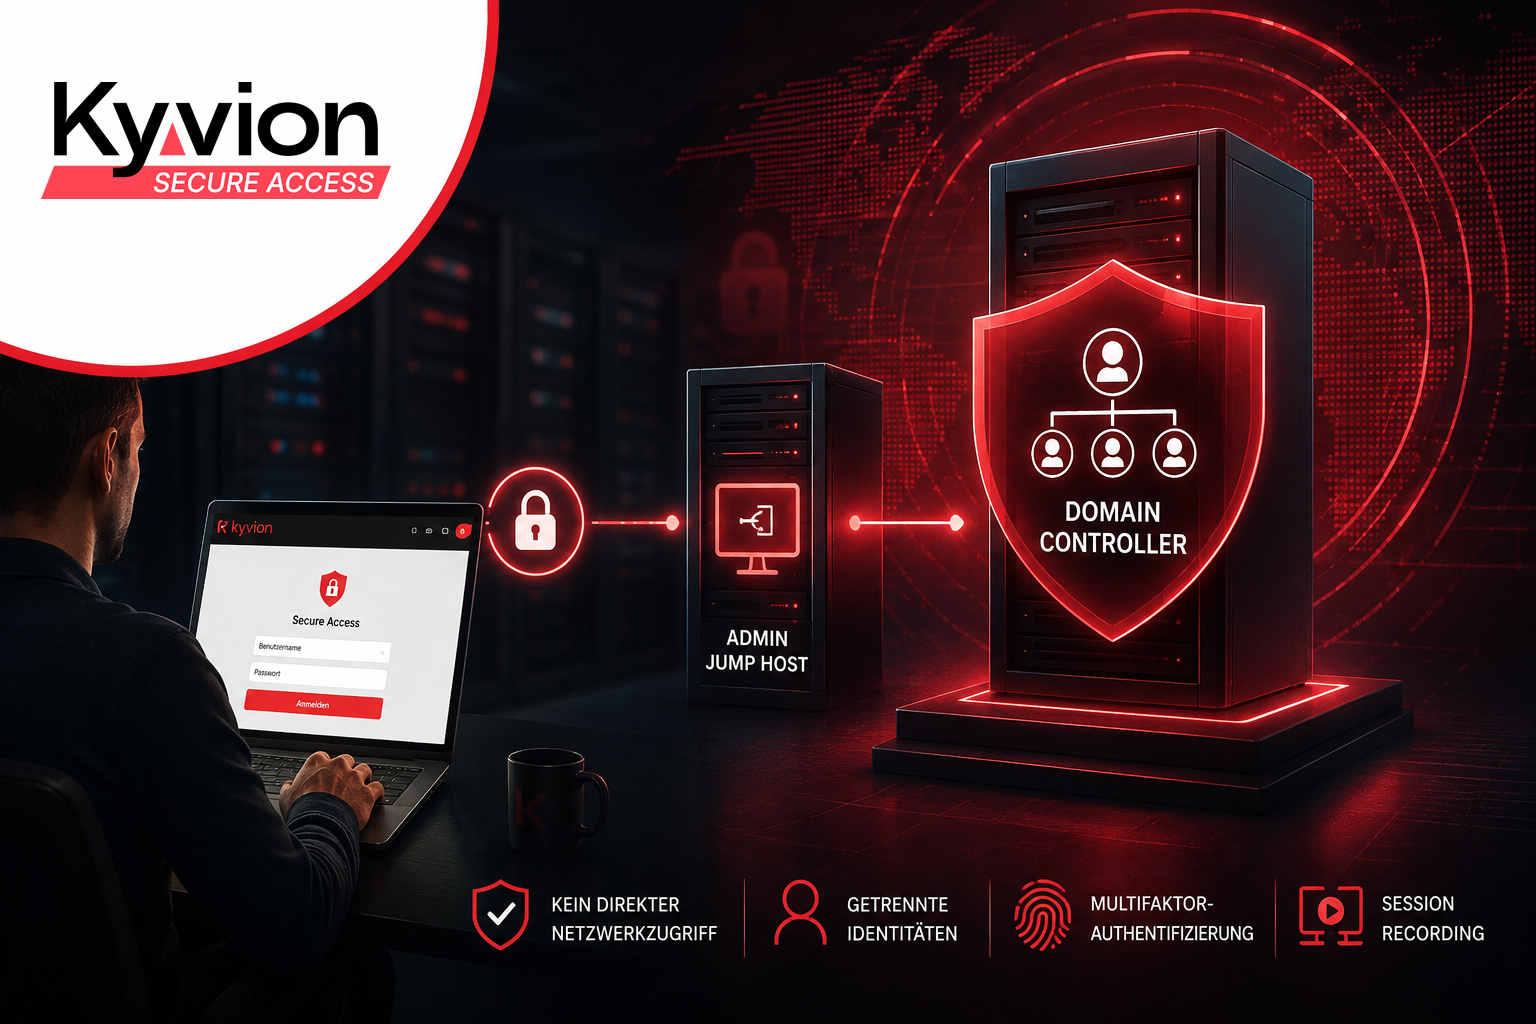
Der Domain Controller gehört zu den Systemen, bei denen ein erfolgreicher Angriff besonders weitreichende Folgen haben kann. Hier werden Benutzer authentifiziert, Gruppenmitgliedschaften verwaltet, Berechtigungen vergeben und zentrale Sicherheitsrichtlinien einer Windows-Domäne gesteuert. Wer administrative Kontrolle über einen Domain Controller erhält, hat deshalb häufig nicht nur Zugriff auf einen einzelnen Server, sondern auf wesentliche Teile der gesamten IT-Infrastruktur.
Entsprechend hoch sollte die Hürde für administrative Zugriffe sein. In der Praxis sieht es jedoch oft anders aus. Administratoren arbeiten mit ihrem normalen Notebook oder Arbeitsplatz-PC, bauen bei Bedarf eine VPN-Verbindung auf und starten anschließend eine RDP-Sitzung oder verwenden die üblichen Windows-Verwaltungswerkzeuge. Technisch funktioniert das. Sicherheitstechnisch entsteht damit aber eine Verbindung zwischen einem vergleichsweise stark exponierten Arbeitsplatz und einem der kritischsten Systeme des Unternehmens.
Das Problem beginnt häufig vor der Anmeldung
Ein sicher konfigurierter Domain Controller allein reicht nicht aus. Entscheidend ist auch, von welchen Geräten und über welche Wege eine administrative Anmeldung möglich ist.
Ein Arbeitsplatzrechner wird für E-Mail, Internet, Downloads, Office-Dokumente, Videokonferenzen und zahlreiche weitere Anwendungen verwendet. Genau deshalb ist seine Angriffsfläche wesentlich größer als die eines speziell abgesicherten Administrationssystems. Wird ein solcher Arbeitsplatz kompromittiert, können gespeicherte Zugangsdaten, aktive Sitzungen oder administrative Verbindungen für einen weiterführenden Angriff interessant werden.
Besonders problematisch wird es, wenn privilegierte Konten regelmäßig auf normalen Arbeitsplätzen verwendet werden. Ein Domain-Administrator sollte nicht gleichzeitig das Konto sein, mit dem E-Mails gelesen, Webseiten besucht oder Dokumente bearbeitet werden.
Die sichere Administration eines Domain Controllers beginnt deshalb mit einer klaren Trennung zwischen täglicher Arbeit und administrativer Tätigkeit.
VPN löst dieses Problem nur teilweise
Ein VPN verschlüsselt die Verbindung zwischen einem externen Gerät und dem Unternehmensnetzwerk. Das ist grundsätzlich sinnvoll, beantwortet aber eine andere Frage. Eine verschlüsselte Verbindung bedeutet noch nicht automatisch, dass der angeschlossene Arbeitsplatz für die Administration kritischer Systeme geeignet ist.
Mit einer VPN-Verbindung erhält ein Gerät in vielen Umgebungen Netzwerkzugriff auf interne Ressourcen. Wie weit dieser Zugriff reicht, hängt von Firewall-Regeln, Routing und der jeweiligen VPN-Konfiguration ab. Trotzdem wird zunächst eine Netzwerkverbindung zwischen dem Endgerät und der internen Infrastruktur hergestellt.
Für die Administration eines Domain Controllers kann ein wesentlich restriktiverer Ansatz sinnvoll sein: Der Administrator benötigt nicht das interne Netzwerk. Er benötigt lediglich Zugriff auf die für seine Aufgabe vorgesehenen Administrationssysteme.
Genau dieser Unterschied verändert das Sicherheitsmodell.
Administration über einen kontrollierten Zugangspunkt
Statt einem Administrator von seinem Arbeitsplatz aus direkten Zugriff auf den Domain Controller zu ermöglichen, kann ein separates Administrationssystem eingesetzt werden. Dabei kann es sich beispielsweise um einen gehärteten Admin-PC, eine virtuelle Privileged Access Workstation oder einen Jump Host handeln.
Der Administrator arbeitet zunächst weiterhin an seinem normalen Rechner. Für administrative Tätigkeiten verbindet er sich jedoch ausschließlich mit dem dafür vorgesehenen System. Erst von dort erfolgt die eigentliche Administration des Domain Controllers.
Damit entsteht eine klare Grenze. Der normale Arbeitsplatz muss weder direkten RDP-Zugriff auf den Domain Controller erhalten noch müssen privilegierte Administrationskonten dort für die tägliche Arbeit eingesetzt werden.
Diese Trennung ist besonders für kleinere und mittlere Unternehmen interessant. Sie setzt nicht zwangsläufig eine umfangreiche Enterprise-PAM-Infrastruktur voraus. Bereits ein sauber aufgebauter Administrationsweg kann die Angriffsfläche deutlich reduzieren.
Der Browser kann zum Zugangspunkt werden
Mit Kyvion Secure Access lässt sich dieser Administrationsweg zusätzlich vom verwendeten Endgerät entkoppeln. Der Administrator benötigt auf seinem Arbeitsplatz keinen speziellen Remote-Access-Client. Der Zugriff erfolgt über einen aktuellen Webbrowser.
Nach der Authentifizierung stellt Kyvion Secure Access die freigegebene Verbindung zum vorgesehenen Administrationssystem bereit. Das kann beispielsweise eine RDP-Sitzung zu einem Admin Jump Host sein. Der Benutzer erhält damit genau den Zugang, den er für seine Aufgabe benötigt, anstatt eine allgemeine Netzwerkverbindung in das interne Netz aufzubauen.
Das Prinzip ist einfach: Der Administrator verbindet sich mit Kyvion Secure Access, Kyvion Secure Access vermittelt die freigegebene Sitzung zum Administrationssystem und von dort werden die Domain Controller verwaltet.
Der Domain Controller selbst muss dabei weder für externe Benutzer veröffentlicht noch über einen klassischen VPN-Zugang erreichbar gemacht werden.
Administrative Konten gehören nicht auf den normalen Arbeitsplatz
Neben dem technischen Zugangsweg spielt die Trennung der Benutzerkonten eine entscheidende Rolle. Ein Administrator sollte für seine tägliche Arbeit ein normales Benutzerkonto verwenden. Privilegierte Konten werden ausschließlich für administrative Aufgaben eingesetzt.
Das klingt selbstverständlich, ist in gewachsenen IT-Umgebungen aber längst nicht überall konsequent umgesetzt.
Werden administrative Sitzungen über einen definierten Zugangspunkt geführt, lässt sich diese Trennung wesentlich leichter durchsetzen. Der normale Arbeitsplatz bleibt Arbeitsplatz. Die privilegierte Identität wird dagegen ausschließlich innerhalb des vorgesehenen Administrationsprozesses verwendet.
Zusammen mit einer starken Mehrfaktor-Authentifizierung entsteht eine zusätzliche Hürde. Ein gestohlenes Passwort allein sollte niemals ausreichen, um Zugriff auf eine zentrale Administrationsumgebung zu erhalten.
Auch externe Dienstleister brauchen keinen Netzwerkzugang
Noch deutlicher wird der Vorteil eines kontrollierten Administrationsweges, wenn externe IT-Dienstleister beteiligt sind. Für Wartungsarbeiten wird häufig ein VPN-Konto eingerichtet, mit dem der Dienstleister anschließend auf Teile des Kundennetzes zugreifen kann.
Damit erhält ein fremdes Endgerät eine Verbindung in die eigene Infrastruktur. Ob dieses Gerät ausreichend geschützt, aktuell gepatcht und frei von Schadsoftware ist, lässt sich vom Kunden nur begrenzt kontrollieren.
Für viele Wartungsaufgaben ist dieser Netzwerkzugriff überhaupt nicht erforderlich. Der Dienstleister benötigt beispielsweise lediglich eine RDP-Sitzung auf einen bestimmten Administrationsserver.
Kyvion Secure Access kann genau diesen Zugriff bereitstellen. Der externe Techniker öffnet seinen Browser, authentifiziert sich und erhält die für ihn freigegebene Sitzung. Andere Systeme und Netzwerkbereiche müssen dadurch nicht automatisch erreichbar werden.
Gerade bei privilegierten Zugriffen ist dieser Unterschied erheblich: Nicht das Netz wird freigegeben, sondern eine konkrete Arbeitsmöglichkeit.
Nachvollziehbarkeit gehört zur sicheren Administration
Bei administrativen Zugriffen sollte außerdem nachvollziehbar sein, wer wann auf welches System zugegriffen hat. Besonders bei mehreren Administratoren oder externen Dienstleistern wird dies schnell wichtig.
Kyvion Secure Access kann administrative Sitzungen zentral vermitteln und Sitzungen aufzeichnen. Dadurch entsteht eine zusätzliche Kontroll- und Nachweismöglichkeit für besonders sensible Zugriffe.
Session Recording ersetzt keine organisatorischen Regeln und auch kein vollständiges Privileged Access Management, kann aber einen wichtigen Teil eines nachvollziehbaren Administrationskonzepts bilden. Gerade für mittelständische Unternehmen ist dies interessant, wenn privilegierte Zugriffe besser kontrolliert werden sollen, ohne dafür sofort eine komplexe PAM-Plattform einzuführen.
Domain Controller müssen nicht bequem erreichbar sein
Bei normalen Anwendungen ist möglichst einfacher Zugriff ein sinnvolles Ziel. Bei einem Domain Controller gelten andere Maßstäbe. Ein Administrator muss seine Arbeit zuverlässig erledigen können, aber der Weg dorthin darf bewusst stärker eingeschränkt sein.
Ein direkter RDP-Zugriff vom normalen Arbeitsplatz, breit angelegte VPN-Berechtigungen und die regelmäßige Verwendung hochprivilegierter Konten auf Standard-PCs passen nicht zu diesem Ansatz.
Ein getrenntes Administrationssystem, separate administrative Identitäten, Mehrfaktor-Authentifizierung und ein kontrollierter Remote-Zugang schaffen eine wesentlich klarere Struktur. Kyvion Secure Access kann dabei die Verbindung zwischen Administrator und Administrationsumgebung herstellen, ohne dem verwendeten Endgerät einen allgemeinen Zugang zum internen Netzwerk geben zu müssen.
Damit wird aus „Wer darf sich ins Netzwerk einwählen?“ eine wesentlich präzisere Frage: „Wer darf auf welches Administrationssystem zugreifen?“
Für die sichere Administration eines Domain Controllers ist genau das die entscheidende Richtung.


