
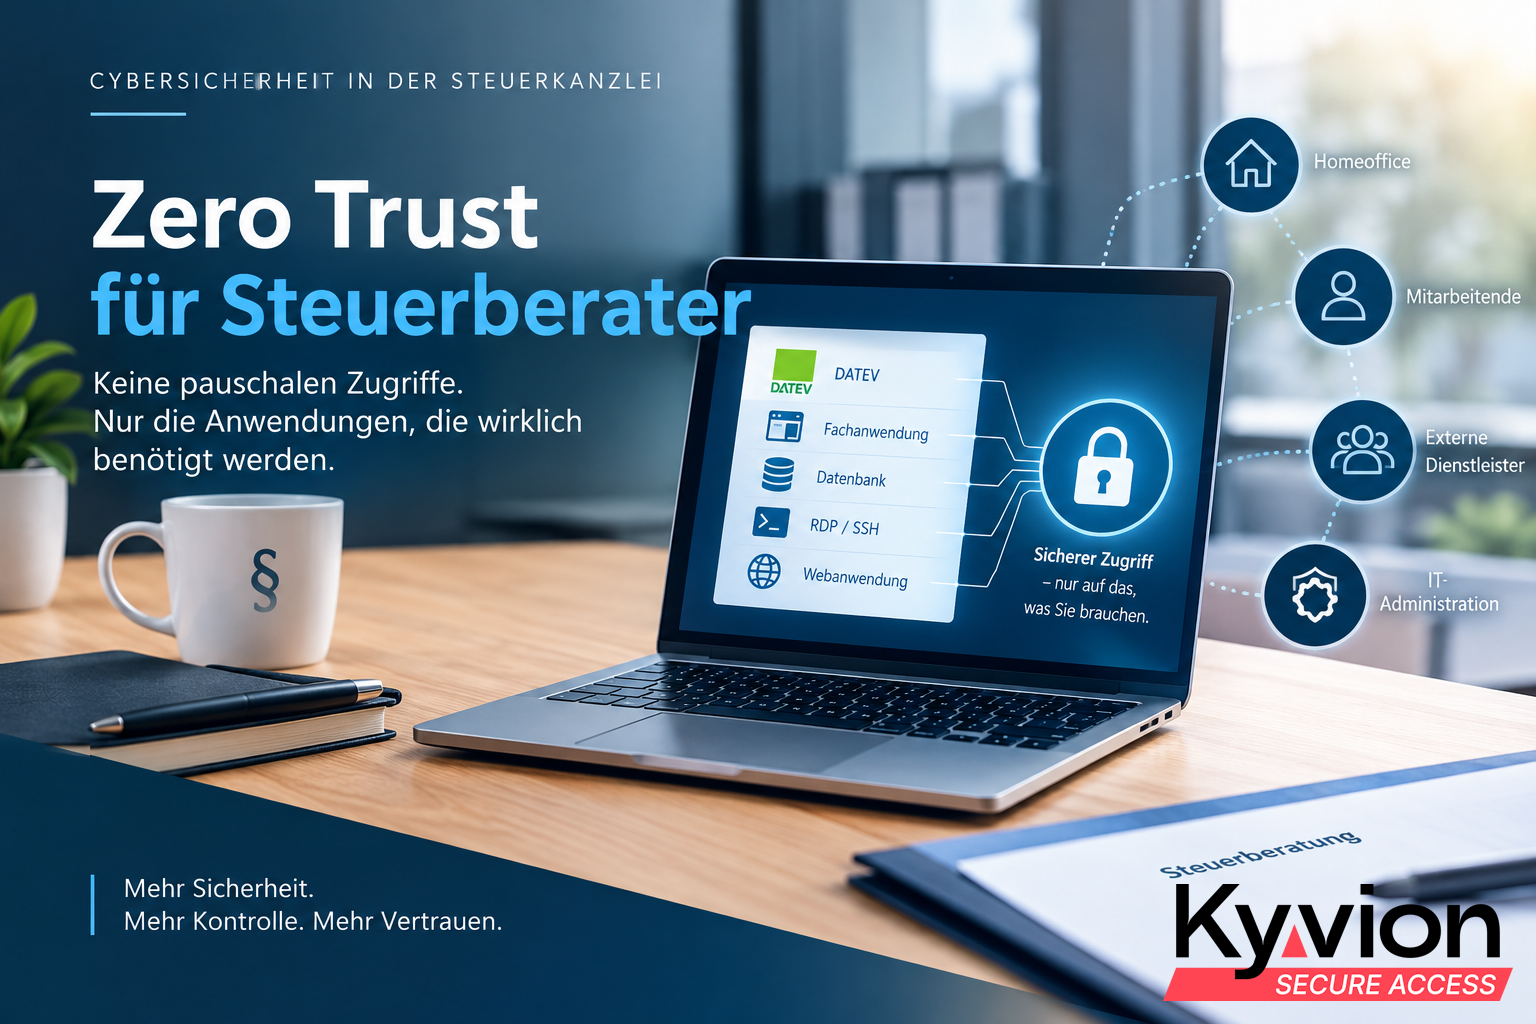
Steuerkanzleien gehören zu den Unternehmen, bei denen ein erfolgreicher Cyberangriff besonders schnell weitreichende Folgen haben kann. Lohnabrechnungen, Finanzbuchhaltung, Jahresabschlüsse, Steuerdaten, Bankverbindungen und persönliche Informationen der Mandanten laufen an wenigen zentralen Stellen zusammen. Gleichzeitig hat sich die Arbeitsweise vieler Kanzleien verändert. Mitarbeitende arbeiten im Homeoffice, Berufsträger greifen unterwegs auf Anwendungen zu, externe IT-Dienstleister benötigen administrative Zugänge und immer mehr Dienste werden über Webanwendungen oder Cloud-Plattformen bereitgestellt.
Das klassische Sicherheitsmodell mit einem geschützten Kanzleinetz und einer vermeintlich unsicheren Außenwelt passt immer weniger zu dieser Realität. Genau an diesem Punkt setzt Zero Trust an.
Das Kanzleinetz ist keine Vertrauenszone mehr
Über viele Jahre funktionierte IT-Sicherheit nach einem vergleichsweise einfachen Prinzip: Wer sich innerhalb des Unternehmensnetzes befand, galt zunächst als vertrauenswürdig. Firewall und VPN sollten dafür sorgen, dass nur berechtigte Benutzer von außen in dieses Netz gelangen.
Zero Trust stellt diese Annahme infrage. Das Bundesamt für Sicherheit in der Informationstechnik beschreibt Zero Trust als Architekturprinzip, bei dem es kein implizites Vertrauen zwischen Benutzern, Geräten und Systemen gibt. Zugriffe müssen authentifiziert und autorisiert werden, Berechtigungen sollen nach dem Prinzip der minimal erforderlichen Rechte vergeben werden. Entscheidend ist dabei, dass nicht mehr grundsätzlich zwischen einem sicheren internen und einem unsicheren externen Netzwerk unterschieden wird.
Für eine Steuerkanzlei bedeutet das einen wichtigen Perspektivwechsel. Ein Mitarbeiter benötigt nicht automatisch Zugriff auf das Kanzleinetz, nur weil er von zu Hause arbeiten möchte. Er benötigt Zugriff auf genau die Anwendungen und Ressourcen, die er für seine Tätigkeit braucht.
Das klingt zunächst nach einem kleinen Unterschied. Aus Sicht der IT-Sicherheit ist es ein grundlegender Wandel.
VPN allein ist noch kein Zero Trust
Ein VPN baut üblicherweise eine Verbindung zwischen einem entfernten Gerät und dem internen Netzwerk auf. Das kann technisch sinnvoll sein, löst aber nicht automatisch die Frage, welche Systeme ein Benutzer nach erfolgreicher Anmeldung tatsächlich erreichen können sollte.
Gerade bei Steuerkanzleien lohnt sich deshalb die Frage, ob ein Mitarbeiter für die Nutzung einer einzelnen Fachanwendung tatsächlich eine Netzwerkverbindung in die Kanzlei benötigt.
Zero Trust verfolgt einen anderen Ansatz. Nicht der Zugang zum Netzwerk steht im Mittelpunkt, sondern der kontrollierte Zugriff auf eine konkrete Ressource. Der Benutzer erhält beispielsweise Zugriff auf einen Terminalserver, eine interne Webanwendung oder einen bestimmten administrativen Dienst. Andere Server und Netzwerkbereiche bleiben für ihn unsichtbar beziehungsweise unerreichbar.
Damit lässt sich die mögliche Angriffsfläche deutlich verkleinern.
DATEV und andere Kanzleianwendungen sicher aus der Ferne nutzen
Besonders interessant wird dieser Ansatz beim mobilen Arbeiten. Viele Kanzleien möchten ihren Mitarbeitern den Zugriff auf DATEV-Umgebungen, Dokumentenmanagement, ERP-Systeme oder andere Windows-Anwendungen ermöglichen, ohne dafür umfangreiche Arbeitsplatzumgebungen außerhalb der Kanzlei aufzubauen.
DATEV selbst weist darauf hin, dass Steuerkanzleien täglich mit sensiblen und schützenswerten Kanzlei- und Mandantendaten arbeiten und bietet für mobiles Arbeiten verschiedene Sicherheitslösungen an. Auch Multifaktor-Authentifizierung gehört zu den von DATEV empfohlenen Vorkehrungen zum Schutz sensibler Daten.
Ein Zero-Trust-orientierter Remote-Zugriff kann diese Sicherheitsstrategie ergänzen. Statt das entfernte Endgerät mit dem gesamten Kanzleinetz zu verbinden, wird lediglich die benötigte Anwendung beziehungsweise Sitzung bereitgestellt.
Mit Kyvion Secure Access lässt sich beispielsweise eine RDP-Sitzung direkt über einen aktuellen Webbrowser bereitstellen. Auf dem Arbeitsplatz muss dafür kein spezieller Remote-Access-Client installiert werden. Der Anwender authentifiziert sich am zentralen Zugang und erhält anschließend nur die für ihn freigegebenen Verbindungen.
Für den Benutzer fühlt sich das vergleichsweise unspektakulär an: Browser öffnen, anmelden, Anwendung starten. Im Hintergrund verändert sich das Sicherheitsmodell jedoch erheblich.
Der private Rechner muss nicht Teil des Kanzleinetzes werden
Dieser Unterschied wird beim Homeoffice besonders deutlich. Wird ein privates oder nur eingeschränkt administriertes Notebook per VPN mit dem Kanzleinetz verbunden, entsteht eine Verbindung zwischen zwei Sicherheitsbereichen, deren Vertrauenswürdigkeit sehr unterschiedlich sein kann.
Bei einem browserbasierten Zugriff muss das Endgerät dagegen nicht zwangsläufig Mitglied des internen Netzwerkes werden. Die eigentliche Anwendung läuft weiterhin auf dem dafür vorgesehenen System innerhalb der kontrollierten Infrastruktur.
Das folgt einem wichtigen Gedanken von Zero Trust: Das Endgerät wird nicht allein deshalb als vertrauenswürdig betrachtet, weil sich ein Benutzer erfolgreich angemeldet hat.
Für Kanzleien kann dies auch organisatorische Vorteile bringen. Homeoffice, temporäre Arbeitsplätze oder der Zugriff von einem Ersatzgerät lassen sich realisieren, ohne jedem Endgerät weitreichenden Netzwerkzugriff einzuräumen.
Externe IT-Dienstleister sind ein besonders wichtiger Anwendungsfall
Noch deutlicher wird der Vorteil bei administrativen Zugriffen.
Steuerkanzleien arbeiten regelmäßig mit externen IT-Dienstleistern, Softwarehäusern oder Spezialisten zusammen. Diese benötigen möglicherweise Zugriff auf einen Server, eine Fachanwendung, eine Datenbank oder die Administration bestimmter Systeme.
Traditionell werden dafür teilweise VPN-Konten eingerichtet. Nach erfolgreicher Einwahl befindet sich der Dienstleister damit zumindest technisch innerhalb eines besonders schützenswerten Netzwerkbereichs. Zusätzliche Firewall-Regeln können den Zugriff einschränken, dennoch bleibt die Netzwerkverbindung grundsätzlich bestehen.
Mit einem an Zero Trust orientierten Zugriff lässt sich stattdessen genau die benötigte administrative Verbindung veröffentlichen. Ein Dienstleister kann beispielsweise eine freigegebene RDP-, SSH- oder Web-Sitzung nutzen, ohne einen allgemeinen Netzwerkzugang zur Kanzlei zu erhalten.
Kyvion Secure Access kann solche Zugriffe zentral bereitstellen und abhängig von der Konfiguration protokollieren beziehungsweise Sitzungen aufzeichnen. Damit wird aus einem weitreichenden Fernzugang ein kontrollierter Zugang zu einer definierten Ressource.
Gerade für privilegierte Zugriffe ist das ein erheblicher Unterschied.
Gestohlene Zugangsdaten dürfen nicht zum Generalschlüssel werden
Dass die Identität eines Benutzers heute besonders geschützt werden muss, zeigen auch aktuelle Angriffsversuche. DATEV warnte beispielsweise im Mai 2026 vor Phishing-Mails mit vermeintlich offenen DATEV-Rechnungen. Ziel solcher Kampagnen kann unter anderem das Abgreifen von Zugangsdaten sein. Im April 2026 wurden zudem verdächtige Anrufe gemeldet, bei denen sich Angreifer als DATEV-Mitarbeiter ausgaben und gezielt Steuerkanzleien kontaktierten.
Genau hier zeigt sich eine weitere Stärke des Zero-Trust-Gedankens. Eine erfolgreiche Anmeldung darf nicht automatisch bedeuten, dass ein Benutzer anschließend sämtliche erreichbaren Ressourcen nutzen kann.
Starke Authentifizierung, möglichst mit MFA oder modernen FIDO2- beziehungsweise Passkey-Verfahren, sollte deshalb mit granularen Zugriffsrechten kombiniert werden. Identität und Berechtigung gehören zusammen.
Wird ein Benutzerkonto kompromittiert, entscheidet die Reichweite dieses Kontos darüber, wie weit sich ein Angreifer bewegen kann. Je weniger Systeme erreichbar sind, desto kleiner wird der mögliche Schaden.
Zero Trust bedeutet nicht, die komplette Kanzlei-IT neu aufzubauen
Der Begriff Zero Trust wird häufig mit großen Security-Plattformen, Cloud-Infrastrukturen und umfangreichen Transformationsprojekten verbunden. Für eine mittelständische Steuerkanzlei kann daraus schnell der Eindruck entstehen, Zero Trust sei ausschließlich ein Thema für Konzerne.
Das muss nicht so sein.
Eine Kanzlei muss nicht ihre gesamte Infrastruktur austauschen, um zentrale Zero-Trust-Prinzipien umzusetzen. Der erste sinnvolle Schritt kann wesentlich pragmatischer sein: Netzwerkzugänge dort beseitigen, wo eigentlich nur ein Anwendungszugriff benötigt wird.
Aus einem VPN-Zugang zu einem ganzen Netzwerk wird beispielsweise ein Browserzugriff auf einen Terminalserver. Aus einem administrativen VPN für einen IT-Dienstleister wird eine freigegebene RDP- oder SSH-Verbindung. Aus einem allgemein erreichbaren Verwaltungsnetz wird ein Bereich, auf dessen Systeme nur noch über einen kontrollierten Zugang zugegriffen werden kann.
Zero Trust entsteht damit nicht durch den Kauf eines einzelnen Produktes. Es entsteht durch eine andere Entscheidung darüber, wem welcher Zugriff unter welchen Bedingungen gewährt wird.
Kyvion Secure Access als Baustein einer Zero-Trust-Strategie
Kyvion Secure Access ersetzt weder Firewall noch Endpoint Security, Backup, E-Mail-Security oder ein durchdachtes Berechtigungskonzept. Die Lösung kann jedoch genau dort ansetzen, wo in vielen Kanzleien eine kritische Lücke zwischen Netzwerkzugriff und Anwendungszugriff besteht.
RDP, SSH, VNC sowie interne HTTP- und HTTPS-Anwendungen können über einen zentralen browserbasierten Zugang bereitgestellt werden. Auf dem Arbeitsplatz oder dem Zielsystem ist dafür kein zusätzlicher Remote-Access-Client erforderlich. In Verbindung mit einer starken Authentifizierung und granular vergebenen Berechtigungen lässt sich damit ein wichtiger Grundsatz umsetzen: Ein Benutzer bekommt nicht Zugang zum Netzwerk, sondern Zugang zu der Ressource, die er tatsächlich benötigt.
Besonders interessant ist das für Homeoffice-Arbeitsplätze, externe Administratoren, Dienstleister, sensible Server und besonders geschützte administrative Bereiche.
So wird Zero Trust für eine Steuerkanzlei von einem abstrakten Sicherheitsbegriff zu einem konkreten Architekturprinzip.
Weniger Netzwerkzugriff kann mehr Sicherheit bedeuten
Steuerkanzleien werden auch künftig mit DATEV, Windows-Anwendungen, lokalen Servern, Cloud-Diensten und externen Dienstleistern arbeiten. Die entscheidende Frage ist deshalb nicht, ob Anwendungen von außerhalb erreichbar sein müssen. Die Frage lautet, wie dieser Zugriff gestaltet wird.
Ein kompletter Netzwerkzugang ist dafür immer seltener notwendig.
Wer Remote-Zugriffe konsequent auf einzelne Anwendungen und Systeme begrenzt, starke Authentifizierung einsetzt und privilegierte Verbindungen kontrolliert, kommt dem Zero-Trust-Prinzip bereits sehr nahe. Ohne die bestehende Kanzlei-IT vollständig neu aufzubauen.
Für Steuerberater ist Zero Trust deshalb weniger ein neues IT-Produkt als eine einfache Sicherheitsfrage: Warum einem Benutzer das gesamte Netzwerk öffnen, wenn er eigentlich nur eine einzige Anwendung benötigt?
Mehr über Kyvion Secure Access erfahren
Quellen und weiterführende Informationen
Bundesamt für Sicherheit in der Informationstechnik (BSI): Positionspapier Zero Trust 2023. Das BSI beschreibt darin unter anderem Least Privilege, starke Authentifizierung und den Verzicht auf implizites Vertrauen innerhalb eines Netzwerks.
BSI – Positionspapier Zero Trust
DATEV: IT-Sicherheit – Ihre Kanzlei umfassend schützen. Informationen zur Absicherung von Kanzlei- und Mandantendaten sowie zum sicheren mobilen Arbeiten.
DATEV – IT-Sicherheit in der Steuerkanzlei
DATEV: Informationssicherheit – Hilfe für den Ernstfall. Empfehlungen unter anderem zu Multifaktor-Authentifizierung, Systemhärtung, Updates und Schutz vor Cyberangriffen.
DATEV – Vorkehrungen zum Schutz der Kanzlei
DATEV: Betrugsversuche im DATEV-Kontext. Aktuelle Hinweise zu Phishing, Social Engineering und Angriffen, die insbesondere Steuerkanzleien betreffen.


