
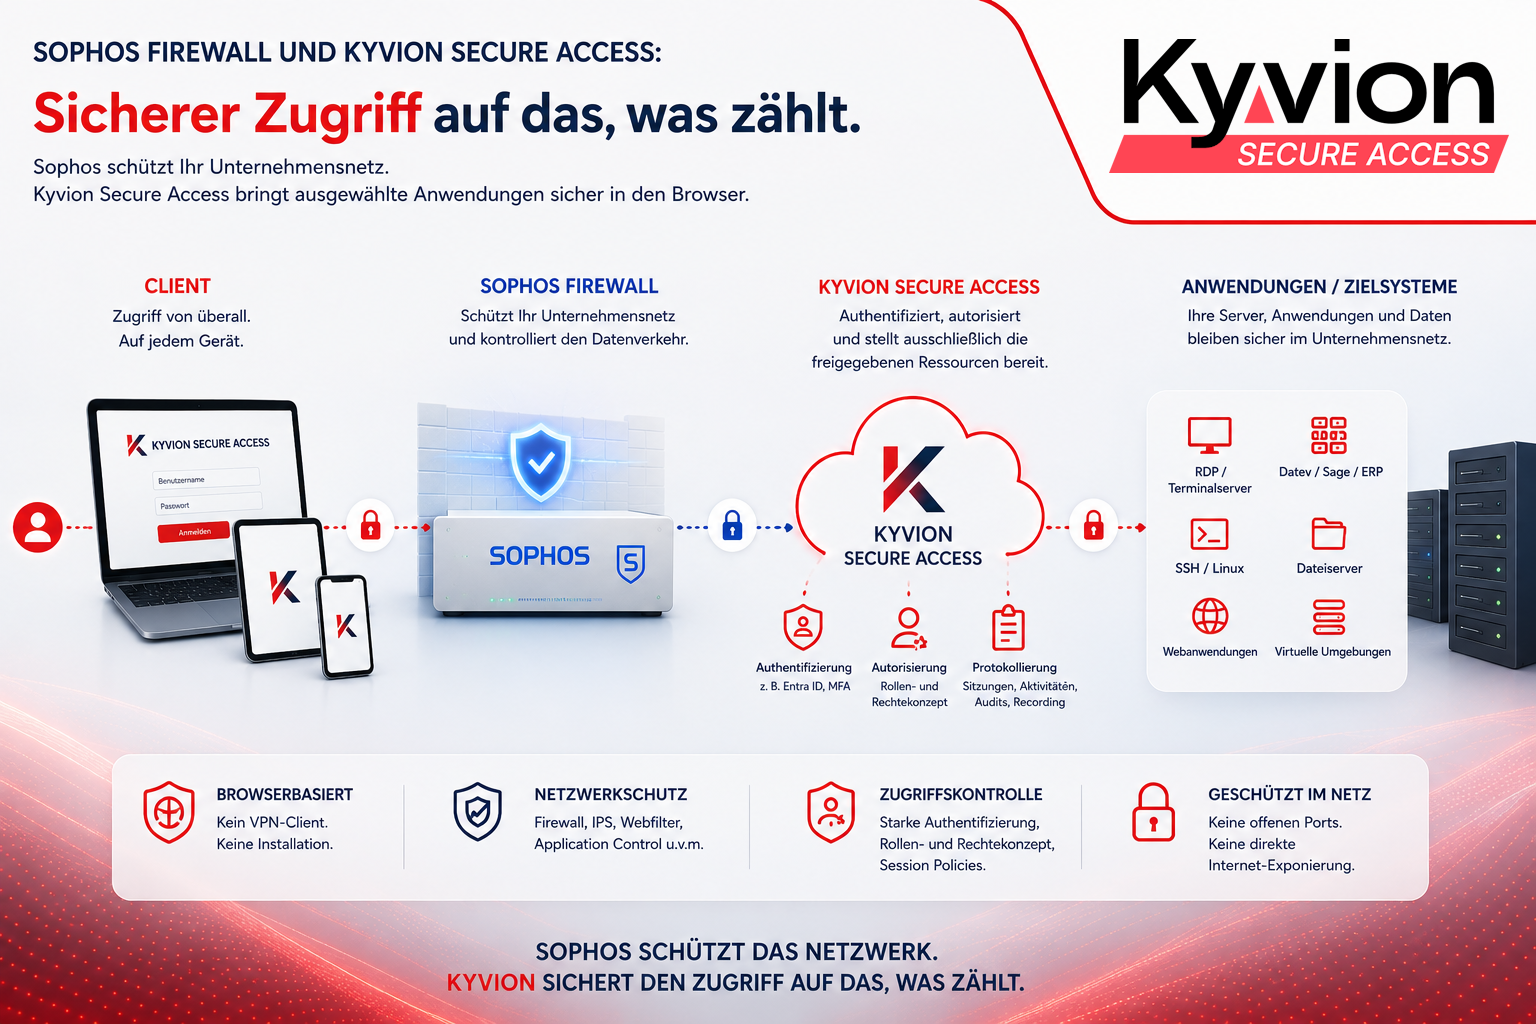
Eine Sophos Firewall schützt das Unternehmensnetz, kontrolliert Verbindungen und bildet bei vielen kleinen und mittelständischen Unternehmen einen zentralen Bestandteil der IT-Sicherheit. Müssen Mitarbeiter von unterwegs auf interne Systeme zugreifen, führt der klassische Weg häufig über VPN. Doch für viele Aufgaben ist der Zugang zum Unternehmensnetz eigentlich gar nicht notwendig. Der Benutzer möchte nicht ins Netzwerk. Er möchte auf seinen Arbeitsplatz, eine Warenwirtschaft, einen Terminalserver oder eine bestimmte Anwendung zugreifen.
Genau an dieser Stelle können Sophos Firewall und Kyvion Secure Access sinnvoll zusammenspielen. Die vorhandene Sophos-Infrastruktur bleibt bestehen und übernimmt weiterhin ihre zentrale Sicherheitsaufgabe. Kyvion Secure Access ergänzt sie um einen browserbasierten Zugang zu ausgewählten internen Ressourcen. Statt das Endgerät über einen VPN-Tunnel mit dem Unternehmensnetz zu verbinden, erhält der Benutzer ausschließlich Zugriff auf das System, das er tatsächlich benötigt.
VPN löst ein anderes Problem
VPN ist bewährt und wird auch weiterhin seine Berechtigung haben. Es stellt jedoch grundsätzlich eine Netzwerkverbindung her. Ein Notebook außerhalb des Unternehmens kann damit so angebunden werden, dass definierte interne Netze und Dienste erreichbar werden. Das ist sinnvoll, wenn tatsächlich Netzwerkzugriff benötigt wird.
In vielen Alltagssituationen ist genau das aber gar nicht erforderlich.
Ein Mitarbeiter möchte beispielsweise von zu Hause mit der Warenwirtschaft arbeiten. Ein Geschäftsführer benötigt unterwegs Zugriff auf seinen Windows-Arbeitsplatz. Ein Administrator muss einen Server per RDP erreichen. Ein externer IT-Dienstleister soll für eine Wartung per SSH auf ein bestimmtes Linux-System zugreifen.
Warum sollte dafür zunächst das Endgerät mit dem Unternehmensnetz verbunden werden?
Kyvion Secure Access setzt deshalb an einer anderen Stelle an. Nicht das Endgerät bekommt Zugang zum Netzwerk, sondern der Benutzer bekommt Zugang zu einer definierten Ressource.
Aus „Du darfst dich mit unserem Netzwerk verbinden“ wird damit „Du darfst genau diese Anwendung benutzen“.
Der Browser wird zum sicheren Zugangspunkt
Für den Anwender ist das Prinzip einfach. Er öffnet eine Webadresse, authentifiziert sich und startet anschließend die für ihn freigegebene Verbindung. RDP, VNC, SSH sowie interne Webanwendungen können so direkt über einen modernen Browser genutzt werden.
Auf dem Arbeitsplatz muss dafür kein klassischer VPN-Client installiert werden. Auch auf dem Zielsystem ist für den eigentlichen Zugriff keine zusätzliche Clientsoftware erforderlich. Die bestehende Anwendung und die vorhandene Serverlandschaft können weiter genutzt werden.
Das ist besonders interessant, wenn Unternehmen unterschiedliche Endgeräte einsetzen. Windows-PC, Mac, Chromebook oder Tablet müssen nicht zwangsläufig Teil einer einheitlich verwalteten VPN-Infrastruktur sein, nur damit ein Benutzer eine einzelne interne Anwendung verwenden kann.
Der Browser wird zur kontrollierten Schnittstelle zwischen Benutzer und Ressource.
Sophos ZTNA und Kyvion müssen keine Gegner sein
Sophos bietet mit Sophos ZTNA selbst eine moderne Alternative zum klassischen VPN. Ressourcen können Benutzern gezielt zur Verfügung gestellt werden, und für Webanwendungen sind auch agentenlose Zugriffsszenarien möglich. Für lokale Anwendungen und weitergehende Endpoint-Funktionen setzt Sophos auf den Sophos Endpoint Agent.
Damit ist Sophos ZTNA insbesondere dann interessant, wenn Unternehmen Endpoint Security, Gerätezustand und Zero-Trust-Zugriff innerhalb einer umfassenden Sophos-Architektur miteinander verbinden möchten.
Kyvion Secure Access verfolgt einen anderen Ansatz. Wenn die Aufgabenstellung schlicht lautet, einem Benutzer sicher Zugriff auf einen Windows-Desktop, einen Server, eine ERP-Anwendung oder eine SSH-Konsole zu ermöglichen, muss daraus nicht automatisch ein umfassendes ZTNA-Projekt werden.
Vor allem kleine und mittelständische Unternehmen suchen häufig keine neue Security-Plattform. Sie möchten ein konkretes Problem möglichst einfach lösen.
Genau dafür ist die Kombination aus Sophos und Kyvion interessant.
Die Sophos Firewall bleibt, wo sie hingehört
Ein wesentlicher Vorteil dieses Ansatzes besteht darin, dass bestehende Investitionen nicht infrage gestellt werden.
Die Sophos Firewall bleibt die zentrale Firewall des Unternehmens. Vorhandene Sophos-Endpoint-Lösungen können ebenso weiter genutzt werden wie bestehende Netzwerksegmentierung, Sicherheitsrichtlinien und andere Sophos-Komponenten.
Kyvion Secure Access setzt davor beziehungsweise daneben eine zusätzliche Zugriffsebene für ausgewählte interne Ressourcen.
Das ist ein wichtiger Unterschied zu Projekten, bei denen zunächst die gesamte Remote-Access-Architektur neu geplant werden muss. Ein Unternehmen kann Kyvion dort einsetzen, wo es einen konkreten Bedarf gibt, und die Lösung anschließend schrittweise erweitern.
Der erste Anwendungsfall kann beispielsweise der Zugriff auf einen Terminalserver sein. Später kommen die Warenwirtschaft, administrative Server oder externe Dienstleister hinzu.
Besonders interessant für externe Dienstleister
Gerade beim Zugriff externer Administratoren wird deutlich, warum die Unterscheidung zwischen Netzwerkzugriff und Anwendungszugriff wichtig ist.
Ein Dienstleister benötigt vielleicht einmal im Monat administrativen Zugriff auf einen bestimmten Server. Ein klassischer Ansatz besteht darin, ihm VPN-Zugang einzurichten und anschließend über Firewall-Regeln festzulegen, welche Systeme erreichbar sein sollen.
Mit Kyvion Secure Access lässt sich der Zugriff näher an die eigentliche Aufgabe heranführen. Der Dienstleister meldet sich am Secure-Access-Portal an und bekommt dort ausschließlich die für ihn freigegebenen Systeme angeboten.
Der externe Administrator muss damit nicht zunächst Teilnehmer des internen Netzwerks werden, um anschließend einen Server zu administrieren.
Aus Remote Access wird kontrollierter privilegierter Zugriff.
Von Remote Access zu Privileged Access Management
Dieser Punkt wird zunehmend wichtiger. Denn Unternehmen müssen nicht nur kontrollieren, wer von außen auf ihre Systeme zugreifen darf. Besonders relevant ist die Frage, wer Zugriff auf kritische Systeme und privilegierte administrative Zugänge erhält.
Kyvion Secure Access kann solche Sitzungen kontrollieren, protokollieren und bei Bedarf aufzeichnen. Damit lässt sich nachvollziehen, wer wann auf welches System zugegriffen hat und was während einer administrativen Sitzung geschehen ist.
Für mittelständische Unternehmen entsteht dadurch ein pragmatischer Einstieg in Privileged Access Management, ohne dass zunächst eine umfangreiche PAM-Plattform eingeführt werden muss.
Das betrifft nicht nur externe Dienstleister. Auch interne Administratoren müssen nicht zwangsläufig von ihrem normalen Arbeitsplatz aus direkten RDP- oder SSH-Zugriff auf besonders schützenswerte Systeme erhalten.
Der administrative Zugang kann stattdessen bewusst über Kyvion Secure Access geführt werden.
Damit entsteht zwischen Benutzer und kritischem System eine zusätzliche Kontrollinstanz.
Auch offene RDP- und SSH-Ports werden überflüssig
Noch immer werden Remote Desktop, SSH oder andere administrative Dienste direkt oder über Portweiterleitungen aus dem Internet erreichbar gemacht. Das ist zwar technisch einfach, vergrößert aber unnötig die von außen erreichbare Angriffsfläche.
Mit Kyvion Secure Access müssen solche Dienste nicht öffentlich erreichbar sein.
Besonders interessant wird dies mit dem Kyvion Reverse Agent. Befindet sich ein Zielsystem oder ein geschütztes Netzwerk hinter der Sophos Firewall, kann die Verbindung von innen nach außen aufgebaut werden. Eingehende Ports für RDP, SSH oder vergleichbare Dienste sind dafür nicht erforderlich.
Die Sophos Firewall schützt weiterhin die Netzwerkgrenze. Kyvion stellt den kontrollierten Zugang zur eigentlichen Ressource bereit.
Beide Lösungen übernehmen damit genau die Aufgabe, für die sie gedacht sind.
Eine zusätzliche Chance für Sophos-Partner
Für Sophos-Partner eröffnet dieser Ansatz einen interessanten zusätzlichen Anwendungsbereich bei bestehenden Kunden.
Denn die Frage muss nicht lauten: „Möchten Sie Ihre bisherige Remote-Access-Lösung ersetzen?“
Interessanter ist eine andere Frage:
„Welche Benutzer benötigen eigentlich wirklich Zugang zu Ihrem Netzwerk – und welche benötigen lediglich Zugang zu einer Anwendung?“
Daraus entstehen schnell konkrete Projekte.
Homeoffice-Mitarbeiter benötigen Zugriff auf einen Terminalserver. Außendienstmitarbeiter sollen die Warenwirtschaft verwenden. Ein Geschäftsführer möchte von einem privaten Gerät auf seinen Büro-PC zugreifen. Ein Softwarehaus benötigt Wartungszugriff auf einen Applikationsserver. Ein IT-Dienstleister administriert Firewall, Server und virtuelle Infrastruktur.
Für all diese Szenarien kann der Sophos-Partner seine vorhandene Sicherheitsarchitektur beibehalten und um Kyvion Secure Access ergänzen.
Er verkauft damit nicht „noch ein VPN“, sondern eine zusätzliche sichere Zugriffsebene.
Sicherheit muss nicht zwangsläufig komplexer werden
In den vergangenen Jahren sind aus einfachen Remote-Access-Anforderungen häufig umfangreiche Security-Projekte geworden. VPN, ZTNA, SASE, Endpoint Security, Cloud Security und Identity Management greifen immer stärker ineinander.
Für große Organisationen können solche Plattformansätze sinnvoll sein.
Der typische Mittelständler hat jedoch häufig eine wesentlich konkretere Aufgabenstellung: Mitarbeiter und Dienstleister sollen sicher auf interne Anwendungen zugreifen können, ohne diese Anwendungen direkt aus dem Internet erreichbar zu machen und ohne jedem Benutzer Netzwerkzugriff geben zu müssen.
Dafür braucht es nicht immer eine neue Plattform.
Manchmal genügt eine Sophos Firewall an der Netzwerkgrenze und eine intelligente Zugriffsschicht vor den internen Anwendungen.
Sophos schützt das Netzwerk. Kyvion den Weg zur Anwendung.
Sophos Firewall und Kyvion Secure Access verfolgen deshalb keine widersprüchlichen Ansätze. Sie können sich vielmehr sehr gut ergänzen.
Die Sophos Firewall schützt und segmentiert das Unternehmensnetz. Kyvion Secure Access sorgt dafür, dass ein Benutzer dieses Netzwerk für viele Aufgaben überhaupt nicht mehr betreten muss.
Statt einem Notebook einen Tunnel ins Unternehmen zu geben, wird ausschließlich die benötigte Anwendung bereitgestellt. Statt RDP oder SSH im Internet zu veröffentlichen, erfolgt der Zugriff kontrolliert über den Browser. Und statt externen Administratoren allgemeinen Remote-Zugang einzurichten, können privilegierte Sitzungen gezielt bereitgestellt, protokolliert und aufgezeichnet werden.
Der entscheidende Unterschied lässt sich deshalb in einem Satz zusammenfassen:
VPN verbindet Geräte mit Netzwerken. Kyvion Secure Access verbindet Menschen mit den Ressourcen, die sie tatsächlich benötigen.
Gerade für Unternehmen, die bereits auf Sophos setzen, kann darin der nächste logische Schritt für sicheren Remote Access liegen – ohne die bestehende Sicherheitsarchitektur ersetzen zu müssen.


