
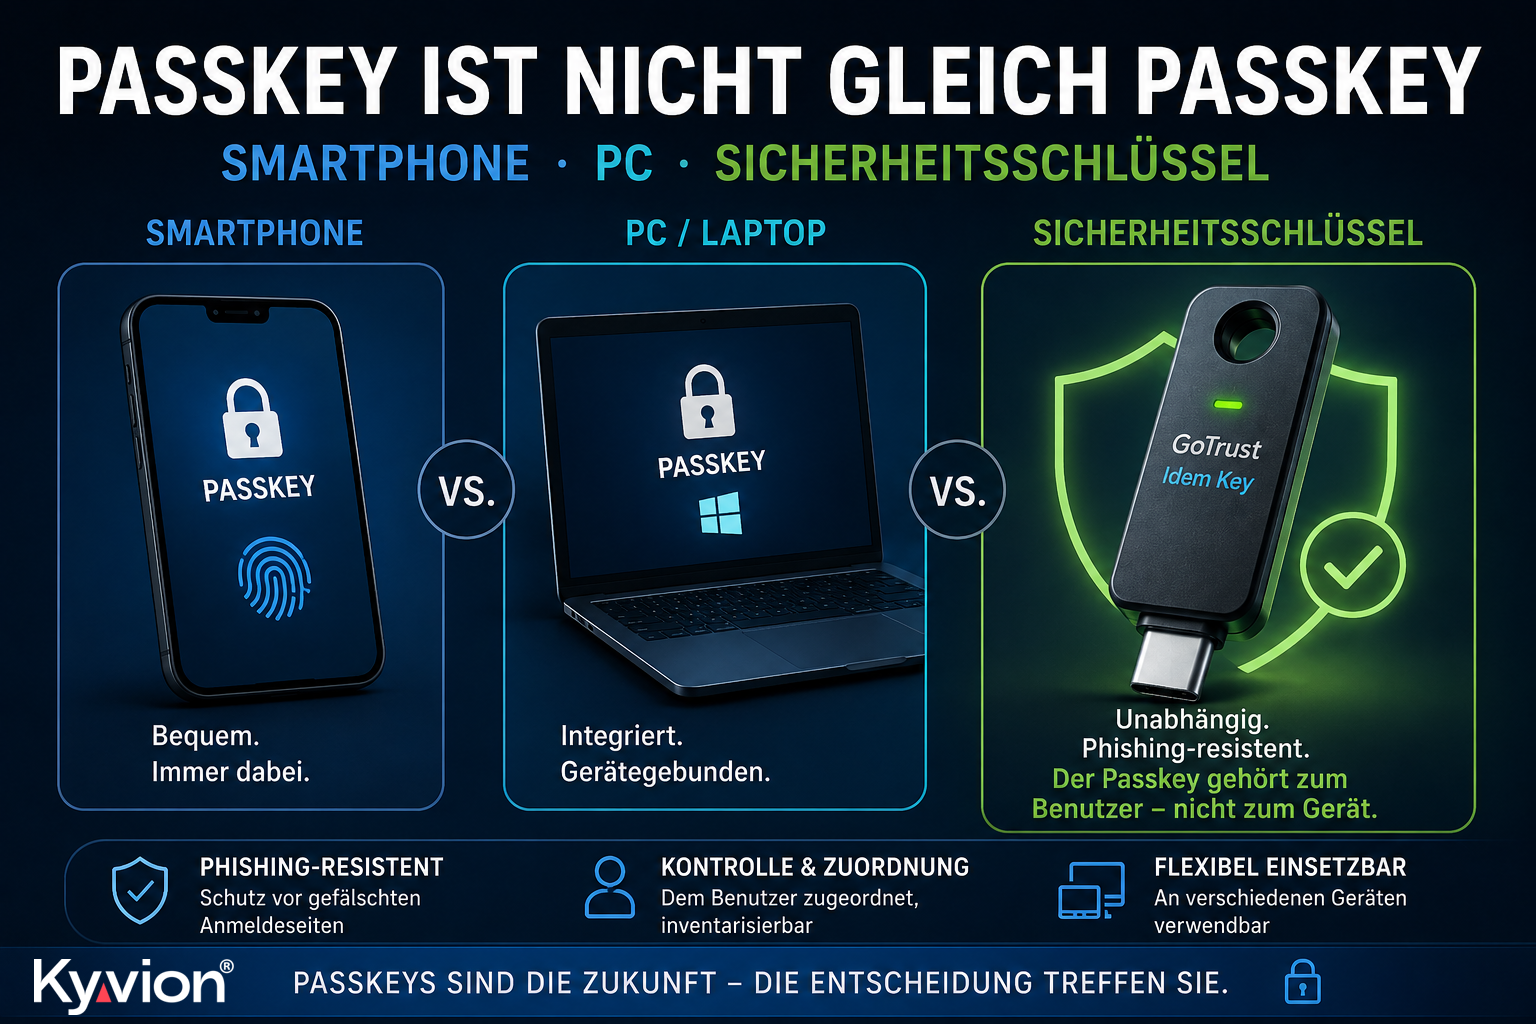
Passkey ist nicht gleich Passkey
Microsoft macht Passkeys in Entra ID zum Standard und beschleunigt damit den Abschied von SMS-Codes und anderen klassischen Anmeldeverfahren. Für Unternehmen entsteht daraus allerdings eine neue Frage: Wenn künftig ein Passkey die Identität des Benutzers bestätigt – wo sollte dieser Passkey eigentlich gespeichert werden?
Auf dem Smartphone? Auf dem Windows-PC? In einem synchronisierten Passwortmanager? Oder auf einem eigenen Hardware-Sicherheitsschlüssel wie dem GoTrust Idem Key?
Auf den ersten Blick führen alle Wege zum gleichen Ziel. Der Benutzer meldet sich ohne klassisches Passwort oder zumindest mit einer deutlich stärkeren Authentifizierung an. Für Unternehmen unterscheiden sich die verschiedenen Möglichkeiten jedoch erheblich. Es geht dabei nicht nur um Sicherheit, sondern auch um Kontrolle, Gerätewechsel, gemeinsam genutzte Arbeitsplätze und die Frage, was passiert, wenn ein Mitarbeiter sein Unternehmen verlässt.
Ein Passkey ist ein digitaler Schlüssel
Um die Unterschiede zu verstehen, hilft ein einfaches Bild: Ein Passkey ist tatsächlich ein Schlüssel – nur eben ein kryptografischer.
Bei der Registrierung entsteht ein Schlüsselpaar. Der öffentliche Teil wird beim jeweiligen Dienst hinterlegt. Der private Teil bleibt beim Benutzer beziehungsweise auf seinem Gerät. Bei der Anmeldung wird nachgewiesen, dass der Benutzer über diesen privaten Schlüssel verfügt. Das Geheimnis selbst wird dabei nicht an den Dienst übertragen.
Das macht Passkeys so interessant. Anders als ein Passwort oder SMS-Code können sie nicht einfach auf einer täuschend echt nachgebauten Anmeldeseite eingegeben und anschließend von einem Angreifer verwendet werden.
Doch ein Schlüssel braucht einen Aufbewahrungsort.
Und genau hier beginnen die Unterschiede.
Möglichkeit 1: Der Passkey liegt auf dem Smartphone
Für viele private Benutzer ist das ausgesprochen komfortabel. Das Smartphone ist ohnehin fast immer dabei. Apple und Google haben Passkeys tief in ihre jeweiligen Plattformen integriert und ermöglichen auch die Synchronisation zwischen Geräten.
Für den privaten Einsatz ist das ein großer Komfortgewinn.
Im Unternehmen kann die Sache anders aussehen.
Gehört das Smartphone dem Unternehmen oder dem Mitarbeiter? Was geschieht beim Gerätewechsel? Welche privaten und geschäftlichen Identitäten befinden sich gemeinsam auf dem Gerät? Darf ein Unternehmen überhaupt voraussetzen, dass jeder Mitarbeiter sein privates Smartphone für die geschäftliche Authentifizierung verwendet?
Diese Fragen haben mit der Sicherheit des Passkey-Verfahrens selbst zunächst wenig zu tun. Sie betreffen vielmehr Organisation und Verantwortlichkeit.
Bring Your Own Device wird damit plötzlich auch zu Bring Your Own Identity Device.
Das muss man wollen.
Möglichkeit 2: Der Passkey befindet sich auf dem PC
Auch das kann eine hervorragende Lösung sein. Windows Hello beispielsweise ermöglicht eine sehr komfortable und starke Anmeldung. Notebook aufklappen, Gesichtserkennung oder Fingerabdruck verwenden und weiterarbeiten.
Bei einem persönlich zugeordneten Unternehmensnotebook ist das in vielen Fällen genau die richtige Lösung.
Schwieriger wird es dort, wo Arbeitsplätze geteilt werden.
In Produktion, Verwaltung, Werkstatt, Pflege, Logistik oder anderen betrieblichen Umgebungen benutzen mehrere Mitarbeiter häufig dasselbe Endgerät. Auch Administratoren arbeiten nicht zwangsläufig immer an ihrem persönlichen Notebook.
Hinzu kommen Szenarien, in denen sich ein Benutzer von verschiedenen PCs aus anmelden können muss.
Ist der Passkey fest an einen einzelnen Computer gebunden, muss für diese Situationen eine zusätzliche Lösung geschaffen werden.
Möglichkeit 3: Der Passkey wird synchronisiert
Synchronisierte Passkeys lösen genau dieses Problem auf komfortable Weise. Der Passkey kann über mehrere Geräte eines Benutzers verfügbar gemacht werden.
Das ist bequem und für viele Anwendungen sinnvoll.
Für Unternehmen entsteht daraus aber eine grundsätzliche Entscheidung: Möchte ich, dass die Verfügbarkeit meiner geschäftlichen Zugangsdaten von einem synchronisierten Credential-System abhängt?
Auch hier bedeutet das keineswegs, dass synchronisierte Passkeys unsicher wären. Es ist vielmehr eine Frage des gewünschten Sicherheits- und Organisationsmodells.
Ein Unternehmen sollte bewusst entscheiden, wer den Passkey verwaltet, wo er verfügbar ist und wie die Kontrolle über geschäftliche Identitäten organisiert wird.
Möglichkeit 4: Der Passkey steckt auf einem Hardware-Sicherheitsschlüssel
Ein FIDO2-Sicherheitsschlüssel wie der GoTrust Idem Key verfolgt ein anderes Konzept.
Der Passkey befindet sich auf einem physischen Gerät, das dem Benutzer zugeordnet werden kann. Der private Schlüssel verbleibt auf dem Sicherheitsschlüssel. Für die Authentifizierung benötigt der Benutzer seinen Key und – abhängig vom jeweiligen Anmeldevorgang – die zugehörige PIN und eine physische Bestätigung.
Der große Vorteil ist leicht zu verstehen:
Der Passkey gehört weder zum Smartphone noch zum PC. Er gehört zum Benutzer.
Der Mitarbeiter kann seinen Idem Key an unterschiedlichen geeigneten Arbeitsplätzen verwenden. Wechselt er den PC, bleibt sein Sicherheitsschlüssel derselbe. Wird ein Notebook ausgetauscht, muss deshalb nicht automatisch auch der Hardware-Passkey ersetzt werden.
Und ein Unternehmen kann den Schlüssel wie ein anderes Betriebsmittel behandeln: ausgeben, dokumentieren, einem Mitarbeiter zuordnen und bei Bedarf wieder einziehen.
Der digitale Schlüssel bekommt einen physischen Besitzer.
Gerade Shared Workstations verändern die Betrachtung
Besonders interessant werden Hardware-Passkeys an gemeinsam genutzten Arbeitsplätzen.
Man denke an einen PC in einer Werkstatt, eine Arbeitsstation in der Produktion, einen gemeinsam verwendeten Rechner in einer Verwaltung oder einen Arbeitsplatz im Gesundheitswesen.
Das Gerät gehört hier nicht dauerhaft zu einem bestimmten Mitarbeiter.
Die Identität dagegen schon.
Genau deshalb ist die Trennung von Gerät und Identität in solchen Szenarien attraktiv. Der Mitarbeiter bringt seinen persönlichen Authentifikator mit, verwendet ihn für seine Anmeldung und nimmt ihn anschließend wieder mit.
Der Arbeitsplatz bleibt gemeinsam nutzbar. Der Sicherheitsschlüssel bleibt persönlich.
Für Administratoren ist die Entscheidung noch wichtiger
Bei privilegierten Konten sollte die Frage nach der geeigneten Authentifizierung noch konsequenter gestellt werden.
Administratoren verfügen über Zugriffsrechte, mit denen sich Server konfigurieren, Benutzer verwalten oder sicherheitskritische Einstellungen verändern lassen. Ein kompromittiertes Administratorkonto kann deshalb wesentlich schwerwiegendere Folgen haben als ein kompromittiertes Standardkonto.
Microsoft ordnet FIDO2-Sicherheitsschlüssel den phishingresistenten Authentifizierungsmethoden zu. In Microsoft Entra ID lassen sich über Authentication Strengths sogar Richtlinien definieren, die für bestimmte Zugriffe entsprechend starke Verfahren verlangen.
Damit lässt sich beispielsweise ein Konzept aufbauen, bei dem für normale Benutzer unterschiedliche Passkey-Verfahren zulässig sind, während privilegierte Benutzer einen besonders starken Authentifizierungsweg verwenden müssen.
Ein Hardware-Sicherheitsschlüssel kann hier ein sinnvoller Baustein sein.
Und was passiert, wenn der Idem Key verloren geht?
Diese Frage kommt fast zwangsläufig – und sie ist wichtig.
Ein Sicherheitsschlüssel sollte niemals die einzige Möglichkeit sein, wieder Zugang zu einem kritischen Benutzerkonto zu erhalten.
Für wichtige Konten empfiehlt sich deshalb eine durchdachte Wiederherstellungsstrategie. Das kann beispielsweise ein zweiter registrierter Sicherheitsschlüssel sein, der sicher aufbewahrt wird. In Unternehmensumgebungen kann die IT zusätzlich geeignete Recovery- und Wiederherstellungsverfahren vorsehen.
Der zweite Schlüssel funktioniert dabei ähnlich wie ein Ersatzschlüssel für ein Gebäude: Man trägt ihn nicht ständig neben dem ersten Schlüssel mit sich herum, sondern bewahrt ihn an einem sicheren Ort auf.
Geht der primäre Idem Key verloren, kann der verlorene Sicherheitsschlüssel aus den jeweiligen Benutzerkonten entfernt und ein neuer registriert werden.
Ein verlorener Hardware-Key bedeutet deshalb nicht automatisch ein verlorenes Benutzerkonto.
Muss jetzt jeder Mitarbeiter einen Hardware-Key bekommen?
Nein.
Und genau das ist der entscheidende Punkt.
Eine gute Passkey-Strategie muss nicht für jeden Mitarbeiter identisch aussehen.
Ein Benutzer mit fest zugeordnetem Windows-Notebook kann mit Windows Hello hervorragend arbeiten. Ein anderer Mitarbeiter benötigt vielleicht Zugriff von mehreren Geräten. An einem gemeinsam genutzten Arbeitsplatz kann ein Hardware-Key sinnvoller sein. Für Administratoren und andere privilegierte Benutzer können wiederum strengere Anforderungen gelten.
Unternehmen sollten Passkeys deshalb nicht einfach als neuen Ersatz für das Passwort betrachten.
Sie sollten überlegen, welche Benutzer welche Ressourcen von welchen Geräten aus nutzen.
Erst daraus ergibt sich die passende Authentifizierung.
Smartphone oder Sicherheitsschlüssel ist keine Glaubensfrage
Passkeys auf Smartphones, Windows Hello, synchronisierte Passkeys und FIDO2-Hardware-Schlüssel haben ihre Berechtigung.
Die entscheidende Frage lautet nicht: Welche Technik ist grundsätzlich die beste?
Sondern:
Welche Lösung passt zu unserem Arbeitsplatz, unseren Benutzern und unserem Sicherheitsbedarf?
Für Unternehmen, die eine klar zuordenbare, physische und vom Smartphone unabhängige Authentifizierung wünschen, ist ein FIDO2-Sicherheitsschlüssel besonders interessant.
Der GoTrust Idem Key macht dabei etwas Abstraktes erstaunlich verständlich.
Der Mitarbeiter besitzt seinen digitalen Schlüssel tatsächlich selbst.
Er kann ihn mitnehmen.
Er kann ihn an unterschiedlichen geeigneten Geräten verwenden.
Und das Unternehmen muss die geschäftliche Authentifizierung nicht zwangsläufig an das private Smartphone des Mitarbeiters koppeln.
Microsoft macht Passkeys zum Standard – Unternehmen sollten daraus eine Strategie machen
Der Wechsel zu Passkeys ist mehr als der Austausch eines Anmeldeverfahrens.
Er bietet Unternehmen die Gelegenheit, grundsätzlich darüber nachzudenken, wie digitale Identitäten künftig geschützt werden sollen.
Im ersten Schritt bedeutet das: weg von leicht angreifbaren Verfahren wie Passwort plus SMS.
Im zweiten Schritt folgt die wichtigere Entscheidung: Welche Passkeys sollen für welche Benutzer eingesetzt werden?
Für viele klassische Büroarbeitsplätze können integrierte Lösungen ideal sein. Für gemeinsam genutzte Arbeitsplätze, mobile Mitarbeiter, Administratoren und Benutzer, die unabhängig von einem bestimmten Smartphone oder PC bleiben sollen, können Hardware-Sicherheitsschlüssel dagegen einen entscheidenden Vorteil bieten.
Der Passkey gehört dann nicht zum Gerät. Er gehört zum Menschen, der ihn benutzen darf.
Den GoTrust Idem Key findest du direkt im Kyvion Shop unter shop.kyvion.com. Für Unternehmen, Behörden und IT-Partner unterstützen wir auch bei größeren Stückzahlen sowie bei der Auswahl und Einführung von FIDO2-Sicherheitsschlüsseln in Microsoft-Entra-ID-Umgebungen.


