
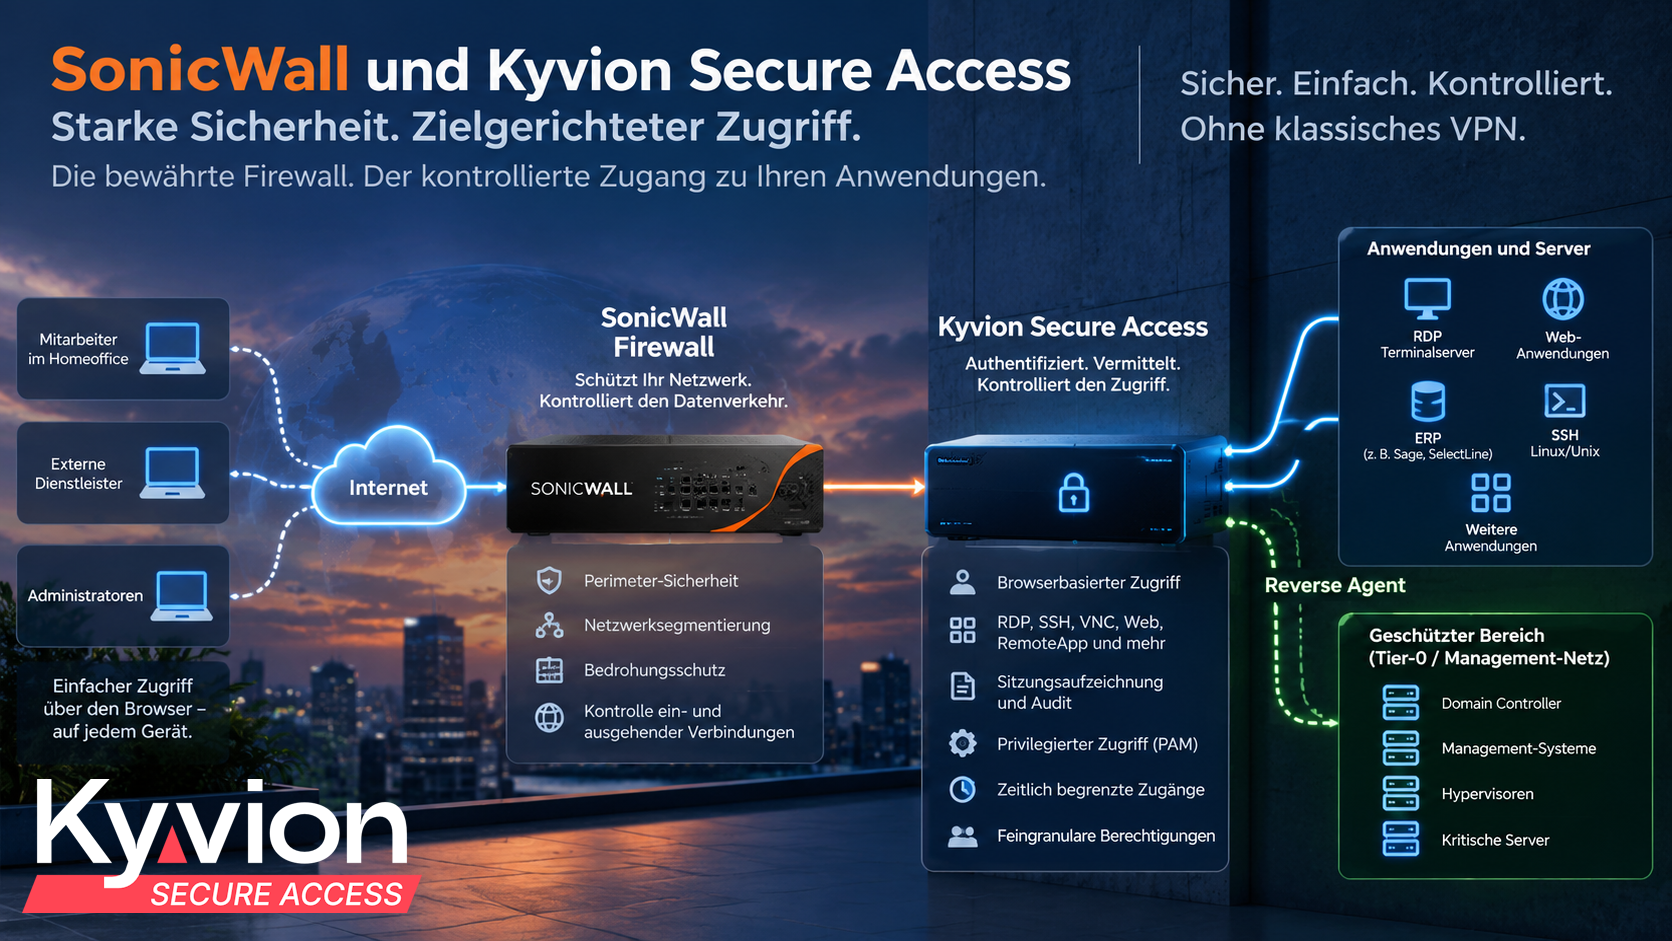
SonicWall ist in vielen mittelständischen Unternehmen seit Jahren ein fester Bestandteil der IT-Sicherheitsarchitektur. Die Firewall schützt das Unternehmensnetz, kontrolliert Verbindungen zwischen Netzsegmenten und Internet und stellt mit Funktionen wie VPN Möglichkeiten für den Fernzugriff bereit. Damit ist eine wichtige Grundlage geschaffen. Doch die Anforderungen an Remote Access haben sich verändert. Heute geht es immer häufiger nicht mehr darum, einen Benutzer sicher in ein Netzwerk zu bringen. Entscheidend ist vielmehr, ihm ausschließlich den Zugriff auf genau die Anwendung oder das System zu ermöglichen, das er tatsächlich benötigt.
Genau an dieser Stelle können sich SonicWall und Kyvion Secure Access sinnvoll ergänzen.
Vom sicheren Netzwerkzugang zum sicheren Anwendungszugang
Der klassische Remote Access über VPN folgt einem bekannten Prinzip. Ein Benutzer baut über einen VPN-Client eine verschlüsselte Verbindung zur Unternehmensinfrastruktur auf und erhält anschließend – abhängig von Firewall-Regeln und Berechtigungen – Zugriff auf Ressourcen innerhalb des Netzes. Dieses Verfahren ist etabliert und für viele Einsatzbereiche weiterhin sinnvoll.
In der Praxis benötigen Benutzer jedoch häufig gar keinen Netzwerkzugriff. Der Mitarbeiter im Homeoffice möchte lediglich seinen Terminalserver erreichen. Die Buchhaltung benötigt Zugriff auf eine ERP-Anwendung. Ein Administrator muss einen bestimmten Server verwalten. Ein externer IT-Dienstleister soll für zwei Stunden auf ein ausgewähltes System zugreifen.
Warum diesen Benutzern zunächst einen Weg in das Unternehmensnetz eröffnen, wenn eigentlich nur eine einzige Ressource benötigt wird?
Kyvion Secure Access setzt genau hier an. Statt einem Benutzer einen klassischen Netzwerkzugang bereitzustellen, wird der Zugriff auf die benötigte Anwendung oder das konkrete Zielsystem vermittelt. Der Browser wird dabei zum universellen Zugangspunkt. RDP, SSH, VNC, interne Webanwendungen oder RemoteApps können bereitgestellt werden, ohne dass der Anwender dafür einen klassischen VPN-Client benötigt.
Aus „Zugriff auf das Netzwerk“ wird damit „Zugriff auf die benötigte Ressource“.
SonicWall bleibt dort, wo SonicWall stark ist
Der Einsatz von Kyvion Secure Access bedeutet dabei ausdrücklich nicht, eine vorhandene SonicWall-Infrastruktur zu ersetzen. Im Gegenteil: Eine bestehende SonicWall Firewall kann weiterhin den Netzwerkperimeter schützen, Netzwerksegmente voneinander trennen und den ein- und ausgehenden Datenverkehr kontrollieren.
Kyvion Secure Access ergänzt diese Ebene um die Kontrolle des eigentlichen Anwendungszugriffs.
Eine typische Architektur kann deshalb sehr einfach aussehen: Der Benutzer greift über seinen Browser aus dem Internet zu. Die SonicWall schützt weiterhin den Übergang in die Unternehmensinfrastruktur. Dahinter übernimmt Kyvion Secure Access die Authentifizierung und Vermittlung der freigegebenen Sitzung zum jeweiligen Zielsystem.
Der Benutzer bekommt dadurch nicht automatisch Zugriff auf ein Netzwerksegment mit zahlreichen erreichbaren Systemen. Er sieht genau die Ressourcen, die für ihn freigegeben wurden.
Das ist insbesondere für mittelständische Unternehmen interessant, die ihre vorhandene SonicWall-Infrastruktur weiter nutzen möchten, den Remote Access für bestimmte Benutzergruppen aber stärker nach dem Zero-Trust-Prinzip organisieren wollen.
Nicht jeder Remote-Mitarbeiter braucht ein VPN
Besonders deutlich wird der Unterschied bei alltäglichen Anwendungen.
Ein Unternehmen betreibt beispielsweise Sage, SelectLine oder eine andere ERP-Lösung auf einem Windows-System. Mitarbeiter sollen unterwegs oder aus dem Homeoffice darauf zugreifen können. Klassischerweise wird dafür zunächst eine VPN-Verbindung zum Unternehmensnetz aufgebaut und anschließend eine RDP-Sitzung zum Terminalserver gestartet.
Mit Kyvion Secure Access kann daraus ein wesentlich direkterer Prozess werden. Der Benutzer öffnet seinen Browser, authentifiziert sich und startet die für ihn freigegebene Anwendung oder RDP-Sitzung.
Das funktioniert unabhängig davon, ob der Benutzer mit einem Windows-PC, einem Mac, Chromebook oder einem anderen geeigneten Gerät arbeitet. Ein klassischer VPN-Client muss auf dem Endgerät für diesen Zugriff nicht eingerichtet und gepflegt werden.
Gerade bei externen Mitarbeitern, Dienstleistern oder wechselnden Geräten kann das die Administration erheblich vereinfachen.
Besonders interessant wird die Kombination beim administrativen Zugriff
Noch größer ist der Unterschied bei privilegierten Benutzern.
Ein externer Administrator benötigt beispielsweise Zugriff auf einen Server, eine virtuelle Infrastruktur oder sogar einen Domain Controller. Mit einem klassischen VPN wird zunächst eine Verbindung zum Unternehmensnetz hergestellt. Anschließend greifen Firewall-Regeln und weitere Sicherheitsmechanismen.
Mit Kyvion Secure Access lässt sich der Ansatz umkehren: Nicht der Zugang zum Netzwerk steht im Mittelpunkt, sondern die konkrete administrative Sitzung.
Der Administrator meldet sich an Kyvion Secure Access an und erhält ausschließlich die für ihn freigegebene Verbindung. Die eigentliche RDP-, SSH- oder andere Sitzung wird über Kyvion Secure Access vermittelt. Je nach Konfiguration müssen die Zugangsdaten des Zielsystems dem externen Benutzer dabei nicht einmal bekannt sein.
Damit entwickelt sich Remote Access zu einem Bestandteil von Privileged Access Management.
Sitzungen können aufgezeichnet und nachvollziehbar dokumentiert werden. Zugriffe lassen sich zeitlich begrenzen. Benutzer und privilegierte Zielkonten können voneinander getrennt werden. Unternehmen können dadurch wesentlich genauer bestimmen, wer wann auf welches administrative System zugreifen darf.
Die SonicWall schützt weiterhin das Netzwerk. Kyvion kontrolliert die privilegierte Sitzung.
Geschützte Netze müssen nicht für Remote Access geöffnet werden
Besonders interessant ist diese Architektur bei sensiblen Bereichen wie Management-Netzen, Serversegmenten oder Tier-0-Infrastrukturen.
Hier bietet Kyvion Secure Access mit dem Reverse Agent eine zusätzliche Möglichkeit. Der Agent kann innerhalb eines besonders geschützten Netzbereichs betrieben werden und die benötigte Verbindung aus diesem Netz heraus initiieren. Dadurch muss nicht einfach ein eingehender Remote-Access-Pfad bis zum eigentlichen Zielsystem geöffnet werden.
Für einen Domain Controller, einen Hypervisor, eine Management-Konsole oder ein anderes besonders kritisches System kann das ein wichtiger Architekturvorteil sein.
Der Administrator erhält weiterhin seine freigegebene Sitzung, während die geschützte Umgebung weitgehend von direkten externen Zugriffswegen abgeschirmt bleibt.
Gerade für Unternehmen, die Netzwerksegmentierung konsequent umsetzen möchten, entsteht dadurch eine interessante Kombination: SonicWall übernimmt die Segmentierung und Netzwerksicherheit, während Kyvion Secure Access den kontrollierten Zugriff auf einzelne Ressourcen innerhalb dieser Segmente ermöglicht.
SonicWall selbst bietet bereits moderne Remote-Access-Lösungen
Zu einer seriösen Betrachtung gehört allerdings auch, dass SonicWall selbst weit mehr als klassisches Firewall-VPN anbietet.
Mit Secure Mobile Access stellt SonicWall eine eigene Remote-Access-Plattform bereit, die unter anderem auch clientlose Zugriffsszenarien unterstützt. Mit Cloud Secure Edge verfolgt SonicWall darüber hinaus einen modernen Zero-Trust- und SSE-Ansatz für den Zugriff auf private Ressourcen.
Kyvion Secure Access sollte deshalb nicht pauschal als Ersatz für diese Plattformen verstanden werden.
Die interessante Frage lautet vielmehr: Wie viel Plattform benötigt das jeweilige Unternehmen tatsächlich?
Ein mittelständisches Unternehmen mit einer vorhandenen SonicWall Firewall, einigen Terminalservern, internen Anwendungen und vielleicht mehreren externen Administratoren benötigt möglicherweise keine zusätzliche umfassende SSE- oder ZTNA-Infrastruktur. Es benötigt unter Umständen lediglich einen sehr kontrollierten, einfach administrierbaren Zugang zu ausgewählten Ressourcen.
Genau dort kann Kyvion Secure Access seine Stärke ausspielen.
Eine interessante Ergänzung für SonicWall-Partner
Auch für IT-Systemhäuser und SonicWall-Partner entsteht daraus ein interessantes Angebot.
Viele Partner betreuen mittelständische Kunden, deren SonicWall-Infrastruktur seit Jahren zuverlässig funktioniert. Trotzdem entstehen neue Anforderungen: Ein ERP-System soll von unterwegs erreichbar sein. Ein externer Dienstleister benötigt temporären Serverzugriff. Administratoren sollen nicht mehr über allgemeine VPN-Zugänge auf kritische Systeme zugreifen. RDP oder SSH sollen keinesfalls direkt aus dem Internet erreichbar sein. Gleichzeitig möchte der Kunde keine große zusätzliche Cloud-Security-Plattform einführen.
In solchen Situationen muss die vorhandene SonicWall nicht ersetzt werden.
Sie kann vielmehr um eine zusätzliche Zugriffsebene erweitert werden.
Kyvion Secure Access kann damit für SonicWall-Partner zu einem Werkzeug werden, mit dem sich bestehende Kundeninstallationen um browserbasierten Secure Access und Funktionen für privilegierte Zugriffe ergänzen lassen. Der Partner muss seine bestehende Firewall-Strategie nicht infrage stellen und kann seinen Kunden trotzdem eine Alternative zum klassischen VPN-basierten Anwendungszugriff anbieten.
Das ist insbesondere dort interessant, wo Einfachheit, Datenhoheit und der Betrieb innerhalb der eigenen Infrastruktur eine wichtige Rolle spielen.
Zwei Sicherheitslösungen mit unterschiedlichen Aufgaben
Die Kombination von SonicWall und Kyvion Secure Access ergibt vor allem dann Sinn, wenn beide Systeme nicht versuchen, dieselbe Aufgabe zu übernehmen.
Die SonicWall schützt und segmentiert das Netzwerk. Kyvion Secure Access kontrolliert den Zugriff auf die konkrete Ressource und die darüber aufgebaute Sitzung.
Damit verändert sich auch die zentrale Frage beim Remote Access.
Sie lautet nicht länger nur: „Darf dieser Benutzer eine Verbindung zu unserem Netzwerk herstellen?“
Sondern: „Welche konkrete Anwendung oder welches System darf dieser Benutzer jetzt erreichen – und was geschieht während dieser Sitzung?“
Dieser Unterschied ist wesentlich.
Für viele mittelständische Unternehmen kann genau daraus eine praktikable Weiterentwicklung ihrer vorhandenen SonicWall-Infrastruktur entstehen. Die bewährte Firewall bleibt bestehen. Gleichzeitig können Anwendungen, Server und privilegierte Systeme gezielter für Mitarbeiter, Administratoren und externe Dienstleister bereitgestellt werden.
SonicWall schützt das Netzwerk. Kyvion Secure Access kontrolliert den Zugriff auf die Ressource.
Und manchmal ist genau diese Trennung der entscheidende Schritt vom klassischen Remote Access hin zu einem modernen, nachvollziehbaren und kontrollierten Zugriffskonzept.


