
Microsoft hat beim Patchday im September 2026 nahezu 1.000 Sicherheitslücken geschlossen. Eine davon verdient besondere Aufmerksamkeit: CVE-2026-69525 betrifft die Microsoft Remote Desktop Services und wird mit einem CVSS-Wert von 9.8 als kritisch eingestuft. Über einen sogenannten Use-after-free-Fehler kann unter bestimmten Voraussetzungen eine Remote Code Execution möglich werden. Besonders interessant ist dabei eine Einschränkung: Ein möglicher Angreifer muss sich laut den veröffentlichten Informationen im selben Netzwerk wie das Zielsystem befinden.
Genau dieser Punkt macht die Schwachstelle für Unternehmen so interessant. Denn die entscheidende Frage lautet nicht nur, ob ein RDP-Port direkt aus dem Internet erreichbar ist. Ebenso wichtig ist die Frage, wer überhaupt Zugang zu dem Netzwerk erhält, in dem sich dieser RDP-Dienst befindet.
RDP ist nicht automatisch unsicher
Remote Desktop ist seit vielen Jahren ein fester Bestandteil von Windows-Infrastrukturen. Administratoren verwalten damit Server, Mitarbeiter greifen auf Terminalserver oder Arbeitsplatzsysteme zu und externe IT-Dienstleister betreuen Kundensysteme. RDP deshalb grundsätzlich als unsicher zu bezeichnen, wäre falsch. Auch Kyvion Secure Access nutzt RDP als eines der Protokolle, über die Benutzer auf freigegebene Systeme zugreifen können.
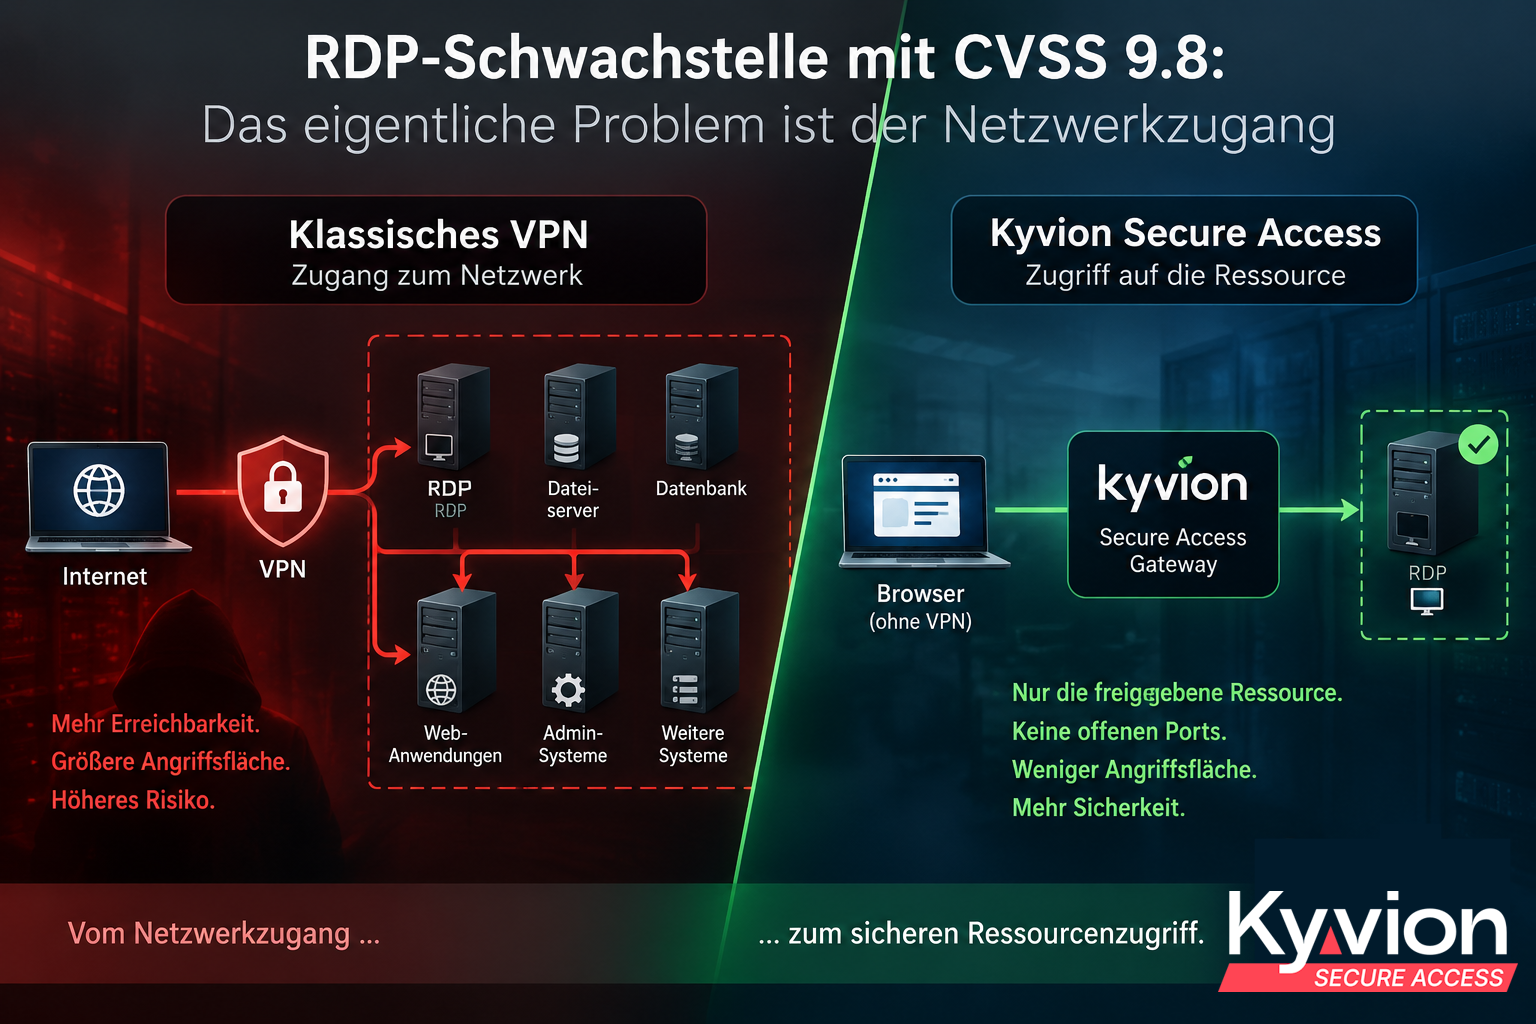
Das eigentliche Problem entsteht dort, wo ein Benutzer nicht nur Zugriff auf eine benötigte Anwendung oder einen bestimmten Server erhält, sondern zunächst Zugang zum dahinterliegenden Netzwerk bekommt.
Genau hier liegt ein grundlegender Unterschied zwischen klassischem VPN und einem ressourcenbezogenen Zugriffsmodell.
Ein VPN schafft zunächst Netzwerkzugang
Ein klassisches VPN löst ein anderes Problem als einen gezielten Zugriff auf eine Anwendung. Es verbindet einen entfernten Rechner mit einem Unternehmensnetzwerk. Nach erfolgreicher Anmeldung befindet sich der Benutzer – abhängig von Firewall-Regeln und Segmentierung – logisch innerhalb der Unternehmensinfrastruktur.
Das war lange Zeit sinnvoll und in vielen Umgebungen praktisch. Aus heutiger Sicherheitssicht sollte man dieses Prinzip jedoch hinterfragen.
Denn sobald ein Endgerät Zugang zu einem Netzwerk erhält, können grundsätzlich auch dort erreichbare Dienste relevant werden. Das können RDP, SMB, administrative Weboberflächen, Datenbanken oder andere interne Systeme sein. Gute Firewall-Regeln und Netzwerksegmentierung reduzieren dieses Risiko erheblich. Trotzdem bleibt das Grundprinzip bestehen: Der Benutzer erhält zunächst Netzwerkzugang und greift anschließend auf eine Ressource zu.
Eine Schwachstelle wie CVE-2026-69525 zeigt, warum dieser Unterschied wichtig sein kann. Wenn für einen Angriff die Erreichbarkeit innerhalb eines Netzwerks entscheidend ist, sollte man sich fragen, warum ein externer Benutzer überhaupt Bestandteil dieses Netzwerks werden muss.
Was wäre, wenn der Benutzer gar nicht ins Netzwerk müsste?
Genau an dieser Stelle setzt Kyvion Secure Access an.
Der Anwender verbindet seinen Rechner nicht per VPN mit dem Unternehmensnetzwerk. Er öffnet einen Browser, authentifiziert sich am Kyvion Secure Access Gateway und erhält ausschließlich die für ihn freigegebenen Verbindungen und Anwendungen.
Die eigentliche RDP-Verbindung zum Windows-System entsteht kontrolliert auf der internen Seite der Zugriffsarchitektur. Der Browser des Benutzers kommuniziert nicht direkt per RDP mit dem Zielsystem.
Damit verändert sich das Sicherheitsmodell grundlegend.
Aus „Dieser Benutzer darf in unser Netzwerk“ wird „Dieser Benutzer darf genau diese Ressource verwenden“.
Das klingt zunächst nach einem kleinen Unterschied. Sicherheitstechnisch ist es jedoch ein völlig anderer Ansatz.
Der RDP-Port muss nicht ins Internet
Wer RDP benötigt, muss Port 3389 deshalb nicht aus dem Internet erreichbar machen. Das sollte heute ohnehin selbstverständlich sein. Doch auch ein vorgeschaltetes VPN ist nicht automatisch die einzige Alternative.
Mit Kyvion Secure Access kann RDP innerhalb der geschützten Infrastruktur bleiben. Der externe Benutzer benötigt weder einen offenen RDP-Port noch eine direkte RDP-Verbindung zum Zielsystem. Auf seinem Endgerät ist außerdem kein klassischer RDP-Client für diesen Zugriff erforderlich. Die Sitzung läuft im Browser.
Das gilt nicht nur für RDP. Nach demselben Prinzip lassen sich beispielsweise SSH-, VNC-, Telnet- oder interne Webzugriffe bereitstellen.
Für den Anwender bleibt der Zugriff einfach. Für die IT wird dagegen wesentlich genauer definiert, welche Ressource tatsächlich erreichbar sein soll.
Besonders interessant für externe Dienstleister
Noch deutlicher wird der Unterschied bei externen Administratoren und Dienstleistern.
Ein IT-Dienstleister soll beispielsweise einen bestimmten Windows-Server administrieren. Warum sollte dessen Notebook dafür Zugriff auf ein komplettes Servernetz erhalten?
Eigentlich benötigt der Techniker nur eine einzige administrative Sitzung zu einem bestimmten System.
Kyvion Secure Access kann genau diesen Zugriff bereitstellen. Der Dienstleister authentifiziert sich am Gateway und sieht ausschließlich die Systeme, für die er eine Berechtigung besitzt. Eine allgemeine Netzwerkverbindung ist dafür nicht erforderlich.
Damit lässt sich auch das Risiko reduzieren, das von einem kompromittierten Endgerät ausgehen kann. Ein infiziertes Notebook bekommt nicht automatisch dieselben Möglichkeiten wie ein Gerät, das über einen klassischen Netzwerkzugang mit der internen Infrastruktur verbunden wurde.
Gerade bei privilegierten Zugriffen wird aus Remote Access damit zunehmend Privileged Access Management.
Kritische Systeme verdienen eine zusätzliche Trennung
Noch wichtiger wird dieses Prinzip bei besonders schützenswerten Systemen wie Domain Controllern, Management-Servern, Hypervisoren oder anderen Tier-0- und Tier-1-Systemen.
Hier sollte ein externer oder administrativer Benutzer möglichst nicht zunächst Zugang zum jeweiligen Netzwerksegment erhalten müssen.
Kyvion Secure Access kann für solche Szenarien mit einem Reverse Agent arbeiten. Dieser baut die benötigte Verbindung von innen nach außen auf. Dadurch muss für den Zugriff keine eingehende Verbindung in das geschützte Netzwerk geöffnet werden. Das Gateway vermittelt anschließend ausschließlich die autorisierte Sitzung zum vorgesehenen Zielsystem.
Der Administrator erhält damit die benötigte Arbeitsumgebung, ohne dass sein Endgerät direkten Netzwerkzugriff auf das besonders geschützte Segment benötigt.
Das ist ein wichtiger Unterschied zwischen der Absicherung eines Zugangs und der konsequenten Reduzierung von Erreichbarkeit.
Patchen bleibt trotzdem Pflicht
Eine sichere Zugriffsarchitektur ersetzt niemals Sicherheitsupdates.
Auch wenn ein RDP-System nicht direkt aus dem Internet erreichbar ist und Benutzer ausschließlich über ein Gateway darauf zugreifen, müssen bekannte Schwachstellen geschlossen werden. CVE-2026-69525 sollte deshalb entsprechend der Empfehlungen von Microsoft und der jeweiligen betrieblichen Patchstrategie behandelt werden.
Kyvion Secure Access ist kein Ersatz für Patchmanagement.
Es setzt an einer anderen Stelle an: bei der Frage, welche Systeme ein Benutzer oder dessen Endgerät überhaupt erreichen können.
Beides gehört zusammen. Schwachstellen müssen beseitigt werden. Gleichzeitig sollte die Infrastruktur so aufgebaut sein, dass eine vorhandene oder noch unbekannte Schwachstelle möglichst schwer erreichbar und ausnutzbar ist.
Zero Trust beginnt nicht beim nächsten Cloud-Abonnement
Die aktuelle RDP-Schwachstelle zeigt damit auch sehr anschaulich, was Zero Trust im praktischen Betrieb bedeuten kann.
Ein Benutzer benötigt keinen pauschalen Zugang zu einem Netzwerk, nur weil er eine Anwendung darin verwenden möchte. Ein Administrator muss nicht Mitglied eines Servernetzes werden, nur weil er einen einzelnen Server administrieren soll. Und ein externer Dienstleister benötigt keinen VPN-Tunnel in die Unternehmensinfrastruktur, wenn seine eigentliche Aufgabe aus einer einzigen freigegebenen administrativen Sitzung besteht.
Zero Trust kann deshalb sehr einfach beginnen:
Nicht das Netzwerk freigeben, sondern die benötigte Ressource.
Dafür ist weder zwingend eine komplexe SASE-Infrastruktur noch ein vollständiger Umbau der bestehenden IT notwendig. Vorhandene Windows-Server, RDP-Dienste und Anwendungen können weiter genutzt werden. Verändert wird vor allem die Art, wie Benutzer diese Systeme erreichen.
Weniger Erreichbarkeit bedeutet weniger Angriffsfläche
Microsoft wird auch künftig Sicherheitslücken in Windows, Remote Desktop und anderen Komponenten schließen. Neue Schwachstellen werden entdeckt werden, und Unternehmen werden weiterhin patchen müssen.
Die entscheidende strategische Frage lautet deshalb nicht, ob es irgendwann wieder eine kritische RDP-Schwachstelle geben wird.
Die Frage lautet: Wie weit kommt ein Angreifer, wenn eine solche Schwachstelle existiert?
Ein offener Port schafft Erreichbarkeit. Ein VPN schafft Netzwerkzugang. Ein ressourcenbezogenes Zugriffsmodell beschränkt den Benutzer dagegen auf das, was er tatsächlich benötigt.
CVE-2026-69525 ist deshalb mehr als nur eine weitere Schwachstelle eines großen Microsoft-Patchdays. Sie erinnert daran, dass moderne IT-Sicherheit nicht allein daraus besteht, Sicherheitslücken möglichst schnell zu schließen.
Genauso wichtig ist eine Architektur, die dafür sorgt, dass möglichst wenige Systeme überhaupt erreichbar sind.
Kyvion Secure Access verfolgt genau dieses Prinzip: Zugriff auf die benötigte Ressource statt Zugang zum gesamten Netzwerk. RDP bleibt dabei ein leistungsfähiges Werkzeug – aber dort, wo es hingehört: innerhalb der geschützten Infrastruktur.
Quellen
Microsoft Security Response Center: Informationen und Sicherheitsupdates zu CVE-2026-69525 und den Remote Desktop Services.
Security-Insider: „Microsoft Patchday September 2026: 1.000 Schwachstellen & 2 Zero-Days“, September 2026.


