
Zero Trust muss weder kompliziert noch ein Enterprise-Projekt sein
Zero Trust gehört inzwischen zu den meistverwendeten Begriffen der IT-Sicherheit. Gleichzeitig entsteht gerade bei kleinen und mittleren Unternehmen schnell der Eindruck, dass sich dahinter zwangsläufig komplexe Cloud-Plattformen, SASE-Architekturen, zusätzliche Clients und umfangreiche Infrastrukturprojekte verbergen.
Dabei ist der Grundgedanke von Zero Trust erstaunlich einfach: Ein Benutzer soll nicht deshalb Zugriff auf ein Netzwerk und zahlreiche darin erreichbare Systeme erhalten, nur weil er sich einmal erfolgreich angemeldet hat. Stattdessen wird der Zugriff auf genau die Ressourcen beschränkt, die für seine Aufgabe tatsächlich erforderlich sind.
Gerade vor dem Hintergrund von NIS2 gewinnt dieses Prinzip erheblich an Bedeutung. Unternehmen müssen sich stärker damit beschäftigen, wer auf kritische Systeme zugreifen kann, wie diese Zugriffe abgesichert werden und wie sich insbesondere privilegierte Zugriffe nachvollziehen lassen.
Die gute Nachricht für den Mittelstand lautet: Dafür muss nicht zwangsläufig die gesamte IT-Infrastruktur neu gebaut werden.
Das eigentliche Problem beginnt häufig beim Netzwerkzugang
Klassische VPN-Lösungen haben über viele Jahre gute Dienste geleistet. Ihr Grundprinzip stammt jedoch aus einer Zeit, in der ein entfernter Mitarbeiter möglichst so arbeiten sollte, als säße er direkt im Unternehmensnetzwerk.
Genau darin liegt heute zunehmend das Problem.
Nach erfolgreicher VPN-Anmeldung befindet sich der Benutzer zumindest logisch innerhalb des Unternehmensnetzes. Firewalls, VLANs und Berechtigungen können diesen Zugriff zwar einschränken, trotzdem bleibt das grundlegende Modell bestehen: Zuerst wird eine Verbindung zum Netzwerk hergestellt, anschließend wird geregelt, was innerhalb dieses Netzwerkes erreichbar ist.
Zero Trust dreht dieses Prinzip um.
Nicht der Zugang zum Netzwerk steht im Mittelpunkt, sondern der Zugang zur benötigten Ressource. Ein Benutzer, Administrator oder externer Dienstleister benötigt schließlich in den meisten Fällen nicht „das Netzwerk“. Er benötigt beispielsweise eine RDP-Sitzung zu einem Server, einen SSH-Zugang zu einem Linux-System, eine bestimmte Webanwendung, ein ERP-System oder Zugriff auf eine administrative Oberfläche.
Warum sollte er dafür Zugriff auf ein komplettes Netzwerk erhalten?
Vom VPN zu ZTNA: Nicht ins Netzwerk, sondern zur Anwendung
Zero Trust Network Access setzt genau an dieser Stelle an. Statt einen Benutzer zunächst in das Unternehmensnetzwerk zu bringen, wird eine kontrollierte Verbindung zu einer definierten Ressource hergestellt.
Der Unterschied klingt zunächst klein, verändert aber das Sicherheitsmodell grundlegend.
Beim klassischen VPN lautet die Frage: „Darf dieser Benutzer eine Verbindung zu unserem Netzwerk herstellen?“
Bei einem Zero-Trust-orientierten Zugriff lautet sie dagegen: „Darf dieser Benutzer jetzt auf genau diese Ressource zugreifen?“
Damit wird aus Netzwerkzugriff ein ressourcenbezogener Zugriff.
Genau hier setzt Kyvion Secure Access an. Anwender greifen über den Browser auf freigegebene Systeme und Anwendungen zu. RDP, SSH, VNC sowie interne Webanwendungen und weitere Dienste können bereitgestellt werden, ohne dem Anwender deshalb einen klassischen Netzwerkzugang geben zu müssen.
Das reduziert nicht nur die Angriffsfläche. Es vereinfacht auch die Frage, welche Zugriffsrechte ein Benutzer tatsächlich benötigt.
Zero Trust bedeutet nicht automatisch SASE und Cloud
In vielen aktuellen Sicherheitsarchitekturen werden Zero Trust und SASE beinahe synonym verwendet. Technisch ist das jedoch nicht zwingend.
SASE kann für große, international verteilte Organisationen eine sinnvolle Architektur sein. Ein mittelständisches Unternehmen mit einigen Standorten, einer überschaubaren IT-Abteilung und überwiegend eigenen Servern hat jedoch häufig völlig andere Anforderungen.
Wer lediglich sicherstellen möchte, dass Mitarbeiter, Administratoren oder externe Dienstleister kontrolliert auf bestimmte interne Ressourcen zugreifen können, benötigt dafür nicht zwangsläufig eine weltweit verteilte Cloud-Security-Plattform.
Zero Trust ist zunächst ein Sicherheitsprinzip und kein vorgeschriebenes Betriebsmodell.
Kyvion Secure Access kann deshalb auch innerhalb der eigenen Infrastruktur betrieben werden. Unternehmen behalten die Kontrolle darüber, wo das Gateway läuft, wo ihre Systeme betrieben werden und über welchen Weg der Zugriff erfolgt.
Gerade für Organisationen, die Wert auf Datenhoheit und digitale Souveränität legen, ist dieser Unterschied entscheidend.
Der Reverse Agent verändert das klassische Zugriffsmodell
Besonders interessant wird dieser Ansatz bei sensiblen Netzwerkbereichen.
Normalerweise muss ein externer Zugriff irgendwie von außen nach innen gelangen. Dafür wurden traditionell VPN-Gateways, Firewall-Freigaben oder Portweiterleitungen eingesetzt.
Mit dem Reverse Agent von Kyvion Secure Access lässt sich dieses Prinzip umkehren. Der Agent befindet sich innerhalb des geschützten Netzwerkbereichs und baut die benötigte Verbindung aus diesem Bereich heraus auf.
Dadurch muss beispielsweise ein besonders sensibles Tier-0- oder Tier-1-Netzwerk nicht für eingehende Remote-Verbindungen geöffnet werden.
Ein Administrator kann trotzdem über einen kontrollierten Zugang auf einen Domain Controller, Managementserver oder ein anderes administratives Zielsystem zugreifen. Der Client erhält dabei keinen direkten Netzwerkpfad in das geschützte Segment.
Gerade bei privilegierten Zugriffen ist das ein wesentlicher Unterschied.
Nach ZTNA kommt PAM
Damit endet die Entwicklung jedoch nicht.
Zero Trust beantwortet vor allem die Frage, ob ein Benutzer auf eine bestimmte Ressource zugreifen darf. Bei administrativen und anderen privilegierten Zugriffen entstehen zusätzliche Anforderungen.
Wer hat wann auf welches System zugegriffen? Welcher Zugang wurde verwendet? Wie lange bestand die Sitzung? Kann ein Zugriff zeitlich begrenzt werden? Und lässt sich später nachvollziehen, was während einer privilegierten Sitzung passiert ist?
Damit bewegen wir uns vom klassischen Remote Access über ZTNA in Richtung Privileged Access Management.
Kyvion Secure Access verbindet diese Bereiche zunehmend miteinander. Benutzerkonten und administrative Systemkonten können voneinander getrennt werden. Ein externer Dienstleister muss beispielsweise nicht zwangsläufig die tatsächlichen Zugangsdaten eines privilegierten Kontos kennen. Zugriffe können zeitlich eingeschränkt und Sessions aufgezeichnet werden. Audit-Funktionen schaffen zusätzliche Nachvollziehbarkeit.
Damit entsteht für KMU ein interessanter Ansatz: Nicht eine möglichst große PAM-Plattform mit zahlreichen Funktionen einzuführen, die im eigenen Unternehmen möglicherweise niemals benötigt werden, sondern genau die privilegierten Zugriffe abzusichern, die tatsächlich ein Risiko darstellen.
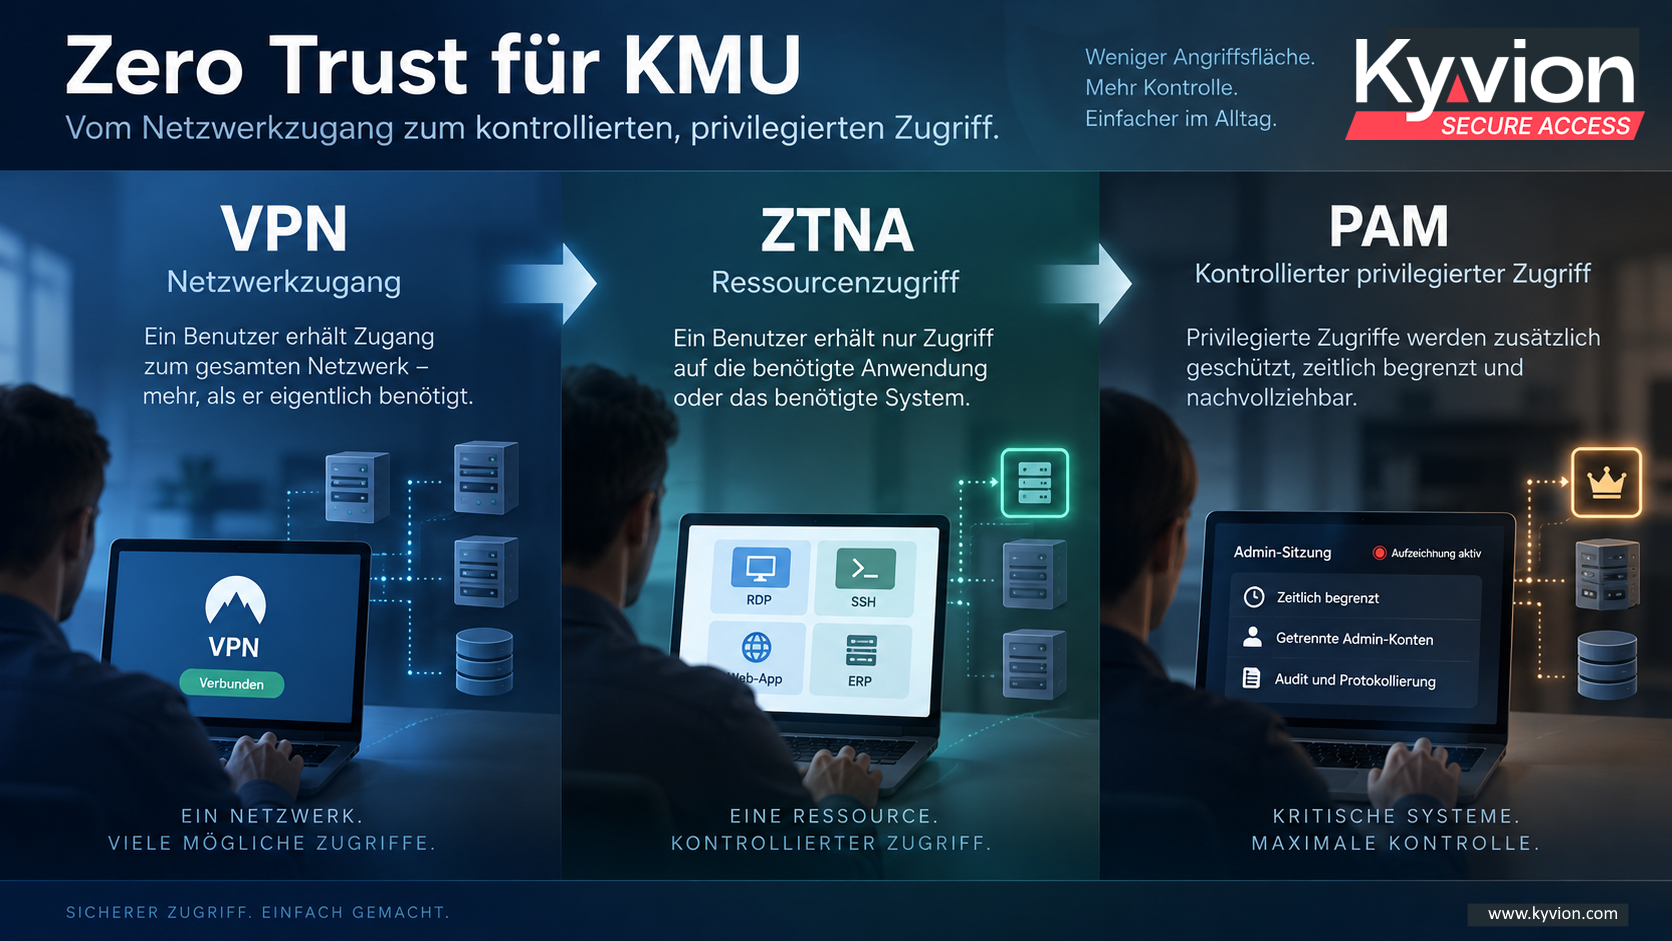
VPN, ZTNA und PAM sind drei unterschiedliche Sicherheitsstufen
Die Entwicklung lässt sich deshalb sehr einfach beschreiben.
Beim VPN erhält ein Benutzer einen abgesicherten Weg in ein Netzwerk.
Bei ZTNA erhält er einen kontrollierten Weg zu einer bestimmten Ressource.
Bei PAM wird zusätzlich kontrolliert, unter welchen Bedingungen ein privilegierter Zugriff stattfindet und wie dieser nachvollzogen werden kann.
Gerade für KMU ist diese Unterscheidung wichtig. Denn ein Unternehmen muss nicht an einem Tag seine gesamte IT-Landschaft nach einem theoretischen Zero-Trust-Modell umbauen.
Es kann dort beginnen, wo das Risiko besonders hoch ist.
Bei externen Administratoren. Bei Fernwartungszugängen. Bei Domain Controllern. Bei ERP-Systemen. Bei Servern in besonders geschützten Netzwerksegmenten. Oder überall dort, wo heute noch ein VPN-Zugang mehr Netzwerkzugriff ermöglicht, als für die eigentliche Aufgabe erforderlich wäre.
NIS2 macht kontrollierbare Zugriffe wichtiger
NIS2 erhöht den Druck auf Unternehmen, technische und organisatorische Sicherheitsmaßnahmen nachvollziehbar umzusetzen. Dazu gehören insbesondere Themen wie Zugriffskontrolle, Risikomanagement, Authentifizierung und der Schutz kritischer Systeme.
Dabei sollte jedoch ein Missverständnis vermieden werden: NIS2 schreibt Unternehmen keine bestimmte Herstellerplattform und keine bestimmte SASE-Architektur vor.
Entscheidend ist vielmehr, Risiken angemessen zu beherrschen und Sicherheitsmaßnahmen nachvollziehbar umzusetzen.
Für die Zugriffssicherheit bedeutet das eine sehr praktische Fragestellung: Muss ein Mitarbeiter oder Dienstleister tatsächlich Zugriff auf ein Netzwerk erhalten, wenn er eigentlich nur eine einzige Anwendung oder einen einzigen Server benötigt?
Je häufiger die Antwort „Nein“ lautet, desto interessanter wird ein ressourcenorientiertes Zugriffsmodell.
Zero Trust für KMU muss pragmatisch sein
Der Mittelstand braucht keine abgespeckte Kopie einer Enterprise-Sicherheitsarchitektur. Er braucht Lösungen, die zu seiner tatsächlichen Infrastruktur, seinen personellen Ressourcen und seinen Risiken passen.
Ein Unternehmen mit 50, 200 oder 500 Mitarbeitern muss nicht zwangsläufig eine komplexe globale Security-Cloud betreiben oder einkaufen, um grundlegende Zero-Trust-Prinzipien umzusetzen.
Es kann wesentlich pragmatischer beginnen.
Nicht mehr pauschal Zugang zum Netzwerk gewähren, sondern Zugriff auf definierte Ressourcen. Besonders sensible Systeme zusätzlich isolieren. Administrative Zugriffe stärker kontrollieren. Externe Dienstleister nur auf die tatsächlich benötigten Systeme lassen. Privilegierte Sessions nachvollziehbar machen.
Genau an dieser Stelle treffen Zero Trust, ZTNA und Privileged Access Management aufeinander.
Kyvion Secure Access verfolgt deshalb einen bewusst pragmatischen Ansatz: sicherer Zugriff auf Anwendungen und Systeme über den Browser, ohne klassischen VPN-Netzwerkzugang, ohne zwingenden Cloud-Betrieb und mit zunehmenden PAM-Funktionen für besonders sensible und privilegierte Zugriffe.
Denn Zero Trust sollte für ein KMU nicht bedeuten, die eigene IT komplett neu zu erfinden.
Es sollte bedeuten, einem Benutzer nur den Zugriff zu geben, den er wirklich benötigt – auf die richtige Ressource, zur richtigen Zeit und unter kontrollierbaren Bedingungen.


