
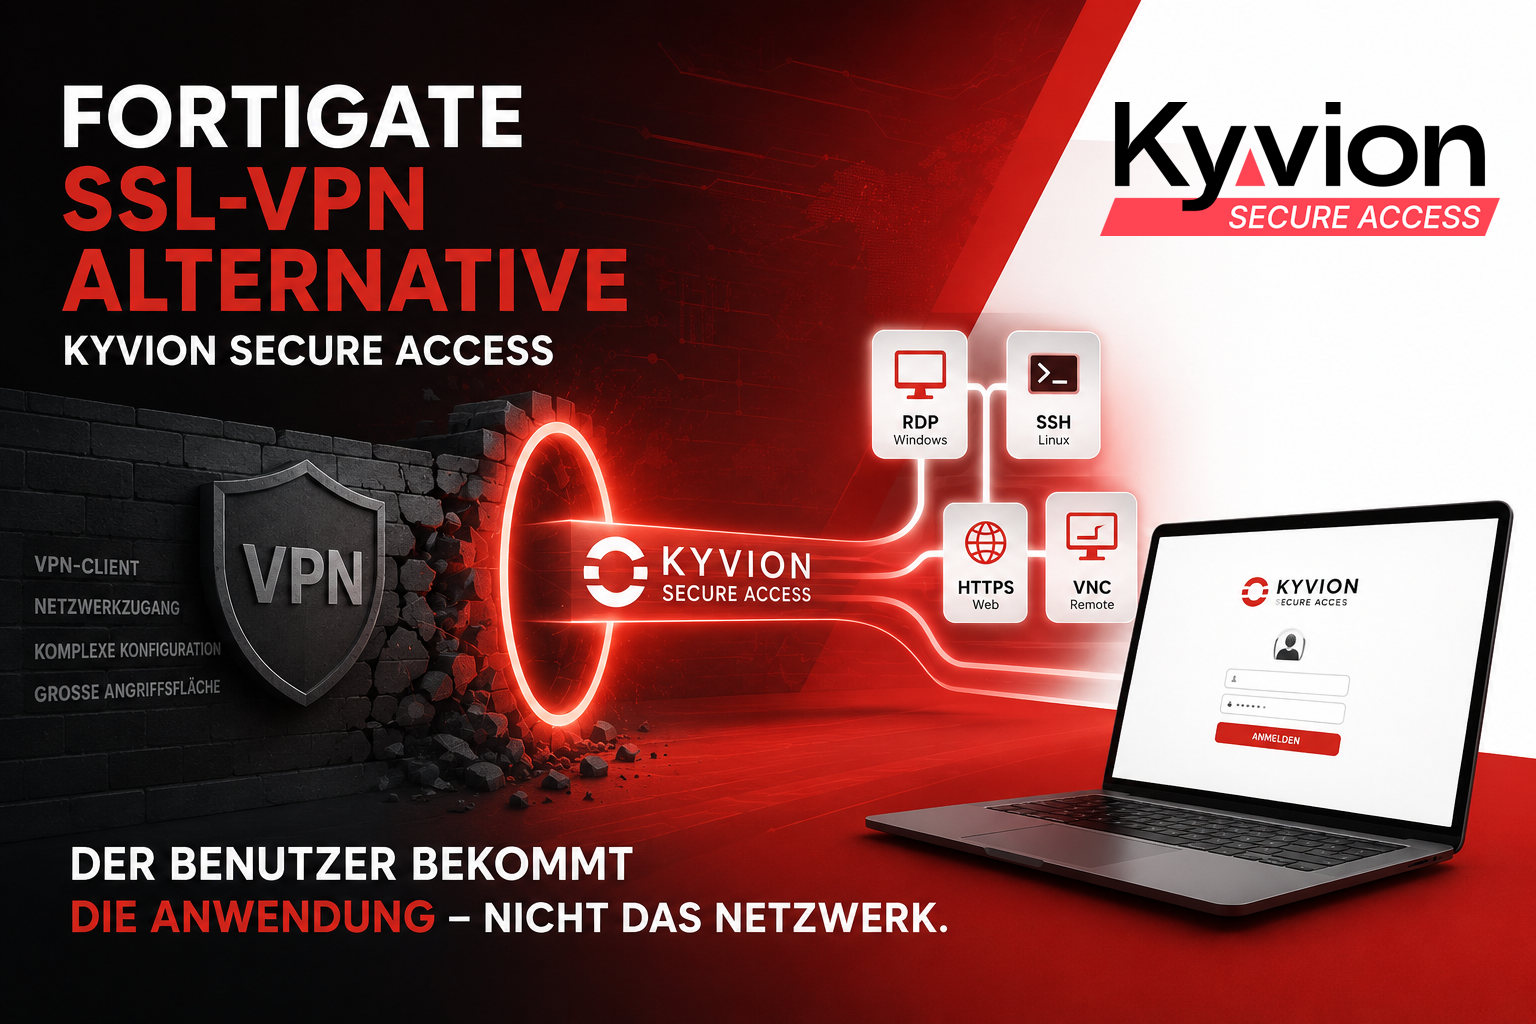
Wer eine FortiGate einsetzt und bisher SSL-VPN für den Fernzugriff genutzt hat, steht vor einer naheliegenden Frage: Was kommt danach? Die erste Reaktion ist häufig, nach einem möglichst ähnlichen Ersatz zu suchen. Ein anderes VPN, ein anderer Client, eine andere Technik – aber im Grunde wieder das gleiche Prinzip.
Dabei lohnt es sich, die Frage anders zu stellen: Brauchen die Anwender überhaupt ein VPN?
In vielen Unternehmen lautet die Antwort: eigentlich nicht. Mitarbeiter möchten von zu Hause auf ihren Windows-Arbeitsplatz zugreifen, Administratoren müssen einen Server verwalten, ein externer IT-Dienstleister benötigt SSH-Zugriff oder eine interne Webanwendung soll unterwegs erreichbar sein. Für all diese Aufgaben muss nicht zwangsläufig das Unternehmensnetzwerk mit dem entfernten Gerät verbunden werden.
Genau hier setzt Kyvion Secure Access an.
Nicht das VPN ersetzen, sondern den Fernzugriff
Ein klassisches VPN stellt eine Verbindung zwischen einem entfernten Gerät und dem Unternehmensnetzwerk her. Das ist technisch sinnvoll, wenn tatsächlich Netzwerkzugriff benötigt wird. In der Praxis geht es aber häufig nur um eine bestimmte Anwendung oder einen bestimmten Server.
Warum also einem Benutzer eine Tür zum Netzwerk öffnen, wenn er eigentlich nur an einen einzigen Arbeitsplatz möchte?
Kyvion Secure Access verfolgt deshalb einen anderen Ansatz. Der Benutzer erhält nicht zunächst eine Netzwerkverbindung und sucht anschließend sein Ziel. Er meldet sich über einen normalen Webbrowser an und bekommt genau die Anwendungen und Systeme angeboten, für die er berechtigt ist.
Aus „Zugang zum Netzwerk“ wird damit Zugang zur benötigten Anwendung.
Dieser Unterschied klingt zunächst klein, verändert aber das Sicherheitskonzept grundlegend.
Der Browser wird zum sicheren Arbeitsplatz
Für den Anwender ist die Veränderung besonders einfach. Statt einen VPN-Client zu installieren, zu konfigurieren und vor jeder Nutzung eine Verbindung aufzubauen, öffnet er seinen Browser.
Nach der Anmeldung kann er beispielsweise einen Windows-PC oder Terminalserver per RDP verwenden, einen Linux-Server über SSH administrieren, auf eine interne Webanwendung zugreifen oder eine VNC-Verbindung starten. Die eigentliche Technik dahinter bleibt für den Anwender unsichtbar.
Das ist gerade für kleinere und mittlere Unternehmen ein entscheidender Vorteil. Sicherheit funktioniert im Alltag am besten, wenn sie nicht ständig erklärt werden muss.
Ein Browser ist bereits vorhanden. Die Bedienung ist bekannt. Zusätzliche Software auf dem Arbeitsplatz ist nicht erforderlich.
Ein fremder Rechner muss nicht Teil des Firmennetzwerks werden
Hier liegt einer der wichtigsten Unterschiede zum VPN.
Ein VPN verbindet ein Endgerät mit dem Unternehmensnetzwerk. Damit stellt sich automatisch die Frage, wie vertrauenswürdig dieses Gerät ist. Ist es aktuell? Ist es ausreichend geschützt? Befindet sich Schadsoftware darauf? Handelt es sich um einen privaten PC oder um ein vollständig verwaltetes Unternehmensgerät?
Bei Kyvion Secure Access muss das Endgerät nicht auf diese Weise in das interne Netzwerk eingebunden werden. Der Browser stellt die Benutzeroberfläche bereit, während Kyvion Secure Access die Verbindung zum freigegebenen Zielsystem übernimmt.
Das ist ein wesentlich leichter verständliches Sicherheitsprinzip:
Der Benutzer bekommt die Anwendung – nicht das Netzwerk.
Besonders interessant für externe Dienstleister
Noch deutlicher wird der Vorteil bei externen Administratoren und IT-Dienstleistern.
Ein Dienstleister benötigt vielleicht für zwei Stunden Zugriff auf einen Server. Ein klassischer Ansatz besteht darin, einen VPN-Zugang einzurichten, Zugangsdaten zu vergeben und anschließend den Zugriff innerhalb des Netzes einzuschränken.
Mit Kyvion Secure Access lässt sich der Zugang wesentlich zielgerichteter gestalten. Der Dienstleister meldet sich am Portal an und sieht ausschließlich das für ihn vorgesehene System. Der Zugriff kann zeitlich begrenzt werden und die Sitzung lässt sich bei Bedarf aufzeichnen.
Damit wird aus einem allgemeinen Fernzugang ein kontrollierter Zugriff auf eine konkrete Ressource.
Das ist nicht nur sicherer, sondern auch leichter nachvollziehbar.
Keine offenen Ports zu den internen Zielsystemen
Ein weiterer wichtiger Punkt betrifft die Erreichbarkeit der Systeme.
RDP, SSH oder Verwaltungsoberflächen sollten nicht direkt aus dem Internet erreichbar sein. Trotzdem findet man in der Praxis immer wieder entsprechende Portfreigaben, weil schnell ein Fernzugriff benötigt wurde.
Kyvion Secure Access kann mit seinem Reverse-Agent-Konzept auch Systeme hinter Firewalls und NAT erreichen. Die Verbindung wird dabei aus dem geschützten Netzwerk heraus aufgebaut.
Der interne Windows-Server, Linux-Server oder die Webanwendung muss deshalb nicht direkt im Internet veröffentlicht werden.
Für die IT bedeutet das ein einfaches Prinzip: Was aus dem Internet nicht direkt erreichbar sein muss, sollte dort auch nicht erreichbar sein.
Die FortiGate bleibt – nur ihre Aufgabe wird klarer
Kyvion Secure Access soll die FortiGate nicht ersetzen. Beide Lösungen übernehmen unterschiedliche Aufgaben.
Die FortiGate bleibt die zentrale Sicherheitsinstanz am Netzwerkübergang und schützt die Infrastruktur. Kyvion Secure Access übernimmt dagegen den kontrollierten Zugriff von Benutzern auf interne Systeme und Anwendungen.
Gerade diese Trennung macht die Kombination interessant.
Unternehmen müssen ihre bestehende Fortinet-Infrastruktur nicht grundsätzlich umbauen. Statt einen bisherigen SSL-VPN-Zugang einfach durch die nächste VPN-Technologie zu ersetzen, können sie entscheiden, welche Benutzer tatsächlich Netzwerkzugriff benötigen und für welche Benutzer ein gezielter Anwendungszugriff die bessere Lösung ist.
Kein neuer Client, den die IT verwalten muss
Software auf Endgeräten verursacht Aufwand. Sie muss verteilt, aktualisiert, konfiguriert und unterstützt werden. Betriebssystemupdates können Probleme verursachen, Benutzer wechseln Geräte und externe Partner arbeiten möglicherweise auf Rechnern, die überhaupt nicht von der eigenen IT verwaltet werden.
Ein browserbasierter Ansatz reduziert diese Abhängigkeiten erheblich.
Kyvion Secure Access benötigt auf dem Arbeitsplatz keinen speziellen Remote-Access-Client. Dadurch können grundsätzlich Windows-PCs, Macs, Linux-Systeme, Chromebooks oder andere Geräte mit einem modernen Browser für den Zugriff verwendet werden.
Gerade bei Homeoffice, mobilen Mitarbeitern und externen Dienstleistern kann das den Betrieb erheblich vereinfachen.
Weniger Zugriff kann mehr Sicherheit bedeuten
Bei Sicherheitslösungen entsteht schnell der Eindruck, dass mehr Funktionen automatisch mehr Sicherheit bedeuten. Entscheidend ist aber häufig etwas anderes: Wie viel Zugriff wird überhaupt gewährt?
Wenn ein Mitarbeiter lediglich seine Warenwirtschaft benötigt, braucht er keinen allgemeinen Netzwerkzugang. Wenn ein Administrator ausschließlich drei Server verwalten soll, muss er nicht das gesamte Administrationsnetz erreichen. Und wenn ein Dienstleister eine Maschine warten muss, sollte er nicht automatisch andere Systeme sehen können.
Kyvion Secure Access folgt genau diesem Prinzip.
Jeder Benutzer erhält nur die Systeme und Anwendungen, die er tatsächlich benötigt. Damit lässt sich das Grundprinzip von Zero Trust sehr verständlich umsetzen, ohne daraus ein komplexes Großprojekt machen zu müssen.
Aus Remote Access kann gleichzeitig kontrollierter Admin-Zugriff werden
Besonders interessant wird Kyvion Secure Access dort, wo Fernzugriff und privilegierter Zugriff zusammenkommen.
Administratoren und externe IT-Dienstleister besitzen häufig weitreichende Berechtigungen. Gerade diese Zugänge sollten besonders kontrolliert werden. Kyvion Secure Access kann solche Verbindungen zentral bereitstellen und protokollieren. Sitzungen können aufgezeichnet und Zugriffe nachvollziehbar gemacht werden.
Damit ist die Lösung nicht nur eine Alternative für klassische Remote-Access-Szenarien. Sie kann gleichzeitig Aufgaben übernehmen, die in Richtung Privileged Access Management gehen.
Für ein mittelständisches Unternehmen bedeutet das: Statt mehrere voneinander getrennte Lösungen für Fernzugriff, Administratorzugänge und Sitzungsprotokollierung einzuführen, können wesentliche Anforderungen über eine gemeinsame Plattform abgebildet werden.
Eine FortiGate SSL-VPN Alternative muss kein anderes VPN sein
Genau das ist der entscheidende Punkt.
Wer bisher FortiGate SSL-VPN eingesetzt hat, sollte nicht automatisch nach einer Technologie suchen, die möglichst genauso funktioniert. Sinnvoller ist zunächst die Frage, was die Benutzer tatsächlich benötigen.
Müssen komplette Netzwerke miteinander verbunden werden, haben VPN-Technologien weiterhin ihre Berechtigung.
Geht es dagegen darum, Mitarbeitern, Administratoren oder Dienstleistern einen sicheren Zugang zu bestimmten Servern und Anwendungen zu ermöglichen, kann ein browserbasierter Ansatz wesentlich einfacher sein.
Kyvion Secure Access verbindet den Benutzer nicht pauschal mit dem Unternehmensnetzwerk. Es bringt die freigegebene Anwendung sicher zum Benutzer.
Kein VPN-Client. Kein unnötiger Netzwerkzugriff. Keine direkte Veröffentlichung interner RDP- oder SSH-Dienste.
Stattdessen öffnet der Anwender seinen Browser, authentifiziert sich und erhält genau den Zugriff, den er benötigt.
Vielleicht ist deshalb die beste Alternative zum bisherigen FortiGate SSL-VPN gar kein neues VPN.
Vielleicht ist es an der Zeit, den Fernzugriff grundsätzlich anders zu lösen.


