
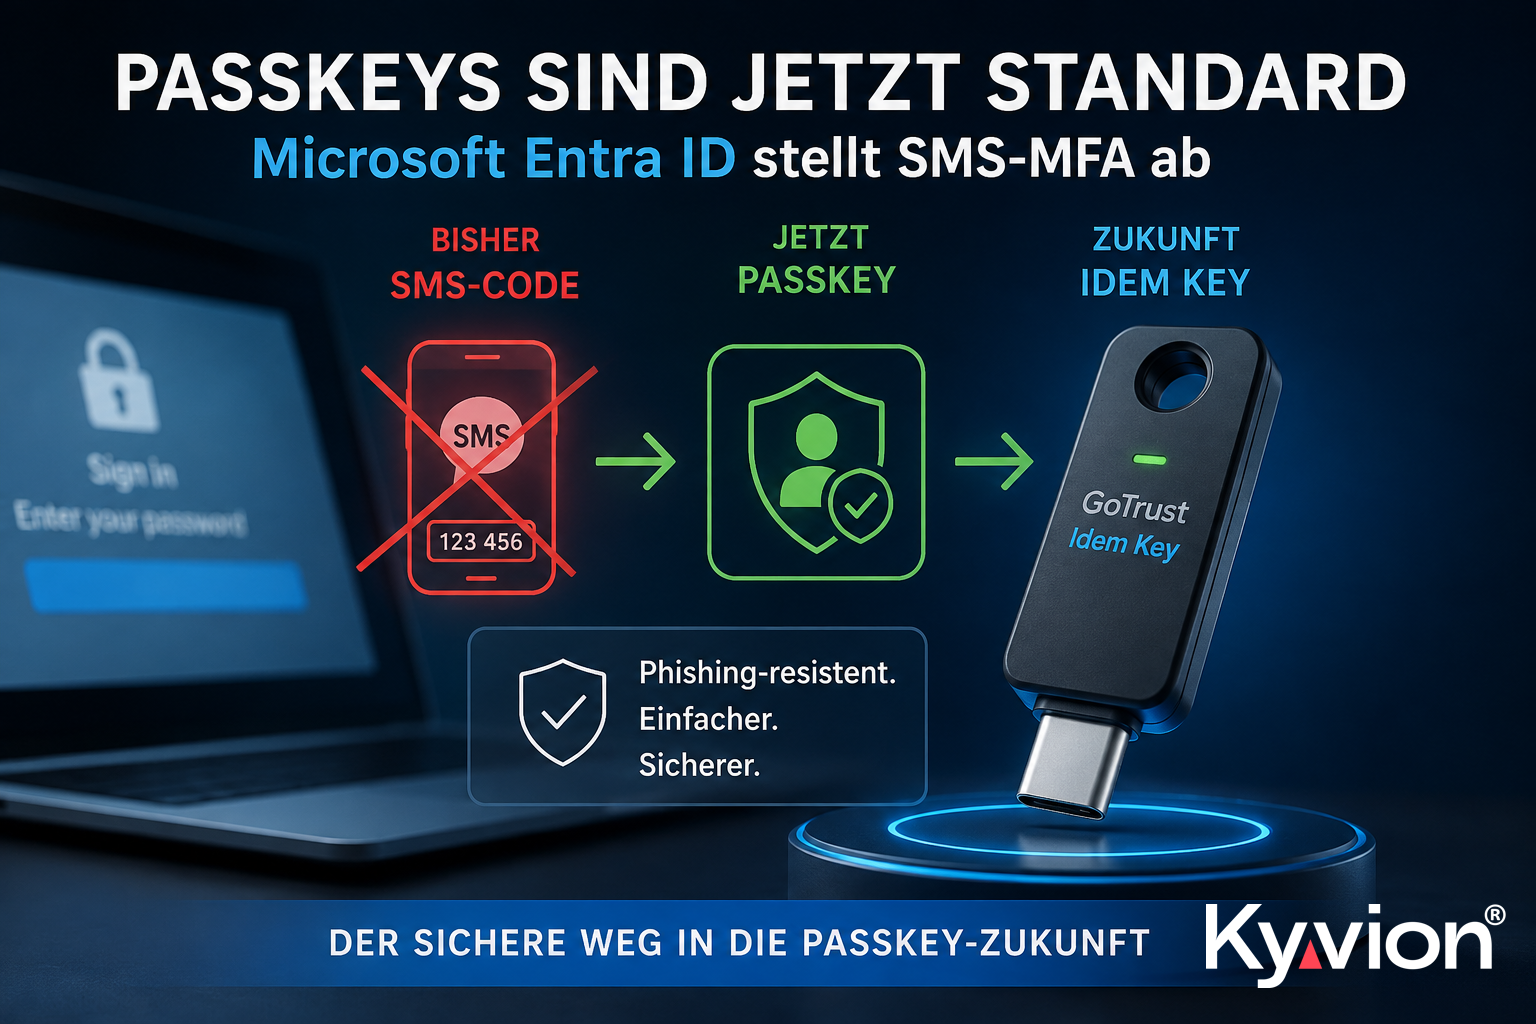
Seit September 2026 verändert Microsoft die Anmeldung an Entra ID grundlegend
Passwort eingeben, SMS abwarten, sechsstelligen Code übertragen – diese Form der Multi-Faktor-Authentifizierung galt lange als deutlicher Sicherheitsgewinn. Doch die Zeiten ändern sich. Seit dem 1. September 2026 macht Microsoft Passkeys in Entra ID zum standardmäßigen Authentifizierungserlebnis. Nutzer, die bislang für SMS- oder Sprachanruf-Authentifizierung aktiviert sind, werden automatisch auch für Passkeys freigeschaltet und können bei der Anmeldung zur Registrierung eines Passkeys aufgefordert werden.
Das ist mehr als eine kleine technische Änderung. Microsoft zieht damit Konsequenzen aus einer Entwicklung, die Sicherheitsexperten schon länger beobachten: Ein zusätzliches Einmalpasswort macht eine Anmeldung zwar sicherer als ein Passwort allein, gegen moderne Phishing-Angriffe bietet es jedoch keinen ausreichenden Schutz mehr.
Microsoft selbst bezeichnet SMS und Sprachanrufe inzwischen als besonders anfällige Authentifizierungsmethoden. Passkeys sollen diese Verfahren zunehmend ersetzen. Der nächste Termin steht bereits fest: Ab dem 1. Februar 2027 stellt Microsoft die eigene Bereitstellung von SMS- und Sprach-MFA in Entra ID vollständig ein.
Für Unternehmen bedeutet das: Jetzt ist der richtige Zeitpunkt, sich mit Passkeys auseinanderzusetzen.
Was ist ein Passkey eigentlich?
Das Wort „Passkey“ klingt zunächst nach einem neuen Passwort. Tatsächlich steckt dahinter ein völlig anderes Sicherheitsprinzip.
Bei einem klassischen Passwort kennt der Benutzer ein Geheimnis und übermittelt dieses bei der Anmeldung. Genau darin liegt das Problem: Was ein Mensch eingeben kann, kann er auch versehentlich auf einer gefälschten Webseite eingeben. Und was übertragen wird, kann unter bestimmten Umständen abgefangen oder missbraucht werden.
Ein Passkey funktioniert anders. Er basiert auf einem kryptografischen Schlüsselpaar. Der öffentliche Teil wird beim jeweiligen Dienst hinterlegt, der private Schlüssel verbleibt beim Benutzer beziehungsweise auf dessen Gerät. Das eigentliche Geheimnis muss bei der Anmeldung nicht an den Dienst übertragen werden.
Genau deshalb sind Passkeys erheblich widerstandsfähiger gegen Phishing. Microsoft spricht ausdrücklich von „phishing-resistant authentication“.
Für den Benutzer kann es dabei sogar einfacher werden: Statt Passwort plus SMS-Code oder anderer zusätzlicher Schritte kann eine Anmeldung mit einem Passkey und einer lokalen Bestätigung erfolgen.
Aber wo befindet sich der Passkey?
Genau an dieser Stelle wird es für Unternehmen interessant.
Ein Passkey muss irgendwo sicher gespeichert werden. Microsoft Entra ID unterstützt dabei unterschiedliche Konzepte. Passkeys können beispielsweise über Plattformen und Credential Manager synchronisiert werden. Dazu gehören unter anderem Apples iCloud-Schlüsselbund oder der Google Password Manager.
Microsoft unterstützt aber auch sogenannte gerätegebundene Passkeys. Dabei verbleibt der private Schlüssel auf einem bestimmten Gerät. Ein FIDO2-Hardware-Sicherheitsschlüssel ist genau ein solcher physischer Passkey-Träger.
Und damit stellt sich für Unternehmen eine wichtige Frage: Soll der Zugang zum Firmenkonto vom privaten Smartphone, einem synchronisierten Cloud-Speicher oder von einem eindeutig zugeordneten Sicherheitsschlüssel abhängen?
Es gibt darauf keine Antwort, die für jedes Unternehmen und jeden Benutzer richtig ist. Für viele geschäftliche Einsatzbereiche besitzt ein Hardware-Sicherheitsschlüssel jedoch einen entscheidenden Charme: Der Mitarbeiter bekommt seinen Schlüssel in die Hand.
Der GoTrust Idem Key macht den Passkey greifbar
Der GoTrust Idem Key ist ein FIDO2-Sicherheitsschlüssel und kann Passkeys direkt auf der Hardware speichern. Der private Schlüssel verlässt den Sicherheitsschlüssel bei der Authentifizierung nicht.
Das Prinzip ist für Anwender erstaunlich einfach zu verstehen: Der Idem Key wird einmal für das Benutzerkonto registriert. Bei einer späteren Anmeldung wird der Sicherheitsschlüssel mit dem Computer verbunden, der Benutzer authentifiziert sich mit seiner PIN und bestätigt die Anmeldung am Key. Je nach Modell und Anwendung kann der Schlüssel außerdem über NFC verwendet werden.
Damit wird aus dem abstrakten Begriff „Passkey“ etwas sehr Konkretes: Der Mitarbeiter besitzt einen physischen Schlüssel zu seinem digitalen Arbeitsplatz.
Gerade für Unternehmen ist das interessant. Ein Sicherheitsschlüssel kann einem Mitarbeiter übergeben, inventarisiert, bei einem Mitarbeiterwechsel zurückgenommen und bei Bedarf gesperrt beziehungsweise aus dem Benutzerkonto entfernt werden. Gleichzeitig muss der Mitarbeiter für die sichere Anmeldung nicht zwingend sein privates Smartphone einsetzen.
Microsoft 365 sicher nutzen – ohne SMS und ohne Smartphone
Für viele Unternehmen dürfte genau das eines der interessantesten Szenarien sein.
Wer Microsoft 365 oder andere über Microsoft Entra ID geschützte Anwendungen verwendet, musste sich bislang häufig zwischen Passwort, Smartphone-App, Push-Nachricht und SMS entscheiden. Der Hardware-Passkey eröffnet eine andere Möglichkeit.
Der Benutzer steckt seinen Idem Key ein und authentifiziert sich mit einem Verfahren, das Microsoft ausdrücklich als phishingresistent einstuft. Ein Angreifer kann dem Anwender nicht einfach eine täuschend echte Anmeldeseite präsentieren und ihn dazu bringen, dort seinen Passkey „einzugeben“. Der Passkey ist kryptografisch an den jeweiligen Dienst gebunden.
Das unterscheidet FIDO2 fundamental von Passwort und SMS-Code.
Microsoft empfiehlt FIDO2-Sicherheitsschlüssel insbesondere für Benutzer mit erhöhten Berechtigungen und für stärker regulierte Umgebungen. Doch man muss kein Konzern, keine Behörde und kein KRITIS-Unternehmen sein, um von diesem Prinzip zu profitieren. Gerade kleine und mittlere Unternehmen können damit starke Authentifizierung umsetzen, ohne daraus ein kompliziertes IT-Projekt machen zu müssen.
Passkeys sind nicht automatisch Hardware-Schlüssel
Dabei ist eine Unterscheidung wichtig. Microsofts Entscheidung für Passkeys bedeutet nicht, dass künftig jeder Benutzer einen USB-Sicherheitsschlüssel benötigt.
Microsoft Entra ID unterstützt verschiedene Formen von Passkeys. Dazu gehören synchronisierte Passkeys ebenso wie gerätegebundene Passkeys, Microsoft Authenticator, Windows-basierte Verfahren und FIDO2-Hardware-Sicherheitsschlüssel.
Unternehmen sollten deshalb nicht nur die Frage stellen, ob sie Passkeys einsetzen wollen. Die eigentlich interessante Frage lautet:
Welche Art von Passkey passt zu unseren Mitarbeitern und zu unserem Sicherheitskonzept?
Für einen Mitarbeiter mit ausschließlich persönlich zugeordnetem Notebook kann Windows Hello eine hervorragende Lösung sein. In anderen Situationen sieht es anders aus. Mitarbeiter wechseln Arbeitsplätze, verwenden gemeinsam genutzte PCs, benötigen Zugriff von unterschiedlichen Geräten oder sollen sich unabhängig von einem bestimmten Smartphone authentifizieren können.
Hier spielt ein physischer FIDO2-Sicherheitsschlüssel seine Stärken aus.
Der Passkey gehört dann nicht zum PC und nicht zum Smartphone. Er gehört zum Benutzer.
Besonders interessant für Administratoren und privilegierte Konten
Noch wichtiger wird diese Trennung bei administrativen Zugängen.
Ein kompromittiertes Administratorkonto kann für ein Unternehmen wesentlich schwerwiegendere Folgen haben als der Verlust eines gewöhnlichen Benutzerkontos. Deshalb ist es sinnvoll, gerade privilegierte Identitäten mit besonders starken Authentifizierungsmethoden abzusichern.
Microsoft ordnet FIDO2-Sicherheitsschlüssel der phishingresistenten MFA zu. Über die Authentication Strengths in Entra ID können Unternehmen entsprechende Anforderungen auch gezielt in ihren Zugriffsrichtlinien berücksichtigen.
Damit wird ein Idem Key nicht nur zum komfortablen Ersatz für SMS-MFA. Er kann Bestandteil eines konsequenten Sicherheitskonzepts für Administratoren, IT-Dienstleister und andere privilegierte Benutzer werden.
Und genau hier schließt sich auch der Kreis zu Privileged Access Management und Zero Trust: Nicht allein das richtige Passwort entscheidet über den Zugriff. Entscheidend ist, ob die Identität zuverlässig nachgewiesen werden kann und ob der Benutzer tatsächlich für die angeforderte Ressource berechtigt ist.
Ein kleiner Schlüssel gegen ein großes Problem
Passwörter werden uns nicht über Nacht verlassen. Aber die Richtung ist eindeutig.
Mit der Umstellung in Microsoft Entra ID ab September 2026 beschleunigt Microsoft den Wechsel von phishbaren Authentifizierungsverfahren hin zu Passkeys. Ab Februar 2027 folgt mit dem Ende der von Microsoft bereitgestellten SMS- und Sprachanruf-Authentifizierung der nächste große Schritt.
Unternehmen sollten deshalb nicht bis Anfang 2027 warten.
Jetzt ist der richtige Zeitpunkt, vorhandene Authentifizierungsmethoden zu überprüfen, Benutzer zu identifizieren, die noch SMS oder Sprachanrufe verwenden, und eine geeignete Passkey-Strategie festzulegen.
Dabei muss die Lösung weder kompliziert noch ausschließlich auf Smartphones ausgerichtet sein.
Mit einem FIDO2-Sicherheitsschlüssel wie dem GoTrust Idem Key bekommt der Benutzer seinen Passkey buchstäblich in die Hand. Kein SMS-Code muss übertragen werden, der private kryptografische Schlüssel verbleibt auf der Hardware und ein privates Smartphone ist für dieses Szenario nicht erforderlich.
Microsoft macht Passkeys zum Standard.
Für Unternehmen stellt sich deshalb nicht mehr nur die Frage, ob sie Passkeys einsetzen – sondern wo sie ihre digitalen Schlüssel künftig aufbewahren wollen.
Den GoTrust Idem Key und die verfügbaren Varianten findest du direkt im Kyvion Shop unter shop.kyvion.com. Für größere Stückzahlen, Unternehmensprojekte oder die Einführung von FIDO2-Sicherheitsschlüsseln in Microsoft-Entra-ID-Umgebungen beraten wir Unternehmen und IT-Partner auch bei Auswahl und Umsetzung.


