
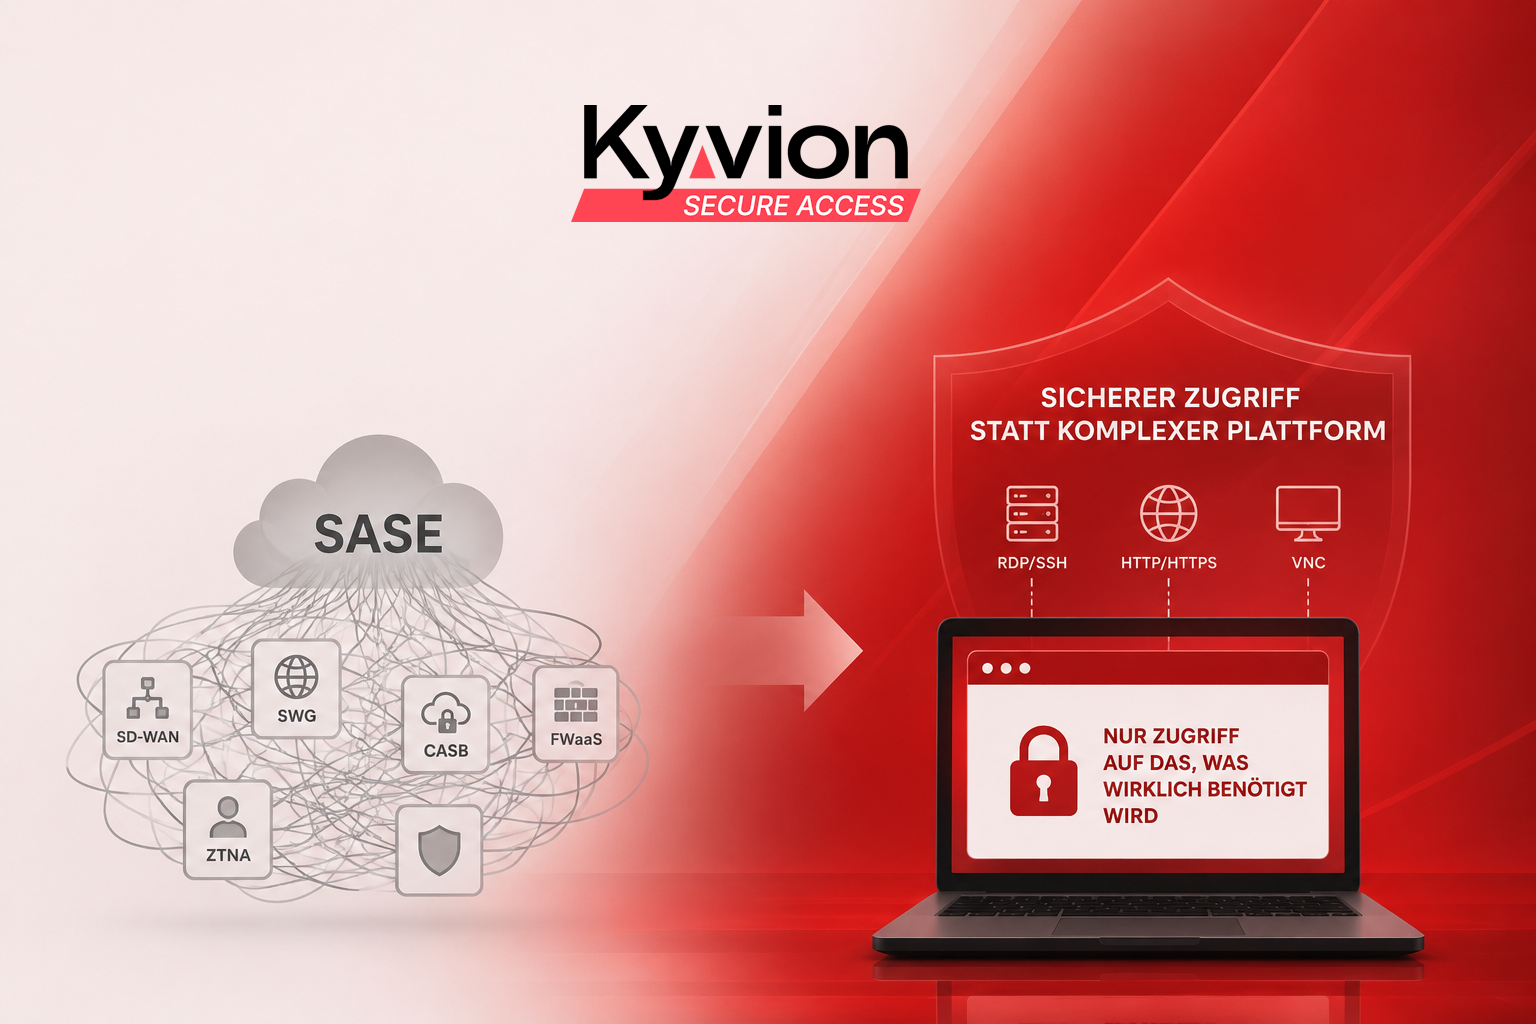
SASE gilt derzeit als eine der großen Antworten auf die Frage, wie Unternehmen ihre IT sicher, flexibel und cloudfähig gestalten können. Secure Access Service Edge verbindet Netzwerk- und Sicherheitsfunktionen wie SD-WAN, Secure Web Gateway, Cloud Access Security Broker, Firewall-as-a-Service und Zero Trust Network Access zu einer zentralen, meist cloudbasierten Plattform. Für international verteilte Unternehmen mit vielen Standorten, Tausenden Anwendern, zahlreichen Cloud-Diensten und einer komplexen IT-Infrastruktur kann dieses Konzept sinnvoll sein. Für viele kleine und mittlere Unternehmen stellt sich jedoch eine ganz andere Frage: Brauchen sie tatsächlich eine komplette SASE-Plattform – oder benötigen sie eigentlich nur einen sicheren Zugriff auf ihre Anwendungen und Systeme?
Genau hier lohnt es sich, die aktuelle SASE-Diskussion aus Sicht des Mittelstands zu betrachten.
SASE löst ein Problem, das viele KMU in dieser Größe gar nicht haben
SASE wurde für eine IT-Welt entwickelt, in der Benutzer, Anwendungen, Rechenzentren, Niederlassungen und Cloud-Dienste geografisch weit verteilt sind. Statt den gesamten Datenverkehr über ein zentrales Unternehmensnetz zu führen, werden Netzwerk- und Sicherheitsfunktionen in eine Cloud-Infrastruktur verlagert. Benutzer verbinden sich mit einem möglichst nahegelegenen SASE-Knoten und erhalten von dort kontrollierten Zugriff auf Internet-, SaaS-, Cloud- und Unternehmensressourcen.
Bei einem Unternehmen mit 20, 50 oder 200 Mitarbeitern sieht die Realität häufig deutlich überschaubarer aus. Es gibt einen oder wenige Standorte, einige Server oder virtuelle Maschinen, Microsoft 365, vielleicht ein ERP-System, DATEV, SelectLine, eine interne Webanwendung und gelegentlich externe Dienstleister. Das eigentliche Problem lautet dann nicht: „Wie transformieren wir unsere globale Netzwerkarchitektur?“
Die wesentlich konkretere Frage lautet: „Wie ermöglichen wir Mitarbeitern und Dienstleistern einen sicheren Zugriff auf genau die Systeme, die sie benötigen?“
Für diese Aufgabe eine vollständige SASE-Architektur einzuführen, kann technisch funktionieren. Wirtschaftlich und organisatorisch ist sie deshalb aber noch lange nicht automatisch die beste Lösung.
Mehr Security-Funktionen bedeuten nicht automatisch mehr Sicherheit
Die IT-Sicherheitsbranche neigt dazu, immer umfangreichere Plattformen zu entwickeln. Aus einem einzelnen Sicherheitsproblem entsteht schnell eine Architektur aus mehreren Diensten, Agenten, Policies, Cloud-Komponenten, Identitätsdiensten und Management-Portalen.
Das Problem dabei: Jede zusätzliche Komponente muss verstanden, konfiguriert, aktualisiert und überwacht werden.
Gerade im Mittelstand ist das ein entscheidender Faktor. Sicherheit entsteht nicht dadurch, möglichst viele Security-Produkte einzusetzen. Sicherheit entsteht dadurch, dass eine Architektur überschaubar bleibt und konsequent betrieben werden kann.
Eine theoretisch perfekte SASE-Umgebung, deren zahlreiche Funktionen nur teilweise verstanden oder gepflegt werden, kann deshalb in der Praxis weniger wirksam sein als eine deutlich einfachere Architektur mit klar definierten Zugriffswegen.
Für KMU sollte daher nicht die Frage lauten, wie viele Security-Funktionen eine Plattform bereitstellt. Entscheidend ist, welche Funktionen für das konkrete Risiko tatsächlich erforderlich sind.
Das eigentliche Problem vieler KMU ist der Remote-Zugriff
Viele mittelständische Unternehmen wollen gar keine komplette Netzwerktransformation durchführen. Sie möchten Mitarbeitern beispielsweise ermöglichen, aus dem Homeoffice auf einen Terminalserver zuzugreifen. Ein Steuerberater benötigt Zugriff auf eine Anwendung. Ein Maschinenhersteller muss einem Servicetechniker einen kontrollierten Zugang ermöglichen. Ein Administrator muss auf einen Server zugreifen. Eine interne Webanwendung soll von außen erreichbar sein, ohne sie frei ins Internet zu veröffentlichen.
Traditionell wurde dafür häufig ein VPN eingesetzt.
Der Benutzer verbindet sein Gerät zunächst mit dem Unternehmensnetzwerk und greift anschließend auf das gewünschte Zielsystem zu. Damit wird allerdings oftmals mehr Netzwerkzugriff bereitgestellt, als für die eigentliche Aufgabe notwendig wäre.
Genau an dieser Stelle ist Zero Trust grundsätzlich der richtige Gedanke: Nicht der Zugriff auf ein Netzwerk sollte im Mittelpunkt stehen, sondern der Zugriff auf eine konkrete Ressource.
Dafür ist jedoch nicht zwingend eine vollständige SASE-Plattform erforderlich.
Zero Trust funktioniert auch ohne SASE
Zero Trust wird häufig gemeinsam mit SASE vermarktet, beide Begriffe sind jedoch nicht identisch. Das Prinzip „Never trust, always verify“ verlangt keine bestimmte Cloud-Plattform und auch keine bestimmte Produktkategorie.
Ein Unternehmen kann Zugriffe sehr restriktiv gestalten, ohne seine gesamte Infrastruktur zu einer SASE-Plattform zu migrieren.
Statt einem Benutzer über VPN Zugang zu einem internen Netzwerksegment zu geben, kann beispielsweise ausschließlich eine konkrete RDP-, SSH-, VNC- oder Webanwendung bereitgestellt werden. Der Benutzer erhält damit genau den Zugriff, den er für seine Tätigkeit benötigt.
Das reduziert nicht nur die Angriffsfläche. Es vereinfacht auch das Berechtigungsmodell erheblich.
Gerade für KMU ist dieser Ansatz interessant, weil vorhandene Infrastruktur weiter genutzt werden kann. Server, Anwendungen, Active Directory, Firewalls und bestehende Authentifizierungssysteme müssen nicht zwangsläufig ersetzt werden.
Warum muss sicherer Zugriff immer über eine fremde Cloud laufen?
Ein weiterer Punkt wird in der SASE-Diskussion häufig unterschätzt. Klassische SASE-Angebote basieren darauf, dass wesentliche Sicherheits- und Zugriffsfunktionen über die Infrastruktur eines externen Cloud-Anbieters bereitgestellt werden.
Das kann Vorteile bieten. Es bedeutet aber gleichzeitig, dass ein Unternehmen eine zusätzliche externe Infrastruktur in seinen Zugriffsweg integriert.
Für ein mittelständisches Unternehmen, das seine Anwendungen ohnehin im eigenen Rechenzentrum, bei einem regionalen Hostinganbieter oder in einer kontrollierten Private-Cloud-Umgebung betreibt, stellt sich deshalb eine berechtigte Frage: Warum sollte der Zugriff auf diese Systeme zwingend über die Cloud eines weiteren Security-Anbieters geführt werden?
Gerade wenn Datensouveränität, überschaubare Abhängigkeiten und eine kontrollierbare Infrastruktur wichtig sind, kann ein selbst betriebener Ansatz attraktiver sein.
Der Browser kann für viele Szenarien der bessere Zugangspunkt sein
Eine besonders interessante Alternative entsteht, wenn Benutzer überhaupt keinen direkten Netzwerkzugriff mehr benötigen.
Mit Kyvion Secure Access lassen sich beispielsweise RDP-, SSH-, VNC- sowie HTTP- und HTTPS-Ressourcen kontrolliert über einen HTML5-fähigen Browser bereitstellen. Auf dem Arbeitsplatz muss dafür weder ein klassischer VPN-Client noch ein spezieller Remote-Access-Client installiert werden.
Der Browser wird zum Zugangspunkt, während die eigentlichen Zielsysteme weiterhin geschützt innerhalb der bestehenden Infrastruktur betrieben werden.
Damit verändert sich das Sicherheitsmodell grundlegend. Der Anwender muss nicht erst Mitglied des internen Netzwerks werden, um anschließend eine Anwendung zu erreichen. Stattdessen erhält er gezielten Zugriff auf die für ihn freigegebene Ressource.
Das ist insbesondere bei externen Dienstleistern interessant. Ein Servicetechniker benötigt möglicherweise für zwei Stunden Zugriff auf einen bestimmten Server. Warum sollte sein Notebook dafür über einen VPN-Tunnel mit einem internen Unternehmensnetz verbunden werden?
Ein kontrollierter Browserzugriff auf genau dieses Ziel ist häufig wesentlich näher am eigentlichen Bedarf.
Bestehende Infrastruktur statt komplette Security-Transformation
Ein weiterer Vorteil eines schlanken Ansatzes liegt darin, dass vorhandene Investitionen weiter genutzt werden können.
Viele KMU besitzen bereits eine leistungsfähige Firewall, Active Directory oder Entra ID, etablierte Anwendungen, Server und virtuelle Umgebungen. Diese Infrastruktur muss nicht ersetzt werden, nur weil sich die Anforderungen an den Fernzugriff verändern.
Kyvion Secure Access versteht sich deshalb nicht als Ersatz für die gesamte Security-Infrastruktur eines Unternehmens. Die Lösung ergänzt vorhandene Systeme um eine kontrollierte Zugriffsebene.
Damit unterscheidet sich der Ansatz deutlich von umfassenden SASE-Plattformen. Statt möglichst viele Netzwerk- und Sicherheitsfunktionen in einer neuen Plattform zusammenzuführen, wird gezielt das Problem des sicheren Zugriffs gelöst.
Diese Reduktion kann gerade im Mittelstand ein erheblicher Vorteil sein.
SASE ist nicht falsch – aber häufig größer als das eigentliche Problem
Es wäre falsch, SASE grundsätzlich als unnötig darzustellen. Für große, geografisch verteilte Organisationen mit vielen Niederlassungen, mobilen Mitarbeitern, zahlreichen SaaS-Anwendungen und komplexen Sicherheitsanforderungen kann eine integrierte SASE-Architektur erhebliche Vorteile bieten.
Ein Unternehmen mit mehreren Tausend Mitarbeitern und weltweiten Niederlassungen hat jedoch andere Anforderungen als ein Maschinenbauer mit 120 Mitarbeitern, eine Steuerkanzlei mit 40 Arbeitsplätzen oder ein kommunaler Betrieb mit einigen extern erreichbaren Anwendungen.
Security-Architekturen sollten sich deshalb nicht an aktuellen Marktbegriffen orientieren, sondern an den tatsächlichen Anforderungen.
Wer lediglich fünf interne Anwendungen sicher für definierte Benutzer erreichbar machen möchte, benötigt nicht automatisch eine Plattform, die gleichzeitig den gesamten Internetverkehr, SaaS-Zugriffe, SD-WAN, Cloud-Security und globale Netzwerkstrukturen kontrollieren kann.
Weniger Plattform kann mehr Kontrolle bedeuten
Gerade für KMU sollte Cybersecurity beherrschbar bleiben. Eine Sicherheitsarchitektur muss nicht nur auf einem Diagramm überzeugen. Sie muss jeden Tag administriert werden können.
Ein klarer Zugriffsweg, wenige Komponenten, nachvollziehbare Berechtigungen und möglichst wenig exponierte Infrastruktur sind dabei oft wertvoller als eine möglichst umfangreiche Feature-Liste.
Kyvion Secure Access verfolgt genau diesen Ansatz. Anwendungen und Systeme können gezielt über den Browser bereitgestellt werden, ohne dem Benutzer deshalb Zugriff auf das dahinterliegende Netzwerk geben zu müssen. Bestehende IT-Infrastrukturen können weiter genutzt und vorhandene Identitäts- und Sicherheitsmechanismen integriert werden.
Damit entsteht keine SASE-Plattform im Kleinformat.
Und genau das ist der Punkt.
Viele KMU brauchen keine kleinere Version einer Enterprise-SASE-Architektur. Sie brauchen eine Lösung für ein konkretes Problem: den einfachen, kontrollierten und sicheren Zugriff auf ihre Anwendungen und Systeme.
Wer dieses Problem lösen möchte, sollte deshalb nicht zuerst fragen: „Welche SASE-Plattform sollen wir einsetzen?“
Die bessere Frage lautet:
Wie wenig Infrastruktur benötigen wir, um unseren Zugriff wirklich sicher zu machen?
Mehr über Kyvion Secure Access erfahren!


