
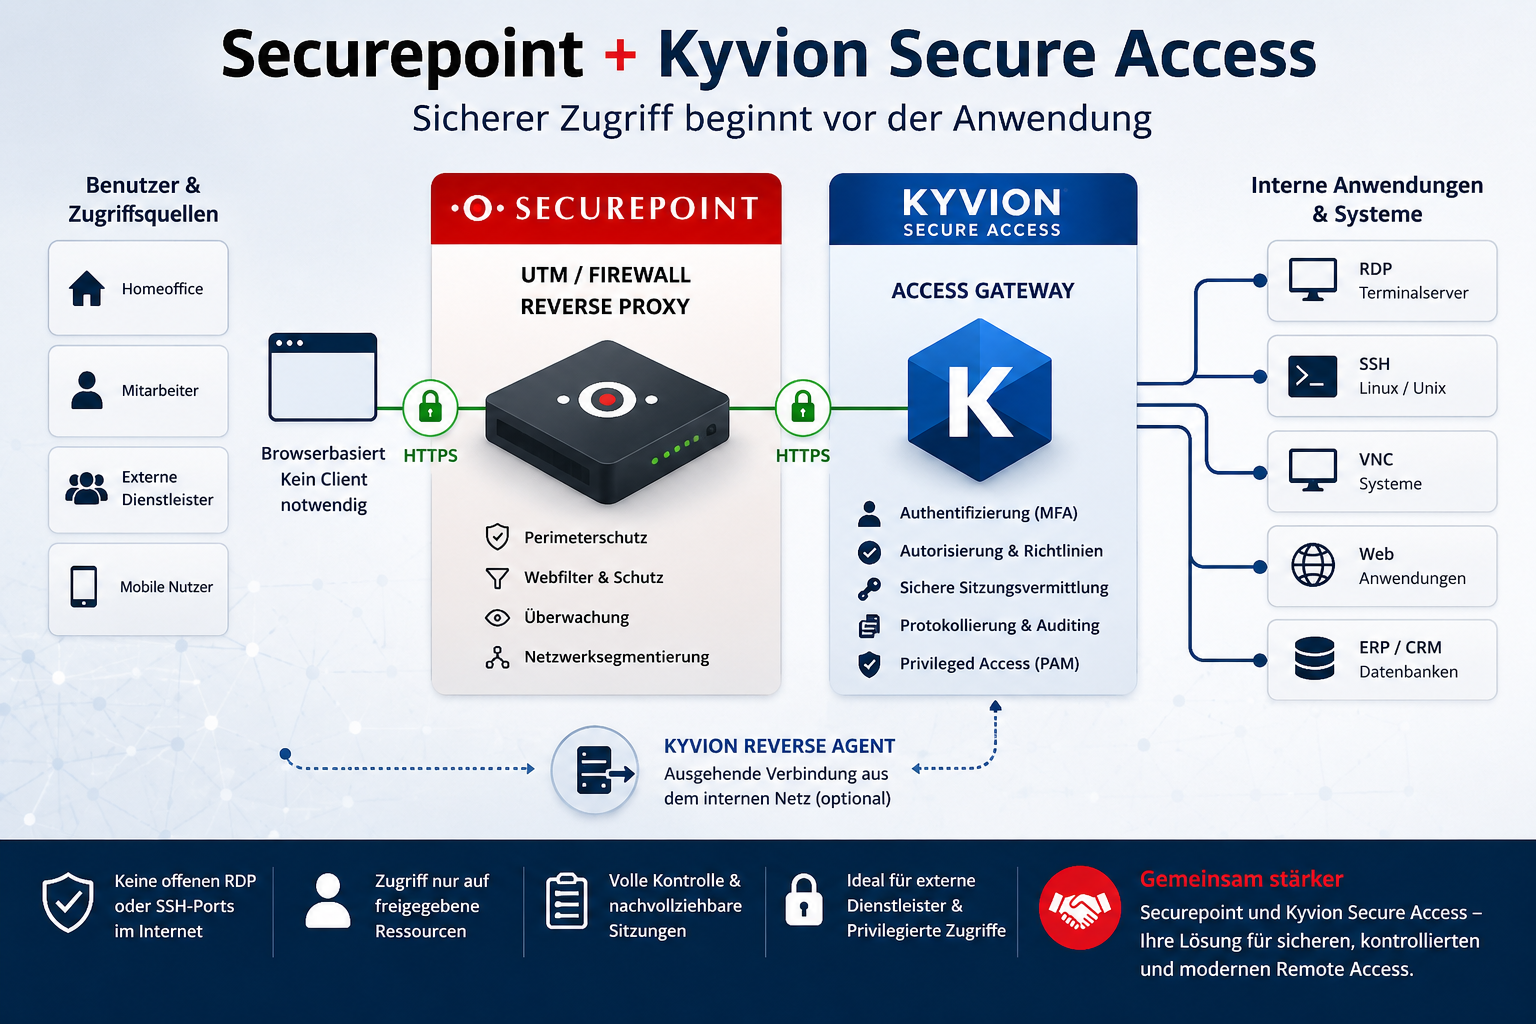
Eine Firewall schützt das Unternehmensnetz. Aber was passiert, wenn Mitarbeiter, Administratoren oder externe Dienstleister von außen auf interne Anwendungen und Systeme zugreifen müssen? Genau an dieser Stelle entscheidet sich, ob aus einer sicheren Netzwerkinfrastruktur auch ein wirklich kontrollierter Remote Access wird.
Securepoint und Kyvion Secure Access ergänzen sich dabei auf zwei unterschiedlichen Ebenen. Die Securepoint UTM kontrolliert den Zugang aus dem Internet und schützt den Perimeter. Kyvion Secure Access übernimmt dahinter die Aufgabe, Benutzer gezielt mit den Anwendungen und Systemen zu verbinden, die sie tatsächlich benötigen. Statt einen Benutzer per VPN zunächst in das Unternehmensnetz zu bringen, kann der Zugriff damit direkt auf eine freigegebene Ressource beschränkt werden.
Das Ergebnis ist eine Architektur, die vorhandene Securepoint-Infrastrukturen sinnvoll erweitert, anstatt sie zu ersetzen.
Securepoint Reverse Proxy statt einfachem Portforwarding
Wer einen internen Dienst aus dem Internet erreichbar machen möchte, kann grundsätzlich eine Portweiterleitung auf der Firewall einrichten. Funktionieren kann das – die eleganteste Lösung ist es deshalb noch lange nicht.
In einer Kombination aus Securepoint und Kyvion Secure Access kann die Securepoint UTM eine wesentlich aktivere Rolle übernehmen. Der Reverse Proxy bildet den kontrollierten HTTPS-Einstiegspunkt aus dem Internet. Die Verbindung endet damit zunächst an der Securepoint-Infrastruktur und wird von dort gezielt an das Kyvion Secure Access Gateway weitergegeben.
Die Zugriffskette lautet damit:
Browser → HTTPS → Securepoint UTM / Reverse Proxy → Kyvion Secure Access → Anwendung oder Zielsystem
Das ist mehr als eine technische Feinheit. Securepoint bleibt der zentrale Schutzmechanismus am Übergang zwischen Internet und Unternehmensnetz. Kyvion Secure Access wird nicht einfach über eine beliebige Portweiterleitung veröffentlicht, sondern hinter der bestehenden Security-Infrastruktur betrieben.
Der Benutzer braucht eine Anwendung – nicht unbedingt das Netzwerk
Klassischer Remote Access wird häufig aus Sicht des Netzwerks gedacht. Ein Benutzer befindet sich außerhalb des Unternehmens und benötigt Zugriff auf eine interne Ressource. Also wird eine VPN-Verbindung aufgebaut und der Benutzer erhält einen entsprechend eingeschränkten Zugang zum Unternehmensnetz.
Für viele Anwendungsfälle ist das jedoch mehr, als tatsächlich benötigt wird.
Wer auf einen Terminalserver zugreifen soll, benötigt keinen allgemeinen Netzwerkzugriff. Wer einen Linux-Server administriert, braucht nicht automatisch Zugang zu einem ganzen Servernetz. Und ein externer Dienstleister, der genau ein System warten soll, muss deshalb nicht zum Teilnehmer des internen Netzwerks werden.
Kyvion Secure Access setzt genau hier an. Der Benutzer verbindet sich über seinen Browser mit KSA und erhält dort ausschließlich die für ihn vorgesehenen Ressourcen. RDP-, SSH-, VNC- oder Web-Verbindungen werden über das Gateway vermittelt. Auf dem Arbeitsplatz muss dafür kein entsprechender Remote-Access-Client installiert werden.
Securepoint schützt also den Weg von außen zum Kyvion Secure Access Gateway. Kyvion Secure Access entscheidet anschließend, welcher Benutzer auf welches Ziel zugreifen darf.
Securepoint kontrolliert den Weg ins Unternehmen. Kyvion Secure Access kontrolliert, wer danach wohin darf.
RDP und SSH müssen nicht im Internet stehen
Besonders deutlich wird der Vorteil bei administrativen Zugängen.
RDP auf Port 3389 oder SSH auf Port 22 direkt aus dem Internet erreichbar zu machen, sollte heute keine ernsthafte Remote-Access-Strategie mehr sein. Mit Securepoint und Kyvion Secure Access müssen diese Dienste überhaupt nicht öffentlich erreichbar sein.
Von außen erfolgt ausschließlich der HTTPS-Zugriff über die Securepoint-Infrastruktur zum KSA Gateway. Erst KSA baut die benötigte Verbindung zum freigegebenen Zielsystem auf.
Aus einem öffentlich erreichbaren RDP- oder SSH-Dienst wird damit ein browserbasierter und kontrollierter Anwendungszugriff.
Das ist insbesondere für Serveradministration, Terminalserver, interne Webanwendungen, ERP-Systeme und den Zugriff externer IT-Dienstleister interessant.
VPN bleibt sinnvoll – aber nicht für jede Aufgabe
Die Kombination aus Securepoint und Kyvion Secure Access ist keine Argumentation gegen VPN.
VPN bleibt die richtige Technologie, wenn tatsächlich eine Netzwerkverbindung benötigt wird. Standortkopplungen, bestimmte administrative Aufgaben oder Anwendungen mit komplexen Kommunikationsbeziehungen können weiterhin einen klassischen VPN-Zugang erfordern.
Die entscheidende Frage sollte jedoch nicht mehr automatisch lauten: „Wie geben wir diesem Benutzer einen VPN-Zugang?“
Sie sollte lauten:
„Auf welche Ressource muss dieser Benutzer tatsächlich zugreifen?“
Ist die Antwort beispielsweise „auf diesen Terminalserver“, „auf diese interne Webanwendung“ oder „per SSH auf genau diesen Linux-Server“, kann ein gezielter Zugriff über Kyvion Secure Access die deutlich passendere Architektur sein.
Damit existieren VPN und KSA problemlos nebeneinander. Das eine stellt bei Bedarf Netzwerkzugang bereit, das andere kontrollierten Ressourcenzugriff.
Besonders interessant für externe Dienstleister und privilegierte Zugriffe
Noch wichtiger wird diese Trennung bei privilegierten Benutzern.
Externe Administratoren, Softwarehäuser und Wartungsdienstleister benötigen regelmäßig Zugriff auf kritische Systeme. Genau diese Benutzer mit weitreichenden Netzwerkzugängen auszustatten, ist jedoch nicht immer notwendig.
Kyvion Secure Access kann den Zugang stattdessen auf definierte Systeme und Dienste begrenzen. Sitzungen lassen sich kontrollieren und nachvollziehen; je nach Konfiguration können privilegierte Zugriffe zusätzlich aufgezeichnet werden.
Damit entwickelt sich die Kombination aus Securepoint und Kyvion Secure Access von einer reinen Remote-Access-Lösung zu einem interessanten Ansatz für Privileged Access Management im Mittelstand.
Der entscheidende Unterschied liegt im Prinzip: Nicht der Zugang zum Netzwerk steht im Mittelpunkt, sondern der kontrollierte Zugang zur benötigten Ressource.
Noch stärker getrennte Netze mit dem Kyvion Reverse Agent
Besonders sensible Netze können zusätzlich über den Kyvion Reverse Agent angebunden werden.
Der Agent baut seine Verbindung aus dem geschützten Bereich heraus zum KSA Gateway auf. Dadurch muss für den Zugriff auf die dahinterliegenden Systeme keine entsprechende eingehende Verbindung in dieses Netz geschaffen werden.
Die Architektur kann dann beispielsweise so aussehen:
Internet → Securepoint Reverse Proxy → KSA Gateway ← Reverse Agent ← geschütztes Netz
Gerade für administrative Netze, Serverbereiche oder besonders schützenswerte Systeme entsteht damit eine klare Trennung der Aufgaben. Die Securepoint Firewall übernimmt weiterhin Segmentierung und Netzwerksicherheit. KSA vermittelt ausschließlich die ausdrücklich vorgesehenen Sitzungen zu den definierten Ressourcen.
Eine interessante Erweiterung für bestehende Securepoint-Umgebungen
Der besondere Reiz dieser Kombination liegt darin, dass Unternehmen ihre vorhandene Securepoint-Infrastruktur nicht ersetzen müssen.
Securepoint bleibt Firewall, UTM und zentraler Schutz des Unternehmensnetzes. Kyvion Secure Access ergänzt diese Infrastruktur dort, wo kontrollierter Remote Access auf einzelne Anwendungen und Systeme benötigt wird.
Das macht den Ansatz gerade für kleine und mittelständische Unternehmen interessant. Es ist weder eine neue komplexe SASE-Infrastruktur noch eine vollständige Veränderung der vorhandenen Netzwerkarchitektur erforderlich.
KSA kann als reine Softwarelösung in der bestehenden Infrastruktur betrieben werden. Der Zugriff erfolgt über einen Browser, während die eigentlichen Anwendungen und Systeme weiterhin dort bleiben, wo sie hingehören: im eigenen Unternehmen.
Securepoint-Partner: Erweitern Sie Ihr Security-Portfolio
Für Securepoint-Systemhäuser und Managed Service Provider eröffnet diese Kombination ein zusätzliches Geschäftsfeld bei bestehenden Kunden.
Die bereits installierte Securepoint UTM bleibt dabei ein zentraler Bestandteil der Lösung. Kyvion Secure Access ergänzt sie um browserbasierten Anwendungszugriff, kontrollierte RDP-, SSH- und VNC-Sitzungen, Zugänge für externe Dienstleister und Funktionen für privilegierte Zugriffe.
Aus einem klassischen Firewall-Projekt kann damit eine umfassendere Secure-Access-Lösung entstehen, ohne das bestehende Produktportfolio infrage zu stellen.
Kyvion sucht deshalb gezielt die Zusammenarbeit mit Securepoint-Partnern und Systemhäusern. Gemeinsam möchten wir Lösungen entwickeln, die Securepoint-Netzwerksicherheit mit kontrolliertem, browserbasiertem Zugriff auf interne Ressourcen verbinden.
Partner können Kyvion Secure Access in ihre bestehenden Kundenprojekte integrieren, eigene Managed Services darauf aufbauen und ihr Portfolio um Secure Access und PAM für kleine und mittelständische Unternehmen erweitern.
Wer bereits Securepoint-Kunden betreut und nach einer praxisnahen Ergänzung für Remote Access, Dienstleisterzugänge oder privilegierte Administration sucht, sollte mit uns sprechen.
Zwei Sicherheitsebenen, eine klare Aufgabe
Eine moderne Firewall und kontrollierter Anwendungszugriff lösen unterschiedliche Probleme. Genau deshalb passen sie zusammen.
Securepoint schützt den Übergang zwischen Internet und Unternehmensnetz. Der Securepoint Reverse Proxy kann den kontrollierten HTTPS-Zugang zu Kyvion Secure Access bereitstellen. KSA authentifiziert und autorisiert anschließend den Benutzer und vermittelt ausschließlich die benötigte Verbindung zum freigegebenen Zielsystem.
Das Ergebnis ist ein einfaches Prinzip:
Browser → Securepoint → Kyvion Secure Access → freigegebene Ressource.
Kein offenes RDP. Kein offenes SSH. Kein Netzwerkzugang, wenn lediglich eine Anwendung benötigt wird.
Und vor allem: Die Kontrolle über Infrastruktur, Zugänge und Zielsysteme bleibt dort, wo Unternehmen sie haben möchten – in der eigenen IT.


