
TeamViewer ist für viele Unternehmen fast zum Synonym für Fernzugriff geworden – auch bei Remote Desktop, IT-Verwaltung und UEM. Muss ein Administrator auf einen entfernten Rechner zugreifen, ein Dienstleister einen Server betreuen oder ein Mitarbeiter von unterwegs seinen Büro-PC erreichen, fällt schnell der Name TeamViewer. Nachvollziehbar: Die Software hat den Remote Support über viele Jahre geprägt und insbesondere beim spontanen Zugriff auf Arbeitsplatzrechner ihre Stärken – vorausgesetzt, der Remote Zugriff ist sicher eingerichtet.
Nicht jeder Fernzugriff – auch nicht der Remote Desktop – ist automatisch ein Supportfall. Entscheidend ist der Zweck. Wer regelmäßig auf bekannte Server, PCs, Terminalserver, Linux-Systeme oder interne Webanwendungen zugreift, braucht oft keine klassische Fernwartungsplattform. Für wiederkehrende Aufgaben in der IT-Verwaltung und der Endpunktverwaltung (UEM) ist ein browserbasierter, kontrollierter Secure-Access-Ansatz meist einfacher und sicherer – und hilft, den Remote Zugriff sicher einzurichten.
Remote Support und Remote Access: Was ist der Unterschied?
Der klassische Anwendungsfall von TeamViewer ist klar: Ein Anwender benötigt Unterstützung, ein Techniker verbindet sich mit dessen Rechner und sieht oder steuert den Desktop. Auch für dauerhaften, unbeaufsichtigten Remotezugriff auf entfernte Systeme stellt TeamViewer Funktionen bereit. Für diese Fernwartung wurde die Lösung entwickelt – und genau in diesem Bereich ist sie ausgesprochen leistungsfähig.
Bei fest definierten Zielen gelten andere Anforderungen: Ein Administrator greift gezielt mit administrativem Zugriff auf den Domain Controller zu, ein IT-Dienstleister administriert die Firewall eines Kunden oder ein Mitarbeiter nutzt per Remote Desktop (RDP) den Büro-PC aus dem Homeoffice. Vielleicht soll auch eine interne Webanwendung von außen erreichbar sein oder ein Linux-Server wird über SSH administriert – warum abgesicherte SSH-Zugänge wichtig sind, erläutert dieser Beitrag.
Hier geht es nicht primär um Fernwartung. Es geht um sicheren Remote Access im Unternehmen.
Dieser Unterschied ist entscheidend. Wenn das Ziel lediglich ein kontrollierter Zugang zu einer definierten Ressource in der IT-Verwaltung ist, stellt sich die Frage, ob dafür wirklich zusätzliche Remote-Control-Installationen auf den Zielsystemen und die Dienste eines externen Plattformbetreibers nötig sind – oder ob ein browserbasierter, sicherer Fernzugriff als VPN-Alternative ausreicht.
Wem vertraue ich meinen Fernzugriff an?
Bei der Auswahl einer Remote-Access-Lösung für Remote Desktop und administrativen Zugriff wird oft über Funktionen, Bedienkomfort und Lizenzkosten gesprochen. Genauso wichtig ist jedoch die Architektur: Welche Infrastruktur ist eigentlich notwendig, damit meine Verbindung zustande kommt?
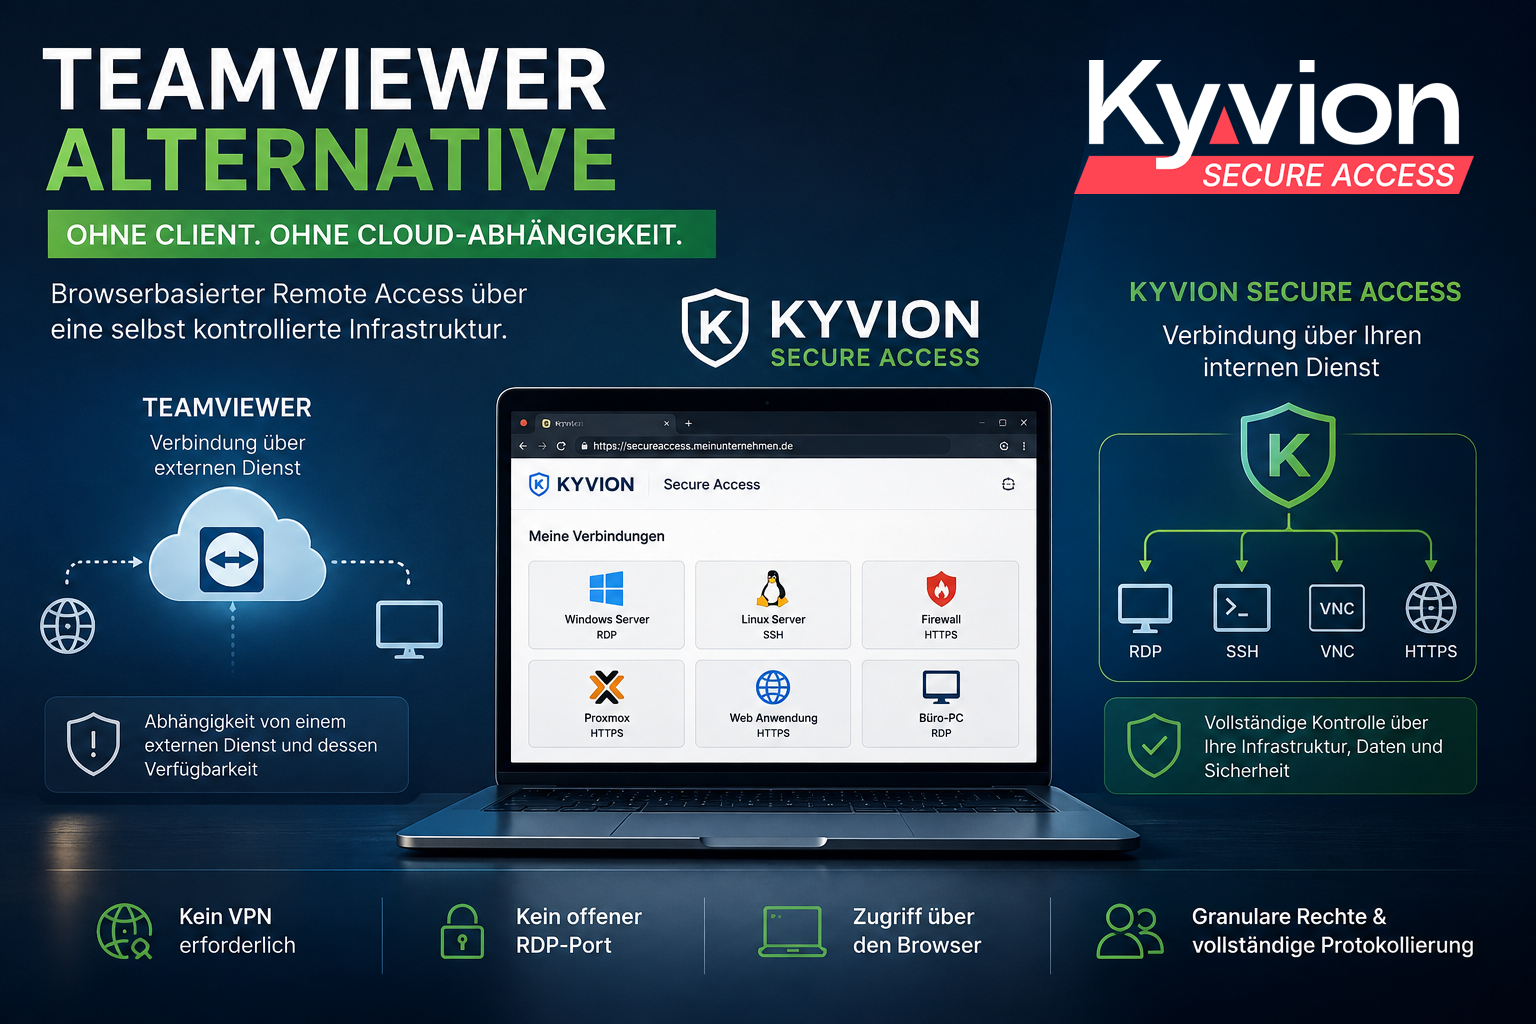
Bei einer typischen TeamViewer-Installation ist die vom Anbieter betriebene Infrastruktur Teil des Verbindungsmodells. Systeme verbinden sich über diese Plattform, damit Geräte erreichbar sind und Sitzungen im Remote Desktop aufgebaut werden; das ist komfortabel und entlastet den eigenen Betrieb. Zugleich bedeutet es, dass Fernzugriffe und Anteile der IT-Verwaltung von einem externen Dienst und dessen Verfügbarkeit abhängen – ein Punkt, der für Datensouveränität im Unternehmen und Resilienz entscheidend ist.
Für viele Unternehmen ist dieses Modell, etwa für einfache Fernwartung, akzeptabel. Bei administrativen und privilegierten Zugriffen (Tier‑0) sollte die Abhängigkeit jedoch bewusst bewertet und dokumentiert werden.
Kyvion Secure Access verfolgt hier einen grundlegend anderen Ansatz.
Wie starte ich den Wechsel von klassischem Remote Desktop zu browserbasiertem Secure Access?Beginnen Sie mit den wichtigsten Zielen (zum Beispiel Remote Desktop auf Server, interne Webanwendungen, SSH) und führen Sie sie schrittweise über den Browser zusammen. Legen Sie Rollen und Freigaben fest, testen Sie mit einem kleinen Team und erweitern Sie dann auf weitere Systeme und Dienstleister. Kyvion Secure Access unterstützt Sie mit klaren Prozessen und entlastet die IT-Verwaltung. Vereinbaren Sie eine unverbindliche Erstberatung.
Der zentrale Secure-Access-Dienst kann innerhalb der eigenen beziehungsweise einer selbst kontrollierten Infrastruktur betrieben werden. Das Unternehmen entscheidet damit selbst, wo dieser Dienst läuft, wie er abgesichert wird und welche internen Systeme darüber erreichbar sind. Für die eigentliche Bereitstellung der Remote-Verbindungen ist keine zentrale Kyvion-Cloud erforderlich.
Damit wird aus der Frage „Welchem externen Fernwartungsdienst vertraue ich?“ eine andere Frage:
Wie sichere ich meinen eigenen zentralen Zugangsdienst ab?
Gerade für Unternehmen, die Wert auf Datensouveränität und die Kontrolle ihrer administrativen Infrastruktur legen, ist dieser Unterschied erheblich.
Ein vertrauenswürdiger Dienst statt vieler Remote-Control-Installationen
Das Sicherheitsmodell von Kyvion Secure Access lässt sich auf einen einfachen Gedanken reduzieren: Statt zahlreiche Zielsysteme mit einer zusätzlichen Remote-Control-Lösung auszustatten und deren Erreichbarkeit über eine externe Plattform zu organisieren, wird ein zentraler, kontrollierter Zugangspunkt geschaffen.
Dieser Kyvion Secure Access Server wird zu einem besonders schützenswerten Dienst innerhalb der eigenen Sicherheitsarchitektur. Benutzer authentifizieren sich dort und erhalten ausschließlich Zugriff auf die Ressourcen, für die sie berechtigt sind.
Das schafft eine klare Vertrauensgrenze.
Ein Unternehmen muss nicht einer Vielzahl einzelner Fernwartungsinstallationen vertrauen. Es konzentriert die Absicherung auf einen zentralen Secure-Access-Dienst, den es selbst kontrolliert.
Das ist insbesondere für administrative Zugriffe ein interessantes Modell. Wer Domain Controller, Virtualisierungsplattformen, Managementserver, Linux-Systeme oder interne Administrationsoberflächen erreichen möchte, sollte genau wissen, über welche Infrastruktur diese Verbindungen ermöglicht werden.
Der Browser als Zugangspunkt für Remote Desktop
Kyvion Secure Access macht den Browser zum Zugangspunkt für die benötigten Systeme und Anwendungen.
Nach der Authentifizierung erhält der Benutzer ausschließlich Zugriff auf die für ihn freigegebenen Ressourcen. Ein Windows-Server kann beispielsweise über RDP bereitgestellt werden, ein Linux-System über SSH, andere Systeme über VNC und interne Anwendungen über HTTP oder HTTPS. Die Sitzung wird direkt im Browser dargestellt.
Damit verändert sich die Architektur des Fernzugriffs grundlegend. Der Benutzer muss nicht zunächst in ein Unternehmensnetzwerk eingebunden werden, um anschließend nach dem gewünschten Ziel zu suchen. Er bekommt gezielt die Ressource bereitgestellt, die er tatsächlich benötigt.
Das entspricht dem Grundgedanken moderner Zero-Trust-Architekturen wesentlich stärker als der traditionelle Ansatz, einem entfernten Benutzer zunächst Netzwerkzugriff zu gewähren.
TeamViewer ersetzen? Remote Desktop oder UEM – abhängig vom Einsatz
Kyvion Secure Access als vollständigen TeamViewer-Ersatz zu bezeichnen, wäre falsch. Beide Lösungen überschneiden sich zwar bei verschiedenen Remote-Access-Szenarien, verfolgen jedoch unterschiedliche Schwerpunkte.
Wer einen klassischen Helpdesk betreibt und spontan auf den Rechner eines Anwenders zugreifen möchte, benötigt andere Funktionen als ein Unternehmen, das seinen Administratoren kontrollierten Zugriff auf Server und Infrastruktur bereitstellen möchte. Auch Funktionen rund um Endpoint Management, mobilen Gerätesupport oder umfassende Supportprozesse gehören nicht zum Kernansatz von Kyvion Secure Access.
Interessant wird Kyvion dort, wo TeamViewer hauptsächlich verwendet wird, weil Mitarbeiter oder Administratoren dauerhaft auf bekannte Systeme zugreifen müssen.
Dann sollte die Frage nicht lauten: Welche Fernwartungssoftware verwenden wir?
Die bessere Frage lautet: Warum betreiben wir einen extern vermittelten Fernzugriff, wenn wir den Zugang zu unseren eigenen Systemen auch über eine selbst kontrollierte Infrastruktur bereitstellen können?
Bestehende Protokolle wie RDP und SSH nutzen statt neue Zugriffswege
Windows bringt mit RDP bereits ein leistungsfähiges Protokoll für Remote-Sitzungen mit. Linux- und Unix-Systeme lassen sich über SSH administrieren. Viele Firewalls, Hypervisoren, Managementsysteme und Geschäftsanwendungen besitzen ohnehin eine Weboberfläche.
Kyvion Secure Access nutzt diese vorhandenen Zugriffswege und stellt sie kontrolliert über einen zentralen Zugang bereit.
Ein Administrator muss dadurch beispielsweise keinen RDP-Port aus dem Internet erreichbar machen. Ebenso wenig muss ein Benutzer per VPN zunächst Zugriff auf das gesamte interne Netzwerk erhalten. Auch auf dem Arbeitsplatz des zugreifenden Benutzers ist keine spezielle Remote-Access-Software notwendig. Ein moderner Browser genügt.
Gerade für Unternehmen, die externe Administratoren, IT-Dienstleister oder wechselnde Benutzer auf sensible Systeme zugreifen lassen, ist diese Trennung interessant. Nicht das Netzwerk wird freigegeben, sondern die benötigte Ressource.
Aus Fernwartung wird kontrollierter, administrativer Fernzugriff
Besonders deutlich wird der Unterschied bei IT-Dienstleistern und Unternehmen mit mehreren administrativen Zielsystemen.
Ein Administrator benötigt vielleicht Zugriff auf Domain Controller, Terminalserver, Proxmox-Hosts, Linux-Systeme, Firewalls und interne Managementoberflächen. Werden für diese Systeme unterschiedliche VPN-Verbindungen, Remote-Control-Werkzeuge und direkte Administrationszugänge verwendet, entsteht mit der Zeit eine schwer überschaubare Zugriffslandschaft.
Mit Kyvion Secure Access kann stattdessen ein zentraler Einstiegspunkt geschaffen werden. Nach der Anmeldung sieht der Administrator ausschließlich die Systeme, für die er berechtigt wurde. Die eigentliche Verbindung wird über das passende Protokoll hergestellt und im Browser dargestellt.
Damit verschiebt sich der Schwerpunkt von der Fernsteuerung eines Computers hin zur Kontrolle administrativer Zugriffe.
Das ist insbesondere bei privilegierten Systemen interessant. Domain Controller, Virtualisierungsplattformen, Managementserver oder andere kritische Systeme sollten nicht deshalb zusätzliche externe Zugriffswege erhalten, weil Administratoren von außerhalb darauf zugreifen müssen. Je sensibler das Zielsystem ist, desto wichtiger wird die Frage, wie stark sich der externe Zugriff begrenzen lässt und welche Infrastruktur dabei als vertrauenswürdig eingestuft werden muss.
Besonders interessant für Tier-0- und kritische Systeme
Bei besonders schützenswerten Systemen bekommt dieser Architekturunterschied zusätzliches Gewicht.
Ein Domain Controller oder eine zentrale Virtualisierungsplattform gehört zu den kritischsten Komponenten einer IT-Infrastruktur. Ein erfolgreicher Angriff auf solche Systeme kann weitreichende Auswirkungen auf das gesamte Unternehmen haben. Entsprechend sorgfältig sollte der administrative Zugang gestaltet werden.
Kyvion Secure Access ermöglicht es, einen definierten und kontrollierten Zugangspfad zu solchen Systemen aufzubauen. In Verbindung mit dem ReverseAgent können dabei auch Netzwerkbereiche angebunden werden, bei denen keine eingehenden Verbindungen in das geschützte Netz geöffnet werden sollen.
Der Administrator benötigt damit weder direkten Netzwerkzugriff auf das Zielsystem noch zwingend einen klassischen Remote-Control-Agenten darauf. Der Zugang erfolgt über die dafür vorgesehene und kontrollierte Secure-Access-Infrastruktur.
Damit lässt sich das Vertrauensmodell deutlich enger fassen: Der Benutzer vertraut nicht auf einen beliebigen Zugriffsweg ins Netzwerk, sondern auf einen definierten Dienst, der ausschließlich die freigegebenen Verbindungen vermittelt.
Alternative für Homeoffice und BYOD: sicherer Fernzugriff ohne Client
Auch beim Zugriff auf normale Büroarbeitsplätze kann dieser Ansatz Vorteile bieten.
Ein Mitarbeiter benötigt beispielsweise gelegentlich von seinem privaten Notebook Zugriff auf seinen Arbeitsplatzrechner im Unternehmen. Eine Möglichkeit wäre die Installation eines VPN-Clients und anschließend eine RDP-Verbindung. Eine andere wäre der Einsatz einer klassischen Remote-Control-Lösung.
Mit Kyvion Secure Access kann der Zugriff stattdessen über den Browser erfolgen. Der Benutzer authentifiziert sich, wählt seinen freigegebenen Arbeitsplatz und erhält die entsprechende Sitzung.
Das private Endgerät muss damit nicht automatisch Bestandteil des Unternehmensnetzwerks werden. Gleichzeitig muss der Benutzer keine spezielle Remote-Access-Software installieren und konfigurieren.
Gerade bei BYOD, Homeoffice, externen Mitarbeitern und temporären Zugriffen kann diese klare Trennung ein erheblicher Vorteil sein.
Von pcAnywhere zu browserbasiertem Secure Access
Die grundsätzliche Anforderung ist keineswegs neu. Bereits Lösungen wie pcAnywhere sollten Administratoren und Anwendern ermöglichen, entfernte Computer zu bedienen. Später wurden Produkte wie TeamViewer zum Inbegriff einer wesentlich komfortableren Generation von Fernzugriff.
Die Anforderung besteht weiterhin. Die technische Umsetzung muss heute jedoch nicht mehr dieselbe sein.
Moderne Browser sind leistungsfähig genug, um vollständige Remote-Sitzungen darzustellen. Gleichzeitig haben sich die Anforderungen an IT-Sicherheit verändert. Multi-Faktor-Authentifizierung, zentrale Identitäten, minimale Berechtigungen, nachvollziehbare Sitzungen und die konsequente Reduzierung unnötiger Netzwerkzugriffe sind heute wesentlich wichtiger als zu Zeiten klassischer Fernsteuerungssoftware.
Hinzu kommt die Frage nach der Souveränität über die Fernzugriffsinfrastruktur. Unternehmen müssen entscheiden, ob sie diese zentrale Sicherheitsfunktion über die Infrastruktur eines externen Plattformbetreibers abwickeln möchten oder ob der entscheidende Zugangsdienst Bestandteil der eigenen, kontrollierten IT-Architektur sein soll.
Kein VPN, kein offener RDP-Port und keine zwingende externe Vermittlungsplattform
Gerade diese Kombination macht browserbasierten Remote Access für viele mittelständische Unternehmen interessant.
Der Benutzer benötigt keinen klassischen VPN-Zugang zum Zielnetzwerk. RDP oder SSH müssen nicht direkt aus dem Internet erreichbar sein. Auf dem zugreifenden Arbeitsplatz muss keine spezielle Software installiert werden. Und wenn vorhandene Protokolle des Zielsystems verwendet werden können, ist dort ebenfalls kein zusätzlicher Remote-Control-Agent erforderlich.
Gleichzeitig muss die eigentliche Remote-Access-Infrastruktur nicht zwingend als externer Cloud-Dienst betrieben werden. Kyvion Secure Access kann als selbst kontrollierter Dienst Bestandteil der eigenen IT-Sicherheitsarchitektur sein.
Damit bleibt eine besonders sensible Funktion dort, wo das Unternehmen sie haben möchte: unter eigener Kontrolle.
Die bessere TeamViewer-Alternative ist manchmal gar keine Fernwartungssoftware
Wer regelmäßig TeamViewer nutzt, sollte deshalb nicht automatisch nach einer anderen Fernwartungssoftware suchen. Zunächst lohnt sich die Frage, wofür TeamViewer im Unternehmen tatsächlich eingesetzt wird.
Geht es überwiegend um spontanen Endanwender-Support, ist eine klassische Remote-Support-Lösung weiterhin sinnvoll. Geht es dagegen um den regelmäßigen Zugriff auf bekannte PCs, Server, Terminalserver, Linux-Systeme oder administrative Weboberflächen, sollte browserbasierter Secure Access als Alternative betrachtet werden.
Genau dort positioniert sich Kyvion Secure Access.
Nicht als Kopie von TeamViewer und nicht als weiteres Remote-Control-Produkt, sondern als Alternative für Unternehmen, die keinen vollständigen Netzwerkzugriff, keinen zusätzlichen Remote-Control-Client und keine zwingende Abhängigkeit von einer extern betriebenen Vermittlungsplattform benötigen.
Die entscheidende Frage lautet deshalb nicht mehr: Welche Software installieren wir, damit jemand von außen einen Server bedienen kann?
Sondern: Wem wollen wir den Zugang zu unseren wichtigsten Systemen anvertrauen?
Mit Kyvion Secure Access kann die Antwort darauf lauten: einem zentralen Secure-Access-Dienst innerhalb einer Infrastruktur, die das Unternehmen selbst kontrolliert.
Kyvion Secure Access – Preise und Editionen
Ist Secure Access eine sinnvolle VPN-Alternative für KMU und Handwerksbetriebe?Ein Secure-Access-Ansatz ist eine schlanke VPN-Alternative, wenn gezielte, zeitlich gesteuerte Zugriffe auf definierte Systeme benötigt werden. Er reduziert die Angriffsfläche, unterstützt administrativen Zugriff und privilegierte Zugriffe mit klaren Freigaben und Protokollen. Für Homeoffice, Dienstleister und den sicheren Fernzugriff im Unternehmen ist das häufig praxisnäher als ein allgemeiner Netzwerktunnel. Lassen Sie uns Ihren Anwendungsfall gemeinsam bewerten.
Wie fügt sich Kyvion Secure Access in unsere IT-Verwaltung und UEM ein?Kyvion Secure Access ergänzt Ihre IT-Verwaltung und unterstützt Unified Endpoint Management (UEM), indem Zugriffe zentral gesteuert, dokumentiert und entkoppelt vom Endgerät bereitgestellt werden. Sie benötigen keine flächendeckende Remote-Control-Software; definierte Ziele werden über den Browser erreichbar gemacht. Das hält Prozesse schlank, erleichtert Endpunktverwaltung und Mobilgeräte-Management und lässt sich datenschutzkonform nach DSGVO umsetzen. Gern klären wir die Integration in einem kurzen Gespräch.
Wann ist unbeaufsichtigter Fernzugriff sinnvoll und wann besser ein kontrollierter administrativer Zugriff?Unbeaufsichtigter Fernzugriff ist sinnvoll, wenn regelmäßig Arbeitsplätze betreut werden oder ein schneller Zugang zu bekannten Rechnern nötig ist. Für zentrale Systeme wie Server, Firewalls oder interne Anwendungen empfiehlt sich ein kontrollierter administrativer Zugriff mit klaren Berechtigungen und Nachvollziehbarkeit. Kyvion Secure Access bildet diese geregelten Zugriffe auf definierte Ressourcen ab und vermeidet unnötige Zusatzsoftware. Sprechen Sie mit uns, wir finden die passende Vorgehensweise für Ihren Betrieb.
Wie werden privilegierte Zugriffe überwacht, ohne die Performance zu beeinträchtigen?Mit zielgerichtetem Monitoring, Rollen und Freigaben bleibt jeder Zugriff nachvollziehbar, ohne zusätzliche Last auf allen Endgeräten zu erzeugen. Da nur der notwendige Zugriff auf das Ziel vermittelt wird, bleibt die Performance stabil und die Angriffsfläche gering. Das schafft Sicherheit und Transparenz für Audits und interne Kontrollen. Fordern Sie bewährte Vorgehensweisen für Ihr Team an.


