
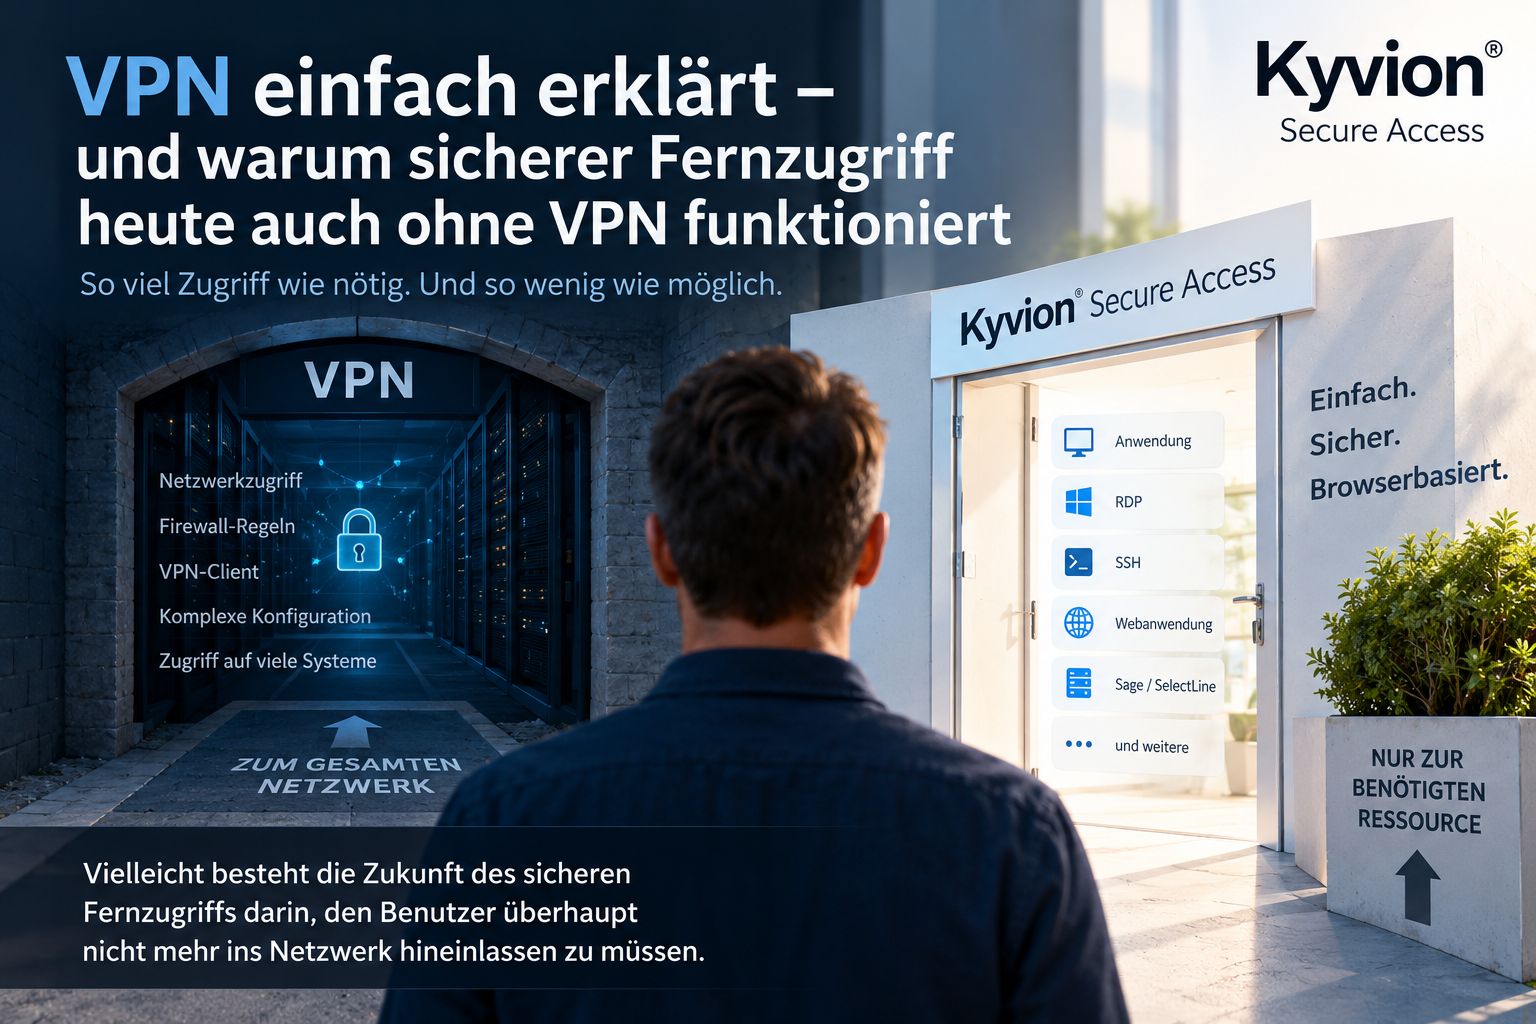
Ein VPN schützt die Verbindung ins Netzwerk. Doch was ist, wenn der Benutzer gar keinen Zugang zum Netzwerk benötigt, sondern nur zu einer bestimmten Anwendung?
VPN gehört seit Jahrzehnten zu den Standardtechnologien für den sicheren Fernzugriff auf Unternehmensnetzwerke. Mitarbeiter im Homeoffice, Administratoren, externe Dienstleister oder mobile Anwender bauen eine verschlüsselte Verbindung zum Unternehmen auf und können anschließend auf interne Ressourcen zugreifen. Das Prinzip hat sich bewährt und ist auch heute keineswegs grundsätzlich unsicher oder überholt.
Trotzdem lohnt sich eine Frage, die bei der Diskussion über VPN häufig zu kurz kommt: Warum muss ein Benutzer überhaupt Zugang zum Unternehmensnetzwerk erhalten, wenn er eigentlich nur eine einzige Anwendung benötigt?
Genau an diesem Punkt unterscheiden sich klassische VPN-Konzepte von modernen Secure-Access-Ansätzen.
Was macht ein VPN eigentlich?
VPN steht für Virtual Private Network. Vereinfacht gesagt entsteht zwischen einem entfernten Endgerät und dem Unternehmensnetzwerk ein verschlüsselter Tunnel. Nach erfolgreicher Anmeldung verhält sich das Gerät – abhängig von der Konfiguration – in vielen Bereichen so, als befände es sich innerhalb oder zumindest am Rand des Unternehmensnetzes.
Das ist praktisch. Der Mitarbeiter kann auf Server, Anwendungen und andere interne Ressourcen zugreifen, obwohl er zu Hause, unterwegs oder bei einem Kunden arbeitet.
Genau darin liegt aber auch die Besonderheit des klassischen Ansatzes: Das VPN stellt zunächst eine Verbindung zum Netzwerk her. Welche Systeme der Benutzer anschließend erreichen darf, muss über Firewall-Regeln, Netzwerksegmentierung, Benutzerrechte und weitere Sicherheitsmechanismen kontrolliert werden.
Die zentrale Frage lautet deshalb nicht mehr nur: Wie verschlüsseln wir die Verbindung?
Sie lautet zunehmend: Wie viel Zugang benötigt dieser Benutzer überhaupt?
Der Benutzer möchte keine Netzwerkverbindung – er möchte seine Anwendung
Ein Mitarbeiter, der von zu Hause mit Sage, SelectLine oder einer anderen zentral bereitgestellten Windows-Anwendung arbeiten möchte, interessiert sich normalerweise nicht für das dahinterliegende Netzwerk. Er möchte seine Anwendung öffnen und arbeiten.
Dasselbe gilt für einen Administrator. Wenn er einen bestimmten Server per RDP oder SSH administrieren soll, benötigt er für diese Aufgabe zunächst Zugriff auf genau dieses Zielsystem – nicht zwangsläufig auf das gesamte Netzwerksegment.
Und auch der externe IT-Dienstleister möchte vielleicht lediglich auf einen bestimmten Server, eine Managementoberfläche oder eine interne Webanwendung zugreifen.
Warum also zunächst einen Zugang zum Netzwerk herstellen, wenn sich der Zugriff direkt auf die benötigte Ressource beschränken lässt?
Diese scheinbar einfache Frage verändert die Architektur des Remote Access grundlegend.
Vom Netzwerkzugriff zum Ressourcenzugriff
Beim klassischen VPN lautet das Prinzip vereinfacht:
Benutzer → VPN-Tunnel → Unternehmensnetzwerk → Anwendung
Bei einem ressourcenorientierten Secure-Access-Konzept sieht der Weg anders aus:
Benutzer → Browser → authentifizierter Zugriff → freigegebene Anwendung
Der Unterschied ist entscheidend.
Der Benutzer wird nicht zunächst Teilnehmer eines entfernten Netzwerks, um anschließend seine Anwendung zu suchen. Stattdessen erhält er nach erfolgreicher Authentifizierung Zugriff auf genau die Ressourcen, die für ihn freigegeben wurden.
Damit verschiebt sich der Schwerpunkt von der Frage „Wer darf in unser Netzwerk?“ hin zu „Wer darf wann auf welche Ressource zugreifen?“
Das entspricht wesentlich stärker dem Zero-Trust-Gedanken als die pauschale Unterscheidung zwischen „intern“ und „extern“.
Sicherer Fernzugriff muss nicht automatisch VPN bedeuten
Mit Kyvion Secure Access verfolgen wir genau diesen Ansatz. Anwendungen und Systeme wie RDP, SSH, VNC sowie interne HTTP- und HTTPS-Anwendungen können über einen normalen HTML5-fähigen Browser bereitgestellt werden.
Auf dem Endgerät ist dafür kein klassischer VPN-Client erforderlich. Der Anwender öffnet seinen Browser, authentifiziert sich und sieht ausschließlich die für ihn freigegebenen Ressourcen.
Ein Buchhaltungsmitarbeiter kann beispielsweise seine ERP-Anwendung erreichen. Der Administrator erhält Zugriff auf die für ihn vorgesehenen Server. Ein externer Dienstleister sieht nur das System, das er für seinen Auftrag benötigt.
Das Unternehmensnetzwerk selbst muss deshalb nicht zum eigentlichen Arbeitsbereich des Benutzers werden.
Gerade für kleine und mittelständische Unternehmen ist das interessant. Denn dort geht es häufig nicht darum, eine hochkomplexe globale SASE-Infrastruktur aufzubauen. Gesucht wird vielmehr eine verständliche Antwort auf eine alltägliche Frage: Wie ermöglichen wir Mitarbeitern und Dienstleistern einen sicheren Zugriff auf interne Systeme, ohne ihnen mehr Zugang zu geben als notwendig?
Browser statt VPN-Client
Der Browser verändert dabei nicht nur die Sicherheitsarchitektur, sondern auch die Benutzererfahrung.
Klassische Remote-Access-Lösungen benötigen häufig einen installierten Client, dessen Konfiguration, Updates und Kompatibilität berücksichtigt werden müssen. Je unterschiedlicher die eingesetzten Endgeräte sind, desto größer kann dieser Aufwand werden.
Ein browserbasierter Ansatz reduziert diese Abhängigkeit erheblich.
Notebook, privater Rechner, Chromebook oder andere geeignete Endgeräte können auf bereitgestellte Ressourcen zugreifen, ohne dass zunächst ein klassischer VPN-Client eingerichtet werden muss. Das kann insbesondere bei externen Dienstleistern, wechselnden Arbeitsplätzen oder BYOD-Szenarien einen erheblichen Unterschied machen.
Dabei darf „Browser“ allerdings nicht mit „öffentlich erreichbar“ verwechselt werden. Die Anwendung selbst muss nicht einfach offen ins Internet gestellt werden. Der Zugriff erfolgt über eine kontrollierte Zugriffsschicht, die Authentifizierung und Berechtigungen durchsetzt.
Keine offenen RDP- oder SSH-Ports erforderlich
Besonders deutlich wird der Unterschied bei administrativen Zugriffen.
RDP oder SSH direkt aus dem Internet erreichbar zu machen, ist aus Sicherheitsgründen keine gute Idee. Klassischerweise wird deshalb ein VPN vorgeschaltet. Doch auch hier gibt es eine Alternative.
Mit dem Reverse Agent von Kyvion Secure Access können Verbindungen aus geschützten Netzwerkbereichen heraus aufgebaut werden. Der Agent initiiert die Kommunikation ausgehend. Dadurch muss für das jeweilige Zielsystem kein eingehender RDP- oder SSH-Port aus dem Internet geöffnet werden.
Der Administrator greift über Kyvion Secure Access auf die freigegebene Ressource zu, während das eigentliche Zielsystem im geschützten Netzwerk verbleibt.
Das ist besonders interessant für sensible Administrationsbereiche, Tier-0- und Tier-1-Systeme sowie den Zugriff externer IT-Dienstleister.
Aus Remote Access wird Zugriffskontrolle
Hier beginnt gleichzeitig die Überschneidung mit Privileged Access Management.
Sobald nicht mehr nur die Verbindung betrachtet wird, sondern Benutzer, Zielsystem, Berechtigung, Zeitpunkt und Sitzung, kann Remote Access wesentlich granularer kontrolliert werden.
Kyvion Secure Access kann beispielsweise administrative Sitzungen aufzeichnen und damit nachvollziehbar machen, welcher Benutzer auf welches System zugegriffen hat. Zeitlich begrenzte Zugänge ermöglichen es, Berechtigungen nur für einen definierten Zeitraum zur Verfügung zu stellen.
Für externe Dienstleister ist das besonders interessant. Statt einem Techniker einen dauerhaften VPN-Zugang zum Unternehmensnetzwerk einzurichten, kann der Zugriff auf die tatsächlich benötigten Systeme begrenzt werden.
Damit wird aus einem technischen Fernzugang zunehmend ein kontrollierter und nachvollziehbarer Prozess.
VPN ist nicht unsicher – aber häufig größer als notwendig
Die Diskussion sollte deshalb nicht lauten: VPN oder Sicherheit.
Ein sauber konfiguriertes VPN kann weiterhin ein sinnvoller Bestandteil einer IT-Infrastruktur sein. Es gibt Anwendungen und Szenarien, in denen Netzwerkzugriff ausdrücklich benötigt wird.
Aber nicht jeder Remote-Zugriff benötigt Netzwerkzugriff.
Wenn ein Mitarbeiter lediglich eine Anwendung verwenden soll, ein Administrator einen bestimmten Server verwalten muss oder ein Dienstleister für zwei Stunden auf ein einzelnes System zugreifen darf, sollte die Frage erlaubt sein, ob dafür tatsächlich ein VPN-Zugang zum Netzwerk notwendig ist.
So viel Zugriff wie nötig – und so wenig wie möglich.
Dieser Gedanke ist letztlich wichtiger als die verwendete Technologie.
Firewall und Secure Access sind keine Gegensätze
Das ist auch deshalb wichtig, weil Secure Access eine Firewall nicht ersetzt.
Unternehmen, die Fortinet, Sophos, Securepoint, LANCOM oder andere etablierte Firewall-Lösungen einsetzen, müssen ihre bestehende Sicherheitsarchitektur nicht infrage stellen. Die Firewall schützt und segmentiert weiterhin das Netzwerk.
Kyvion Secure Access ergänzt diese Infrastruktur dort, wo Benutzer von außen auf einzelne interne Ressourcen zugreifen müssen.
Statt „VPN gegen Secure Access“ lautet die sinnvollere Betrachtung deshalb:
Firewall für den Schutz des Netzwerks. Secure Access für den kontrollierten Zugriff auf Anwendungen und Systeme.
Gerade für IT-Systemhäuser eröffnet das interessante Möglichkeiten, weil vorhandene Firewall-Infrastrukturen bestehen bleiben können und Remote-Access-Szenarien gezielt ergänzt werden.
Die bessere Frage lautet nicht: Welches VPN brauchen wir?
VPN hat den sicheren Fernzugriff über viele Jahre geprägt und wird auch weiterhin seine Berechtigung haben. Gleichzeitig verändert sich die Art, wie Unternehmen Anwendungen bereitstellen und Zugriffe kontrollieren.
Deshalb sollten Unternehmen bei einem neuen Remote-Access-Projekt nicht automatisch mit der Frage beginnen:
„Welches VPN sollen wir einsetzen?“
Die bessere erste Frage lautet:
„Was muss dieser Benutzer eigentlich erreichen?“
Benötigt er tatsächlich Zugang zu einem Netzwerk, kann VPN die richtige Lösung sein.
Benötigt er dagegen lediglich Sage, SelectLine, einen Terminalserver, eine interne Webanwendung, einen RDP-Server oder eine SSH-Verbindung, kann ein ressourcenorientierter Secure-Access-Ansatz wesentlich besser zum tatsächlichen Bedarf passen.
Vielleicht besteht die Zukunft des sicheren Fernzugriffs deshalb gar nicht darin, immer bessere Wege in das Netzwerk zu bauen.
Vielleicht besteht sie darin, den Benutzer überhaupt nicht mehr hineinlassen zu müssen.
Kyvion Secure Access – sicherer Zugriff auf Anwendungen und Systeme. Ohne klassischen VPN-Client. Ohne unnötigen Netzwerkzugriff. Und auf Wunsch vollständig in der eigenen Infrastruktur betrieben.
Weiterführende Informationen zu Kyvion Secure Access


