
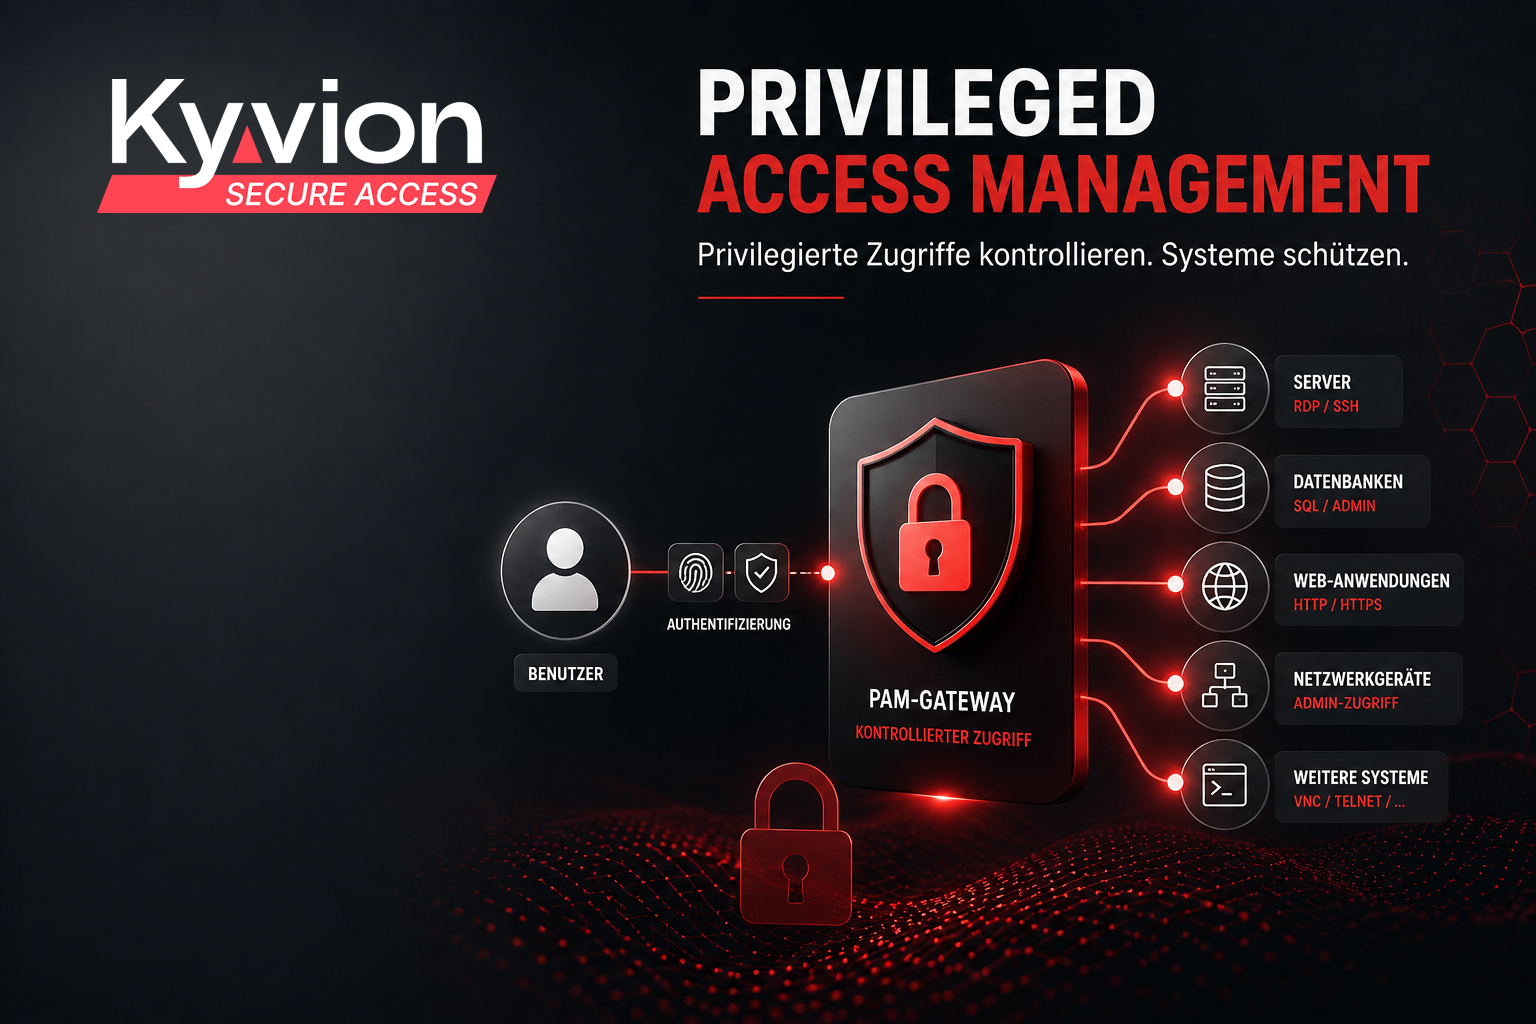
IT-Sicherheit konzentriert sich häufig darauf, Angreifer draußen zu halten. Firewalls schützen Netzwerke, Multi-Faktor-Authentifizierung erschwert den Missbrauch von Benutzerkonten und Endpoint-Security überwacht Arbeitsplatzrechner. Doch viele der kritischsten Zugriffe finden innerhalb dieser Schutzmechanismen statt. Administratoren melden sich an Servern an, IT-Dienstleister warten Systeme, Hersteller greifen auf Maschinensteuerungen zu und Support-Mitarbeiter benötigen Zugriff auf Anwendungen oder Datenbanken. Genau hier setzt Privileged Access Management an.
Privileged Access Management, kurz PAM, bezeichnet die kontrollierte Verwaltung und Absicherung besonders privilegierter Zugriffe auf IT-Systeme. Dabei geht es nicht ausschließlich um klassische Administrator-Konten. Entscheidend ist vielmehr, welche Möglichkeiten ein Benutzer durch einen Zugriff erhält. Wer einen Domain Controller administrieren, eine Firewall konfigurieren, einen Server verändern oder auf geschäftskritische Anwendungen zugreifen kann, besitzt Rechte, deren Missbrauch erhebliche Auswirkungen haben kann.
Privilegierte Zugriffe sind mehr als Administrator-Konten
In vielen Unternehmen existieren privilegierte Zugriffe längst, ohne dass sie ausdrücklich als solche behandelt werden. Der externe IT-Dienstleister verbindet sich per RDP auf einen Server. Ein Administrator nutzt SSH für die Wartung eines Linux-Systems. Ein Softwareanbieter benötigt Zugriff auf eine interne Webanwendung. Der Maschinenhersteller greift für Supportzwecke auf ein System im Produktionsnetz zu.
Das eigentliche Sicherheitsproblem beginnt häufig bereits mit der Art, wie diese Verbindungen ermöglicht werden. VPN-Zugänge öffnen Netzwerkbereiche, RDP wird über technische Zwischenlösungen erreichbar gemacht oder Zugangsdaten werden an externe Mitarbeiter weitergegeben. Anschließend lässt sich oftmals nur schwer beantworten, wer tatsächlich wann auf welches System zugegriffen hat und was während dieser Sitzung passiert ist.
PAM verfolgt einen anderen Ansatz. Nicht der möglichst einfache Zugang zum Netzwerk steht im Mittelpunkt, sondern der kontrollierte Zugang zu einer konkret benötigten Ressource.
PAM beantwortet eine entscheidende Frage: Wer darf wann wohin?
Ein gutes Privileged Access Management schafft eine kontrollierte Instanz zwischen Benutzer und Zielsystem. Der Benutzer erhält nicht automatisch Zugriff auf das gesamte Netzwerk, nur weil er einen Server administrieren muss. Stattdessen wird ihm genau die Verbindung bereitgestellt, die für seine Aufgabe notwendig ist.
Damit verändert sich die Sicherheitsarchitektur grundlegend. Aus einem weitreichenden Netzwerkzugang wird ein gezielter Zugriff auf eine definierte Ressource. Ein externer Dienstleister benötigt beispielsweise keinen allgemeinen VPN-Zugang, wenn seine eigentliche Aufgabe lediglich darin besteht, einen bestimmten Windows-Server zu warten.
Besonders interessant wird dieser Ansatz, wenn Berechtigungen zeitlich begrenzt werden können. Ein Dienstleister kann beispielsweise nur während eines vereinbarten Wartungsfensters Zugriff erhalten. Danach steht die Verbindung nicht mehr zur Verfügung. Dauerhaft offene Zugänge werden dadurch vermieden.
Warum klassische Remote-Zugänge für privilegierte Benutzer problematisch sind
VPN ist ein gutes Beispiel für den Unterschied zwischen Netzwerkzugriff und privilegiertem Zugriff. Ein VPN beantwortet zunächst die Frage, wie ein Benutzer technisch in ein entferntes Netzwerk gelangt. PAM beschäftigt sich dagegen mit der Frage, auf welche konkrete Ressource dieser Benutzer anschließend zugreifen darf und wie dieser Zugriff kontrolliert wird.
Das ist ein wesentlicher Unterschied.
Ein Administrator, der lediglich einen bestimmten Server verwalten soll, benötigt deshalb nicht zwangsläufig eine virtuelle Netzwerkverbindung. Er benötigt eine sichere Verbindung zu genau diesem Server. Gleiches gilt für externe Dienstleister, Supportunternehmen oder Hersteller.
Gerade bei kleineren und mittelständischen Unternehmen entstehen dadurch interessante Möglichkeiten. Statt immer größere Sicherheitsplattformen um vorhandene Fernzugänge herumzubauen, kann bereits die Architektur des Zugriffs deutlich reduziert werden.
Kontrolle endet nicht bei der Anmeldung
Eine erfolgreiche Anmeldung sagt zunächst nur aus, dass ein Benutzer authentifiziert wurde. Bei privilegierten Zugriffen reicht das jedoch nicht aus.
Unternehmen sollten auch nachvollziehen können, wann eine Verbindung aufgebaut wurde, welches Zielsystem verwendet wurde und wie lange der Zugriff dauerte. Bei besonders kritischen Systemen kann zusätzlich die Aufzeichnung einer Sitzung sinnvoll sein. Damit entsteht eine nachvollziehbare Historie privilegierter Aktivitäten.
Das ist nicht nur bei Sicherheitsvorfällen relevant. Auch gegenüber Kunden, Auditoren oder im Rahmen regulatorischer Anforderungen kann die Frage wichtig werden, wer Zugriff auf besonders schützenswerte Systeme hatte.
Privileged Access Management verbindet deshalb Zugriffskontrolle und Nachvollziehbarkeit. Der privilegierte Zugang wird nicht einfach ermöglicht, sondern bewusst gesteuert.
PAM muss nicht zwangsläufig kompliziert sein
Privileged Access Management wird häufig mit großen Enterprise-Plattformen verbunden. Credential Vaults, Passwortrotation, umfangreiche Freigabeprozesse und komplexe Policy-Systeme haben ihre Berechtigung. Sie können jedoch dazu führen, dass PAM gerade für mittelständische Unternehmen unnötig schwer zugänglich erscheint.
Dabei lässt sich ein erheblicher Sicherheitsgewinn bereits erzielen, wenn einige grundlegende Prinzipien konsequent umgesetzt werden: Benutzer erhalten ausschließlich Zugriff auf benötigte Ressourcen, privilegierte Verbindungen werden zentral kontrolliert, Zugriffe können zeitlich begrenzt werden und Sitzungen bleiben nachvollziehbar.
Genau an diesem Punkt wird PAM für KMU interessant. Die Frage sollte nicht lauten, wie möglichst viele PAM-Funktionen eingeführt werden können. Entscheidend ist, welche privilegierten Zugriffe tatsächlich existieren und wie diese mit vertretbarem Aufwand abgesichert werden können.
Kyvion Secure Access als schlanker PAM-Ansatz
Kyvion Secure Access verfolgt diesen pragmatischen Ansatz. RDP-, SSH-, VNC- sowie HTTP- und HTTPS-Ressourcen können kontrolliert über den Browser bereitgestellt werden. Auf dem Arbeitsplatz des Benutzers muss dafür kein spezieller Zugriffsclient installiert werden. Gleichzeitig muss der Benutzer nicht pauschal in das interne Netzwerk aufgenommen werden.
Damit lassen sich typische Szenarien wie Serveradministration, externer IT-Support, Wartungszugriffe oder der Zugriff auf interne Weboberflächen gezielt absichern. Berechtigungen können granular vergeben und Zugriffe zeitlich begrenzt werden. Für besonders sensible Verbindungen können Sitzungen aufgezeichnet und Aktivitäten nachvollziehbar gemacht werden.
Ein wesentlicher Vorteil liegt dabei in der Architektur: Statt einem Benutzer zunächst Netzwerkzugriff zu geben und anschließend zu versuchen, diesen Zugriff wieder einzuschränken, wird unmittelbar die benötigte Ressource bereitgestellt.
Das folgt einem zentralen Gedanken moderner Zero-Trust-Architekturen: Ein Benutzer erhält nicht Zugang zu einem Netzwerk, sondern Zugriff auf genau die Anwendung oder das System, das er für seine Aufgabe benötigt.
Besonders interessant für externe Dienstleister
Einer der praktischsten Einsatzbereiche von PAM ist der Zugriff externer IT-Dienstleister. Nahezu jedes Unternehmen arbeitet heute mit externen Spezialisten zusammen. ERP-Anbieter, Systemhäuser, Maschinenhersteller, Softwareentwickler oder Supportunternehmen benötigen regelmäßig Zugriff auf interne Systeme.
Traditionell werden dafür VPN-Konten eingerichtet oder Remote-Desktop-Lösungen verwendet. Mit der Zeit entsteht eine schwer überschaubare Landschaft aus Zugängen, Benutzerkonten und Berechtigungen.
Ein zentral gesteuerter privilegierter Zugriff kann dieses Modell deutlich vereinfachen. Der Dienstleister erhält Zugriff auf das benötigte Zielsystem, ohne deshalb automatisch Teilnehmer des internen Netzwerks zu werden. Der Zugang kann auf einen bestimmten Zeitraum beschränkt und die Sitzung bei Bedarf dokumentiert werden.
Damit wird aus einem technischen Fernzugang ein kontrollierter administrativer Prozess.
PAM ist letztlich ein Architekturthema
Privileged Access Management sollte deshalb nicht ausschließlich als weiteres Security-Produkt betrachtet werden. Es ist vor allem eine andere Art, über administrative Zugriffe nachzudenken.
Muss ein externer Techniker wirklich Zugang zum Netzwerk erhalten, wenn er nur einen Server benötigt? Muss ein privilegierter Zugang permanent verfügbar sein, obwohl er lediglich einmal im Monat genutzt wird? Können Unternehmen nachvollziehen, wann externe Administratoren auf kritischen Systemen gearbeitet haben? Und benötigen Benutzer tatsächlich Kenntnis sämtlicher Zugangsdaten, mit denen sie arbeiten?
Wer diese Fragen konsequent stellt, landet fast automatisch bei den Grundprinzipien von PAM.
Gerade für mittelständische Unternehmen muss daraus keine hochkomplexe Enterprise-Infrastruktur entstehen. Häufig besteht der wichtigste Schritt darin, privilegierte Zugriffe überhaupt von normalen Netzwerkzugängen zu trennen und konsequent zu kontrollieren.
Privileged Access Management bedeutet damit im Kern etwas sehr Einfaches: Nicht jeder, der arbeiten muss, braucht Zugang zum Netzwerk. Er braucht sicheren Zugriff auf genau die Ressource, die er für seine Arbeit benötigt.


