
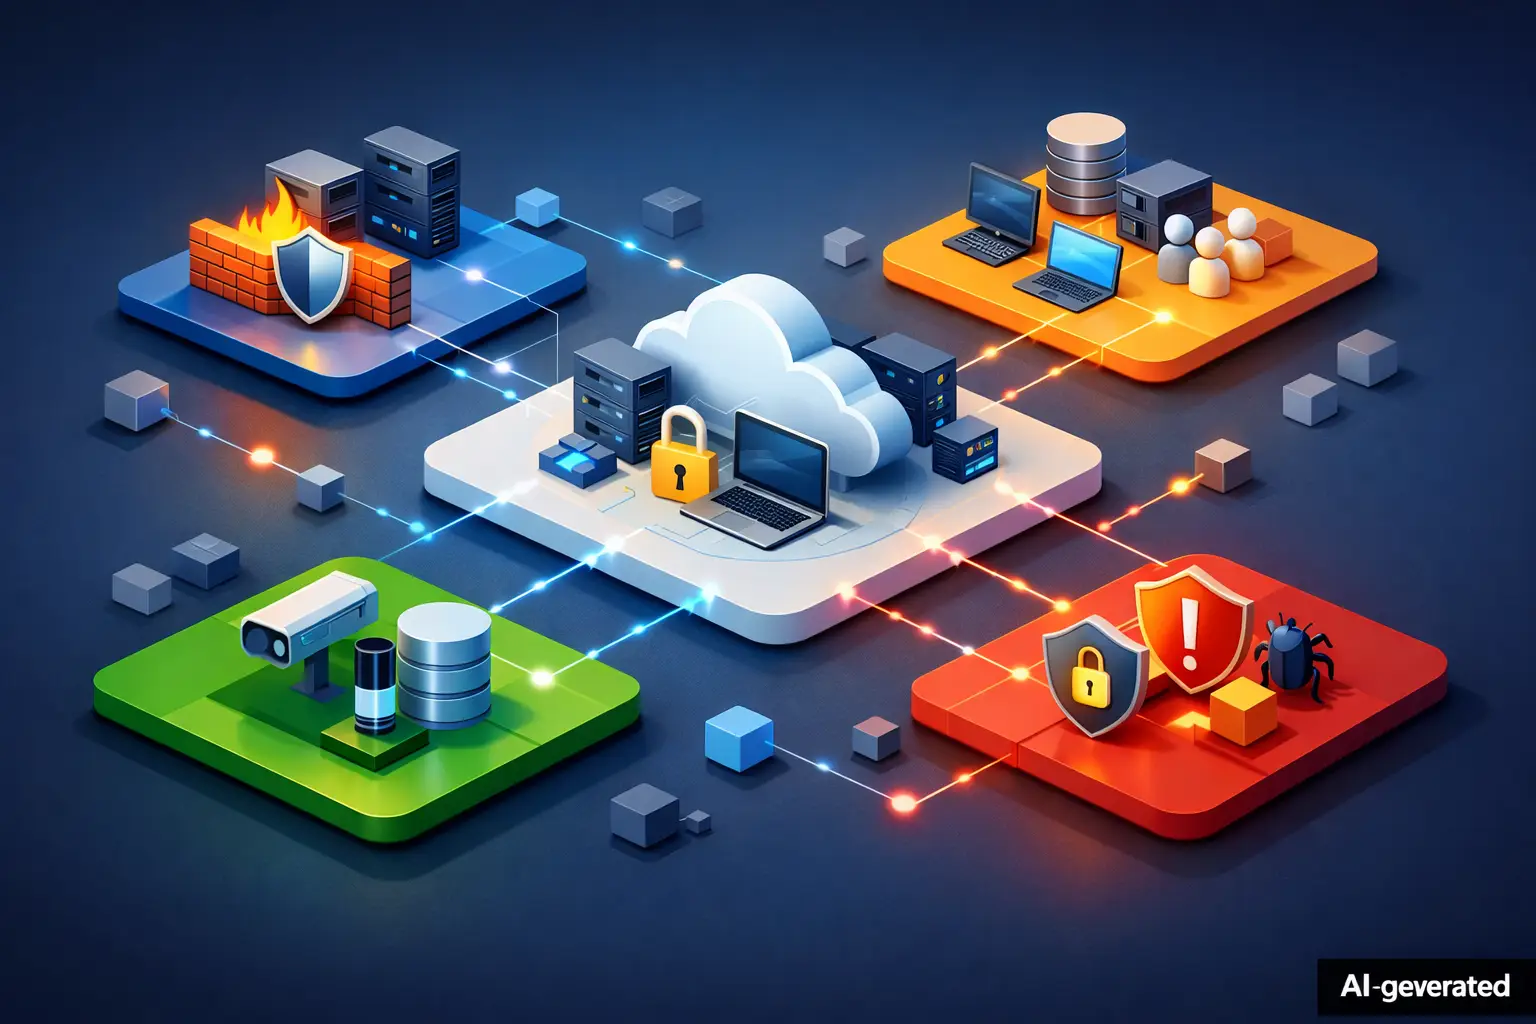
Ein Schadprogramm, das über einen Büro-PC ins Netzwerk gelangt, sollte nicht automatisch die Buchhaltung, Produktion, Datensicherung oder Server erreichen können. Genau hier setzt die Frage an: Wie funktioniert Netzwerksegmentierung? Sie teilt ein Unternehmensnetzwerk in klar abgegrenzte Bereiche auf und kontrolliert präzise, welche Systeme miteinander kommunizieren dürfen. Für kleine und mittlere Unternehmen ist das ein wirksamer Baustein, um Cyberrisiken zu begrenzen, sensible Daten zu schützen und die Handlungsfähigkeit im Ernstfall zu erhalten.
Was Netzwerksegmentierung konkret bedeutet
In vielen gewachsenen IT-Umgebungen befinden sich Arbeitsplätze, Server, Drucker, Telefonanlagen, WLAN-Geräte, Kameras und Maschinensteuerungen im selben Netzwerk. Technisch können diese Geräte dann oft direkt miteinander kommunizieren. Das ist bequem, schafft aber unnötige Wege für Angreifer und Schadsoftware.
Bei der Netzwerksegmentierung werden Systeme nach ihrer Aufgabe, ihrem Schutzbedarf und ihren berechtigten Kommunikationswegen getrennt. Ein Segment ist dabei ein eigener Netzbereich, häufig als VLAN eingerichtet. Zwischen diesen Bereichen entscheidet eine Firewall anhand fester Regeln, welcher Datenverkehr erlaubt, eingeschränkt oder blockiert wird.
Ein Beispiel aus dem Mittelstand: Die PCs im Büro benötigen Zugriff auf den Fileserver und das ERP-System. Besucher im WLAN brauchen dagegen nur einen Internetzugang. Eine vernetzte Maschine in der Produktion muss möglicherweise Daten an einen bestimmten Server senden, sollte aber keinen Zugriff auf Arbeitsplatz-PCs oder die Finanzbuchhaltung erhalten. Die Segmentierung bildet diese Anforderungen technisch ab.
Entscheidend ist: Segmente sind keine bloßen organisatorischen Kategorien. Ihre Grenzen werden aktiv durchgesetzt. Ohne passende Firewall-Regel bleibt eine Verbindung zwischen zwei Bereichen gesperrt.
Wie funktioniert Netzwerksegmentierung in der Praxis?
Die technische Grundlage sind meist VLANs auf Switches und WLAN-Komponenten. Ein VLAN trennt Geräte logisch voneinander, auch wenn sie an derselben Netzwerkhardware angeschlossen sind. So können etwa der Arbeitsplatzbereich, die Server, das Gast-WLAN und die Gebäudetechnik getrennte Netzbereiche bilden.
Damit ein Gerät aus einem Segment ein anderes erreichen kann, muss der Datenverkehr über eine zentrale Instanz laufen – in der Regel über eine Next-Generation Firewall. Dort gelten Regeln nach dem Prinzip: Nur was erforderlich ist, wird freigegeben. Eine Fortinet-Firewall kann beispielsweise nicht nur Quell- und Zielnetz prüfen, sondern auch Anwendungen, Nutzeridentitäten und bekannte Bedrohungen berücksichtigen.
Der Ablauf ist einfach zu verstehen: Ein Mitarbeiter ruft vom Büro-PC eine Anwendung auf dem Server auf. Die Firewall prüft, ob diese Kommunikation für den Arbeitsplatzbereich erlaubt ist. Ist die Regel vorhanden, lässt sie nur den benötigten Dienst passieren. Möchte derselbe PC eine Kamera im Gebäudetechnik-Segment erreichen, wird die Verbindung blockiert, sofern es keinen betrieblichen Grund und keine explizite Freigabe gibt.
Diese Kontrolle reduziert die sogenannte laterale Bewegung. Damit ist gemeint, dass sich Angreifer nach einem ersten Zugriff im Netzwerk von System zu System weiterbewegen. Netzwerksegmentierung verhindert keinen einzelnen Angriff automatisch. Sie kann aber dessen Reichweite erheblich begrenzen und verschafft dem Unternehmen wertvolle Zeit für Erkennung, Eindämmung und Wiederherstellung.
Welche Bereiche sollten KMU trennen?
Die richtige Struktur hängt von Größe, Branche und vorhandenen Anwendungen ab. Ein Handwerksbetrieb mit 20 Arbeitsplätzen hat andere Anforderungen als eine Kanzlei mit vertraulichen Mandantendaten oder ein Industriebetrieb mit Produktionsnetz. Trotzdem gibt es Bereiche, die in vielen Unternehmen sinnvoll getrennt werden sollten.
- Arbeitsplatznetz: PCs und Notebooks der Mitarbeitenden, getrennt nach Bedarf auch für Verwaltung, Vertrieb oder Produktion.
- Server- und Anwendungsnetz: Dateiablagen, Datenbanken, ERP, Fachverfahren und zentrale Dienste mit höherem Schutzbedarf.
- Managementnetz: Administration von Firewalls, Switches, Servern und Backup-Systemen. Der Zugriff sollte nur ausgewählten Administratoren erlaubt sein.
- Gast- und WLAN-Netz: Besucher sowie private oder nicht verwaltete Geräte erhalten ausschließlich Internetzugang.
- IoT-, Drucker- und Gebäudetechniknetz: Drucker, Kameras, Telefonie, Zeiterfassung und ähnliche Geräte werden von Kernsystemen abgeschottet.
- Produktions- oder OT-Netz: Maschinen, Steuerungen und industrielle Komponenten benötigen eigene Regeln, die Betriebsabläufe berücksichtigen.
Eine Trennung allein nach Abteilungen ist nicht immer sinnvoll. Wichtiger ist die Frage: Welche Systeme verarbeiten besonders schützenswerte Daten? Welche Geräte sind schwer zu aktualisieren? Welche Verbindungen sind für den Betrieb wirklich nötig? Daraus entsteht eine Struktur, die Sicherheit und Arbeitsfähigkeit zusammenbringt.
Netzwerksegmentierung planen: Erst verstehen, dann sperren
Der häufigste Fehler ist, Segmente einzurichten und Regeln zu blockieren, ohne die tatsächlichen Abhängigkeiten zu kennen. Das kann Anwendungen oder Produktionsprozesse stören. Gute Segmentierung beginnt deshalb mit Transparenz.
Zuerst sollte ein aktueller Überblick über Geräte, Anwendungen, Datenflüsse und externe Zugänge vorliegen. Dazu gehört auch die Frage, welche Dienstleister auf Systeme zugreifen und ob dieser Zugriff dauerhaft oder nur bei Bedarf erforderlich ist. Besonders privilegierte Zugänge zu Servern, Firewalls oder Backup-Systemen verdienen eine eigene Betrachtung.
Danach wird der Schutzbedarf bewertet. Ein Gastgerät ist anders zu behandeln als ein Domänencontroller, ein Backup-Repository oder eine Fachanwendung mit personenbezogenen Daten. Dieser Schritt unterstützt zugleich die DSGVO-konforme Organisation der IT: Wer verarbeitet welche Daten, und welche technischen Maßnahmen begrenzen unberechtigte Zugriffe?
Im nächsten Schritt werden Kommunikationsregeln formuliert. Sie sollten möglichst konkret sein: Nicht „Büro darf auf Server zugreifen“, sondern „Arbeitsplatznetz darf den ERP-Server über den benötigten Dienst erreichen“. Je genauer Regeln gefasst sind, desto besser lassen sie sich prüfen und langfristig pflegen.
Für die Umsetzung empfiehlt sich ein kontrolliertes Vorgehen:
- Zuerst werden Geräte und Netze inventarisiert, einschließlich wenig beachteter Komponenten wie Drucker, Kameras und Backup-Appliances.
- Danach werden VLANs und IP-Bereiche nach Funktion und Schutzbedarf definiert.
- Firewall-Regeln werden zunächst gezielt aufgebaut und anhand realer Arbeitsabläufe getestet.
- Protokolle zeigen, welche blockierten Verbindungen tatsächlich benötigt werden und welche lediglich unerwünschte Kommunikation darstellen.
- Nach der Einführung werden Regeln regelmäßig geprüft, dokumentiert und bei neuen Anwendungen oder Geräten angepasst.
Ein schrittweises Vorgehen ist meist besser als ein großer Umbau an einem Wochenende. Es senkt Betriebsrisiken und schafft Akzeptanz bei Fachabteilungen.
Sicherer Fernzugriff braucht eigene Regeln
Netzwerksegmentierung endet nicht an der Unternehmensgrenze. Mitarbeitende im Homeoffice, externe IT-Dienstleister und Softwarepartner benötigen oft Zugriff auf interne Anwendungen. Ein pauschaler Zugang zum gesamten Netzwerk widerspricht jedoch dem Prinzip der geringsten Berechtigung.
Sicherer Remote Access sollte daher gezielt auf Anwendungen, Systeme und Rollen begrenzt sein. Browserbasierte Zugriffe oder kontrollierte Sitzungen können dafür sorgen, dass externe Nutzer nur die freigegebene Anwendung erreichen, statt sich frei im internen Netz zu bewegen. Starke Authentifizierung und eine nachvollziehbare Protokollierung gehören dazu.
Für administrative Tätigkeiten ist zusätzlich Privileged Access Management sinnvoll. Administratoren erhalten privilegierte Zugriffe nur kontrolliert, zeitlich begrenzt und nachvollziehbar. Eine Lösung wie Kyvion Secure Access kann dabei helfen, interne Anwendungen und administrative Systeme sicher bereitzustellen, ohne jedem externen Nutzer einen umfassenden Netzwerkzugang zu geben.
Typische Schwachstellen und ihre Folgen
Ein separates Gast-WLAN reicht nicht aus, wenn Server, Arbeitsplätze und Managementzugänge weiterhin in einem gemeinsamen Netz liegen. Ebenso problematisch sind weit gefasste Regeln wie „any to any“, die ursprünglich für einen Test eingerichtet wurden und dauerhaft bestehen bleiben.
Auch Drucker und IoT-Geräte werden oft unterschätzt. Diese Systeme erhalten nicht immer zeitnah Sicherheitsupdates, besitzen aber häufig Zugang zu internen Netzen. Eine saubere Trennung begrenzt, welche Ziele sie überhaupt erreichen können.
Ein weiterer Fehler ist fehlende Dokumentation. Wenn niemand weiß, warum eine Firewall-Regel existiert oder welcher Dienst sie benötigt, wachsen Ausnahmen über Jahre hinweg. Das erschwert Audits, Fehlersuche und die Reaktion auf Sicherheitsvorfälle. Regeln sollten deshalb einen verantwortlichen Bereich, einen Zweck und einen Prüftermin haben.
Segmentierung als Teil der Cyber-Resilienz
Netzwerksegmentierung ersetzt weder Datensicherungen, Endpoint-Schutz noch geschulte Mitarbeitende. Sie ergänzt diese Maßnahmen. Besonders bei Ransomware zählt nicht nur, ob ein Angriff erkannt wird, sondern ob kritische Systeme, Backups und Wiederherstellungswege voneinander getrennt bleiben.
Backup-Systeme sollten deshalb nicht uneingeschränkt aus jedem Arbeitsplatznetz erreichbar sein. Ebenso muss der administrative Zugriff auf Backup- und Wiederherstellungskomponenten besonders geschützt werden. So verbessert Segmentierung nicht nur die Vertraulichkeit von Daten, sondern auch die Fähigkeit, nach einem Vorfall geordnet wieder arbeitsfähig zu werden.
Eine gute Segmentierung fällt im Alltag kaum auf. Sie erlaubt den Mitarbeitenden genau die Zugriffe, die sie für ihre Arbeit benötigen, und verhindert den Rest. Wer seine Netzwerkstruktur regelmäßig an neue Anwendungen, Remote-Zugänge und Geschäftsprozesse anpasst, schafft damit eine belastbare Grundlage für sichere Digitalisierung und mehr Kontrolle über die eigenen Daten.


