Proxmox VE hat sich zu einer interessanten Virtualisierungsplattform für Unternehmen entwickelt. Gerade im Mittelstand wird die Open-Source-Lösung zunehmend als Alternative oder Ergänzung zu klassischen Virtualisierungsplattformen eingesetzt. Doch mit ihrer wachsenden Bedeutung entsteht eine wichtige Sicherheitsfrage: Wie administriert man eine Proxmox-Umgebung sicher aus der Ferne?
Denn ein Proxmox-Server ist kein gewöhnliches Zielsystem. Wer administrativen Zugriff auf die Virtualisierungsplattform erhält, kann virtuelle Maschinen starten, stoppen oder verändern, auf Konsolen zugreifen, Netzwerke konfigurieren und je nach Berechtigung wesentliche Teile der Server-Infrastruktur kontrollieren.
Ein kompromittierter administrativer Zugang kann deshalb weitreichende Folgen haben.
Die klassische Antwort auf sicheren Fernzugriff lautet häufig: VPN.
Doch muss ein Administrator wirklich Zugang zum Netzwerk erhalten, nur weil er Proxmox administrieren möchte?
Proxmox ist Teil der kritischen Management-Infrastruktur
Virtualisierung hat die Bedeutung einzelner physischer Server grundlegend verändert. Auf einem einzigen Virtualisierungshost können heute zahlreiche geschäftskritische Systeme betrieben werden. Active Directory, Datenbanken, ERP-Systeme, Terminalserver, Datei-Server oder Managementsysteme können als virtuelle Maschinen auf derselben Infrastruktur laufen.
Damit wird die Virtualisierungsebene selbst zu einem besonders schützenswerten System.
Wer die Kontrolle über den Hypervisor besitzt, sitzt technisch betrachtet sehr weit oben in der Berechtigungshierarchie.
Deshalb sollte die Managementoberfläche einer Virtualisierungsplattform nicht wie irgendeine interne Webanwendung behandelt werden. Dasselbe gilt für administrative SSH-Zugänge auf die Hosts.
Proxmox gehört aus unserer Sicht in ein besonders geschütztes Managementsegment.
Und genau dort entsteht die nächste Herausforderung: Wie gelangen Administratoren sicher hinein?
Warum ein offener Proxmox-Port keine gute Idee ist
Die einfachste technische Lösung wäre, die Proxmox-Weboberfläche über das Internet erreichbar zu machen. Der dafür typischerweise verwendete HTTPS-Zugang könnte über Firewall und Portweiterleitung veröffentlicht werden.
Technisch funktioniert das.
Sicherheitstechnisch sollte man sich jedoch fragen, warum die Managementoberfläche eines zentralen Virtualisierungssystems überhaupt direkt aus dem Internet erreichbar sein muss.
Jeder veröffentlichte Dienst wird zu einer von außen erreichbaren Angriffsfläche. Schwachstellen, Fehlkonfigurationen oder kompromittierte Zugangsdaten können dann unmittelbar relevant werden.
Das gleiche Problem entsteht bei einem direkt veröffentlichten SSH-Zugang.
Eine bessere Grundregel lautet deshalb: Managementsysteme sollten möglichst gar nicht direkt aus dem Internet erreichbar sein.
Dann eben VPN?
Die klassische Alternative ist ein VPN. Der Administrator baut zunächst einen verschlüsselten Tunnel zum Unternehmensnetz auf und greift anschließend intern auf die Proxmox-Managementoberfläche oder per SSH auf den Host zu.
Das ist deutlich besser als eine direkt veröffentlichte Managementoberfläche.
Trotzdem bleibt eine grundsätzliche Frage bestehen.
Der Administrator möchte eigentlich Proxmox administrieren. Warum muss dafür zunächst sein Endgerät mit einem Netzwerk verbunden werden?
Je nach VPN-Konfiguration kann nach erfolgreicher Verbindung nicht nur ein einzelnes Zielsystem erreichbar sein, sondern ein gesamtes Subnetz oder zumindest ein größerer Bereich der Management-Infrastruktur.
Damit wird aus einem benötigten Anwendungszugriff schnell ein Netzwerkzugriff.
Gerade bei privilegierter Administration sollten Unternehmen jedoch möglichst genau definieren, wer welches System über welchen Dienst erreichen darf.
Nicht das Netzwerk freigeben, sondern Proxmox
Hier unterscheidet sich der Ansatz von Kyvion Secure Access.
Statt dem Administrator zunächst einen allgemeinen Netzwerkzugang bereitzustellen, wird der benötigte Zugriff auf das konkrete Zielsystem zur Verfügung gestellt.
Der Administrator authentifiziert sich am Kyvion Secure Access Gateway und sieht anschließend ausschließlich die Ressourcen, die für ihn freigegeben wurden.
Das kann beispielsweise eine administrative Webanwendung, eine SSH-Verbindung oder eine andere benötigte Managementressource sein.
Der entscheidende Perspektivwechsel lautet:
Nicht: Wie bekommt der Administrator Zugang zum Managementnetz?
Sondern:
Wie bekommt der Administrator genau den Zugriff, den er für seine Aufgabe benötigt?
Das entspricht wesentlich stärker dem Prinzip des Least Privilege und einem modernen Zero-Trust-Ansatz.
Der Reverse Agent hält das Managementnetz geschlossen
Besonders interessant wird dieses Konzept zusammen mit dem Reverse Agent von Kyvion Secure Access.
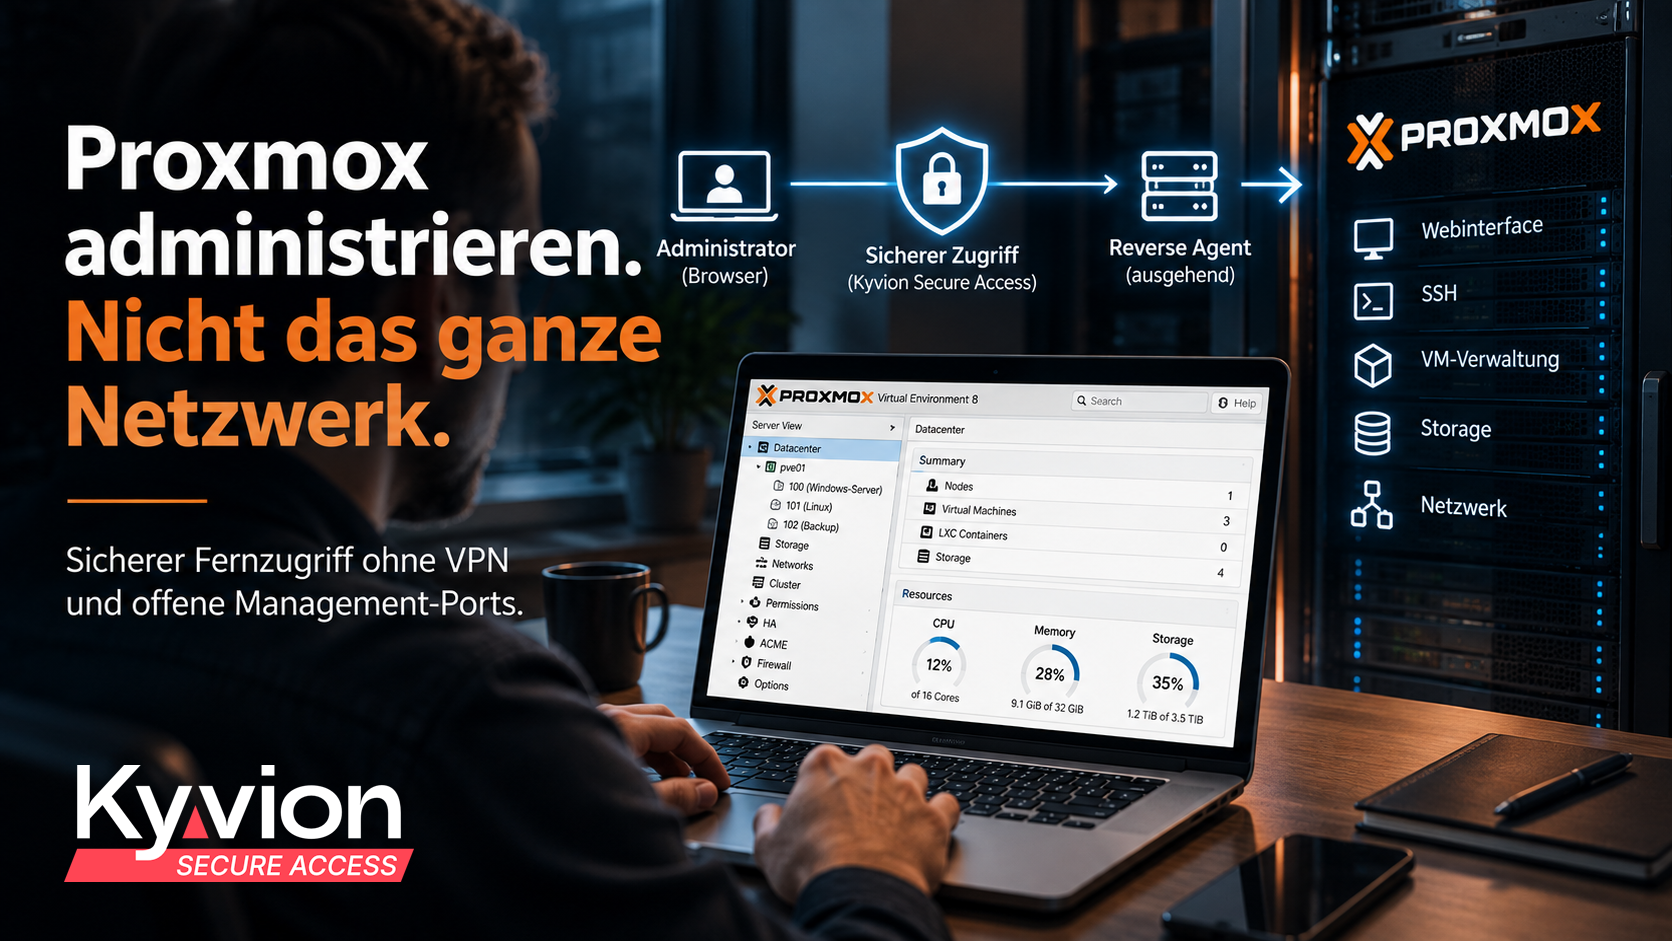
Der Reverse Agent kann innerhalb des geschützten Netzwerkbereichs betrieben werden und baut die benötigte Verbindung von innen nach außen zum Gateway auf.
Dadurch muss für den administrativen Fernzugriff keine eingehende Verbindung in das Managementsegment geöffnet werden.
Das Prinzip lässt sich vereinfacht so darstellen:
Administrator → Browser → Kyvion Secure Access Gateway → Reverse Agent → geschütztes Managementnetz → Proxmox
Der entscheidende Punkt befindet sich zwischen Gateway und Managementnetz: Die Verbindung zum Reverse Agent wird nicht von außen in das geschützte Segment hinein initiiert. Der Agent stellt die Verbindung aus dem geschützten Bereich heraus bereit.
Damit kann die Management-Infrastruktur weiterhin von eingehenden Remote-Verbindungen abgeschottet bleiben.
Proxmox im Browser – und trotzdem nicht öffentlich erreichbar
Proxmox besitzt selbst eine leistungsfähige browserbasierte Managementoberfläche. Deshalb stellt sich zunächst die Frage, welchen zusätzlichen Nutzen eine vorgeschaltete Zugriffsebene überhaupt bietet.
Die Antwort liegt weniger im Browser als in der Kontrolle des Zugriffswegs.
Die Proxmox-Oberfläche muss nicht direkt aus dem Internet veröffentlicht werden. Stattdessen kann der Zugang über eine kontrollierte Zugriffsschicht erfolgen.
Damit lassen sich Internet, Zugriffsebene und eigentliches Managementsystem voneinander trennen.
Der Administrator arbeitet weiterhin mit der gewohnten Proxmox-Oberfläche. Das Zielsystem selbst muss jedoch nicht öffentlich erreichbar sein.
Das ist ein wesentlicher Unterschied.
SSH gehört genauso in das Sicherheitskonzept
Bei Proxmox endet die Administration nicht an der Weboberfläche.
Für bestimmte Aufgaben greifen Administratoren zusätzlich per SSH auf Hosts zu. Gerade dieser Zugriff besitzt weitreichende Möglichkeiten und sollte deshalb ebenfalls nicht losgelöst vom übrigen Zugriffskonzept betrachtet werden.
Kyvion Secure Access unterstützt SSH-Verbindungen über den Browser. Damit kann auch der Zugriff auf die Kommandozeile über die zentrale Zugriffsebene bereitgestellt werden.
Der Administrator benötigt dadurch nicht zwangsläufig eine direkte Netzwerkverbindung vom Arbeitsplatz zum Proxmox-Host.
Webadministration und SSH können damit Teil desselben kontrollierten Zugriffskonzepts werden.
Was passiert mit externen IT-Dienstleistern?
Hier wird der Ansatz besonders interessant.
Viele mittelständische Unternehmen betreiben ihre Virtualisierungsumgebung gemeinsam mit einem externen Systemhaus oder Spezialisten. Diese Personen benötigen teilweise weitreichende administrative Berechtigungen.
Traditionell erhalten sie dafür häufig einen VPN-Zugang und anschließend Zugangsdaten für die jeweiligen Systeme.
Doch damit entstehen genau die Fragen, die wir beim Privileged Access Management beantworten müssen.
Benötigt der externe Techniker wirklich Zugang zum gesamten Managementnetz? Muss er privilegierte Zugangsdaten dauerhaft kennen? Und wie lässt sich kontrollieren, auf welche Systeme er tatsächlich zugreifen kann?
Ein zielgerichteter Zugriff kann diese Angriffsfläche reduzieren.
Der externe Administrator authentifiziert sich zunächst persönlich. Anschließend erhält er ausschließlich Zugriff auf die für ihn vorgesehenen Ressourcen.
Damit wird aus einem allgemeinen Fernzugang ein definierter administrativer Zugang.
Persönlicher Benutzer und privilegiertes Konto trennen
Ein weiterer PAM-Grundsatz wird bei der Proxmox-Administration besonders interessant: Die Identität des Administrators und das auf einem Zielsystem verwendete privilegierte Konto müssen nicht zwangsläufig identisch sein.
Kyvion Secure Access kann Benutzeridentität und Systemkonto voneinander trennen.
Damit muss ein externer Administrator die Zugangsdaten eines für die Administration vorgesehenen Systemkontos nicht zwangsläufig kennen.
Gerade bei wechselnden Mitarbeitern externer Dienstleister kann das einen erheblichen Vorteil darstellen. Statt privilegierte Kennwörter immer wieder weiterzugeben, lässt sich der persönliche Zugang des jeweiligen Technikers separat betrachten.
Das macht aus Remote Access zunehmend Privileged Access Management.
Und was hat der Administrator gemacht?
Der Zugang zu Proxmox ist nur eine Seite der Medaille. Bei besonders privilegierten Tätigkeiten entsteht anschließend die nächste Frage: Was geschah während der administrativen Sitzung?
Genau damit haben wir uns im vorherigen Beitrag unserer PAM-Serie beschäftigt.
Kyvion Secure Access kann RDP-Sitzungen grafisch aufzeichnen. Für entsprechend aufgezeichnete administrative Windows-Sitzungen entsteht dadurch eine zusätzliche Ebene der Nachvollziehbarkeit.
Wichtig ist allerdings die klare Abgrenzung: Nicht jede Zugriffsart und nicht jede Tätigkeit auf einer Proxmox-Plattform wird dadurch automatisch zu einem vollständigen Audit-Protokoll. Session Recording ist ein Baustein innerhalb eines umfassenderen PAM-Konzepts und kein Ersatz für die Protokollierungs- und Auditfunktionen der jeweiligen Zielplattform.
Gerade diese Kombination verschiedener Sicherheitsebenen ist entscheidend.
Proxmox und Tier-0 zusammendenken
Eine Virtualisierungsplattform verdient aufgrund ihrer weitreichenden Kontrollmöglichkeiten besondere Aufmerksamkeit.
Ob man Proxmox organisatorisch tatsächlich als Tier-0 klassifiziert, hängt von der jeweiligen Infrastruktur und den darauf betriebenen Systemen ab. Die grundsätzliche Überlegung bleibt jedoch dieselbe: Je größer die Auswirkungen einer Kompromittierung sind, desto stärker sollte der administrative Zugriff eingeschränkt werden.
Ein Hypervisor, auf dem Domain Controller, Backup-Systeme oder andere zentrale Server betrieben werden, besitzt zwangsläufig eine besondere Bedeutung.
Deshalb sollte nicht nur Proxmox selbst abgesichert werden.
Auch der Weg zur Administration gehört zum Sicherheitskonzept.
Sicherer Fernzugriff bedeutet nicht automatisch VPN
VPN-Technologie wird weiterhin ihre Berechtigung haben. Es gibt Anwendungen, bei denen ein Endgerät tatsächlich Teil eines entfernten Netzwerkes werden muss.
Die Administration eines einzelnen Managementsystems ist jedoch eine andere Aufgabenstellung.
Wenn ein Administrator lediglich auf eine definierte Proxmox-Umgebung zugreifen soll, kann ein anwendungs- und zielorientierter Zugriff eine interessante Alternative darstellen.
Der Administrator erhält dann nicht zunächst Zugang zum Netzwerk, um anschließend sein eigentliches Ziel zu suchen.
Er erhält den Zugriff auf das Ziel, das für seine Aufgabe vorgesehen ist.
Genau darin liegt der Unterschied zwischen klassischem Remote Access und einem stärker auf Zero Trust und Privileged Access Management ausgerichteten Konzept.
Die Managementebene verdient besonderen Schutz
Proxmox ermöglicht Unternehmen eine leistungsfähige und flexible Virtualisierungsinfrastruktur. Gerade deshalb sollte der administrative Zugang nicht zur Schwachstelle werden.
Keine öffentlich erreichbare Managementoberfläche, möglichst keine unnötig geöffneten Ports und kein breiter Netzwerkzugriff für Personen, die eigentlich nur ein bestimmtes System administrieren müssen.
Stattdessen können persönliche Authentifizierung, definierte Zielsysteme, geschützte Netzwerksegmente und ein kontrollierter browserbasierter Zugang miteinander kombiniert werden.
Denn bei der Absicherung einer Virtualisierungsplattform sollte die entscheidende Frage nicht nur lauten:
„Wie sicher ist unser Proxmox?“
Sondern auch:
„Wie sicher ist eigentlich der Weg unseres Administrators dorthin?“