Kyvion Secure Access mit DrayTek
Kyvion Secure Access mit DrayTek Vigor – sicherer Fernzugriff über die bestehende Router-Infrastruktur
DrayTek Vigor Router werden in vielen kleinen und mittleren Unternehmen für Internetzugang, Firewall, VPN, VLANs und die Verbindung mehrerer Standorte eingesetzt. Kyvion Secure Access ergänzt diese vorhandene Infrastruktur um einen zentralen browserbasierten Zugriff auf interne Anwendungen und Systeme.
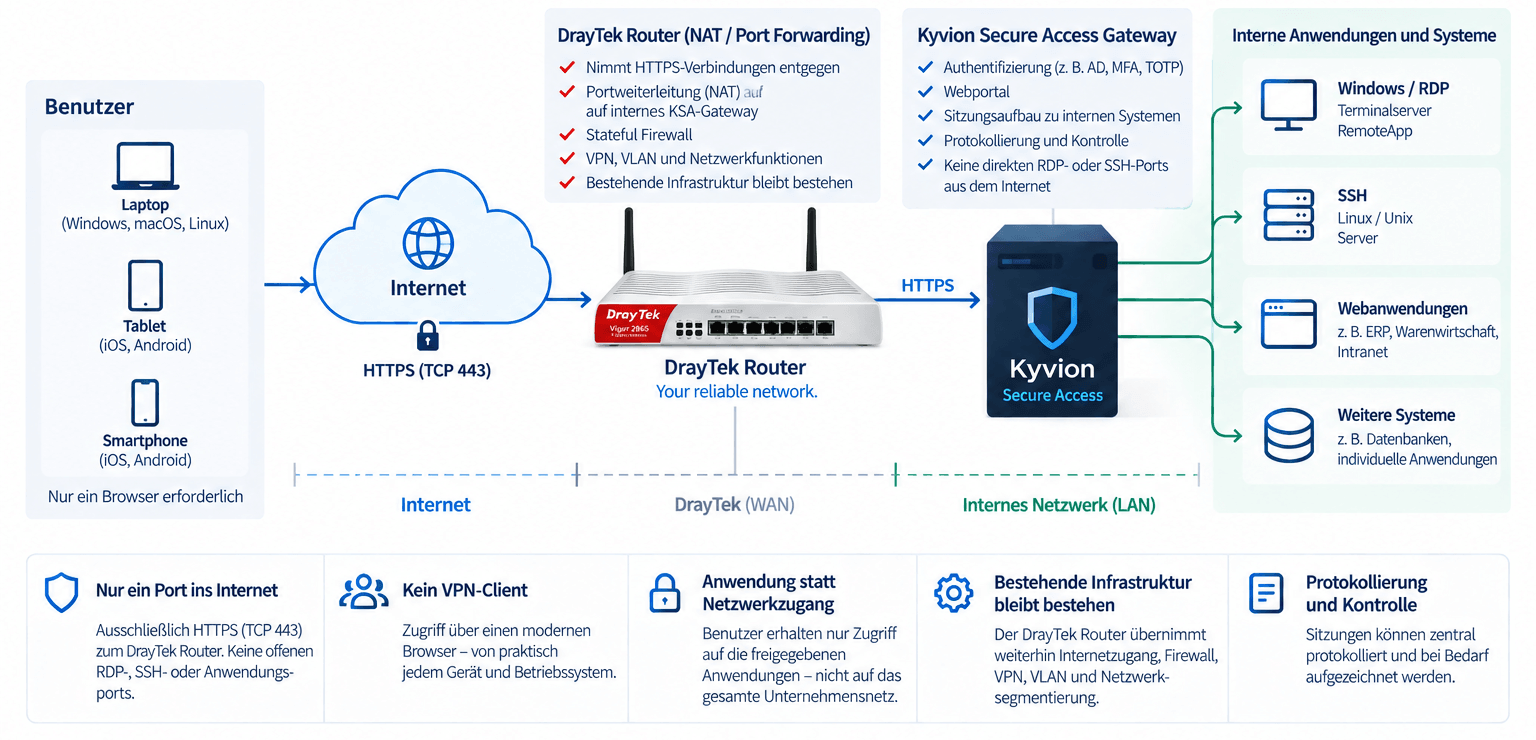
Der DrayTek Router bleibt das Internet-Gateway. Kyvion Secure Access wird intern betrieben und über eine gezielte HTTPS-Portweiterleitung erreichbar gemacht. Der Benutzer benötigt für den reinen Anwendungszugriff nur einen Browser – die vorhandene Router-, VPN- und Multi-WAN-Struktur kann weiter genutzt werden.
So funktioniert die Integration mit DrayTek
Für klassische DrayTek Vigor Router ist eine gezielte HTTPS-Portweiterleitung auf das interne Kyvion Secure Access Gateway die einfachste Integrationsvariante. Ein öffentlicher DNS-Name wie access.firma.de zeigt auf den Unternehmensanschluss; der Router leitet TCP 443 an Kyvion weiter. Das TLS-Zertifikat befindet sich in dieser Architektur auf dem Kyvion Gateway.
Die eigentlichen Zielsysteme bleiben intern. Statt einzelne RDP-, SSH- oder Anwendungsports aus dem Internet erreichbar zu machen, wird nur ein zentraler HTTPS-Zugang veröffentlicht. Welche Ressource der Benutzer anschließend über Kyvion startet, muss der DrayTek Router nicht kennen.
Browser → HTTPS / TCP 443 → DrayTek Vigor → Kyvion Secure Access → interne Anwendung
Gezielter Anwendungszugriff statt allgemeinem VPN-Zugang
Ein klassisches Remote-Access-VPN verbindet das Endgerät mit dem Unternehmensnetz. Das ist sinnvoll, wenn Netzwerkzugriff tatsächlich benötigt wird. Für Mitarbeiter, die lediglich eine Warenwirtschaft, einen Terminalserver oder eine RemoteApp verwenden sollen, kann Kyvion Secure Access den Zugriff dagegen auf genau diese Ressource begrenzen.
Der Anwender meldet sich mit einem modernen HTML5-fähigen Browser an und nutzt die freigegebenen Windows-Systeme, RemoteApps, SSH-Verbindungen oder internen Webanwendungen. Ein zusätzlicher VPN-Client muss dafür nicht installiert und gepflegt werden. DrayTek VPN kann parallel für Standortverbindungen oder Benutzer mit echtem Netzwerkzugriff bestehen bleiben.
Typische Einsatzbereiche – vom ERP bis zum Dual-WAN-Standort
Gerade bei kleineren Unternehmen läuft die Warenwirtschaft häufig weiterhin auf einem Windows- oder Terminalserver. Anwendungen wie Sage, SelectLine, JTL oder andere Windows-basierte Lösungen können über Kyvion Secure Access im Browser bereitgestellt werden, ohne den bestehenden Server oder die Router-Infrastruktur auszutauschen. Auch externe IT-Dienstleister lassen sich auf einzelne Systeme beschränken; Sitzungen können je nach Konfiguration protokolliert und aufgezeichnet werden.
Ein DrayTek-spezifischer Vorteil ist die häufig vorhandene Multi-WAN- und Failover-Infrastruktur. Kyvion Secure Access verändert dieses Konzept nicht. Für die externe Erreichbarkeit müssen lediglich DNS, öffentliche Adressierung und Portweiterleitung passend zur jeweiligen WAN-Konfiguration eingerichtet werden.
Technische Umsetzung
Die Basiskonfiguration bleibt überschaubar: öffentlichen DNS-Namen anlegen, TCP 443 auf das interne Kyvion Secure Access Gateway weiterleiten und dort das passende TLS-Zertifikat bereitstellen. Direkte Weiterleitungen von RDP 3389, SSH 22 oder den Ports der eigentlichen Anwendungen sind nicht erforderlich.
Damit kann ein vorhandener Vigor Router weiterhin Internetzugang, Firewall, VPN, VLANs und gegebenenfalls Multi-WAN übernehmen. Für DrayTek-Partner und Systemhäuser entsteht eine zusätzliche Remote-Access-Option, ohne beim Kunden eine komplett neue Firewall- oder Access-Infrastruktur einführen zu müssen.
DrayTek vorhanden? Dann kann er bleiben.
Kyvion Secure Access ergänzt Ihren vorhandenen DrayTek Vigor um browserbasierten Secure Application Access. Die bestehende Netzwerk- und VPN-Infrastruktur bleibt erhalten, während Benutzer gezielt auf ihre freigegebenen Anwendungen zugreifen.