
Kyvion Secure Access mit FortiGate
Sicherer Fernzugriff über FortiGate – ohne klassischen VPN-Zugang
FortiGate schützt das Unternehmensnetz. Kyvion Secure Access stellt Anwendungen und Systeme sicher im Browser bereit. Zusammen entsteht eine Remote-Access-Lösung, bei der die bestehende FortiGate-Infrastruktur vollständig erhalten bleibt und Benutzer trotzdem nicht zwangsläufig per VPN in das interne Netzwerk eingebunden werden müssen.
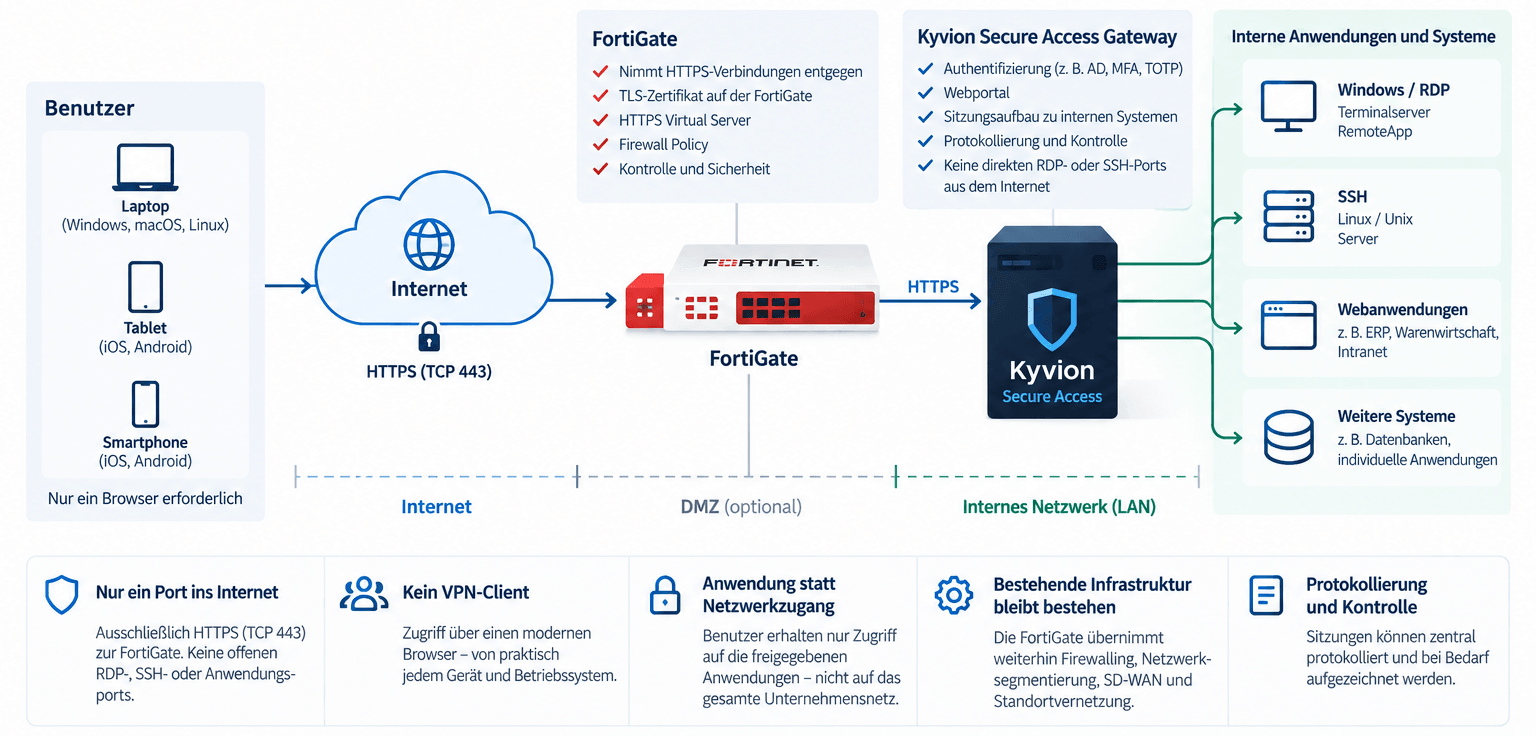
Kyvion Secure Access wird dabei hinter der FortiGate betrieben und über einen HTTPS Virtual Server veröffentlicht. Die FortiGate bleibt damit der zentrale Kontrollpunkt für den eingehenden Verkehr, während Kyvion Secure Access anschließend den Zugriff auf die jeweils freigegebenen Anwendungen und Systeme übernimmt.
Für den Anwender genügt ein moderner HTML5-fähiger Browser. Ein zusätzlicher VPN-Client ist für diesen Anwendungszugriff nicht erforderlich.
FortiGate bleibt die Firewall – Kyvion übernimmt den Anwendungszugriff
Kyvion Secure Access ersetzt keine FortiGate. Firewall-Regeln, VLANs, Netzwerksegmentierung, Security Services, Routing, SD-WAN und bestehende Standortverbindungen bleiben weiterhin Aufgabe der FortiGate. Kyvion Secure Access ergänzt diese Infrastruktur um eine zusätzliche Ebene: den kontrollierten Zugriff auf konkrete Anwendungen und Systeme.
Ein Benutzer, der beispielsweise lediglich auf einen Terminalserver, eine RemoteApp, eine Warenwirtschaft oder eine interne Webanwendung zugreifen soll, benötigt dafür nicht automatisch Zugang zum gesamten Unternehmensnetz. Statt das Endgerät über einen VPN-Tunnel mit dem internen Netzwerk zu verbinden, wird nur die benötigte Ressource bereitgestellt.
Nicht das Netzwerk wird zum Benutzer verlängert. Die Anwendung wird sicher zum Benutzer gebracht.
Empfohlene Integration: HTTPS Virtual Server
Für die Integration von Kyvion Secure Access in eine FortiGate-Umgebung empfehlen wir die Veröffentlichung über einen HTTPS Virtual Server. Die externe Verbindung wird dabei zunächst von der FortiGate angenommen. Das für den öffentlichen Zugriff benötigte TLS-Zertifikat wird auf der FortiGate hinterlegt. Anschließend leitet der Virtual Server die Verbindung an das interne Kyvion Secure Access Gateway weiter.
Das in unserem Configuration Guide dokumentierte Beispiel wurde auf Basis einer FortiGate 60F erstellt. Der Guide zeigt zunächst die Einrichtung beziehungsweise den Import des Zertifikats und anschließend die Anlage des HTTPS Virtual Servers mit dem internen KYVION SECURE ACCESS-System als Real Server. Danach wird eine passende Firewall Policy erstellt.
Die Architektur:
Die FortiGate kontrolliert damit den externen Zugang. Kyvion Secure Access übernimmt anschließend Authentifizierung, Berechtigungen und den eigentlichen Verbindungsaufbau zu den internen Zielsystemen.
Nur HTTPS nach außen – RDP und SSH bleiben intern
Ein wesentlicher Vorteil dieser Architektur besteht darin, dass die eigentlichen Zielsysteme nicht direkt aus dem Internet erreichbar sein müssen.
Ein Windows-Terminalserver benötigt beispielsweise keinen öffentlichen RDP-Zugang über TCP 3389. Auch ein Linux- oder Unix-System muss nicht über einen aus dem Internet erreichbaren SSH-Port bereitgestellt werden.
Der externe Einstiegspunkt ist Kyvion Secure Access.
Der Benutzer verbindet sich über HTTPS mit dem KYVION SECURE ACCESS-Portal und startet dort die für ihn freigegebene Verbindung. Die Kommunikation zum eigentlichen Zielsystem erfolgt anschließend innerhalb der geschützten Infrastruktur.
Damit entsteht ein zentraler Zugangspunkt für unterschiedliche Anwendungen und Protokolle.
Kyvion Secure Access und FortiGate
Weitere Informationen
VPN ist weiterhin sinnvoll, wenn tatsächlich Netzwerkzugriff benötigt wird. Das gilt beispielsweise für Standortverbindungen oder bestimmte administrative Szenarien. Ein bestehendes IPsec-VPN kann deshalb unverändert weiter betrieben werden. Viele Benutzer benötigen jedoch gar keinen vollständigen Zugang zum internen Netzwerk.
Wer beispielsweise nur auf Sage, SelectLine, JTL, einen Terminalserver, eine RemoteApp oder eine interne Webanwendung zugreifen soll, benötigt in erster Linie Zugriff auf diese Anwendung. Genau hier setzt Kyvion Secure Access an. Der Benutzer öffnet seinen Browser, authentifiziert sich und sieht ausschließlich die für ihn freigegebenen Ressourcen. Damit lassen sich VPN und Kyvion Secure Access auch problemlos nebeneinander einsetzen.
Gerade im Fortinet-Umfeld gewinnt diese Trennung zwischen Netzwerk- und Anwendungszugriff an Bedeutung. Anstatt einen bisherigen Remote-Access-Zugang lediglich durch einen anderen Tunnel zu ersetzen, können Unternehmen prüfen, welche Benutzer tatsächlich Netzwerkzugriff benötigen und für welche Anwender ein gezielter Anwendungszugriff ausreichend ist. Kyvion Secure Access bietet dafür einen browserbasierten Ansatz. Ein Mitarbeiter benötigt beispielsweise nicht mehr zwangsläufig einen VPN-Client, nur um einen Windows-Arbeitsplatz oder eine Warenwirtschaft zu verwenden. Dadurch kann die Remote-Access-Infrastruktur einfacher werden, ohne die vorhandene FortiGate-Sicherheitsarchitektur infrage zu stellen.
Auf dem Endgerät wird für den Zugriff über Kyvion Secure Access grundsätzlich nur ein moderner Browser benötigt. Dadurch eignet sich die Lösung nicht nur für klassische Windows-Notebooks, sondern auch für Chromebooks, Tablets, private Geräte oder zentral verwaltete Arbeitsplätze, auf denen keine zusätzliche VPN-Software installiert werden soll. Das reduziert nicht nur die Abhängigkeit vom jeweiligen Betriebssystem. Auch der administrative Aufwand rund um Installation, Updates und Konfiguration zusätzlicher Remote-Access-Clients kann sinken. Die eigentlichen Anwendungen bleiben dabei weiterhin im Unternehmen.
Kyvion Secure Access kann unterschiedliche interne Systeme über ein gemeinsames Portal bereitstellen. Windows-Arbeitsplätze und Terminalserver können über RDP genutzt werden. RemoteApps lassen sich direkt im Browser bereitstellen. Administratoren können auf freigegebene SSH-Systeme zugreifen und interne HTTP- oder HTTPS-Anwendungen können ebenfalls über Kyvion Secure Access erreichbar gemacht werden. Für den Anwender entsteht dadurch ein zentraler Einstiegspunkt, obwohl sich dahinter unterschiedliche Systeme und Protokolle befinden. Das ist gerade bei gewachsenen IT-Infrastrukturen interessant, in denen Windows-Anwendungen, ERP-Systeme, Webanwendungen und administrative Systeme parallel genutzt werden.
Ein typisches Szenario findet sich in vielen kleinen und mittleren Unternehmen. Im internen Netzwerk läuft eine Warenwirtschaft oder ERP-Anwendung auf einem Windows-System beziehungsweise Terminalserver. Mitarbeiter sollen diese Anwendung im Homeoffice oder unterwegs nutzen können. Klassisch wird dafür häufig zunächst ein VPN zum Unternehmensnetz aufgebaut. Anschließend startet der Benutzer eine RDP-Verbindung. Mit Kyvion Secure Access kann dieser zusätzliche Schritt entfallen. Der Mitarbeiter öffnet die Unternehmensadresse im Browser, authentifiziert sich und startet unmittelbar die für ihn freigegebene Anwendung. Die FortiGate schützt weiterhin den Zugang zum Unternehmen. Kyvion Secure Access sorgt dafür, dass der Benutzer nur die vorgesehene Ressource erhält.
Die Kombination aus FortiGate und Kyvion Secure Access ist auch für externe Dienstleister interessant. Ein externer Techniker benötigt häufig nur Zugang zu einem einzelnen Server oder einer bestimmten administrativen Anwendung. Ein allgemeiner Netzwerkzugang ist dafür nicht zwangsläufig erforderlich. Über Kyvion Secure Access kann ihm genau dieses System bereitgestellt werden. Damit lässt sich der Zugriff stärker auf die tatsächliche Aufgabe begrenzen. Je nach Konfiguration können Sitzungen zusätzlich protokolliert beziehungsweise aufgezeichnet werden.
Für die technische Integration haben wir einen eigenen Configuration Guide erstellt. Das dokumentierte Beispiel basiert auf einer FortiGate 60F und zeigt den empfohlenen Aufbau über einen Virtual Server. Die Konfiguration besteht im Wesentlichen aus drei Schritten:
TLS-Zertifikat auf der FortiGate bereitstellen → HTTPS Virtual Server mit dem internen Kyvion Secure Access Gateway als Real Server konfigurieren → passende Firewall Policy erstellen.
In deinem Guide ist der Virtual Server auf den Seiten 9 und 10 dokumentiert. Anschließend zeigen die Seiten 11 und 12 die dazugehörige Firewall Policy. Auf Seite 13 wird schließlich der erfolgreiche Aufruf des Kyvion Secure Access Portals über den Browser gezeigt.
Hinweis: Das Konfigurationsbeispiel wurde mit einer FortiGate 60F erstellt. Menüs und verfügbare Funktionen können je nach FortiGate-Modell und eingesetzter FortiOS-Version abweichen.
Eine einfache Portweiterleitung kann technisch ebenfalls funktionieren und ist in unserem Configuration Guide zu Vergleichs- und Dokumentationszwecken beschrieben. Für die reguläre Kyvion Secure Access-Integration empfehlen wir jedoch den Weg über den FortiGate Virtual Server. Diese Empfehlung ist auch im Vorwort des Guides ausdrücklich festgehalten.
Dadurch bleibt die FortiGate der definierte HTTPS-Einstiegspunkt der Lösung. Das Zertifikat kann zentral auf der FortiGate verwaltet werden und die Weiterleitung zum internen Kyvion Secure Access-Gateway wird über die entsprechende Virtual-Server- und Firewall-Konfiguration kontrolliert.
Für eine professionelle FortiGate-Installation ist dies aus unserer Sicht die sauberere Architektur.
Kyvion Secure Access verfolgt bewusst keinen Rip-and-Replace-Ansatz. Eine vorhandene FortiGate-Infrastruktur kann weiter genutzt werden. Firewalling, Security Services, VLANs, SD-WAN, Standortverbindungen und bestehende Netzwerkregeln bleiben erhalten. Kyvion ergänzt diese Infrastruktur genau an der Stelle, an der Benutzer Zugriff auf Anwendungen benötigen.
FortiGate schützt das Netzwerk. Kyvion Secure Access schützt und vereinfacht den Zugriff auf die Anwendungen.
Auch für Fortinet-Partner eröffnet diese Kombination eine zusätzliche Möglichkeit. Nicht jeder Kunde benötigt für einige wenige Remote-Benutzer eine umfassende neue Remote-Access-Architektur. Gleichzeitig möchten viele Unternehmen ihre bestehende FortiGate weiter nutzen. Kyvion Secure Access ergänzt diese Installation, ohne das vorhandene Fortinet-Geschäft zu verdrängen. Der Partner bleibt für Firewall, Netzwerk und Security zuständig und kann seinen Kunden zusätzlich einen browserbasierten Zugang zu internen Anwendungen anbieten. Gerade bei KMU mit Terminalservern, ERP-Systemen, Warenwirtschaft, externen Dienstleistern oder mobilen Mitarbeitern entsteht dadurch eine zusätzliche Lösungsmöglichkeit.
Sie setzen bereits eine FortiGate ein und möchten Mitarbeitern oder externen Dienstleistern sicheren Zugriff auf interne Anwendungen ermöglichen? Wir zeigen Ihnen, wie sich Kyvion Secure Access über einen HTTPS Virtual Server in Ihre bestehende FortiGate-Infrastruktur integrieren lässt.
Kein Austausch der Firewall. Kein offener RDP- oder SSH-Port. Kein zusätzlicher VPN-Client für den reinen Anwendungszugriff.
Kontakt
Wir sind für Sie da


