Kyvion Secure Access mit Sophos

Kyvion Secure Access mit Sophos

Kyvion Secure Access mit Sophos Firewall – sicherer Fernzugriff auf Anwendungen ohne klassischen VPN-Zwang

Sophos Firewall schützt Netzwerk, Internetzugang und Unternehmensressourcen. Kyvion Secure Access ergänzt diese vorhandene Sicherheitsarchitektur um einen browserbasierten Zugriff auf interne Anwendungen und Systeme, ohne dass die Firewall ersetzt oder die Netzwerkstruktur grundlegend verändert werden muss.

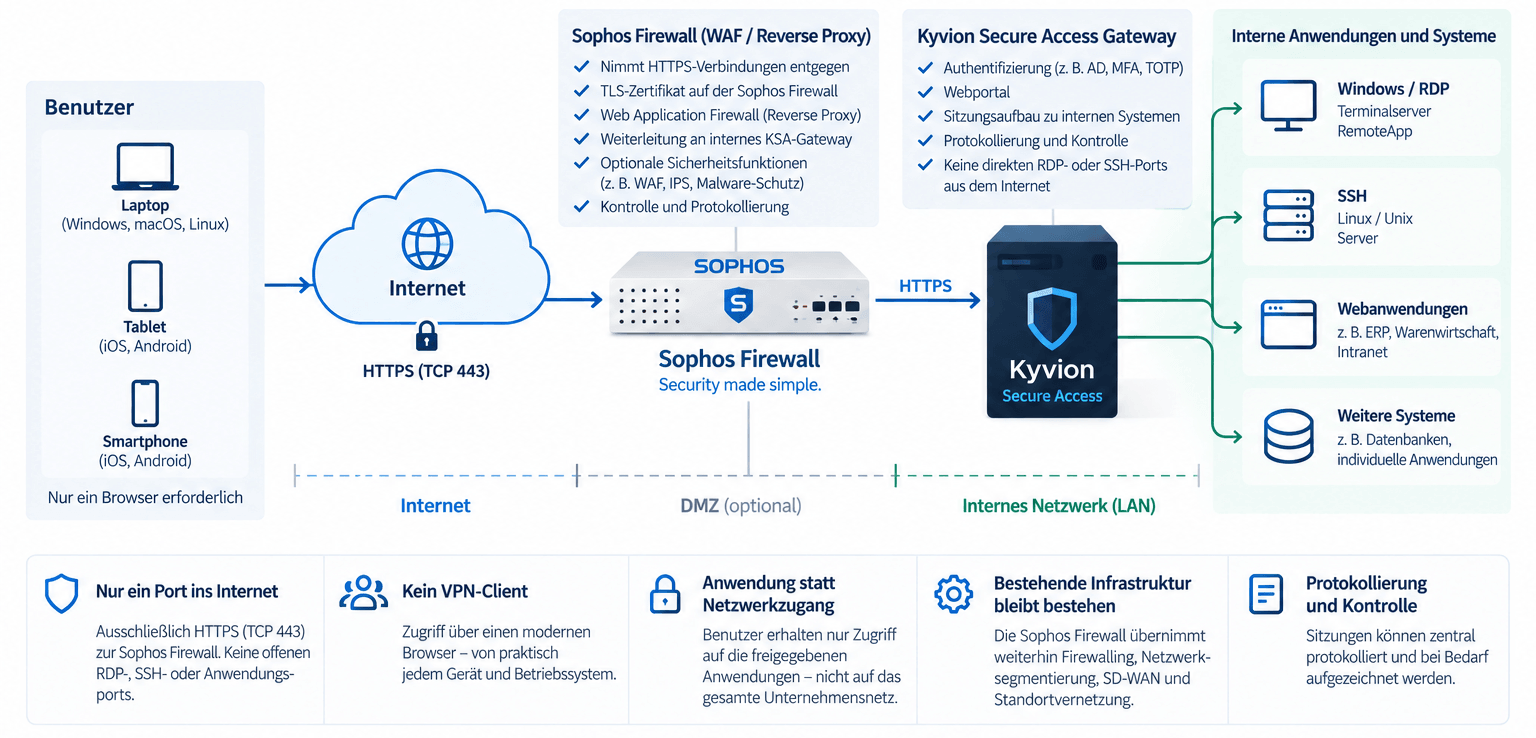
Kyvion Secure Access wird hinter der Sophos Firewall betrieben und über die integrierte Web Application Firewall (WAF) als Reverse Proxy veröffentlicht. Die Sophos Firewall bleibt damit der zentrale Kontrollpunkt für eingehende HTTPS-Verbindungen, während Kyvion Secure Access Authentifizierung, Berechtigungen und den Zugriff auf die jeweils freigegebenen Ressourcen übernimmt.
Mehr erfahren

So funktioniert die Integration mit Sophos

Für die Integration von Kyvion Secure Access empfehlen wir die Veröffentlichung über die Sophos Web Application Firewall. Eine externe Verbindung zu beispielsweise access.firma.de endet zunächst an der Sophos Firewall und wird über eine Web-Server-Protection-Regel an das interne Kyvion Secure Access Gateway weitergeleitet. Auch die Verbindung zwischen Sophos und Kyvion kann verschlüsselt per HTTPS erfolgen.

Der Vorteil: Das Kyvion Gateway bleibt hinter der Firewall und wird nicht über eine einfache direkte Portweiterleitung veröffentlicht. Über unterschiedliche Hostnamen können zudem mehrere HTTPS-Dienste hinter derselben öffentlichen Adresse betrieben werden. Für interaktive Sitzungen ist dabei ein funktionierendes WebSocket Passthrough wichtig.

Browser → HTTPS → Sophos WAF / Reverse Proxy → HTTPS → Kyvion Secure Access → interne Anwendung

Anwendungszugriff statt allgemeinem Netzwerkzugriff

Ein Mitarbeiter, der nur eine Warenwirtschaft, einen Terminalserver oder eine RemoteApp benötigt, muss nicht automatisch Zugriff auf das gesamte Unternehmensnetz erhalten. Über Kyvion Secure Access authentifiziert sich der Benutzer im Browser und sieht ausschließlich die für ihn freigegebenen Systeme und Anwendungen. RDP auf TCP 3389, SSH auf TCP 22 und die eigentlichen Anwendungsports bleiben dabei innerhalb der geschützten Infrastruktur.

Das ersetzt VPN nicht grundsätzlich: Für Site-to-Site-Verbindungen oder Anwendungen, die vollständigen Netzwerkzugriff benötigen, können bestehende Sophos-IPsec- oder andere VPN-Verbindungen weiterhin genutzt werden. Für den reinen Anwendungszugriff genügt dagegen ein moderner HTML5-fähiger Browser – auf Windows, macOS, Linux, Chromebook oder Tablet. RDP, RemoteApp, SSH sowie interne HTTP- und HTTPS-Anwendungen lassen sich über ein gemeinsames Portal bereitstellen.

Typische Einsatzbereiche

Ein klassisches Beispiel ist die Warenwirtschaft im Homeoffice: Statt zuerst einen VPN-Tunnel aufzubauen und anschließend RDP zu starten, öffnet der Mitarbeiter das Kyvion Secure Access Portal, meldet sich an und startet direkt die freigegebene Anwendung. Die Sophos Firewall schützt den externen HTTPS-Zugang, Kyvion steuert den Zugriff auf das Zielsystem.

Auch externe IT-Dienstleister lassen sich gezielter anbinden. Benötigt ein Techniker nur einen bestimmten Server oder eine administrative Anwendung, kann genau diese Ressource freigegeben werden, ohne einen allgemeinen Netzwerkzugang einzurichten. Je nach Konfiguration können Sitzungen zusätzlich protokolliert und aufgezeichnet werden. Für Sophos-Partner und Systemhäuser entsteht so eine ergänzende Remote-Access-Lösung, ohne das bestehende Sophos-Portfolio zu verdrängen.

Technische Umsetzung

Die Grundkonfiguration besteht aus drei Schritten: Kyvion Secure Access als internen Webserver definieren, eine WAF-/Web-Server-Protection-Regel erstellen und HTTPS inklusive WebSocket Passthrough konfigurieren. Das externe TLS-Zertifikat liegt in dieser Architektur auf der Sophos Firewall.

Zusätzliche WAF- und Inspection-Funktionen sollten schrittweise aktiviert werden: zuerst die stabile Reverse-Proxy-Verbindung inklusive Kyvion-Sitzungen testen, anschließend weitere Schutzfunktionen kontrolliert zuschalten. So bleibt die vorhandene Sophos-Infrastruktur vollständig nutzbar, ohne unnötige Kompatibilitätsrisiken zu erzeugen.

Sophos vorhanden? Dann kann sie bleiben.

Sie setzen bereits eine Sophos Firewall ein und möchten Mitarbeitern oder externen Dienstleistern sicheren browserbasierten Zugriff auf interne Anwendungen ermöglichen? Kyvion Secure Access lässt sich über die Sophos WAF in die bestehende Infrastruktur integrieren – ohne offene RDP- oder SSH-Ports und ohne zusätzlichen VPN-Client für den reinen Anwendungszugriff.

Integration besprechen

Kontakt
Wir sind für Sie da

    Mit dem Absenden dieses Formulars erklären Sie sich mit unseren aktuellen Datenschutzbestimmungen einverstanden. Diese können in unserer Datenschutzerklärung eingesehen werden.