Kyvion Secure Access mit Securepoint

Kyvion Secure Access mit Securepoint

Kyvion Secure Access mit Securepoint UTM – sicherer Anwendungszugriff über den integrierten Reverse Proxy

Securepoint UTM schützt Netzwerke kleiner und mittlerer Unternehmen, Praxen, Behörden und anderer Organisationen. Kyvion Secure Access ergänzt diese Sicherheitsarchitektur um einen browserbasierten Zugriff auf interne Anwendungen und Systeme, ohne die vorhandene UTM zu ersetzen.

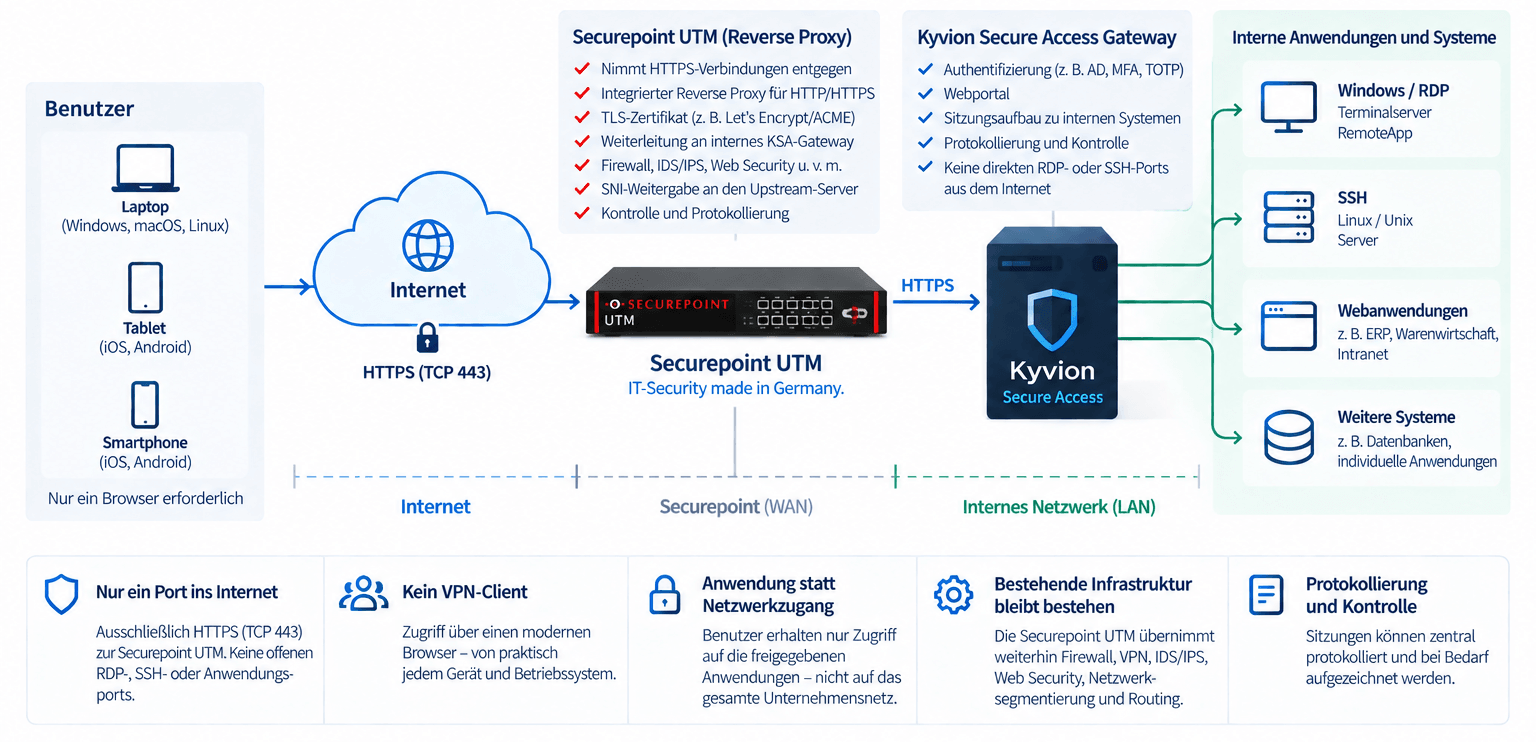
Die Securepoint UTM bleibt das zentrale Sicherheits-Gateway. Kyvion Secure Access wird geschützt dahinter betrieben und über den integrierten Reverse Proxy veröffentlicht. Die externe Verbindung erfolgt per HTTPS; anschließend steuert Kyvion, auf welche internen Ressourcen der jeweilige Benutzer zugreifen darf.
Mehr erfahren

So funktioniert die Integration mit Securepoint

Für Kyvion Secure Access empfehlen wir bei Securepoint die Veröffentlichung über den integrierten Reverse Proxy. Die externe HTTPS-Verbindung endet zunächst an der UTM und wird anschließend an das interne Kyvion Secure Access Gateway weitergeleitet. Auch der Upstream kann verschlüsselt per HTTPS angebunden werden.

Securepoint unterstützt für den Reverse Proxy HTTP- und HTTPS-Dienste, SNI zum Upstream sowie Zertifikatsverwaltung über Let’s Encrypt/ACME. Damit bleibt die Firewall aktiv zwischen Internet und Kyvion; eine einfache direkte Portweiterleitung ist für diese Architektur nicht erforderlich.

Browser → HTTPS → Securepoint Reverse Proxy → HTTPS → Kyvion Secure Access → interne Anwendung

Sicherer Anwendungszugriff ohne unnötigen Netzwerkzugang

Benötigt ein Mitarbeiter nur Sage, SelectLine, JTL, einen Terminalserver, eine RemoteApp oder ein administratives System, muss sein Endgerät nicht automatisch Zugriff auf das gesamte Unternehmensnetz erhalten. Kyvion Secure Access stellt stattdessen die konkrete freigegebene Ressource bereit. Windows-Systeme, RemoteApps, SSH und interne Webanwendungen lassen sich über ein gemeinsames Portal erreichen.

Securepoint VPN kann parallel überall dort genutzt werden, wo vollständiger Netzwerkzugriff oder Standortvernetzung notwendig ist. Für den reinen Anwendungszugriff genügt ein HTML5-fähiger Browser auf Windows, macOS, Linux, Chromebook oder Tablet. Das vereinfacht insbesondere den Zugriff für mobile Mitarbeiter, wechselnde Endgeräte und externe Dienstleister.

Typische Einsatzbereiche und digitale Souveränität

Ein typisches Szenario ist eine zentral betriebene Warenwirtschaft oder ERP-Anwendung. Mitarbeiter öffnen Kyvion Secure Access im Browser und starten ihre freigegebene Anwendung direkt, während der eigentliche Terminalserver im internen Netzwerk bleibt. Externe Techniker können ebenso gezielt auf einzelne Windows- oder SSH-Systeme beschränkt werden; je nach Konfiguration sind Protokollierung und Sitzungsaufzeichnung möglich.

Die Kombination ist außerdem interessant für Organisationen, die Wert auf Daten-Souveränität legen: Securepoint positioniert seine UTM als deutsche Sicherheitsplattform, während Kyvion Secure Access innerhalb der eigenen Infrastruktur betrieben werden kann. So entsteht eine Lösung, bei der Netzwerksicherheit und Remote-Anwendungszugriff unter eigener Kontrolle bleiben.

Technische Umsetzung

Benötigt werden im Kern ein DNS-Name für Kyvion Secure Access, das passende TLS-Zertifikat auf Securepoint, eine Reverse-Proxy-Konfiguration und das interne Kyvion Gateway als Upstream. Zusätzliche Proxy- oder Sicherheitsfunktionen sollten anschließend kontrolliert mit den interaktiven HTML5- und WebSocket-Sitzungen getestet werden.

Die vorhandene Securepoint-Infrastruktur bleibt dabei vollständig bestehen und übernimmt weiterhin Firewall-, Routing-, VPN- und UTM-Aufgaben. Für Securepoint-Partner entsteht eine ergänzende Remote-Access-Lösung, ohne das bestehende Firewall-Geschäft zu ersetzen.

Securepoint vorhanden? Dann kann sie bleiben.

Kyvion Secure Access lässt sich über den integrierten Reverse Proxy in Ihre bestehende Securepoint-Infrastruktur einbinden. So erhalten Mitarbeiter und Dienstleister einen zentralen browserbasierten Zugriff auf freigegebene Anwendungen, während die Zielsysteme intern bleiben.

Integration besprechen

Kontakt
Wir sind für Sie da

    Mit dem Absenden dieses Formulars erklären Sie sich mit unseren aktuellen Datenschutzbestimmungen einverstanden. Diese können in unserer Datenschutzerklärung eingesehen werden.