Kyvion Secure Access mit FRITZ!Box
Kyvion Secure Access mit FRITZ!Box – sicherer Fernzugriff auf Unternehmensanwendungen über HTTPS
Eine FRITZ!Box übernimmt in vielen kleinen Unternehmen, Büros, Kanzleien, Praxen und Handwerksbetrieben Internetzugang, lokales Netzwerk, WLAN und Telefonie. Wenn Mitarbeiter von zu Hause oder unterwegs auf eine Warenwirtschaft, einen Windows-Arbeitsplatz oder einen Terminalserver zugreifen sollen, muss diese Infrastruktur nicht automatisch ersetzt werden.
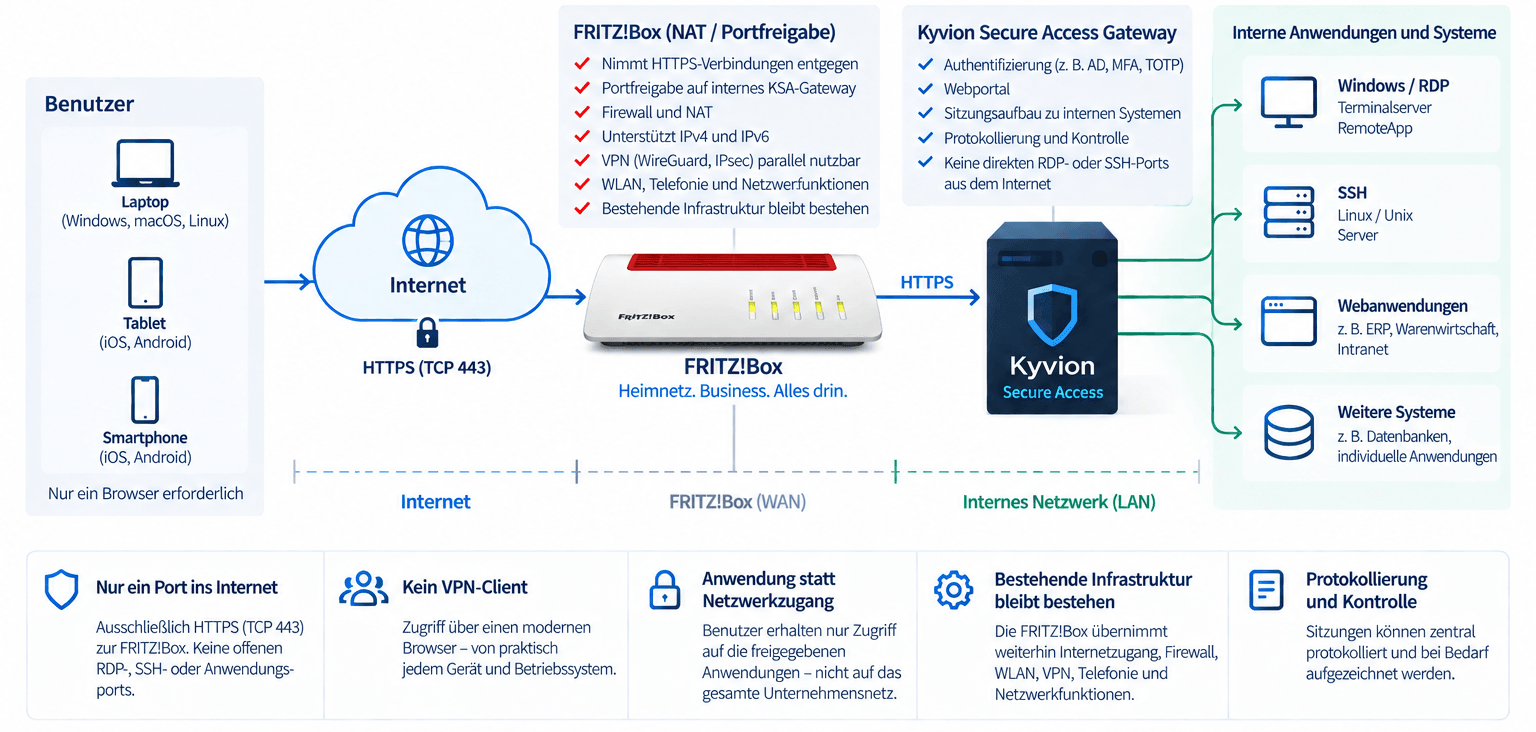
Kyvion Secure Access ergänzt die FRITZ!Box um einen zentralen browserbasierten Zugang zu internen Anwendungen. Die FRITZ!Box bleibt Router und Firewall; Kyvion läuft im Unternehmensnetz und wird über eine gezielte HTTPS-Portfreigabe erreichbar gemacht.
So funktioniert die Integration mit FRITZ!Box
Für die Integration wird ein öffentlicher DNS-Name wie access.firma.de eingerichtet und in der FRITZ!Box eine gezielte Portfreigabe für HTTPS auf das interne Kyvion Secure Access Gateway angelegt. Dort endet die verschlüsselte Verbindung und Kyvion übernimmt Authentifizierung, Berechtigungen und den Zugriff auf die freigegebenen Anwendungen.
Wichtig ist die klare Trennung: Es wird nicht direkt auf RDP 3389, SSH 22 oder die Ports einer Warenwirtschaft weitergeleitet. Von außen ist nur der zentrale HTTPS-Zugang erreichbar; die eigentlichen Zielsysteme bleiben innerhalb des Unternehmensnetzes.
Browser → HTTPS / TCP 443 → FRITZ!Box → Kyvion Secure Access → interne Anwendung
Anwendung statt Netzwerkzugang
VPN ist weiterhin sinnvoll, wenn ein Benutzer tatsächlich vollständigen Netzwerkzugriff benötigt oder zwei Netze miteinander verbunden werden sollen. Für viele Homeoffice-Szenarien geht es jedoch nur um eine konkrete Anwendung: den Terminalserver, die Warenwirtschaft, einen Windows-Arbeitsplatz oder eine interne Webanwendung. In diesem Fall kann Kyvion Secure Access genau diese Ressource bereitstellen, ohne das gesamte Netzwerk freizugeben.
Der Zugriff erfolgt im HTML5-fähigen Browser auf Windows, macOS, Linux, Chromebook oder Tablet. Vorhandene Windows-Arbeitsplätze, Terminalserver und RemoteApps können so weiter genutzt werden, ohne sie durch Cloud-Anwendungen ersetzen zu müssen. Ein zusätzlicher VPN-Client ist für diesen reinen Anwendungszugriff nicht erforderlich.
Typische Einsatzbereiche für kleine Unternehmen
Besonders naheliegend ist die Kombination bei einer lokal betriebenen Warenwirtschaft. Statt zunächst VPN aufzubauen und anschließend RDP zu starten, öffnet der Mitarbeiter das Kyvion Portal und startet direkt seine freigegebene Anwendung. Auch externe IT-Dienstleister können auf einzelne Systeme beschränkt werden; je nach Konfiguration lassen sich Sitzungen protokollieren und aufzeichnen.
Damit eignet sich Kyvion Secure Access insbesondere für kleinere Betriebe, Kanzleien, Praxen und Büros, die ihre funktionierende FRITZ!Box-Infrastruktur weiterverwenden möchten. Auch aktuelle FRITZ!Box-Generationen für leistungsfähige DSL- und Glasfaseranschlüsse ändern an diesem Prinzip nichts: Der Router stellt die Konnektivität bereit, Kyvion den kontrollierten Anwendungszugriff.
Technische Umsetzung
Die Basiskonfiguration besteht aus DNS-Namen, HTTPS-Portfreigabe auf TCP 443 und einem gültigen TLS-Zertifikat auf dem Kyvion Secure Access Gateway. Direkte Freigaben für RDP, SSH oder einzelne Anwendungen sind nicht nötig.
Für IT-Systemhäuser und FRITZ!-Partner bietet dieser Ansatz eine pragmatische Option für Kunden, die einen sicheren Remote-Zugriff benötigen, aber keine komplexere Firewall- oder SASE-Plattform einführen wollen. Bestehende Technik wird gezielt ergänzt, statt sie nur für den Fernzugriff auszutauschen.
FRITZ!Box vorhanden? Dann kann sie bleiben.
Kyvion Secure Access ergänzt Ihre vorhandene FRITZ!Box um einen zentralen browserbasierten Anwendungszugriff – ohne offene RDP- oder SSH-Ports und ohne zusätzlichen VPN-Client für den reinen Zugriff auf freigegebene Anwendungen.