Kyvion Secure Access mit WatchGuard Firebox
Kyvion Secure Access mit WatchGuard Firebox – zentraler browserbasierter Anwendungszugriff hinter der Firewall
WatchGuard Firebox schützt Unternehmensnetzwerke mit Firewall-, VPN-, Proxy- und Security-Funktionen. Kyvion Secure Access ergänzt diese Infrastruktur um eine eigenständige Plattform für den browserbasierten Zugriff auf interne Windows-Systeme, RemoteApps, SSH-Systeme und Webanwendungen.
Die Firebox bleibt das zentrale Sicherheits-Gateway. Kyvion Secure Access wird innerhalb der geschützten Infrastruktur betrieben und kann über den HTTPS-Server-Proxy der WatchGuard Firebox kontrolliert veröffentlicht werden.
So funktioniert die Integration mit WatchGuard
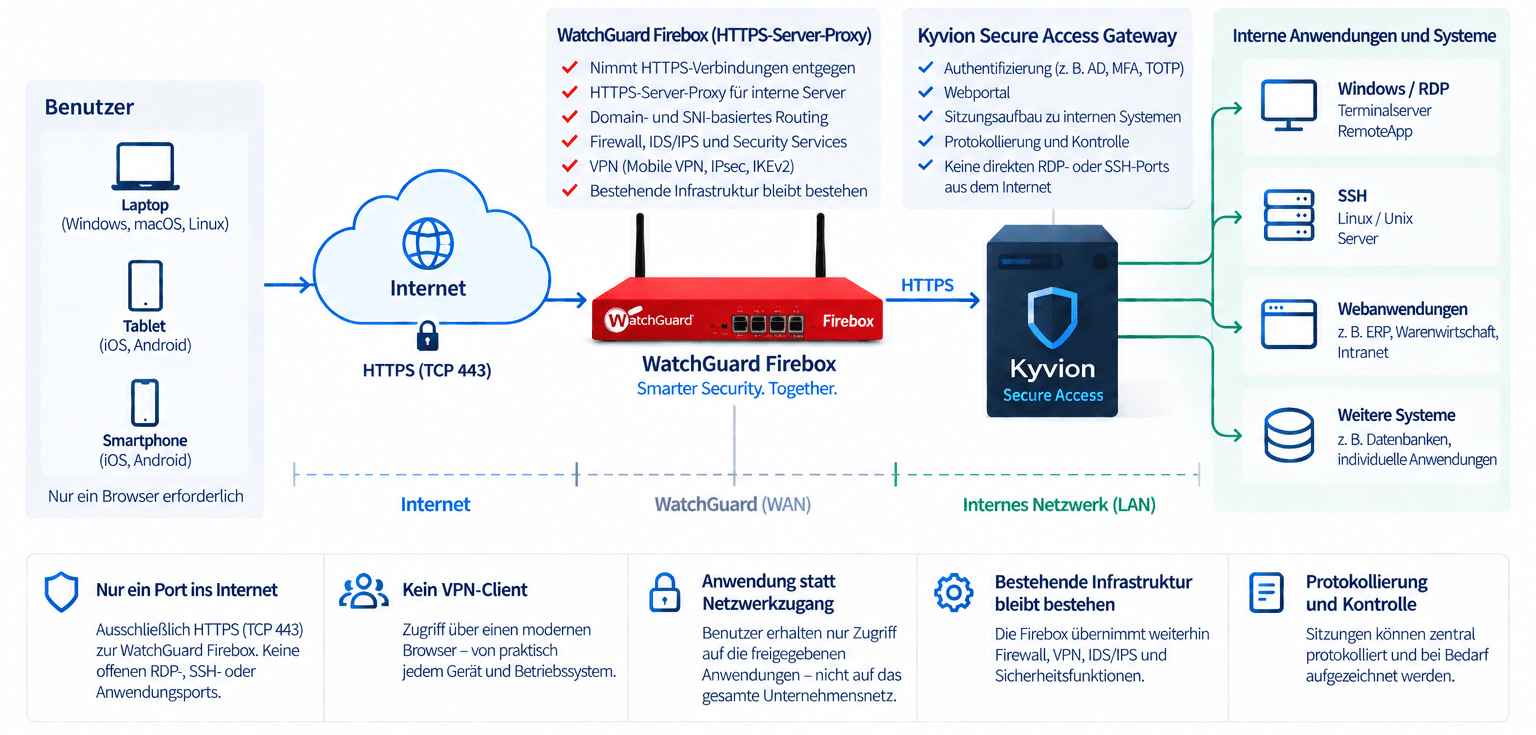
Für eingehende Verbindungen zu Kyvion Secure Access eignet sich der HTTPS-Server-Proxy der Firebox. Die WatchGuard nimmt die externe HTTPS-Verbindung entgegen und leitet sie anhand der definierten Proxy- und Domain-Regeln an das interne Kyvion Gateway weiter. Über SNI beziehungsweise Domain-Name-Rules können mehrere HTTPS-Dienste hinter derselben öffentlichen Adresse betrieben werden.
Damit wird nur Kyvion Secure Access veröffentlicht. Die eigentlichen Windows-, SSH- oder Anwendungssysteme bleiben intern. Statt einzelne RDP-, SSH- oder Applikationsports nach außen freizugeben, steht ein zentraler HTTPS-Zugang zur Verfügung.
Browser → HTTPS → WatchGuard Firebox / HTTPS-Server-Proxy → Kyvion Secure Access → interne Anwendung
Warum Kyvion trotz WatchGuard Access Portal?
WatchGuard bietet mit dem Access Portal bereits eine eigene clientlose Remote-Access-Lösung für Webanwendungen sowie RDP- und SSH-Systeme. Kyvion Secure Access soll diese vorhandene Funktion nicht kleinreden. Der entscheidende Unterschied liegt in der Architektur: Kyvion kann als eigenständige Access-Plattform unabhängig vom eingesetzten Firewall-Hersteller betrieben werden.
Das ist besonders interessant für Unternehmen mit mehreren Standorten oder heterogenen Firewall-Landschaften. An einem Standort kann WatchGuard eingesetzt werden, an einem anderen beispielsweise Sophos oder FortiGate – während Benutzer überall dasselbe Kyvion Secure Access Portal verwenden. VPN bleibt gleichzeitig überall dort sinnvoll, wo echter Netzwerkzugriff oder Standortvernetzung benötigt wird.
Browserbasierter Zugriff für Mitarbeiter und Dienstleister
Benutzer greifen mit einem HTML5-fähigen Browser auf ihre freigegebenen Ressourcen zu. Windows-Arbeitsplätze und Terminalserver lassen sich per RDP nutzen, RemoteApps direkt bereitstellen und SSH- oder interne Webanwendungen in das zentrale Portal einbinden. Ein zusätzlicher VPN-Client ist für diesen reinen Anwendungszugriff nicht erforderlich.
Typische Szenarien sind der Zugriff auf Warenwirtschaft und Terminalserver aus dem Homeoffice sowie die gezielte Anbindung externer Dienstleister. Ein Techniker kann auf genau den Server oder SSH-Zugang beschränkt werden, den er für seine Aufgabe benötigt. Je nach Konfiguration lassen sich Sitzungen protokollieren und aufzeichnen.
Technische Umsetzung
Für eine typische Integration werden eine HTTPS-Server-Proxy-Policy, das Routing zum internen Kyvion Secure Access Gateway sowie Zertifikat und HTTPS-Verbindung konfiguriert. Zusätzliche HTTPS-Content-Inspection oder weitere Proxy-Funktionen sollten anschließend schrittweise aktiviert und mit den interaktiven Kyvion-Sitzungen getestet werden.
Für WatchGuard-Partner und Systemhäuser bleibt die Firebox damit unverändert Bestandteil der Sicherheitsarchitektur. Kyvion ergänzt sie dort, wo ein Kunde eine eigenständige, zentrale oder herstellerunabhängige Access-Plattform für seine internen Anwendungen wünscht.
WatchGuard vorhanden? Dann kann sie bleiben.
Kyvion Secure Access lässt sich hinter Ihrer bestehenden WatchGuard Firebox betreiben und über den HTTPS-Server-Proxy veröffentlichen. Die Firewall schützt weiterhin das Netzwerk, während Kyvion den gezielten browserbasierten Zugriff auf Anwendungen übernimmt.