Ein einziges flaches Netzwerk ist in vielen kleineren Unternehmen über Jahre gewachsen: Büro-PCs, Server, Drucker, WLAN, Telefonanlage, Zeiterfassung und vielleicht noch ein Fernwartungszugang liegen im selben Bereich. Das ist bequem, solange alles funktioniert. Bei einem kompromittierten Arbeitsplatz kann sich ein Angreifer jedoch ohne größere Hürden zu weiteren Systemen bewegen. Die Fortigate Segmentierung kleiner Netzwerke begrenzt genau dieses Risiko – ohne aus einer überschaubaren IT eine unnötig komplexe Infrastruktur zu machen.
Für Geschäftsführer und IT-Verantwortliche geht es dabei nicht um Technik um der Technik willen. Segmentierung schafft klare Regeln: Wer darf auf welche Systeme zugreifen, welche Geräte dürfen miteinander kommunizieren und welche Verbindungen sind ausdrücklich nicht erlaubt? Das verbessert die Cybersicherheit, erleichtert die Fehlersuche und stärkt die Daten-Resilienz im Ernstfall.
Warum ein kleines Netzwerk nicht automatisch ein geringes Risiko bedeutet
Auch in einem Handwerksbetrieb, einer Kanzlei oder einem Dienstleistungsunternehmen stehen heute meist geschäftskritische Systeme im Netzwerk. Dazu zählen etwa ein Fileserver, eine Branchensoftware, Buchhaltungsdaten, Backup-Speicher, IP-Telefonie oder Maschinen mit Netzwerkanschluss. Gerade weil die IT klein ist, gibt es oft keine eigene Sicherheitsabteilung, die auffällige Verbindungen sofort erkennt und bewertet.
Ransomware und gestohlene Zugangsdaten treffen nicht nur große Unternehmen. Gelangt Schadsoftware über einen E-Mail-Anhang, ein ungeschütztes Endgerät oder einen externen Dienstleister ins Netz, sucht sie häufig nach weiteren erreichbaren Systemen. In einem unsegmentierten Netzwerk sind Freigaben, Verwaltungsoberflächen und Backups oft direkt erreichbar. Der Schaden entsteht dann nicht allein durch den ersten kompromittierten PC, sondern durch die anschließende Ausbreitung.
Eine FortiGate-Firewall kann den Datenverkehr zwischen getrennten Netzwerkbereichen kontrollieren. Sie ersetzt nicht Patch-Management, sichere Passwörter, Mehrfaktor-Authentifizierung oder Backups. Sie sorgt aber dafür, dass ein einzelner Vorfall nicht automatisch das gesamte Unternehmen erfasst.
Fortigate Segmentierung für kleine Netzwerke: das sinnvolle Zielbild
Die richtige Anzahl an Segmenten hängt vom Betrieb ab. Ein Unternehmen mit acht Arbeitsplätzen benötigt keine Architektur wie ein Konzern. Es braucht nachvollziehbare Sicherheitszonen, die zu Anwendungen, Geräten und Arbeitsabläufen passen.
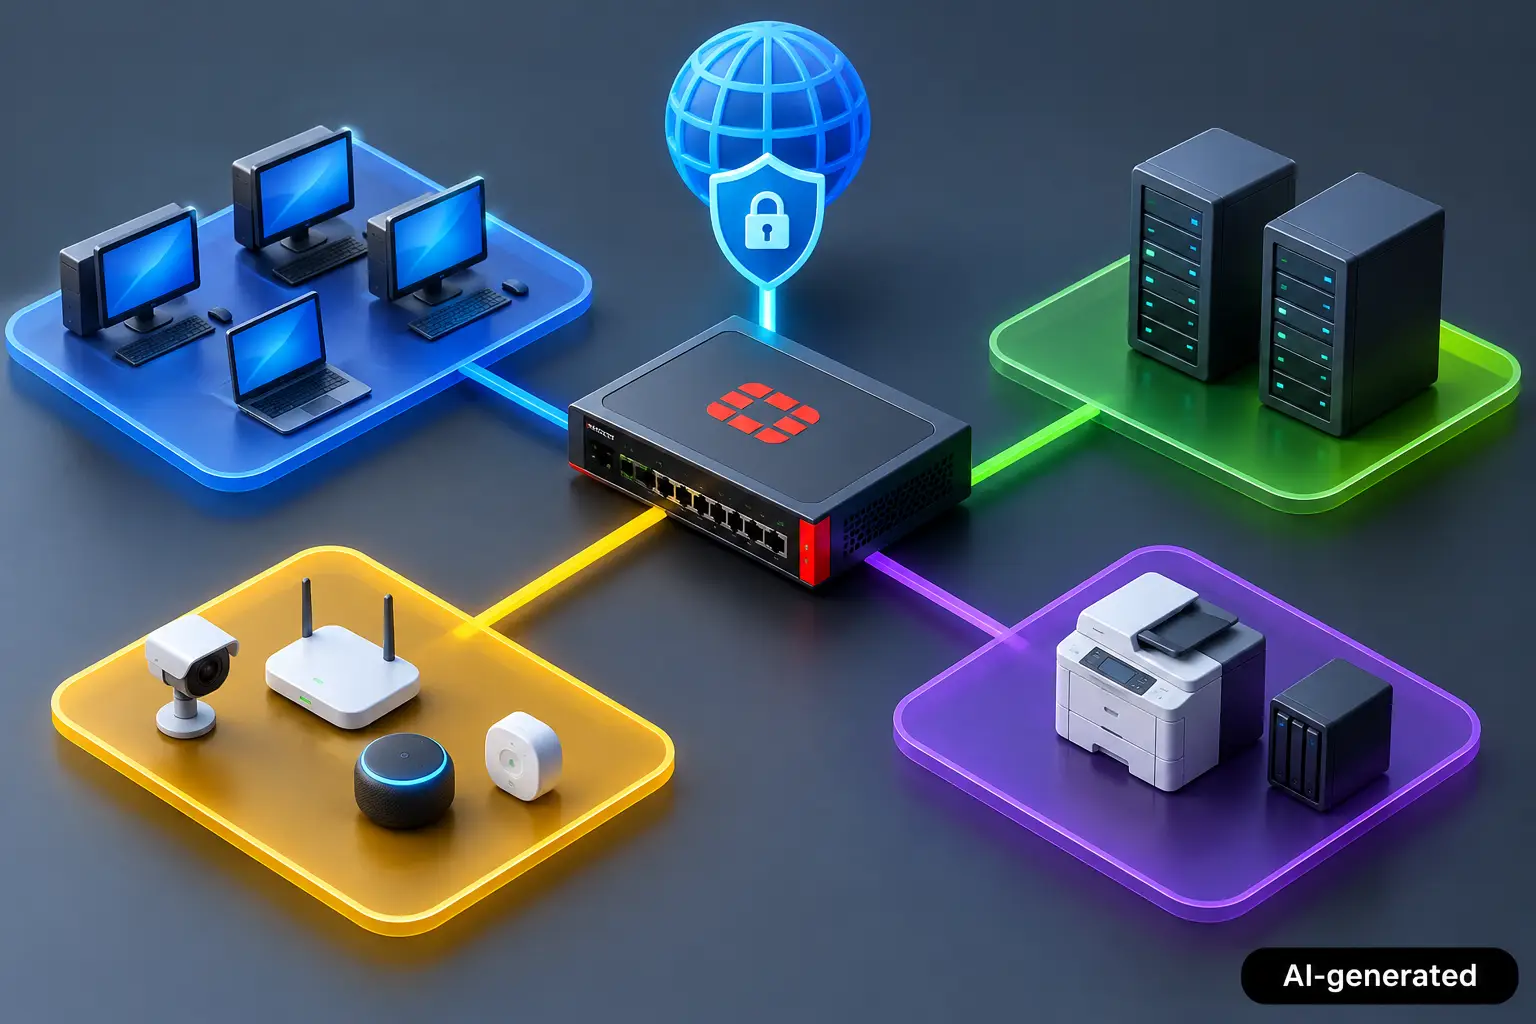
In der Praxis bewährt sich häufig eine Trennung zwischen Büroarbeitsplätzen, Servern und zentralen Diensten, Druckern und sonstigen Infrastrukturgeräten, Gästen beziehungsweise privaten Geräten sowie der Verwaltung der IT-Komponenten. Für Betriebe mit Produktion, Lagertechnik, Zeiterfassung oder Gebäudetechnik kann eine zusätzliche Zone für diese Systeme sinnvoll sein.
Der entscheidende Punkt ist nicht die technische Bezeichnung eines VLANs. Entscheidend ist die Kommunikationsregel. Ein Büro-PC darf beispielsweise den Fileserver und die erforderliche Branchensoftware erreichen. Er muss aber nicht auf die Verwaltungsoberfläche eines Switches, auf das Backup-System oder auf jedes andere Gerät im Netz zugreifen können. Ein Gäste-WLAN benötigt Internetzugang, aber keinen Zugang zu internen Daten.
Diese Trennung wird in der Regel mit VLANs auf den Switches und passenden Firewall-Regeln auf der FortiGate umgesetzt. Die FortiGate übernimmt dabei die Rolle der zentralen Kontrollinstanz zwischen den Bereichen. Statt dass Geräte untereinander frei kommunizieren, wird nur der Datenverkehr erlaubt, der fachlich erforderlich ist.
Nicht alles blockieren – gezielt erlauben
Die verbreitete Sorge lautet: Mehr Sicherheit führt zu mehr Störungen. Das kann passieren, wenn Regeln ohne Kenntnis der Geschäftsprozesse eingerichtet werden. Eine gute Segmentierung beginnt deshalb nicht mit einer langen Sperrliste, sondern mit einer Bestandsaufnahme.
Welche Anwendungen greifen auf welche Server zu? Welche Drucker werden aus welchen Bereichen genutzt? Benötigt die Telefonanlage bestimmte Verbindungen? Wohin sichert die Backup-Lösung ihre Daten? Gibt es externe Wartungszugriffe auf Maschinen oder Fachanwendungen? Erst wenn diese Fragen geklärt sind, lassen sich Regeln definieren, die Sicherheit und Betrieb sinnvoll verbinden.
Als Grundprinzip gilt: Zwischen Segmenten wird zunächst nur das freigegeben, was erforderlich ist. Innerhalb eines Segments kann die Kommunikation bei kleinen Umgebungen anfangs weiter gefasst sein. Besonders schützenswerte Systeme wie Backup, Administration und Serververwaltung sollten jedoch von Beginn an restriktiver behandelt werden.
Diese Bereiche verdienen besondere Aufmerksamkeit
Server und Geschäftsdaten
Fileserver, Datenbanken und Anwendungen mit Mandanten-, Kunden- oder Finanzdaten gehören in eine eigene Serverzone. Zugriffe aus dem Arbeitsplatznetz sollten auf die tatsächlich benötigten Dienste begrenzt werden. Eine allgemeine Freigabe aller Verbindungen von jedem PC zu jedem Server ist zwar einfach, aber kaum kontrollierbar.
Auch Zugriffe zwischen Servern sollten geprüft werden. Ein Backup-Server benötigt möglicherweise Zugriff auf definierte Systeme. Das bedeutet nicht, dass jeder Server uneingeschränkt mit allen anderen kommunizieren muss. Diese Trennung schützt nicht nur Daten, sondern unterstützt auch die Datensouveränität: Das Unternehmen behält nachvollziehbar die Kontrolle darüber, wo sensible Informationen liegen und wer darauf zugreifen darf.
Backup und Wiederherstellung
Backups sind ein bevorzugtes Ziel bei Erpressungsangriffen. Wenn ein Angreifer mit kompromittierten Benutzerrechten das Backup-System erreicht, kann eine Wiederherstellung erheblich erschwert werden. Das Backup-Netz sollte daher nicht wie ein normales Servernetz behandelt werden.
Sinnvoll sind klar begrenzte Verbindungen vom Backup-System zu den zu sichernden Systemen. Administrativer Zugriff auf die Backup-Konsole sollte nur aus einem separaten Verwaltungsbereich und nur für berechtigte Personen möglich sein. Die Segmentierung ist allerdings nur ein Baustein. Unveränderbare oder getrennt gelagerte Sicherungen sowie regelmäßig getestete Wiederherstellungen bleiben unverzichtbar.
Administration und externe Dienstleister
Administrationszugänge sind besonders sensibel. Wer Switches, Firewalls, Server oder Backup-Systeme verwaltet, hat weitreichende Rechte. Diese Oberflächen sollten nicht aus jedem Büro-PC-Netz erreichbar sein. Ein eigenes Administrationsnetz oder ein speziell abgesicherter Admin-Arbeitsplatz reduziert das Risiko, dass gestohlene Benutzerzugänge direkt zur Übernahme der Infrastruktur führen.
Für externe IT-Dienstleister gilt dasselbe Prinzip. Dauerhafte VPN-Zugänge mit weitreichenden Berechtigungen sind bequem, aber oft zu großzügig. Besser sind zeitlich begrenzte, nachvollziehbare und auf einzelne Systeme beschränkte Zugriffe. Wo interne Anwendungen sicher bereitgestellt werden sollen, kann ein browserbasierter Ansatz wie Kyvion Secure Access eine passende Ergänzung sein. Er trennt den Zugriff stärker vom internen Netzwerk und vermeidet, dass externe Nutzer grundsätzlich Teil des gesamten LANs werden.
WLAN, Drucker und IoT-Geräte
Drucker, Konferenzsysteme, Kameras, Zeiterfassung oder smarte Gebäudetechnik erhalten oft weniger Aufmerksamkeit als PCs und Server. Dennoch verfügen viele dieser Geräte über Weboberflächen, Standarddienste oder selten aktualisierte Software. Sie sollten nicht im selben Bereich wie Server oder Verwaltungszugänge stehen.
Ein eigenes Segment für Drucker und IoT-Geräte ist meist schnell eingerichtet. Arbeitsplätze dürfen dann nur die benötigten Druckdienste erreichen. Die Geräte selbst erhalten keinen freien Zugriff auf Servernetze. Beim WLAN sollte mindestens zwischen internen Endgeräten und Gästen unterschieden werden. Gastgeräte gehören konsequent in ein Netz mit Internetzugang, aber ohne Verbindung zu internen Ressourcen.
So gelingt die Einführung ohne Betriebsunterbrechung
Eine schrittweise Umsetzung ist für kleine Netzwerke meist besser als ein großer Umbau an einem Wochenende. Zunächst werden Netzplan, IP-Adressbereiche, Switches, WLANs, Server, Cloud-Anbindungen und externe Zugänge dokumentiert. Diese Dokumentation zeigt oft bereits unnötige Abhängigkeiten oder nicht mehr benötigte Freigaben.
Danach folgt ein überschaubares Zielbild mit wenigen Zonen. Häufig ist es sinnvoll, zunächst Gäste-WLAN und Infrastrukturgeräte abzutrennen. Anschließend werden Server und Backup stärker geschützt. Regeln sollten protokolliert und zunächst eng überwacht werden. So wird sichtbar, welche Verbindungen tatsächlich genutzt werden und wo eine fachlich begründete Ausnahme notwendig ist.
Vor jeder größeren Änderung braucht es einen Rückfallplan. Dazu gehören gesicherte Konfigurationen der FortiGate und Switches, ein definierter Wartungszeitraum und ein Ansprechpartner für Fachanwendungen. Nach der Umstellung sollten zentrale Abläufe getestet werden: Drucken, Telefonie, Zugriff auf Fachanwendungen, Datensicherung, Remote Access und die Wiederherstellung ausgewählter Daten.
Typische Fehler bei der Segmentierung
Der häufigste Fehler ist eine Segmentierung nur auf dem Papier. Mehrere VLANs bringen wenig, wenn zwischen ihnen breite Regeln wie „any to any“ bestehen. Dann bleiben die Wege für Angreifer weitgehend offen.
Ebenso problematisch sind Ausnahmen ohne Dokumentation. Wenn für eine kurzfristige Störung eine umfassende Freigabe eingerichtet wird und dauerhaft bestehen bleibt, verliert das Regelwerk schnell seine Wirkung. Jede Ausnahme sollte einen klaren Zweck, einen Verantwortlichen und idealerweise ein Prüfdatum haben.
Ein dritter Fehler ist die fehlende Pflege. Neue Server, Drucker, Cloud-Dienste oder externe Partner verändern die Anforderungen. Firewall-Regeln müssen deshalb regelmäßig überprüft werden. Das ist kein Großprojekt, sondern Teil eines verlässlichen IT-Betriebs.
Segmentierung ist besonders wirksam, wenn sie mit sicheren Identitäten, aktueller Software, geschützten Endgeräten und belastbaren Backups zusammenspielt. Wer sein Netzwerk in nachvollziehbare Sicherheitszonen gliedert, schafft eine Grundlage, auf der sich Digitalisierung kontrolliert weiterentwickeln lässt – ohne dass jeder neue Dienst automatisch zum Risiko für alle anderen Systeme wird.