Ein neues Warenwirtschaftsmodul muss eingespielt werden, die Telefonanlage benötigt Support oder der Maschinenhersteller will eine Störung prüfen. In vielen KMU lautet die schnelle Antwort noch immer: VPN-Zugang anlegen, Zugangsdaten senden, fertig. Wer externe Dienstleister sicher freischalten will, braucht jedoch mehr Kontrolle. Denn mit dem Zugang erhält ein Dritter oft nicht nur Zugriff auf eine einzelne Anwendung, sondern auf Teile des internen Netzwerks – häufig länger und umfangreicher als notwendig.
Das ist kein Vorwurf an externe IT-Partner, Softwarehäuser oder Wartungsfirmen. Sie benötigen Zugriff, um ihre Arbeit zu erledigen. Die Verantwortung dafür, welche Systeme erreichbar sind, wie lange die Berechtigung gilt und was dabei geschieht, bleibt aber beim Unternehmen. Ein klar geregelter Zugriff schützt Betriebsabläufe, personenbezogene Daten und vertrauliches Know-how.
Warum klassische Fernwartung zum Risiko werden kann
Viele Unternehmen gewähren Dienstleistern Zugriff über gemeinsame VPN-Konten, dauerhaft eingerichtete Remote-Desktop-Verbindungen oder freigegebene Administratorzugänge. Das ist verständlich, weil es zunächst wenig Aufwand verursacht. Im Ernstfall fehlt dann aber oft die Antwort auf drei entscheidende Fragen: Wer war wann angemeldet? Welche Systeme waren erreichbar? Wurde der Zugang nach Abschluss der Arbeiten wieder entfernt?
Ein VPN bindet externe Personen häufig so ins Netzwerk ein, als säßen sie im Büro. Für einzelne Aufgaben ist diese Reichweite meist nicht erforderlich. Muss ein ERP-Partner eine Anwendung warten, braucht er nicht zugleich Zugriff auf Dateiablagen, Drucker, weitere Server oder die gesamte Netzwerkstruktur. Je breiter ein Zugang angelegt ist, desto größer ist die mögliche Schadenswirkung bei gestohlenen Zugangsdaten, Fehlkonfigurationen oder einem kompromittierten Endgerät des Dienstleisters.
Hinzu kommt die Frage der Datensouveränität. Gerade Kanzleien, Steuerberater, Handwerksbetriebe und Dienstleister verarbeiten sensible Kunden-, Personal- und Projektdaten. Sie sollten jederzeit nachvollziehen können, wer Zugriff auf diese Daten erhalten kann. Das ist nicht nur eine technische, sondern auch eine organisatorische Anforderung an einen verantwortungsvollen IT-Betrieb.
Externe Dienstleister sicher freischalten: Der richtige Grundsatz
Der praktikable Grundsatz lautet: Zugriff nur auf die benötigte Anwendung oder Ressource, nur für die benötigte Person und nur für den benötigten Zeitraum. Dieser Ansatz folgt dem Prinzip der minimalen Berechtigung. Er reduziert Risiken, ohne Support und Wartung unnötig auszubremsen.
Entscheidend ist, Zugriffe nicht als einmalige technische Freigabe zu behandeln. Sie sind ein steuerbarer Prozess. Eine gute Lösung verbindet klare Zuständigkeiten mit sicherer Authentifizierung, fein abgestuften Berechtigungen und nachvollziehbarer Protokollierung.
Zuerst Auftrag und Umfang festlegen
Vor jeder Freischaltung sollte feststehen, welche konkrete Aufgabe der Dienstleister erledigt. Daraus ergeben sich die benötigten Systeme, die Art des Zugriffs und das geplante Zeitfenster. Ein Supportfall für den Datenbankserver erfordert andere Rechte als eine Wartung der Telefonanlage oder ein Update einer Fachanwendung.
In der Praxis genügt häufig eine kurze Freigabe durch Fachbereich und IT: Welcher Dienstleister, welcher Ansprechpartner, welche Anwendung, von wann bis wann und mit welchen Rechten? Diese Angaben verhindern, dass aus einer schnellen Ausnahme ein dauerhafter Schattenzugang wird. Bei besonders sensiblen Systemen sollte zusätzlich ein Verantwortlicher aus Geschäftsführung oder Datenschutz eingebunden sein.
Eigene Identitäten statt geteilter Konten verwenden
Jede externe Person benötigt eine persönliche Identität. Gemeinsame Konten wie „Support extern“ oder „Herstellerzugang“ sind bequem, aber nicht revisionssicher. Sie erschweren die Zuordnung in Protokollen und lassen sich nicht sauber entziehen, wenn ein Ansprechpartner wechselt.
Eine Mehrfaktor-Authentifizierung sollte für externe Zugriffe verbindlich sein. Ein Passwort allein reicht nicht aus, insbesondere wenn es über längere Zeit gültig bleibt. Je nach Schutzbedarf können zusätzliche Bedingungen sinnvoll sein: Anmeldung nur aus bestimmten Ländern, nur von verwalteten Geräten oder nur während eines genehmigten Wartungsfensters.
Anwendungen veröffentlichen statt Netze öffnen
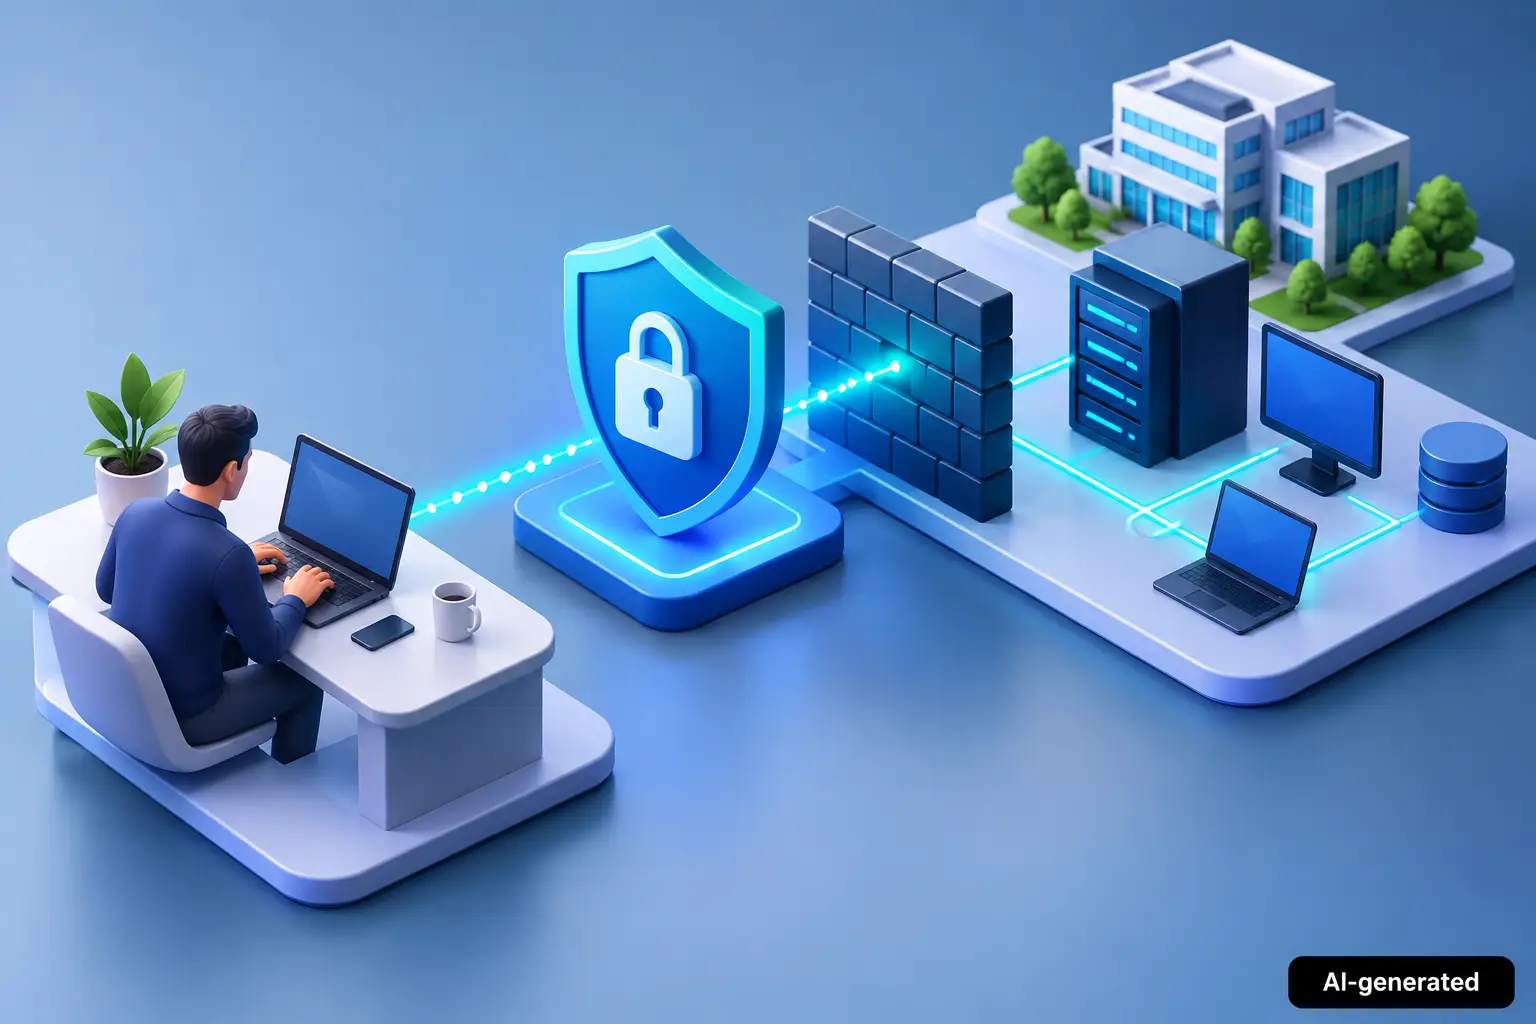
Für viele Szenarien ist ein klassisches VPN nicht die beste Wahl. Sicherer ist es oft, den Zugriff gezielt auf die benötigte interne Anwendung bereitzustellen. Der Dienstleister erreicht dann beispielsweise das Wartungsportal, den Remote-Desktop eines definierten Servers oder eine Verwaltungsoberfläche – nicht das gesamte Unternehmensnetz.
Dieser Ansatz wird häufig als Zero Trust oder anwendungsbasierter Secure Access bezeichnet. Er prüft Identität und Berechtigung vor dem Zugriff und reduziert die seitliche Bewegung im Netzwerk. Wird ein Konto missbraucht, ist der mögliche Zugriff auf die ausdrücklich freigegebenen Ressourcen begrenzt.
Kyvion Secure Access kann diesen Ansatz für interne Anwendungen und administrative Systeme umsetzen. Der Zugriff erfolgt kontrolliert und ohne eine breite VPN-Verbindung ins Firmennetz. Für KMU ist das besonders hilfreich, wenn externe Dienstleister regelmäßig, aber mit wechselndem Umfang auf einzelne Systeme zugreifen müssen.
Privilegierte Rechte besonders streng behandeln
Administratorrechte verdienen eine eigene Regelung. Sie erlauben tiefgreifende Änderungen, etwa an Servern, Firewalls, Datenbanken oder Fachanwendungen. Deshalb sollten privilegierte Konten nicht für den täglichen Zugriff verwendet und nicht dauerhaft an externe Partner vergeben werden.
Sinnvoll ist ein zeitlich begrenzter, genehmigter Admin-Zugang für eine konkrete Aufgabe. Nach Ablauf des Wartungsfensters wird die Berechtigung automatisch entzogen. Wo es technisch und organisatorisch passt, sollten Sitzungen zusätzlich aufgezeichnet oder zumindest detailliert protokolliert werden. Das schafft Transparenz, hilft bei der Fehleranalyse und erleichtert den Nachweis gegenüber Kunden, Prüfern oder Versicherern.
Ein Freigabeprozess, der im Alltag funktioniert
Sicherheit scheitert häufig nicht an fehlender Technik, sondern an komplizierten Abläufen. Wenn Mitarbeitende bei jeder Störung erst lange Wege gehen müssen, entstehen Umgehungslösungen. Der Prozess muss daher klar und schnell sein.
Ein bewährtes Modell beginnt mit einer Anfrage des Fachbereichs oder des Dienstleisters. Die IT prüft den Zweck und legt eine persönliche, zeitlich begrenzte Berechtigung an. Vor Beginn der Wartung wird der Zugriff aktiviert. Nach Abschluss bestätigt der Dienstleister die erledigte Arbeit, und die IT beendet oder prüft die Freigabe. Für wiederkehrende Wartungen können feste Profile definiert werden, etwa für die monatliche Betreuung einer Fachanwendung. Auch diese Profile sollten regelmäßig überprüft werden.
Für Notfälle gilt: Ein schneller Zugang muss möglich sein, aber nicht unkontrolliert. Legen Sie vorab fest, wer außerhalb üblicher Zeiten freigeben darf, welche Systeme betroffen sein können und wie die Freigabe dokumentiert wird. Ein Notfallprozess ist dann sicher, wenn er vorbereitet ist – nicht wenn er auf einem alten Passwort in einer E-Mail basiert.
Firewall, Segmentierung und Zugriffskontrolle zusammendenken
Sicherer externer Zugriff ist kein isoliertes Werkzeug. Er muss zur Netzarchitektur passen. Eine Firewall, etwa auf Basis von Fortinet, schützt Übergänge zwischen Internet, internen Netzen und Serverbereichen. Netzwerksegmentierung sorgt dafür, dass Systeme mit unterschiedlichem Schutzbedarf nicht ungebremst miteinander kommunizieren können.
Ein Dienstleisterzugang sollte deshalb nicht direkt in das produktive Netzwerk führen. Besser ist eine klar definierte Zugriffszone mit Regeln für genau die benötigten Ziele und Ports. Administrative Oberflächen gehören nach Möglichkeit nicht offen ins Internet. Sie sollten über eine abgesicherte Zugangslösung erreichbar sein, die Identität, Berechtigung und Zeitpunkt prüft.
Die technische Ausgestaltung hängt von der vorhandenen Umgebung ab. In kleineren Betrieben kann ein anwendungsbezogener Zugriff auf wenige Systeme genügen. Unternehmen mit mehreren Standorten, eigenen Servern, Cloud-Anwendungen und vielen Partnern brauchen meist ein umfassenderes Berechtigungskonzept. Der Grundsatz bleibt gleich: Der Dienstleister erhält keinen Vertrauensvorschuss für das gesamte Netzwerk, sondern einen kontrollierten Zugang für seinen Auftrag.
Protokolle und regelmäßige Prüfungen schaffen Verlässlichkeit
Protokollierung ist keine Schikane gegenüber Partnern. Sie schützt beide Seiten. Im Störungsfall lässt sich nachvollziehen, ob ein Zugriff stattgefunden hat und welche Änderungen zeitlich damit zusammenhängen. Wichtig sind verständliche Informationen: angemeldete Person, Zeitpunkt, Zielsystem, genutzte Berechtigung und relevante administrative Aktionen.
Mindestens in festen Abständen sollte die IT prüfen, welche externen Konten noch aktiv sind. Besonders kritisch sind Zugänge von ehemaligen Dienstleistern, nicht mehr benötigte Testkonten und dauerhaft hinterlegte Administratorkonten. Auch Verträge und Ansprechpartner ändern sich. Eine quartalsweise Prüfung ist für viele KMU ein realistischer Startpunkt, bei kritischen Systemen kann ein kürzerer Rhythmus sinnvoll sein.
Ebenso wichtig ist die Daten-Resilienz. Externe Änderungen an produktiven Systemen können Fehler verursachen, auch ohne böswillige Absicht. Vor größeren Updates oder Konfigurationsarbeiten sollten aktuelle, getestete Backups vorhanden sein. Entscheidend ist nicht allein, ob ein Backup erstellt wurde, sondern ob sich Daten und Systeme im Bedarfsfall tatsächlich wiederherstellen lassen.
Drei Fragen vor jeder externen Freigabe
Bevor ein Zugang aktiviert wird, sollten Verantwortliche kurz prüfen: Ist die Person eindeutig identifiziert und mit Mehrfaktor-Authentifizierung abgesichert? Erhält sie nur Zugriff auf die für den Auftrag notwendige Anwendung oder das notwendige System? Endet die Berechtigung automatisch oder wird sie nach Abschluss verbindlich entfernt?
Wenn eine dieser Fragen nicht klar beantwortet werden kann, ist die Freigabe noch nicht ausreichend vorbereitet. Das muss kein Projekt von Monaten sein. Oft lassen sich die größten Risiken bereits reduzieren, indem alte VPN-Konten bereinigt, persönliche Zugänge eingeführt und Wartungsrechte zeitlich begrenzt werden.
Sicherer Zugriff für Dienstleister bedeutet nicht, Zusammenarbeit zu erschweren. Er sorgt dafür, dass externe Expertise genau dann verfügbar ist, wenn sie gebraucht wird – ohne dass das Unternehmen die Kontrolle über seine Systeme, Daten und Betriebsfähigkeit abgibt.