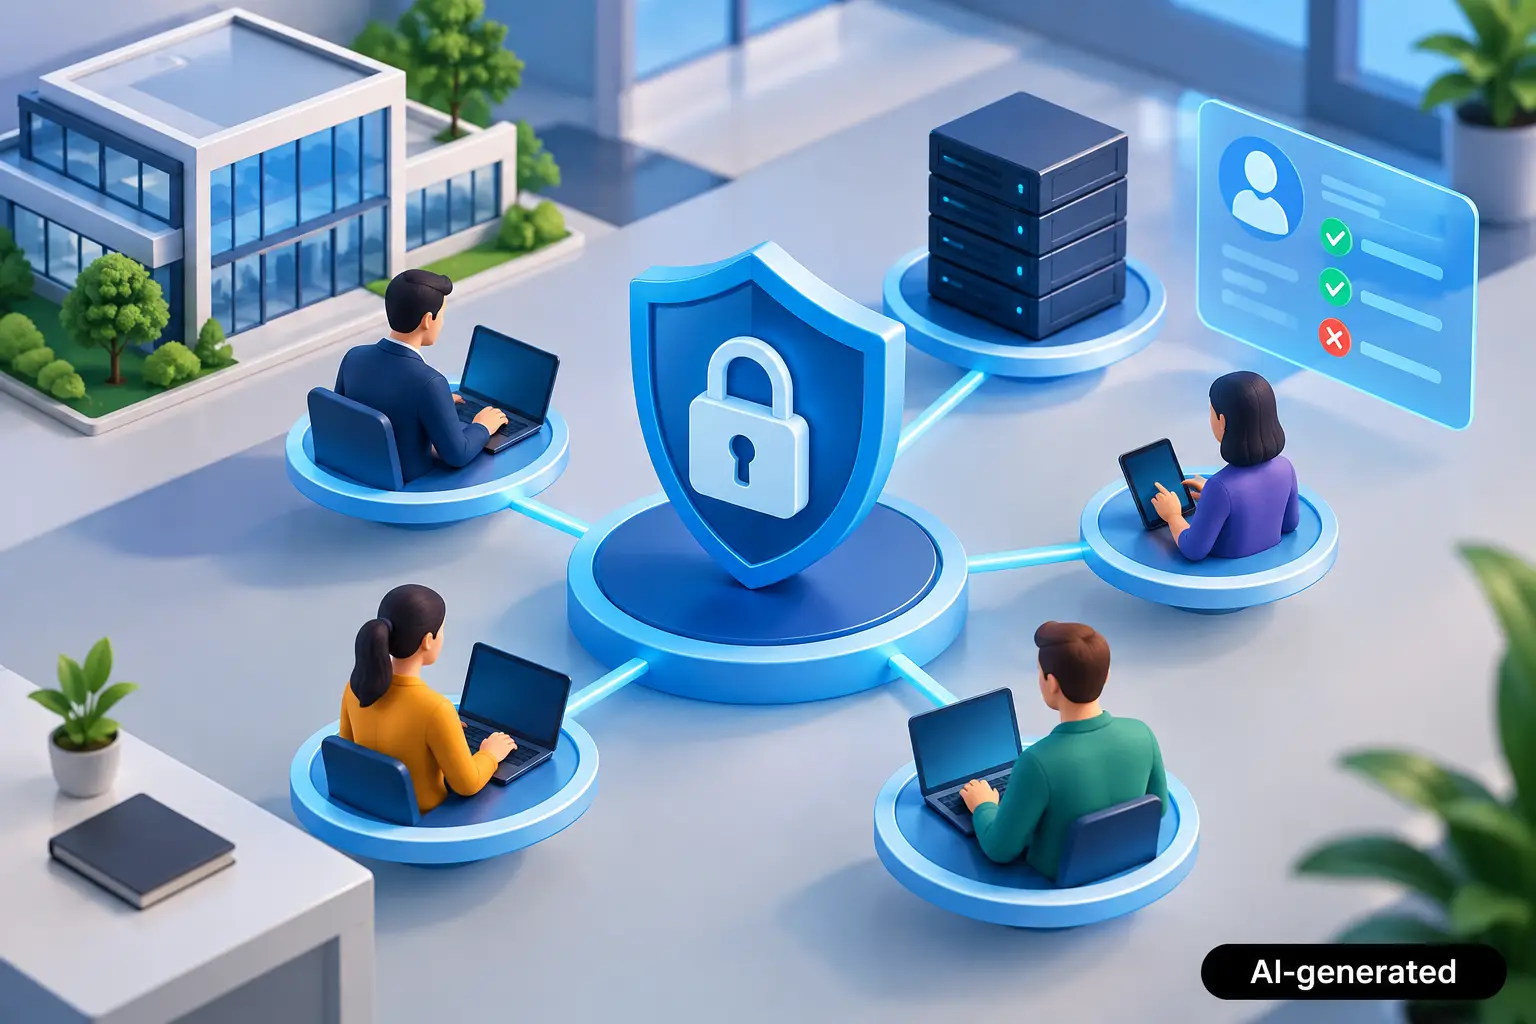
Wer nach „Leitfaden NIS2 Zugriffskontrolle Mittelstand“ sucht, steht meist vor einem sehr konkreten Problem: Es gibt gewachsene Benutzerkonten, externe Dienstleister, Homeoffice-Zugänge und administrative Rechte, aber keine durchgängige Kontrolle darüber, wer tatsächlich worauf zugreifen darf. Genau dort liegt ein zentraler Sicherheitshebel. Zugriffskontrolle ist nicht nur eine formale NIS2-Anforderung, sondern schützt Geschäftsprozesse, vertrauliche Daten und die Handlungsfähigkeit im Ernstfall.
Für viele mittelständische Unternehmen beginnt die Aufgabe nicht mit einem neuen Tool. Sie beginnt mit Transparenz: Welche Systeme sind kritisch? Welche Personen, Dienstleister und Anwendungen benötigen Zugriff? Und welche Berechtigungen sind wirklich erforderlich?
Warum Zugriffskontrolle unter NIS2 so relevant ist
NIS2 verlangt von betroffenen Einrichtungen ein angemessenes Risikomanagement für die Cybersicherheit. Dazu gehören Maßnahmen rund um Identitäten, Authentifizierung, Zugriffsschutz, Protokollierung und den sicheren Betrieb. Ob ein Unternehmen unmittelbar in den Anwendungsbereich fällt, sollte es anhand seiner Branche, Größe und Rolle in der Lieferkette rechtlich prüfen lassen. Unabhängig davon sind die zugrunde liegenden Sicherheitsprinzipien für nahezu jedes KMU sinnvoll.
Angreifer müssen nicht immer eine Firewall überwinden. Häufig nutzen sie gestohlene Zugangsdaten, schwache Passwörter, alte VPN-Konten oder zu weitreichende Administratorrechte. Ein gültiges Konto kann Schutzsysteme umgehen, wenn die Identität dahinter nicht ausreichend geprüft wird und Berechtigungen dauerhaft bestehen bleiben.
Besonders kritisch wird es, wenn ein einzelnes Benutzerkonto gleichzeitig E-Mail, Dateiserver, ERP, Cloud-Speicher und Fernzugriff öffnet. Kommt es zur Übernahme dieses Kontos, kann sich ein Vorfall schnell über mehrere Geschäftsbereiche ausbreiten. Zugriffskontrolle begrenzt diesen möglichen Schaden.
NIS2-Zugriffskontrolle im Mittelstand: Die sieben Bausteine
Eine wirksame Zugriffskontrolle entsteht aus mehreren aufeinander abgestimmten Maßnahmen. Einzelne Lösungen helfen, ersetzen aber kein klares Berechtigungskonzept.
1. Systeme und Zugriffe vollständig erfassen
Der erste Schritt ist eine belastbare Übersicht. Dazu zählen nicht nur Server und Arbeitsplätze, sondern auch SaaS-Anwendungen, Fachverfahren, Cloud-Speicher, Netzwerkgeräte, Backups, Produktionssysteme und Fernwartungszugänge. Für jedes System sollte feststehen, wer fachlich verantwortlich ist und welche Daten oder Prozesse davon abhängen.
Erfassen Sie auch Konten, die leicht übersehen werden: ehemalige Mitarbeitende, Sammelkonten, Testzugänge, lokale Administratoren, Servicekonten und Zugänge von IT-Dienstleistern. Gerade diese Konten bleiben oft lange aktiv, weil sie im Tagesgeschäft nicht auffallen.
2. Persönliche Konten statt gemeinsamer Logins nutzen
Gemeinsame Kennungen wie „Buchhaltung“, „Werkstatt“ oder „Admin“ wirken zunächst praktisch. Sie verhindern jedoch die eindeutige Zuordnung von Zugriffen und Aktionen. Im Sicherheitsfall lässt sich dann nicht verlässlich nachvollziehen, wer sich angemeldet oder Änderungen vorgenommen hat.
Jede Person sollte mit einem persönlichen Konto arbeiten. Wo technische Prozesse eigene Konten benötigen, etwa für eine Sicherung oder Schnittstelle, müssen diese klar dokumentiert, auf ihren Zweck beschränkt und besonders geschützt werden. Passwörter solcher Konten gehören nicht in Textdateien, Tickets oder frei zugängliche Passwortlisten.
3. Berechtigungen nach Aufgabe vergeben
Das Prinzip der minimalen Rechte ist einfach: Mitarbeitende erhalten nur die Zugriffe, die sie für ihre aktuelle Aufgabe benötigen. Ein Vertriebsmitarbeiter braucht in der Regel keinen Zugriff auf Personalakten. Ein externer Techniker benötigt keine dauerhafte Anmeldung im gesamten Netzwerk, wenn er nur eine Anwendung warten soll.
In der Praxis helfen Rollen statt Einzelberechtigungen. Beispielsweise können die Rollen Finanzbuchhaltung, Projektleitung oder Service jeweils definierte Rechte für bestimmte Anwendungen und Daten erhalten. Das reduziert Fehler bei Neueinstellungen und macht spätere Prüfungen deutlich einfacher.
Das Prinzip hat Grenzen: Kleine Teams müssen sich oft gegenseitig vertreten. Dann sind weitergehende Rechte nachvollziehbar. Sie sollten aber zeitlich begrenzt, dokumentiert und nach der Vertretung wieder entzogen werden.
4. Mehrstufige Authentifizierung konsequent einsetzen
Ein Passwort allein reicht für kritische Zugänge nicht mehr aus. Mehrstufige Authentifizierung kombiniert etwas, das der Nutzer kennt, mit einem weiteren Faktor, etwa einer Authenticator-App, einem Hardware-Schlüssel oder einer Freigabe auf einem verwalteten Gerät.
Priorität haben E-Mail, Fernzugriff, Cloud-Dienste, administrative Konten, Backup-Verwaltung und alle Systeme mit sensiblen Kunden-, Personal- oder Finanzdaten. Dabei gilt: Nicht jeder zweite Faktor bietet das gleiche Schutzniveau. Hardware-basierte oder phishing-resistente Verfahren sind für privilegierte Zugriffe oft die bessere Wahl, während App-basierte Verfahren für viele Anwender einen guten praktikablen Einstieg darstellen.
5. Fernzugriffe an Anwendungen statt an Netzwerken ausrichten
Ein klassisches VPN verbindet externe Geräte häufig weitreichend mit dem internen Netzwerk. Das kann im Einzelfall notwendig sein, erweitert aber die Angriffsfläche. Für viele Szenarien ist ein anwendungsbezogener Zugriff besser geeignet: Der Nutzer erhält nur Zugang zur benötigten Anwendung, nicht automatisch zu weiteren Systemen im Netz.
Das ist relevant für Homeoffice, mobile Mitarbeitende und externe Dienstleister. Ein browserbasierter, identitätsgeprüfter Zugang kann beispielsweise den Zugriff auf eine Fachanwendung ermöglichen, ohne einen vollständigen Netzwerkzugang einzurichten. Lösungen wie Kyvion Secure Access unterstützen diesen Ansatz mit kontrollierten, nachvollziehbaren Zugriffen ohne klassisches VPN.
Auch hier entscheidet der Anwendungsfall. Für komplexe Administration oder bestimmte technische Protokolle kann ein stärkerer Netzwerkzugang erforderlich sein. Dann sollten Segmentierung, Geräteprüfung, Mehrfaktor-Authentifizierung und zeitliche Begrenzungen den Zugriff absichern.
6. Administratorrechte getrennt und zeitlich begrenzt verwalten
Administratoren benötigen weitreichende Rechte. Genau deshalb dürfen diese Rechte nicht dauerhaft im normalen Benutzerkonto mitlaufen. Wer täglich E-Mails liest und nebenbei lokale oder globale Administratorrechte besitzt, erhöht das Risiko erheblich: Wird das Alltagskonto kompromittiert, stehen dem Angreifer oft sofort privilegierte Funktionen offen.
Sinnvoll sind getrennte Administratorkonten und ein kontrollierter Prozess für privilegierte Zugriffe. Privileged Access Management, kurz PAM, kann Berechtigungen nur für eine konkrete Aufgabe freigeben, Sitzungen protokollieren und Zugänge nach Ablauf automatisch schließen. Das ist besonders wertvoll, wenn interne IT, Systemhaus und Softwareanbieter auf dieselben kritischen Systeme zugreifen müssen.
7. Zugriffe protokollieren und regelmäßig überprüfen
Zugriffskontrolle ist kein Projekt mit Enddatum. Mitarbeitende wechseln Rollen, Dienstleister ändern sich, Anwendungen kommen hinzu. Deshalb braucht es feste Prüfzyklen. Fachverantwortliche sollten bestätigen, welche Personen weiterhin Zugriff auf ihre Systeme und Daten benötigen.
Für kritische Systeme sind nachvollziehbare Protokolle erforderlich: Anmeldungen, fehlgeschlagene Login-Versuche, Rechteänderungen und administrative Tätigkeiten müssen auswertbar sein. Protokollierung allein schützt nicht. Sie hilft jedoch, Auffälligkeiten früh zu erkennen und Vorfälle später sauber aufzuklären.
Ein praxistauglicher Start in 90 Tagen
Mittelständische Unternehmen müssen nicht alle Maßnahmen gleichzeitig umsetzen. Entscheidend ist eine Reihenfolge, die die größten Risiken zuerst senkt. In den ersten 30 Tagen sollten kritische Systeme, externe Zugänge und Administratorkonten erfasst werden. Deaktivieren Sie dabei nicht mehr benötigte Konten und beseitigen Sie gemeinsame Kennungen, soweit der Betrieb dies zulässt.
In den folgenden 30 Tagen steht die Mehrfaktor-Authentifizierung für priorisierte Systeme im Mittelpunkt. Ergänzen Sie klare Rollen und Zuständigkeiten. Legen Sie fest, wer Neueintritte anlegt, Rollenwechsel meldet und Austritte unverzüglich bearbeitet. Ein Austrittsprozess muss auch mobile Geräte, Cloud-Anwendungen, Fernzugriffe und physische Tokens berücksichtigen.
Im dritten Abschnitt folgen sichere Zugangswege für externe Arbeit und privilegierte Tätigkeiten. Prüfen Sie, welche VPN-Zugänge durch anwendungsbezogene Zugriffe ersetzt werden können und bei welchen Dienstleistern zeitlich begrenzte Freigaben sinnvoll sind. Parallel sollte ein einfacher, wiederkehrender Berechtigungsreview etabliert werden.
Technische Schutzmaßnahmen wie eine segmentierte Netzwerkarchitektur und eine sauber konfigurierte Firewall ergänzen das Konzept. Sie sind aber kein Ersatz für Identitätskontrolle. Eine Firewall kann Verbindungen begrenzen. Sie beantwortet nicht automatisch die Frage, ob die angemeldete Person diese Berechtigung überhaupt haben sollte.
Zugriffskontrolle mit Resilienz verbinden
Eine gute Zugriffskontrolle berücksichtigt auch den Störfall. Wenn ein Administrator ausfällt oder ein Konto gesperrt werden muss, darf das Unternehmen nicht handlungsunfähig werden. Notfallkonten können erforderlich sein, müssen aber streng kontrolliert, sicher verwahrt und nach jeder Nutzung geprüft werden.
Ebenso wichtig ist der Schutz der Backup-Infrastruktur. Wer die Sicherungen löschen oder verschlüsseln kann, besitzt eine besonders kritische Berechtigung. Backup-Zugriffe sollten getrennt verwaltet, mit Mehrfaktor-Authentifizierung abgesichert und regelmäßig getestet werden. Daten-Resilienz bedeutet nicht nur, Sicherungen zu besitzen, sondern sie nach einem Angriff zuverlässig wiederherstellen zu können.
Der sinnvollste nächste Schritt ist oft kein Großprojekt, sondern ein gemeinsamer Blick auf die zehn kritischsten Konten und Zugänge. Dort werden Lücken sichtbar, die sich mit klaren Zuständigkeiten und überschaubaren Maßnahmen zügig schließen lassen.