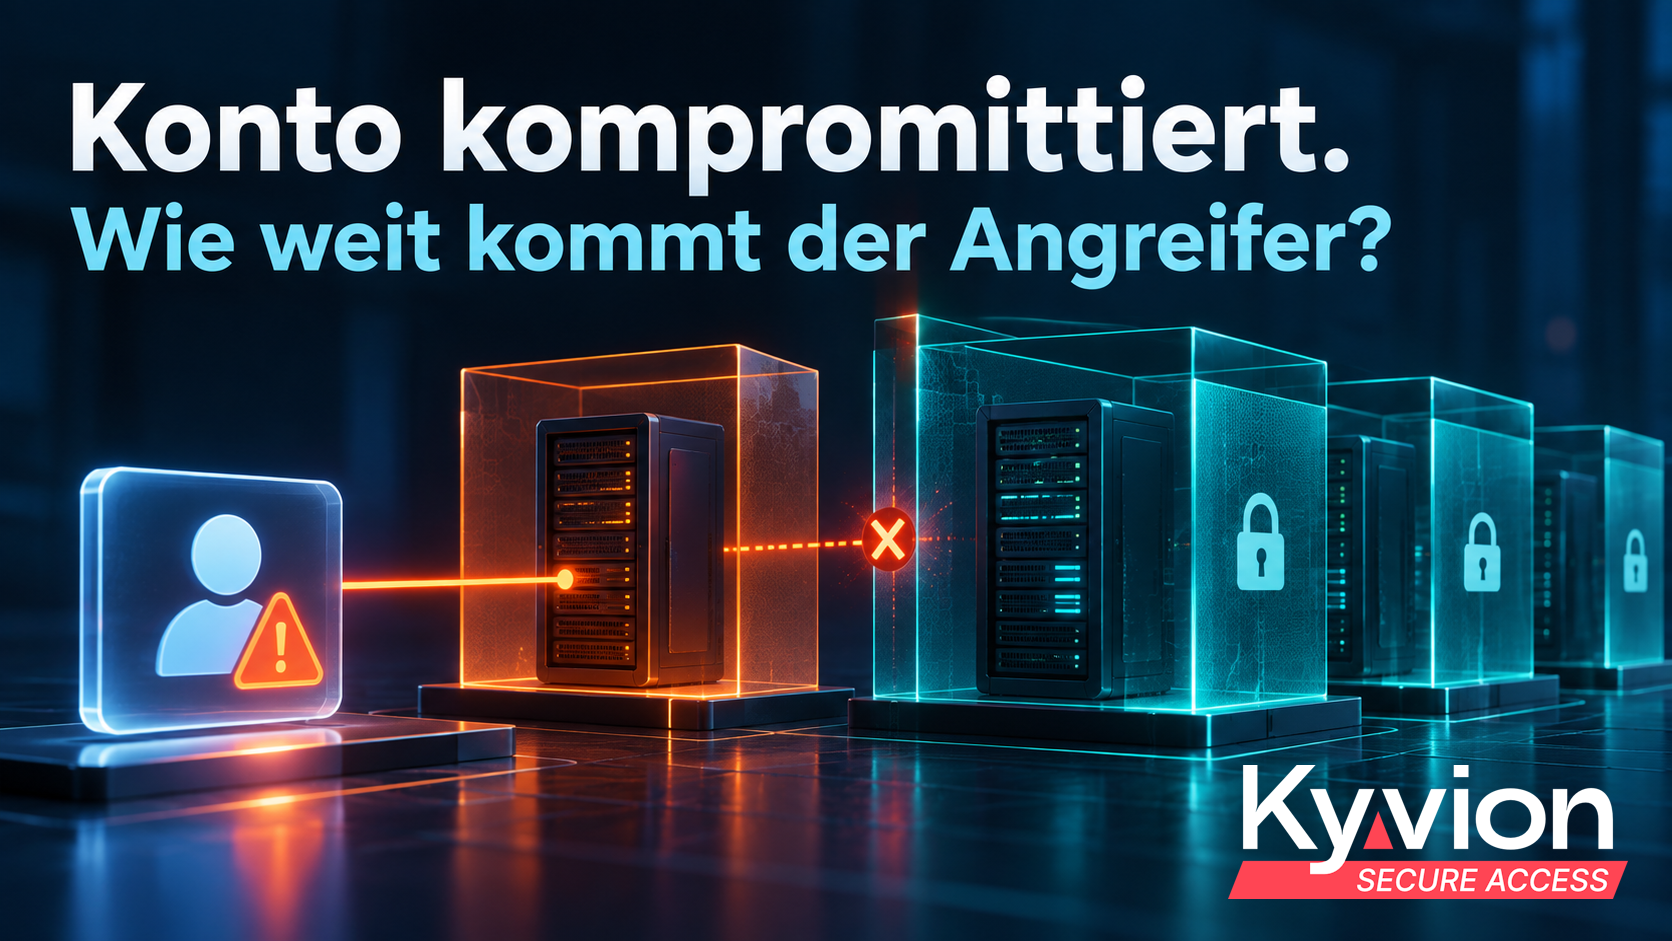
Ein Mitarbeiter meldet sich morgens an seiner gewohnten Anwendung an. Ein externer IT-Partner öffnet eine Wartungssitzung. Ein Administrator greift auf einen Server zu. Für das Unternehmen sind das alltägliche Vorgänge. Doch was passiert, wenn hinter einer dieser Anmeldungen plötzlich ein Angreifer steckt?
Mit dieser Frage verändert sich der Blick auf die eigene IT-Sicherheit. Unternehmen investieren viel Aufwand in den Schutz von Zugangsdaten, Endgeräten und Netzwerken. Das ist notwendig. Gleichzeitig müssen sie berücksichtigen, dass eine Schutzmaßnahme versagen kann. Ein Benutzer gibt seine Zugangsdaten auf einer gefälschten Seite ein, ein Endgerät wird kompromittiert oder eine bestehende Sitzung gerät unter fremde Kontrolle.
Dann entscheidet auch der Umfang des betroffenen Zugangs darüber, welche Folgen der Vorfall haben kann. Welche Anwendungen sind erreichbar? Welche Daten darf das Konto lesen oder verändern? Und eröffnet ein einzelner Zugang weitere Wege in die Unternehmensumgebung?
Für mittelständische Unternehmen ist das eine praktische Frage. Sie betrifft die Warenwirtschaft genauso wie den Dateiserver, die Fernwartung durch das Systemhaus oder den administrativen Zugriff auf die Serverumgebung. Wer den möglichen Schaden begrenzen möchte, muss wissen, wie weit die eigenen Zugänge reichen.
Eine erfolgreiche Anmeldung sagt noch wenig über die Sicherheit aus
Aus Sicht eines Systems kann eine Anmeldung zunächst korrekt aussehen. Das Konto existiert, die Zugangsdaten stimmen und der Zugriff erfolgt über einen erlaubten Weg. Trotzdem kann die Person hinter der Verbindung eine andere sein als vorgesehen.
Eine starke Authentifizierung reduziert dieses Risiko. Mehrfaktor-Authentifizierung und sorgfältig abgesicherte Endgeräte gehören deshalb zu einem wirksamen Zugangskonzept. Doch auch nach der Anmeldung braucht es Grenzen. Ein Benutzerkonto sollte nur die Ressourcen und Rechte erhalten, die seine Aufgabe tatsächlich erfordert.
Das lässt sich mit einem einfachen Beispiel verdeutlichen. Ein Mitarbeiter benötigt Zugriff auf die Warenwirtschaft. Er muss dort Aufträge bearbeiten und Kundendaten einsehen können. Für diese Tätigkeit braucht er keinen Zugang zu Verwaltungsoberflächen der IT und keine administrativen Rechte auf anderen Servern.
Wird sein Konto kompromittiert, bleiben die Daten und Funktionen der Warenwirtschaft gefährdet. Eine passende Begrenzung kann jedoch verhindern, dass derselbe Zugang unmittelbar zusätzliche Möglichkeiten in anderen Bereichen eröffnet. Der Schutz besteht darin, den Umfang eines möglichen Vorfalls durch die Gestaltung der Berechtigungen zu reduzieren.
Der Schaden hängt vom erreichbaren Arbeitsbereich ab
Ein Angreifer handelt mit den Möglichkeiten, die ihm der kompromittierte Zugang eröffnet. Bei einem gewöhnlichen Anwendungskonto können das bestimmte Daten und Geschäftsfunktionen sein. Bei einem administrativen Konto reicht der Handlungsspielraum unter Umständen deutlich weiter.
Deshalb lohnt sich die Betrachtung einzelner Zugänge. Ein allgemein eingerichteter Fernzugang kann mehr Systeme erreichbar machen, als der Benutzer benötigt. Ein einzelner freigegebener Server kann seinerseits Verbindungen zu weiteren Ressourcen besitzen. Und ein Konto mit weitreichenden Rechten kann auch innerhalb einer einzigen Anwendung erheblichen Schaden verursachen.
Die Begrenzung beginnt daher beim Zugang, setzt sich aber auf dem Zielsystem fort. Netzwerkregeln, Anwendungsberechtigungen und administrative Rechte müssen zusammenpassen. Nur dann entsteht ein klar definierter Arbeitsbereich.
Das gilt ebenso für externe Partner. Ein Softwareanbieter, der eine Fachanwendung wartet, benötigt andere Möglichkeiten als das Systemhaus, das die gesamte Infrastruktur betreut. Wenn beide denselben Zugangsumfang erhalten, bildet die technische Einrichtung diese unterschiedlichen Aufgaben nicht ausreichend ab.
Gewachsene Berechtigungen vergrößern den möglichen Schaden
Im Alltag entstehen Zugriffsrechte häufig aus einem konkreten Anlass. Ein Mitarbeiter übernimmt eine zusätzliche Aufgabe, ein Projekt benötigt kurzfristig eine Freigabe oder ein Dienstleister unterstützt bei einer Störung. Die Berechtigung erfüllt ihren Zweck und bleibt anschließend bestehen.
Mit der Zeit kann ein Konto dadurch mehr Möglichkeiten besitzen, als seine aktuelle Aufgabe rechtfertigt. Besonders problematisch ist das bei Wechseln innerhalb des Unternehmens. Wer früher in einer anderen Abteilung gearbeitet hat, benötigt deren Zugänge möglicherweise nicht mehr. Ähnliches gilt für abgeschlossene Projekte und ehemalige Wartungspartner.
Für einen Angreifer spielt der ursprüngliche Anlass keine Rolle. Er kann vorhandene Berechtigungen nutzen, solange sie technisch bestehen. Deshalb ist eine regelmäßige Überprüfung so wichtig. Unternehmen sollten nachvollziehen können, weshalb ein Zugang existiert und ob sein Umfang noch erforderlich ist.
Dabei geht es auch um alltägliche Anwendungsrechte. Kann ein Konto größere Datenbestände exportieren? Darf es Dateien löschen oder Einstellungen verändern? Solche Befugnisse können innerhalb eines einzigen erreichbaren Systems entscheidend sein.
Mit Kyvion Secure Access den Zugang auf ausgewählte Ressourcen ausrichten
Kyvion Secure Access ermöglicht den browserbasierten Zugriff auf zugewiesene Anwendungen und Systeme. Benutzer können beispielsweise eine bereitgestellte Windows-Anwendung nutzen, eine RDP-Sitzung öffnen, über SSH administrieren oder auf eine interne Webanwendung zugreifen.
Damit lässt sich der Fernzugriff an konkreten Aufgaben ausrichten. Ein Mitarbeiter erhält seine benötigte Anwendung. Ein Wartungspartner erreicht den vorgesehenen Anwendungsserver. Ein Administrator bekommt die Verwaltungsziele, die zu seinem Verantwortungsbereich gehören.
Für diese bereitgestellten Ressourcen benötigt der Benutzer keinen VPN-Zugang auf seinem Endgerät. Das Unternehmen kann den Zugang über das zentrale Gateway organisieren und festlegen, welche Ressourcen dem jeweiligen Konto zur Verfügung stehen.
Bei einem kompromittierten KSA-Benutzerkonto sind die diesem Konto zugewiesenen Ressourcen weiterhin gefährdet. Eine enge Zuweisung kann aber die über diesen Zugang unmittelbar verfügbaren Möglichkeiten reduzieren. Genau darin liegt der Sicherheitsbeitrag: Der Zugang soll zum tatsächlichen Bedarf passen.
Die Rechte innerhalb einer Sitzung bleiben dabei entscheidend. Ein Benutzer mit umfassenden Administratorrechten auf einem erreichbaren Server besitzt diese Rechte auch beim Zugriff über den Browser. Ebenso müssen mögliche Weiterverbindungen vom Zielsystem aus berücksichtigt werden. KSA ergänzt deshalb die Absicherung der Zielsysteme und eine durchdachte Netzwerkstruktur.
Besonders sensible Systeme brauchen besonders klare Grenzen
Nicht alle Systeme haben dieselbe Bedeutung für den Betrieb. Eine einzelne Fachanwendung erfüllt eine andere Rolle als die zentrale Benutzerverwaltung, eine Virtualisierungsplattform oder die Infrastruktur für Datensicherungen.
Wenn Angreifer solche Verwaltungsbereiche erreichen und dort ausreichende Rechte besitzen, können die Folgen weit über das ursprünglich betroffene Konto hinausgehen. Entsprechend sorgfältig sollten Unternehmen administrative Zugänge gestalten.
Dazu gehört eine bewusste Trennung zwischen gewöhnlicher Arbeit und administrativen Tätigkeiten. Wer E-Mails bearbeitet oder im Internet recherchiert, benötigt dabei keine dauerhaft verfügbaren Rechte zur Verwaltung der Serverumgebung. Separate administrative Konten und passend abgegrenzte Zugangswege helfen, diese Tätigkeiten auseinanderzuhalten.
Auch ein zentraler Zugangsdienst braucht eine sorgfältige Absicherung. Das KSA-Gateway vermittelt Verbindungen zu internen Ressourcen und muss deshalb aktuell gehalten, geschützt und überwacht werden. Seine Einbindung in sensible Verwaltungsbereiche verlangt eine Architektur, die deren Schutzbedarf berücksichtigt.
Ein zentraler Zugang schafft Übersicht. Seine Sicherheit und seine Berechtigungen verdienen entsprechend viel Aufmerksamkeit.
Weniger direkte Erreichbarkeit reduziert zusätzliche Zugangspunkte
Bei der Betrachtung möglicher Angriffswege zählt außerdem, welche internen Dienste direkt aus dem Internet erreichbar sind. Ein veröffentlichter RDP-Dienst oder eine öffentlich zugängliche Verwaltungsoberfläche kann unabhängig von einem anderen Benutzerzugang angegriffen werden.
Mit dem Reverse Agent lässt sich eine Architektur aufbauen, bei der der Agent aus dem internen Netz eine ausgehende Verbindung zum KSA-Gateway herstellt. Die darüber angebundenen Zielsysteme benötigen dann keine eigene eingehende Freigabe aus dem Internet. Berechtigte Benutzer greifen über das Gateway auf die bereitgestellten Ressourcen zu.
Das kann die direkte Angriffsfläche interner Dienste reduzieren. Eine Schwachstelle in einer Anwendung verschwindet dadurch allerdings nicht. Wer über einen berechtigten oder kompromittierten Zugang auf diese Anwendung gelangt, kann weiterhin auf verwundbare Funktionen treffen.
Updates, sichere Konfigurationen und passende Systemrechte bleiben deshalb notwendig. Der kontrollierte Zugangsweg trägt dazu bei, die Erreichbarkeit zu gestalten. Die Sicherheit der erreichbaren Anwendung muss zusätzlich gewährleistet sein.
Nachvollziehbarkeit unterstützt die Untersuchung eines Vorfalls
Wenn ein Konto missbraucht wurde, müssen Verantwortliche möglichst schnell verstehen, was geschehen ist. Welche Verbindung bestand? Welches System war betroffen? Welche Handlungen lassen sich erkennen?
Bei unterstützten Sitzungen kann die grafische Sitzungsaufzeichnung von Kyvion Secure Access dazu beitragen, sichtbare Abläufe nachzuvollziehen. Das kann bei der Untersuchung hilfreich sein und die Abstimmung mit Administratoren oder Dienstleistern unterstützen.
Eine solche Aufzeichnung verhindert den Angriff nicht. Sie ersetzt auch keine vollständige technische Protokollierung auf den Zielsystemen. Hintergrundprozesse und alle Auswirkungen einer Handlung lassen sich aus einer grafischen Wiedergabe nicht zwangsläufig erkennen.
Für eine belastbare Untersuchung müssen die verfügbaren Informationen zusammengeführt werden. Dazu können Anmeldeinformationen und Systemprotokolle ebenso gehören wie eine vorhandene Sitzungsaufzeichnung. Entscheidend ist, dass Unternehmen bereits vor einem Vorfall wissen, welche Informationen sie benötigen und wie sie darauf zugreifen können.
Cyberresilienz beginnt mit einer ehrlichen Annahme
Ein Unternehmen muss damit rechnen, dass trotz aller Schutzmaßnahmen ein Vorfall eintreten kann. Aus dieser Annahme folgt eine konkrete Aufgabe: Die IT sollte so gestaltet sein, dass ein einzelner kompromittierter Zugang möglichst wenig zusätzliche Möglichkeiten eröffnet.
Das stärkt die Cyberresilienz, also die Fähigkeit, mit einem Sicherheitsvorfall umzugehen und dessen Auswirkungen auf den Betrieb zu begrenzen. Dazu gehören neben gezielten Zugriffsrechten auch geschützte Datensicherungen, geeignete Verfahren zur Erkennung und ein vorbereiteter Umgang mit betroffenen Konten und Systemen.
Für KMU ist der Einstieg überschaubar. Ein vorhandener Fernzugang lässt sich daraufhin prüfen, welche Ressourcen er tatsächlich erreichbar macht. Anschließend kann das Unternehmen beurteilen, ob diese Reichweite zur Aufgabe des Benutzers passt. So werden aus allgemeinen Sicherheitszielen konkrete Verbesserungen.
Kyvion Secure Access unterstützt diesen Ansatz, indem es den Zugang zu ausgewählten Anwendungen und Systemen über den Browser bereitstellt. Zusammen mit starken Anmeldungen, passenden Rechten auf den Zielsystemen und klaren Netzwerkgrenzen entsteht ein Zugriffskonzept, dessen Umfang sich nachvollziehbar am Bedarf orientiert.
Die entscheidende Frage sollte deshalb bereits vor einem Vorfall beantwortet sein: Wenn dieses Konto morgen in falsche Hände gerät, welche Möglichkeiten stehen dem Angreifer damit offen?
Sie möchten wissen, wie weit Ihre bestehenden Fernzugänge reichen? Kyvion unterstützt Sie dabei, Zugriffswege und Berechtigungen zu prüfen und den Zugang auf die tatsächlich benötigten Anwendungen und Systeme auszurichten.