Der Fernzugriff soll Unternehmen handlungsfähig machen. Mitarbeiter benötigen ihre Anwendungen im Homeoffice, IT-Dienstleister müssen Systeme warten, Administratoren sollen bei einer Störung schnell reagieren können. Doch ausgerechnet die Technik, die diesen Zugang ermöglicht, kann selbst zum Sicherheitsproblem werden. Die aktuellen Meldungen zu Schwachstellen in Fernzugangs- und Fernwartungslösungen führen deutlich vor Augen, wie viel Verantwortung an der digitalen Eingangstür eines Unternehmens hängt.
Aktuelle Sicherheitsmeldungen stellen den Fernzugriff auf den Prüfstand
Am 9. Oktober veröffentlichte CERT.at eine Warnung zu einer weiteren kritischen Sicherheitslücke in Citrix NetScaler ADC und NetScaler Gateway. Unter bestimmten SAML-Konfigurationen kann die Schwachstelle die Ausführung von Schadcode aus der Ferne ermöglichen. Aktualisierte Versionen stehen bereit; zum Zeitpunkt der Veröffentlichung waren dem Hersteller keine Angriffe auf diese konkrete Lücke bekannt. TeamViewer veröffentlichte bereits Ende September ein Sicherheitsbulletin zu mehreren Schwachstellen. Eine davon betrifft die Möglichkeit, konfigurierte Sitzungsberechtigungen beim Verbindungsaufbau zu umgehen. Damit berühren die Meldungen zwei zentrale Fragen des Fernzugriffs: Wie sicher ist der Zugangspunkt selbst, und wie zuverlässig werden die dahinterliegenden Berechtigungen durchgesetzt?
Für Unternehmen besteht die unmittelbare Aufgabe darin, betroffene Installationen zu prüfen, Herstellerhinweise zu beachten und notwendige Updates einzuspielen. Darüber hinaus lohnt sich jedoch ein Blick auf die eigene Zugangsarchitektur. Denn ein Sicherheitsupdate schließt eine konkrete Lücke. Es beantwortet noch nicht die Frage, welche Systeme über einen Fernzugang erreichbar sind, welche Rechte ein Benutzer erhält und wie weit ein möglicher Angreifer nach einer Kompromittierung gelangen könnte.
Gewachsene Fernzugänge werden schnell unübersichtlich
Gerade im Mittelstand sind Fernzugänge häufig über Jahre gewachsen. Für das Homeoffice wurde ein VPN eingerichtet, für den Softwareanbieter eine zusätzliche Fernwartungslösung und für den Administrator ein weiterer Zugang. Jeder einzelne Schritt hatte einen nachvollziehbaren Anlass. In der Summe entsteht jedoch eine Infrastruktur, deren Umfang und Abhängigkeiten im Tagesgeschäft leicht aus dem Blick geraten. Wer alle Zugänge kennt, ihre Zuständigkeiten dokumentiert und ihre Berechtigungen regelmäßig überprüft, schafft bereits eine wesentliche Voraussetzung für einen sicheren Betrieb.
Besonders wichtig ist die Unterscheidung zwischen dem Zugang zu einem Netzwerk und dem Zugriff auf eine konkrete Anwendung. Ein Mitarbeiter, der mit der Warenwirtschaft arbeitet, benötigt dafür nicht automatisch eine weitreichende Verbindung in das Unternehmensnetz. Ein externer Dienstleister, der einen bestimmten Server betreut, braucht keinen Zugang zu anderen Systemen. Werden diese Grenzen technisch sauber umgesetzt, lassen sich die Möglichkeiten eines kompromittierten Kontos begrenzen. Auch ein VPN kann entsprechend eingeschränkt werden. Entscheidend ist, ob diese Einschränkungen tatsächlich eingerichtet, gepflegt und überprüft werden.
Anwendungen gezielt über den Browser bereitstellen
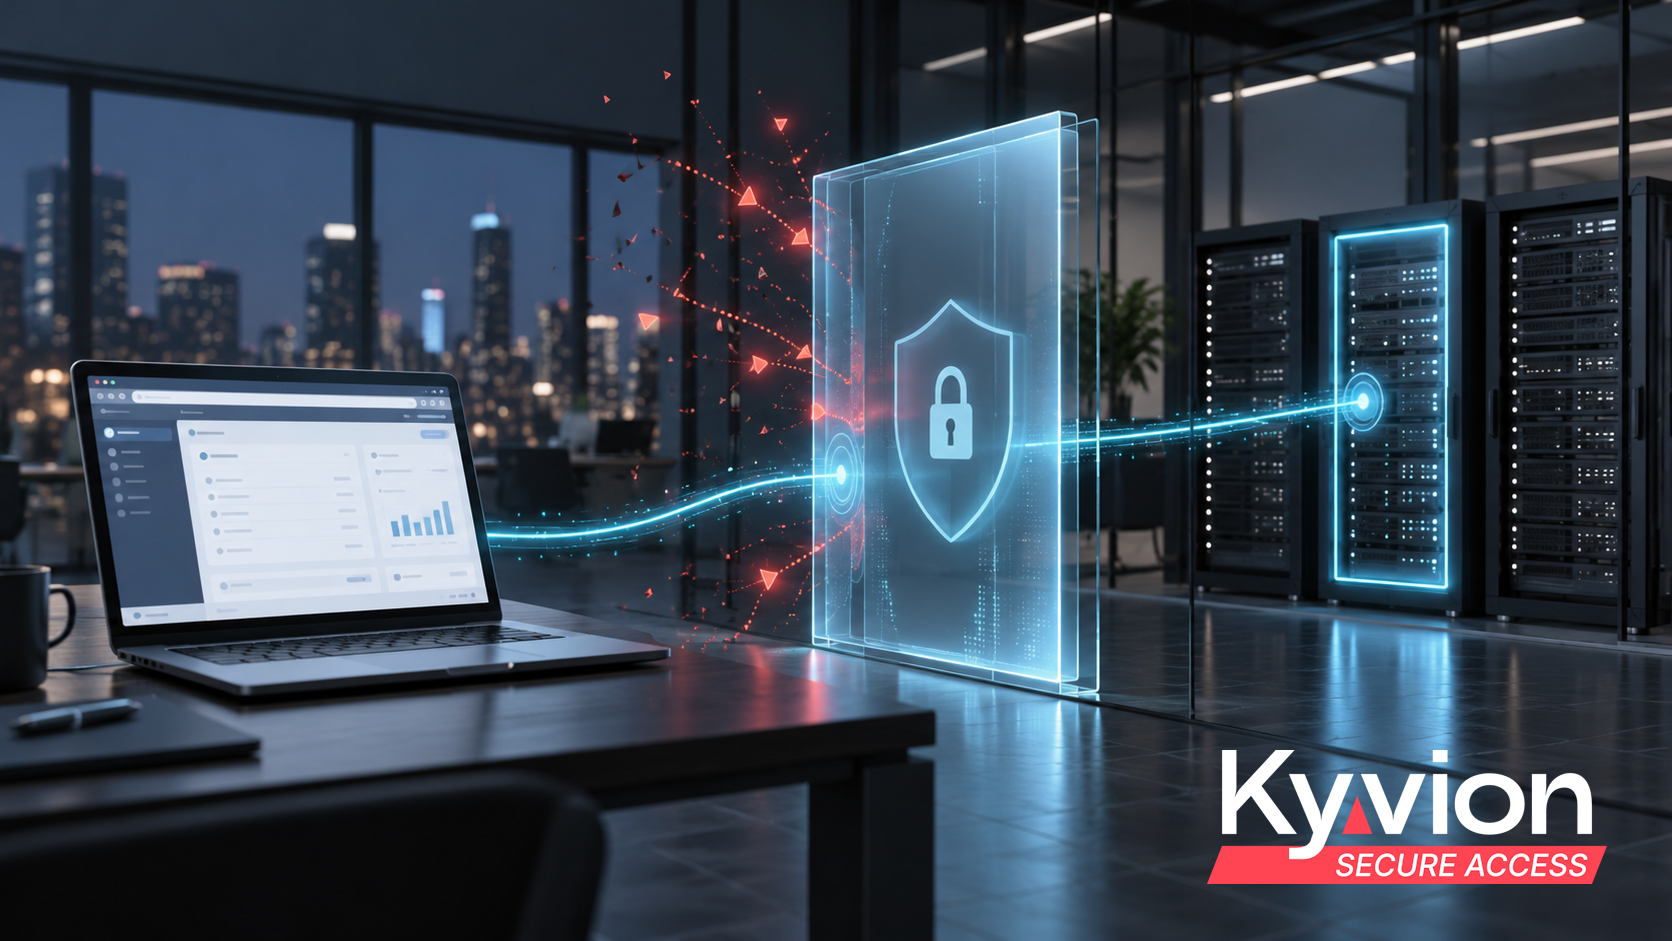
Kyvion Secure Access setzt beim gezielten Zugriff auf freigegebene Anwendungen und Systeme an. Benutzer arbeiten über den Browser mit den Ressourcen, die ihnen zugewiesen wurden. Bestehende Windows-Anwendungen, Remote-Desktops oder interne Webanwendungen können auf diese Weise zugänglich gemacht werden, während ihre Verarbeitung weiterhin auf der vorgesehenen Unternehmensinfrastruktur stattfindet. Für diesen Anwendungszugriff wird auf dem Endgerät kein VPN-Client benötigt. Welche internen Ressourcen erreichbar sind, wird zentral über die Konfiguration des Zugangs festgelegt.
Das lässt sich an einer typischen Wartungssituation verdeutlichen. Ein Softwareanbieter soll eine Störung auf dem Server der Warenwirtschaft untersuchen. Dafür erhält sein Mitarbeiter einen persönlichen Zugang zur benötigten Ressource. Die Benutzeridentität für den Fernzugriff kann dabei vom technischen Konto auf dem Zielsystem getrennt werden. Entsprechend eingerichtet, muss der Dienstleister die Zugangsdaten dieses Systemkontos nicht kennen. Eine zeitliche Begrenzung unterstützt zusätzlich dabei, den Zugang auf den vorgesehenen Wartungszeitraum zu beschränken. So wird aus einer allgemeinen Verbindung eine definierte Freigabe für einen konkreten Zweck.
Interne Systeme anbinden, direkte Freigaben reduzieren
Mit dem ReverseAgent bietet Kyvion Secure Access außerdem eine Möglichkeit, interne Ressourcen über eine von innen aufgebaute Verbindung an das Gateway anzubinden. Das kann direkte eingehende Freigaben zu den angebundenen Zielsystemen vermeiden und ist insbesondere dort interessant, wo Ressourcen hinter NAT oder in getrennten Netzbereichen liegen. Der zentrale Zugangspunkt bleibt dabei eine sicherheitskritische Komponente. Auch er benötigt regelmäßige Updates, eine sorgfältige Konfiguration und einen kontrollierten Betrieb.
Genau darin liegt eine wichtige Lehre aus den aktuellen Sicherheitsmeldungen: Sicherheit entsteht durch das Zusammenspiel mehrerer Maßnahmen. Eine starke Authentifizierung erschwert den Missbrauch von Konten. Begrenzte Berechtigungen reduzieren den erreichbaren Bereich. Netzwerksegmentierung schafft zusätzliche Grenzen zwischen Systemen. Ein verlässlicher Updateprozess hält die eingesetzte Software aktuell. Keine dieser Maßnahmen ersetzt die anderen, und keine Fernzugangslösung kann allein garantieren, dass ein Unternehmen vor Angriffen geschützt ist.
Auch beim Browserzugriff bleibt das Endgerät wichtig
Auch das Endgerät bleibt Teil dieser Verantwortung. Der Browserzugriff erleichtert die Bereitstellung von Anwendungen und kann die lokale Installation zusätzlicher Zugangssoftware vermeiden. Trotzdem müssen Browser und Betriebssystem gepflegt werden. Ein kompromittiertes Endgerät kann Eingaben oder sichtbare Inhalte gefährden. Ebenso entscheiden die eingerichteten Funktionen darüber, ob beispielsweise Dateien übertragen oder Inhalte über die Zwischenablage ausgetauscht werden können. Unternehmen sollten diese Möglichkeiten bewusst passend zur jeweiligen Aufgabe konfigurieren.
Für kleine und mittlere Unternehmen muss daraus kein unüberschaubares Großprojekt werden. Ein sinnvoller Ausgangspunkt ist eine konkrete Anwendung oder ein klar abgegrenzter Dienstleisterzugang. Dort lässt sich prüfen, welche Ressource benötigt wird, welche Identität den Zugriff erhält und wie die Freigabe wieder endet. Eine solche Umsetzung schafft praktische Erfahrung und kann anschließend als Grundlage für weitere Zugänge dienen.
Fernzugriff ist auch eine Frage der Geschäftsverantwortung
Die Verantwortung dafür reicht über die IT-Abteilung hinaus. Wenn ein externer Zugang geschäftskritische Systeme berührt, braucht es eine nachvollziehbare Entscheidung darüber, wer ihn nutzen darf und wer für seine Pflege zuständig ist. Die Geschäftsführung muss keine Firewall konfigurieren können. Sie sollte jedoch wissen, ob das Unternehmen seine Fernzugänge kennt, ob Sicherheitsmeldungen zeitnah bewertet werden und ob Berechtigungen nach dem Ende eines Auftrags wieder entzogen werden.
Die aktuellen Meldungen sind deshalb ein guter Anlass, den Fernzugriff im eigenen Unternehmen neu zu bewerten. Welche Zugänge bestehen? Welche Systeme sind darüber erreichbar? Sind die vergebenen Rechte für die jeweilige Aufgabe erforderlich? Und kann das Unternehmen im Ernstfall schnell handeln?
Bestehende Anwendungen behalten, den Zugang modernisieren
Kyvion Secure Access unterstützt Unternehmen dabei, den Zugriff auf bestehende Anwendungen und Systeme zentral und gezielt zu gestalten. Wer seine Fernzugänge modernisieren möchte, muss dafür nicht zwangsläufig die gesamte Anwendungslandschaft ersetzen. Häufig beginnt die Verbesserung an einem klar definierten Punkt: bei der Entscheidung, wer von außen auf welche Ressource zugreifen darf. Gemeinsam mit Kyvion lässt sich diese Entscheidung anhand einer konkreten Anwendung oder Wartungssituation praktisch umsetzen.
Hier unverbindlich anfragen!