Der klassische VPN-Zugang war lange die Standardlösung für mobiles Arbeiten. Für viele KMU passt er heute aber nicht mehr zu den tatsächlichen Anforderungen: Mitarbeitende benötigen nur einzelne Anwendungen, externe Dienstleister sollen zeitlich begrenzt zugreifen und sensible Systeme dürfen nicht unnötig im Netzwerk erreichbar sein. Wer einen sicheren Fernzugriff ohne VPN einrichten möchte, sollte daher nicht einfach den VPN-Server durch einen anderen Zugangspunkt ersetzen. Entscheidend ist ein anderes Sicherheitsprinzip: Jeder Zugriff wird einzeln geprüft, gezielt freigegeben und nachvollziehbar protokolliert.
Warum ein VPN nicht immer die passende Lösung ist
Ein VPN verbindet ein Endgerät mit dem Unternehmensnetzwerk. Je nach Konfiguration erhält die zugreifende Person damit Zugang zu mehr Bereichen, als sie für ihre Aufgabe benötigt. Das kann im Arbeitsalltag praktisch sein, erhöht aber die Angriffsfläche. Ist ein Endgerät kompromittiert oder ein Benutzerkonto übernommen, kann sich ein Angreifer möglicherweise im internen Netzwerk weiterbewegen.
Hinzu kommt der Verwaltungsaufwand. VPN-Clients müssen installiert, aktualisiert und auf unterschiedlichen Geräten zuverlässig betrieben werden. Bei externen Dienstleistern oder kurzfristig eingesetzten Fachkräften stellt sich außerdem die Frage, wie der Zugriff sauber eingerichtet und danach garantiert wieder entzogen wird.
Das bedeutet nicht, dass VPN grundsätzlich unsicher oder überholt ist. Ein gut konfiguriertes VPN mit Mehrfaktor-Authentifizierung, aktuellen Clients und klaren Berechtigungen kann für bestimmte Szenarien sinnvoll bleiben. Besonders Administratoren benötigen manchmal breiten Zugriff auf definierte Netzbereiche. Für den Zugriff auf einzelne Fachanwendungen, Weboberflächen, Dateien oder Support-Systeme ist ein anwendungsbezogener Zugang jedoch oft die bessere Wahl.
Sicheren Fernzugriff ohne VPN einrichten: Das Prinzip verstehen
Ein moderner Remote-Access-Ansatz folgt dem Zero-Trust-Gedanken. Dabei wird weder dem Benutzer noch dem Endgerät allein aufgrund seines Standorts vertraut. Stattdessen prüft das System bei jedem Zugriff, wer zugreifen möchte, auf welche Anwendung zugegriffen wird, ob die Anmeldung ausreichend abgesichert ist und unter welchen Bedingungen der Zugriff erlaubt sein soll.
Der zentrale Unterschied zum klassischen VPN ist einfach: Nicht das gesamte Netzwerk wird freigegeben, sondern nur die konkret benötigte Ressource. Ein Mitarbeiter der Buchhaltung kann beispielsweise auf die Finanzanwendung zugreifen, ohne gleichzeitig Serverfreigaben, Verwaltungsoberflächen oder andere interne Systeme zu sehen. Ein externer IT-Dienstleister erhält Zugriff auf genau die vereinbarte Administration – nicht auf das gesamte Unternehmensnetz.
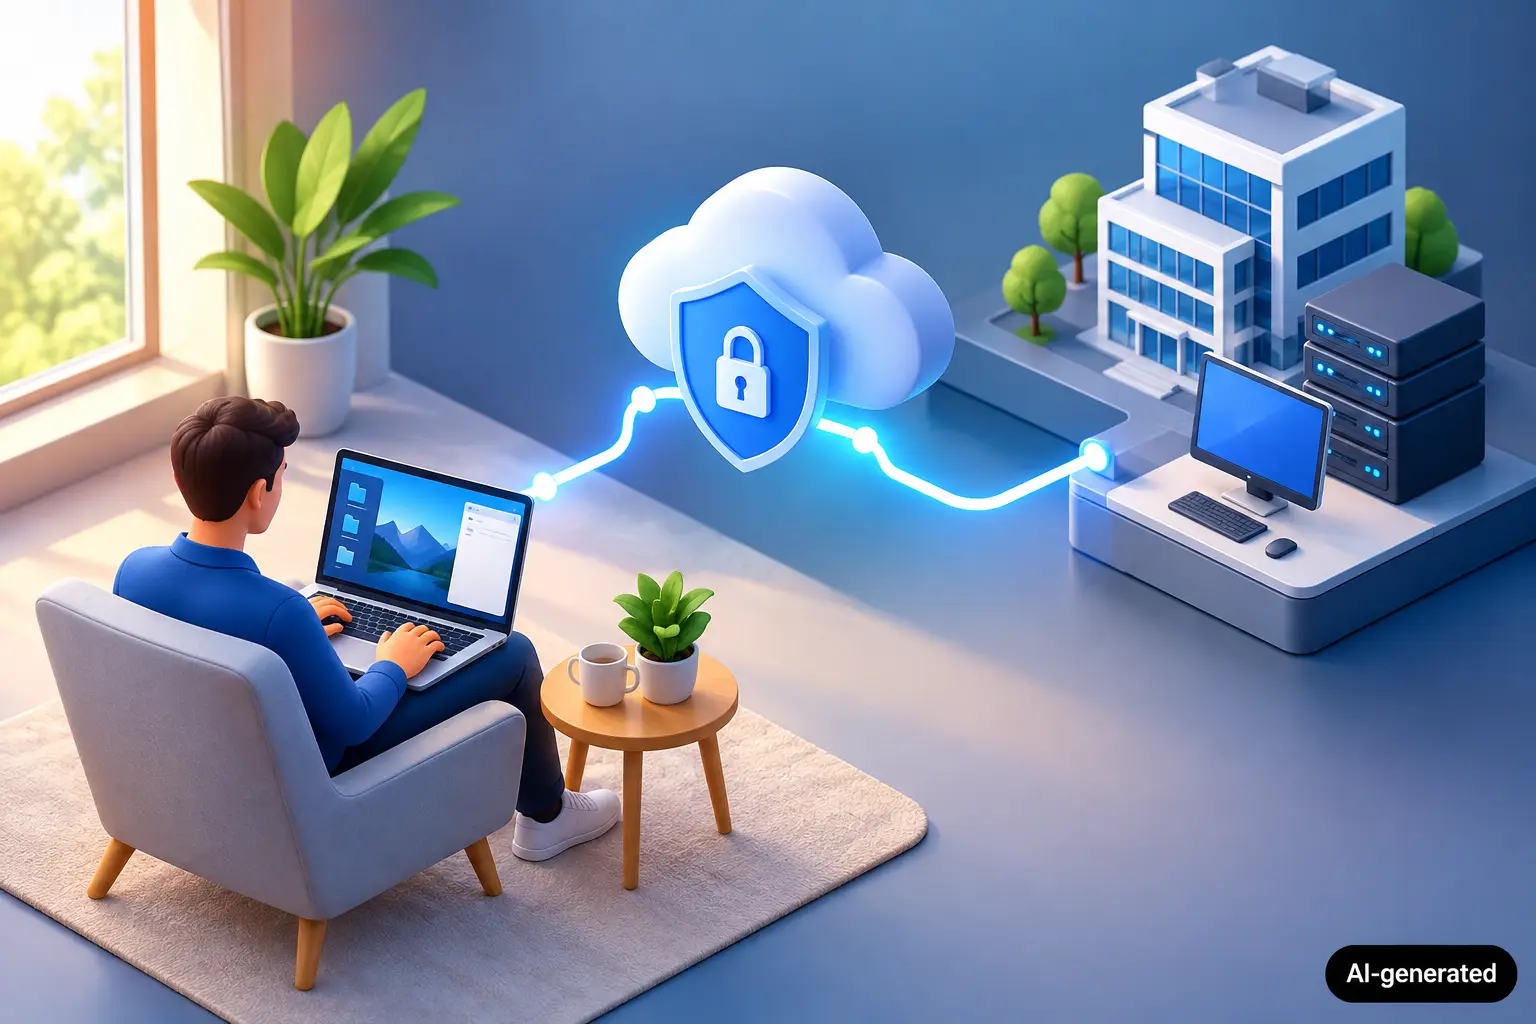
Im Idealfall arbeitet der Anwender browserbasiert. Das reduziert den Aufwand auf dem Endgerät und vermeidet, dass Anwendungen direkt aus dem Internet erreichbar gemacht werden müssen. Der Zugriff wird über eine geschützte Vermittlung aufgebaut. Interne Systeme bleiben dabei von außen verborgen.
Zuerst Zugriffe und Schutzbedarf aufnehmen
Bevor Technik ausgewählt wird, sollten Unternehmen ihre realen Zugriffsszenarien erfassen. Diese Bestandsaufnahme ist oft der wichtigste Teil des Projekts. Viele Berechtigungen bestehen nur noch, weil sie irgendwann einmal eingerichtet wurden.
Fragen Sie konkret: Welche internen Anwendungen müssen mobil erreichbar sein? Welche Mitarbeitenden benötigen Zugriff? Gibt es externe Buchhaltung, Software-Support, Maschinenhersteller oder Systemhäuser mit Fernwartungszugängen? Welche Systeme verarbeiten besonders schützenswerte Daten, etwa Personalakten, Mandantendaten oder Konstruktionsunterlagen?
Danach werden Nutzergruppen und Anwendungen einander zugeordnet. Dabei gilt das Prinzip der minimalen Rechtevergabe: Jeder erhält nur den Zugriff, den er für seine aktuelle Aufgabe benötigt. Für einen Steuerberater kann das der Zugriff auf eine Kanzleianwendung sein. Für den Dienstleister, der eine Fachsoftware wartet, kann es eine einzelne Administrationsoberfläche für ein klar begrenztes Zeitfenster sein.
Diese Zuordnung schafft nicht nur mehr Sicherheit. Sie schafft auch Transparenz für die Geschäftsführung: Wer kann auf welche Daten und Systeme zugreifen – und warum?
Identität absichern, nicht nur Passwörter abfragen
Ein Zugang ist nur so sicher wie die Prüfung der Identität. Ein Kennwort allein reicht für externe Zugriffe nicht aus. Phishing, Passwort-Wiederverwendung und gestohlene Zugangsdaten gehören zu den häufigsten Ursachen für unberechtigte Anmeldungen.
Mehrfaktor-Authentifizierung sollte deshalb verbindlich sein. Neben dem Passwort bestätigt der Nutzer seine Anmeldung mit einem zweiten Faktor, etwa einer Authenticator-App, einem Hardware-Token oder einer anderen sicheren Methode. Entscheidend ist, dass diese Vorgabe für alle externen Zugriffe gilt – auch für privilegierte Konten und Dienstleister.
Zusätzlich sollten Unternehmen Regeln definieren, wann eine Anmeldung besonders kritisch ist. Beispiele sind Zugriffe aus ungewöhnlichen Regionen, neue Endgeräte oder Anmeldungen außerhalb vereinbarter Arbeitszeiten. Nicht jede Abweichung muss automatisch blockiert werden. Sie sollte jedoch überprüfbar sein und zu den tatsächlichen Geschäftsprozessen passen.
Anwendungen gezielt statt Netzwerke pauschal freigeben
Der häufigste Fehler bei Remote Access ist eine zu breite Freigabe. Wird eine Anwendung benötigt, wird vorschnell ein ganzes Netzsegment erreichbar gemacht. Das ist bequem, widerspricht aber dem Grundsatz der Zugriffskontrolle.
Besser ist es, Anwendungen einzeln bereitzustellen. Dazu können interne Webanwendungen, Remote-Desktop-Sitzungen, Dateiablagen oder Verwaltungsoberflächen gehören. Nutzer sehen nach der Anmeldung ausschließlich die Anwendungen, für die sie berechtigt sind. Nicht benötigte Systeme bleiben unsichtbar und damit für Angreifer schwerer erreichbar.
Für privilegierte Zugriffe, etwa auf Server, Firewalls oder Datenbanken, sollten höhere Anforderungen gelten. Hier empfiehlt sich ein Privileged-Access-Management-Ansatz. Er trennt normale Benutzerkonten von Administrationsrechten, kann Zugriffe zeitlich begrenzen und ermöglicht eine nachvollziehbare Protokollierung. Gerade bei externen Dienstleistern verhindert das, dass dauerhaft weitreichende Konten im Unternehmen bestehen bleiben.
Fernwartung zeitlich begrenzen und nachvollziehbar machen
Viele KMU benötigen externe Unterstützung. Das ist normal und wirtschaftlich sinnvoll. Problematisch wird es, wenn Fernwartungszugänge dauerhaft aktiv bleiben, gemeinsame Passwörter verwendet werden oder nach einem Mitarbeiterwechsel unklar ist, wer noch Zugriff besitzt.
Ein sicherer Prozess sieht anders aus: Der Zugriff wird für eine benannte Person freigegeben, ist auf die erforderliche Anwendung beschränkt und läuft nach dem Wartungsfenster automatisch ab. Jeder Zugriff wird protokolliert. Bei sensiblen Tätigkeiten kann eine Freigabe durch einen internen Verantwortlichen erforderlich sein.
Diese Kontrolle hilft nicht nur bei Sicherheitsvorfällen. Sie ist auch für Datenschutz, interne Verantwortlichkeiten und Audits wertvoll. Unternehmen können nachvollziehen, wann externe Partner auf Systeme zugegriffen haben und welche Berechtigung dafür bestand.
Die Infrastruktur bleibt Teil des Sicherheitskonzepts
Ein sicherer Fernzugriff ersetzt keine Firewall, kein Patch-Management und kein Backup. Er ergänzt diese Maßnahmen. Wenn ein internes System ungepatcht ist oder Administratorrechte zu großzügig vergeben werden, bleibt ein Risiko bestehen – unabhängig davon, wie modern der Zugang aufgebaut ist.
Die Netzwerksegmentierung spielt ebenfalls eine wichtige Rolle. Anwendungen mit unterschiedlichem Schutzbedarf sollten nicht unkontrolliert miteinander verbunden sein. Eine Firewall-Lösung, etwa auf Basis von Fortinet, kann Zugriffe zwischen Netzbereichen begrenzen, verdächtige Verbindungen erkennen und Sicherheitsereignisse zentral sichtbar machen.
Ebenso wichtig ist die Daten-Resilienz. Ein Ransomware-Angriff kann auch über ein legitim wirkendes, aber missbrauchtes Benutzerkonto beginnen. Deshalb benötigen Unternehmen getestete Backups, klare Wiederherstellungsprozesse und getrennte Sicherungskopien. Sicherer Zugriff und belastbare Wiederherstellung gehören zusammen.
Einführung in überschaubaren Schritten
Ein vollständiger Umbau muss nicht auf einmal erfolgen. In der Praxis bewährt sich ein schrittweises Vorgehen. Starten Sie mit einer Anwendung, die häufig mobil genutzt wird und einen klar abgegrenzten Nutzerkreis hat. Prüfen Sie den Ablauf mit einigen Mitarbeitenden und passen Sie Berechtigungen, Anmeldeverfahren und Dokumentation an.
Danach folgen weitere Anwendungen und externe Zugriffe. Wichtig ist, den bestehenden VPN-Zugang nicht vorschnell abzuschalten. Während der Umstellung sollten beide Verfahren kontrolliert parallel laufen können. Erst wenn alle benötigten Szenarien sauber abgedeckt sind, lässt sich der klassische VPN-Zugang reduzieren oder auf spezielle Administrationsfälle beschränken.
Eine Lösung wie Kyvion Secure Access kann dabei interne Anwendungen browserbasiert und gezielt bereitstellen. Entscheidend bleibt jedoch nicht das Produkt allein, sondern die saubere Konzeption: eindeutige Identitäten, minimale Berechtigungen, sichere Authentifizierung, Protokollierung und ein Prozess für Änderungen oder Austritte.
Woran Sie eine tragfähige Lösung erkennen
Eine tragfähige Remote-Access-Lösung ist für Anwender einfach genug, um akzeptiert zu werden, und für die IT detailliert genug, um Kontrolle zu behalten. Mitarbeitende sollten nicht mit komplizierten technischen Schritten kämpfen müssen. IT-Verantwortliche müssen dagegen Berechtigungen schnell ändern, Zugriffe nachvollziehen und Auffälligkeiten erkennen können.
Achten Sie außerdem auf Datensouveränität. Klären Sie, wo Identitäts-, Protokoll- und Anwendungsdaten verarbeitet werden, wer darauf zugreifen kann und wie lange sie gespeichert bleiben. Gerade bei personenbezogenen Daten oder vertraulichen Mandanteninformationen sind diese Fragen Teil einer verantwortungsvollen IT-Organisation.
Der beste Zeitpunkt für einen sicheren Fernzugriff ohne VPN ist nicht erst nach einem Vorfall. Wer Zugriffe heute nachvollziehbar und sparsam gestaltet, schafft eine Arbeitsumgebung, in der mobiles Arbeiten, externe Unterstützung und Schutz vertraulicher Daten nicht im Widerspruch stehen.