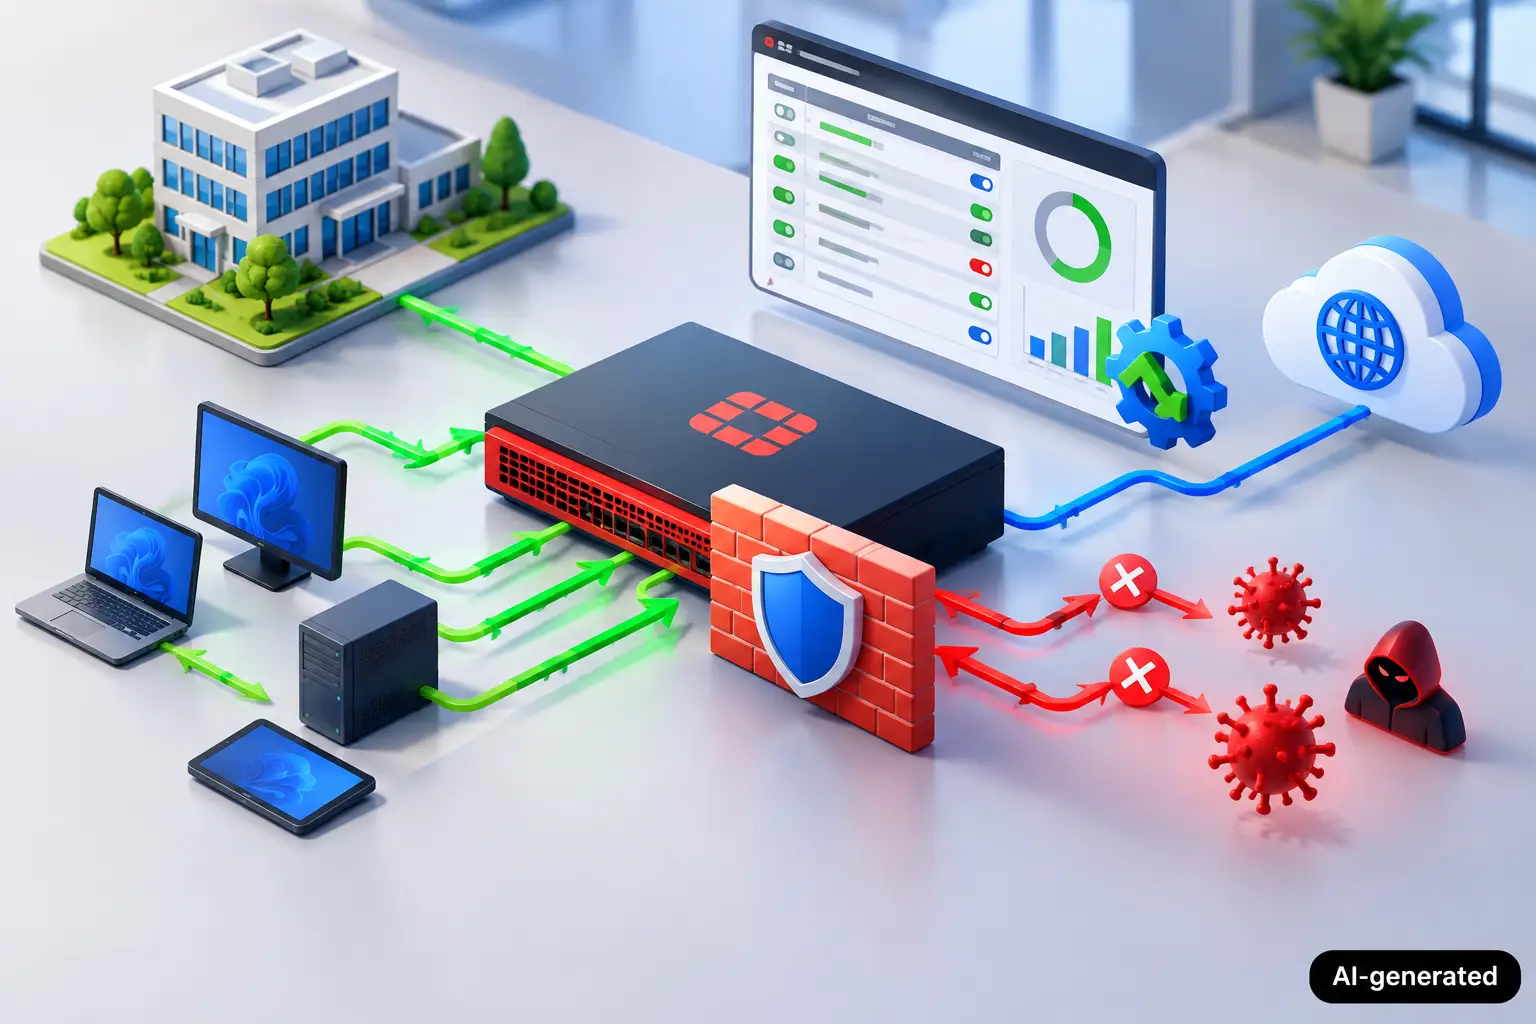
Eine Firewall schützt ein Unternehmen nicht allein dadurch, dass sie installiert ist. Entscheidend ist, welche Verbindungen sie erlaubt, überwacht oder blockiert. Wer Fortinet Firewall Regeln optimieren will, reduziert unnötige Angriffsflächen, vermeidet Betriebsstörungen und schafft nachvollziehbare Zuständigkeiten. Gerade in KMU wachsen Regelwerke oft über Jahre: neue Anwendungen, Außenstellen, Homeoffice, Dienstleister und Ausnahmen kommen hinzu. Ohne regelmäßige Pflege wird daraus schnell ein Sicherheitsrisiko.
Warum Firewall-Regeln mit der Zeit zum Risiko werden
Viele Regelwerke entstehen unter Zeitdruck. Eine Fachanwendung benötigt kurzfristig Zugriff, ein externer Dienstleister muss warten können oder ein Standort wird angebunden. Die passende Regel wird angelegt, die Dokumentation folgt später – oder gar nicht. Jede einzelne Ausnahme kann sinnvoll gewesen sein. In der Summe entstehen jedoch zu breite Freigaben, doppelte Regeln und Zugriffe, deren ursprünglicher Zweck niemand mehr kennt.
Das ist nicht nur ein administratives Problem. Eine Regel, die ganze Netze statt einzelner Systeme freigibt, erleichtert Angreifern im Schadensfall die seitliche Bewegung im Netzwerk. Offene Verwaltungszugriffe aus dem Internet oder dauerhaft erlaubte Verbindungen zu Dienstleistern erhöhen das Risiko zusätzlich. Gleichzeitig erschweren unklare Regeln die Fehlersuche, wenn Anwendungen plötzlich nicht mehr funktionieren.
Für Geschäftsführung und IT-Verantwortliche gilt deshalb: Ein gepflegtes Firewall-Regelwerk ist ein Baustein der Cyber-Resilienz. Es begrenzt Schäden, wenn ein Endgerät kompromittiert wird, und beschleunigt die Wiederherstellung, weil Abhängigkeiten und Freigaben bekannt sind.
Fortinet Firewall Regeln optimieren: Erst Transparenz schaffen
Bevor Regeln geändert oder gelöscht werden, braucht es einen belastbaren Überblick. Ein vorschnelles Aufräumen kann produktive Prozesse beeinträchtigen, etwa den Zugriff auf Warenwirtschaft, Telefonie, Zeiterfassung oder branchenspezifische Fachverfahren. Ziel ist nicht die geringstmögliche Zahl an Regeln, sondern ein Regelwerk, das verständlich, erforderlich und sicher ist.
Prüfen Sie zunächst die vorhandenen Regeln nach Quelle, Ziel, Dienst, Zeitfenster und Protokollierung. Besonders kritisch sind Regeln mit der Einstellung „any“, also Freigaben für beliebige Quellen, Ziele oder Dienste. Sie können in Ausnahmesituationen vertretbar sein, sollten aber nicht unbefristet bestehen bleiben.
Ebenso wichtig ist die tatsächliche Nutzung. Fortinet Firewalls liefern Protokolle und Zähler, aus denen sich erkennen lässt, welche Regeln Datenverkehr verarbeiten und welche seit Monaten ungenutzt sind. Eine ungenutzte Regel ist kein automatischer Löschkandidat. Vielleicht wird sie nur beim Jahresabschluss oder für eine seltene Wartung benötigt. Sie ist aber ein Anlass, Fachbereich und Verantwortliche gezielt zu fragen.
Jede Regel braucht einen fachlichen Eigentümer
Zu jeder relevanten Freigabe sollten mindestens Zweck, verantwortliche Person, betroffene Systeme und Freigabedatum dokumentiert sein. Ein hilfreicher Regelname beschreibt nicht nur die Technik, sondern den Geschäftsprozess, zum Beispiel „Buchhaltung zu DATEV-Diensten“ statt „Rule_42“.
Damit wird auch die regelmäßige Überprüfung einfacher. Verlässt ein Mitarbeiter das Unternehmen, wird eine Anwendung abgelöst oder endet ein Wartungsvertrag, lässt sich sofort feststellen, welche Zugriffe entfallen können. Dokumentation ist hier keine Bürokratie, sondern eine Voraussetzung für sichere und schnelle Entscheidungen.
Die wichtigsten Regeln für ein schlankes Regelwerk
Ein wirksames Konzept folgt dem Prinzip der minimalen Berechtigung: Erlaubt wird nur, was für einen konkreten Zweck erforderlich ist. Das betrifft nicht nur Benutzer, sondern auch Netzwerkverbindungen.
Quellen und Ziele präzise definieren. Statt ein komplettes internes Netz für einen Server freizugeben, sollten möglichst einzelne Systeme oder klar abgegrenzte Netzsegmente kommunizieren dürfen. Ein Druckserver benötigt beispielsweise nicht automatisch Zugriff auf die Buchhaltung oder auf Backup-Systeme.
Dienste statt beliebiger Ports erlauben. Regeln sollten nur die tatsächlich benötigten Protokolle enthalten. Eine Freigabe für alle Dienste kann Fehlkonfigurationen verdecken und erweitert die Angriffsfläche unnötig. Bei unbekannten Anforderungen hilft eine zeitlich begrenzte Testfreigabe mit aktivierter Protokollierung besser als eine dauerhafte Pauschalerlaubnis.
Regelreihenfolge bewusst pflegen. Firewalls prüfen Regeln in einer festgelegten Reihenfolge. Eine allgemein formulierte Regel weit oben kann eine später folgende, strengere Regel wirkungslos machen. Nach Änderungen sollte deshalb immer geprüft werden, welche Regel den Datenverkehr tatsächlich verarbeitet.
Nicht genutzte Regeln kontrolliert entfernen. Regeln sollten zunächst deaktiviert und überwacht werden, bevor sie endgültig gelöscht werden. So lassen sich unerwartete Abhängigkeiten erkennen, ohne den Betrieb unnötig zu gefährden. Ein geplanter Rückweg ist insbesondere bei älteren Anwendungen sinnvoll.
Netzwerksegmentierung begrenzt den Schaden
In vielen kleineren Unternehmen befindet sich noch zu viel in einem gemeinsamen Netz: Büroarbeitsplätze, Server, WLAN, Telefonie, Maschinen, Gäste und Backups. Das ist bequem, aber aus Sicherheits- und Betriebssicht problematisch. Wird ein Endgerät kompromittiert, kann sich ein Angriff leichter zu wichtigen Systemen weiterbewegen.
Mit VLANs und passenden Firewall-Regeln lassen sich Bereiche trennen. Gäste benötigen Internetzugang, aber keinen Zugriff auf interne Systeme. IoT-Geräte, etwa Kameras oder Gebäudetechnik, sollten nur mit den notwendigen Verwaltungsdiensten kommunizieren. Backup-Systeme brauchen definierte Verbindungen zu Servern, aber keinen freien Zugriff aus dem Arbeitsplatznetz.
Die richtige Tiefe der Segmentierung hängt von Größe, Infrastruktur und Schutzbedarf ab. Ein Handwerksbetrieb mit wenigen Arbeitsplätzen benötigt kein überkomplexes Modell. Ein Unternehmen mit Produktionsnetz, mehreren Standorten oder sensiblen Mandantendaten braucht dagegen meist feinere Grenzen. Wichtig ist, dass das Konzept administrierbar bleibt und dokumentiert wird.
Fernzugriffe nicht mit breiten VPN-Regeln lösen
Klassische VPN-Zugänge werden oft so eingerichtet, dass externe Nutzer nach der Anmeldung große Teile des internen Netzwerks erreichen. Das wirkt zunächst praktisch, widerspricht aber dem Prinzip der minimalen Berechtigung. Besonders bei externen Dienstleistern, mobilen Mitarbeitern oder temporären Projekten sollte klar sein, welche Anwendung oder welches System wirklich benötigt wird.
Eine Fortinet Firewall kann Zugriffe über sichere Authentifizierung, Gruppen und gezielte Richtlinien deutlich besser einschränken. Mehrstufige Anmeldung sollte für administrative und externe Zugriffe der Standard sein. Zusätzlich sind zeitliche Begrenzungen, getrennte Konten für Administration und Protokollierung der Sitzungen sinnvoll.
Wo Anwender nur einzelne interne Anwendungen benötigen, kann ein browserbasierter, anwendungsbezogener Zugriff eine bessere Alternative zum weitreichenden Netzwerkzugang sein. Lösungen wie Kyvion Secure Access folgen diesem Ansatz: Sie stellen gezielt Anwendungen bereit, statt pauschal das gesamte interne Netz zu öffnen. Das verbessert die Kontrolle über Zugriffe und unterstützt die Datensouveränität, weil Berechtigungen nachvollziehbar bleiben.
Logging und Sicherheitsdienste gezielt einsetzen
Eine Firewall-Regel ohne Protokollierung ist im Ernstfall schwer zu bewerten. Für sicherheitsrelevante, neue und externe Verbindungen sollte Logging aktiviert sein. Die Protokolle müssen jedoch auch regelmäßig geprüft werden. Wer jedes Ereignis speichert, aber keine Auffälligkeiten bewertet, gewinnt wenig Sicherheit.
Fortinet bietet Funktionen wie Intrusion Prevention, Webfilter, Anwendungskontrolle und Malware-Schutz. Diese Dienste können wirksam sein, wenn sie zu den jeweiligen Verkehrsströmen passen. Nicht jede Sicherheitsprüfung ist für jede Verbindung gleich sinnvoll. Verschlüsselte Verbindungen zu prüfen, erhöht beispielsweise die Erkennungsmöglichkeiten, kann aber Datenschutzfragen, Zertifikatsmanagement und Leistungsanforderungen mit sich bringen. Hier braucht es eine dokumentierte Entscheidung statt einer pauschalen Einstellung.
Achten Sie außerdem auf aktuelle Firmware, gepflegte Signaturen und geregelte Änderungen. Sicherheitsfunktionen helfen wenig, wenn bekannte Schwachstellen nicht zeitnah behoben werden oder wenn jede Änderung direkt im Produktivbetrieb erfolgt. Ein Wartungsfenster, eine Sicherung der Konfiguration und ein getesteter Rückfallplan gehören zu einem verlässlichen Betrieb.
Ein realistischer Prüfzyklus für KMU
Ein Firewall-Regelwerk muss nicht wöchentlich komplett neu bewertet werden. Für viele KMU ist eine vierteljährliche Prüfung der kritischen Regeln und eine umfassendere jährliche Überarbeitung ein praktikabler Ansatz. Zusätzlich sollte jede größere Änderung – neue Software, Standortanbindung, Cloud-Dienst, Dienstleisterzugang oder Netzwerkumbau – eine Prüfung der betroffenen Freigaben auslösen.
Eine kurze Checkliste genügt oft: Ist der geschäftliche Zweck noch vorhanden? Sind Quelle, Ziel und Dienst so eng wie möglich gefasst? Gibt es einen verantwortlichen Eigentümer? Wird der Zugriff protokolliert? Ist die Regel befristet oder muss sie regelmäßig bestätigt werden? Diese Fragen schaffen eine klare Sicherheitsroutine, ohne die IT mit unnötigem Aufwand zu belasten.
Die Optimierung von Firewall-Regeln ist kein einmaliges Aufräumprojekt. Sie ist Teil eines sicheren IT-Betriebs. Wer Zugriffe nachvollziehbar begrenzt, Änderungen kontrolliert umsetzt und Fernzugriffe an Anwendungen statt an ganzen Netzen ausrichtet, schützt nicht nur die Infrastruktur. Das Unternehmen bleibt auch dann handlungsfähig, wenn ein Sicherheitsvorfall oder eine Störung eintritt.