Ein kompromittierter Büro-PC darf nicht den Weg zu einer CNC-Maschine, einer Verpackungsanlage oder dem Leitsystem öffnen. Genau hier setzt die Fortinet Segmentierung im Produktionsbetrieb an: Sie trennt Systeme nach ihrer Aufgabe und erlaubt nur die Verbindungen, die für den Betrieb tatsächlich erforderlich sind. Das reduziert die Angriffsfläche deutlich, ohne die Produktion unnötig auszubremsen.
Für mittelständische Produktionsunternehmen ist das besonders relevant. Viele gewachsene Netzwerke verbinden Büroarbeitsplätze, Maschinensteuerungen, Wartungszugänge, Server und WLANs in einer gemeinsamen Umgebung. Was im Alltag bequem wirkt, wird im Störungsfall zum Risiko: Schadsoftware kann sich seitlich im Netzwerk bewegen, externe Dienstleister erhalten zu weitreichende Zugriffe und ein IT-Ausfall kann schnell die Fertigung beeinträchtigen.
Warum Produktionsnetze anders geschützt werden müssen
In der klassischen Büro-IT stehen Vertraulichkeit und Datenschutz oft im Vordergrund. In der Produktion kommt ein weiterer Faktor hinzu: Verfügbarkeit. Eine Firewall-Regel, ein Update oder eine Netzwerkanpassung darf keine Maschine zum Stillstand bringen. Deshalb muss die Sicherheitsarchitektur den Produktionsbetrieb verstehen und schrittweise umgesetzt werden.
Auch ältere Steuerungen und industrielle Komponenten stellen besondere Anforderungen. Sie unterstützen häufig keine modernen Sicherheitsfunktionen, lassen sich nicht kurzfristig patchen oder kommunizieren über Protokolle, die im Büro kaum vorkommen. Das bedeutet nicht, dass diese Systeme schutzlos bleiben müssen. Im Gegenteil: Gerade dann ist die Abschottung durch klar getrennte Netzwerkzonen besonders wirksam.
Segmentierung ersetzt weder Datensicherung noch Patch-Management oder sichere Authentifizierung. Sie begrenzt jedoch die Folgen, wenn ein einzelnes Gerät kompromittiert wird. Damit ist sie ein zentraler Baustein für Cyber-Resilienz.
Fortinet Segmentierung im Produktionsbetrieb: Zonen statt flaches Netzwerk
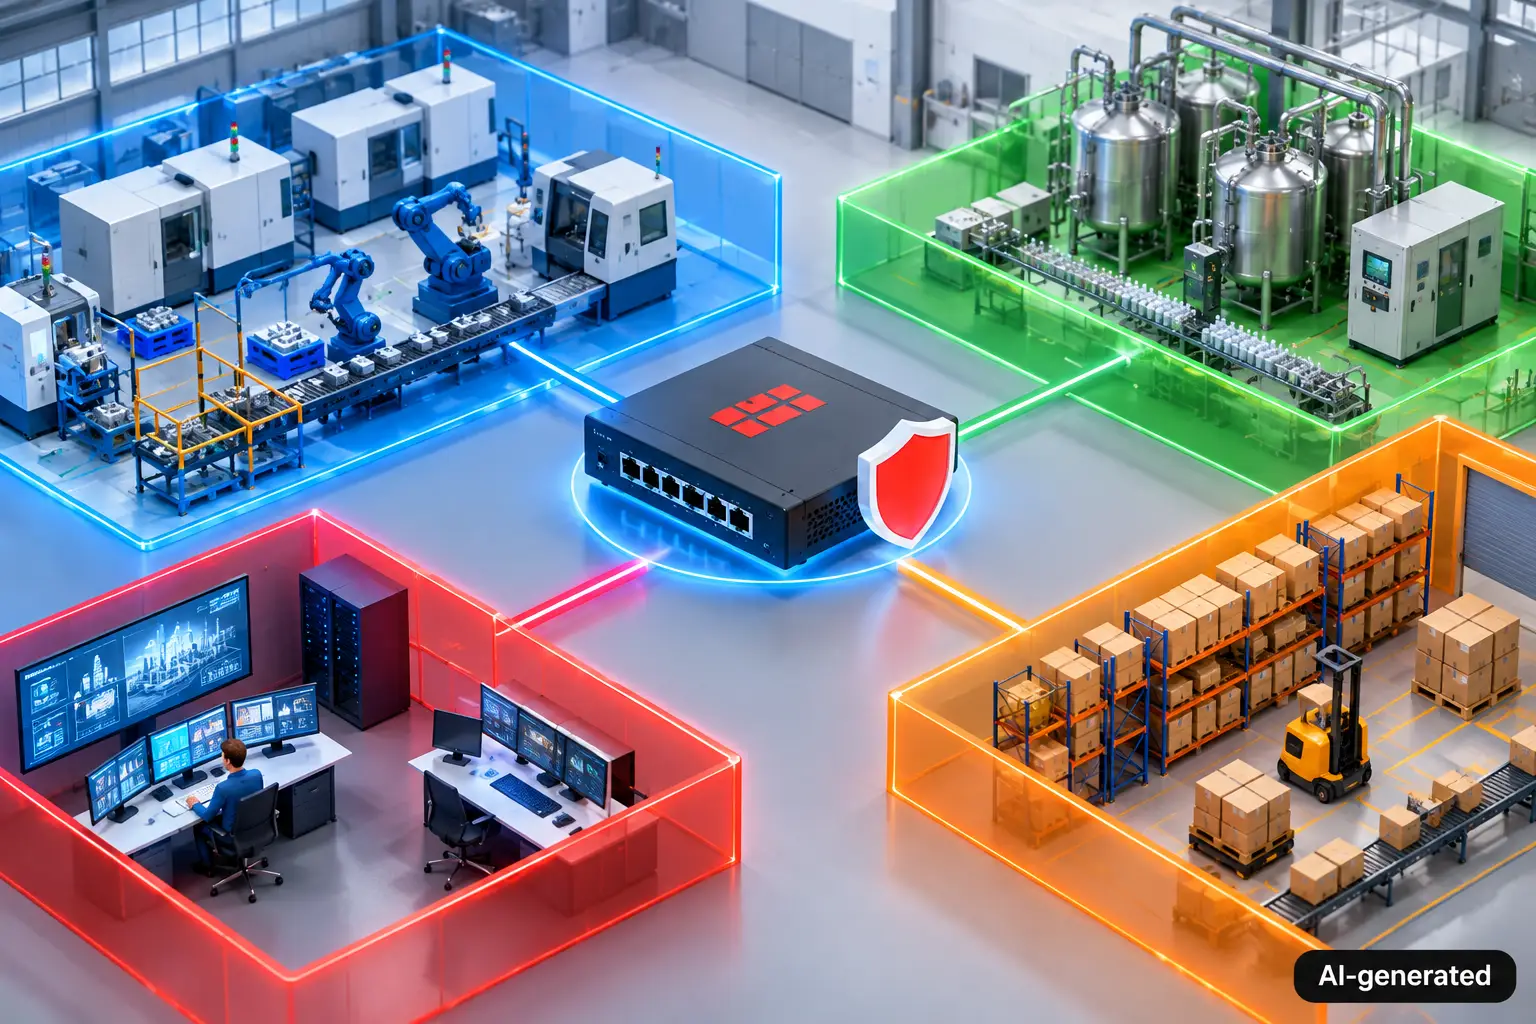
Das Grundprinzip ist einfach: Systeme mit unterschiedlichen Schutzanforderungen gehören nicht in dasselbe Netz. Zwischen den Zonen kontrolliert eine Firewall, welche Kommunikation erlaubt ist. In einer Fortinet-Umgebung übernimmt diese Aufgabe typischerweise eine FortiGate-Firewall. Sie prüft den Datenverkehr und setzt Regeln durch, die auf Anwendungen, IP-Adressen, Ports, Zeiten und Identitäten basieren können.
Ein praxistaugliches Modell trennt zum Beispiel Büro-IT, Server, Produktionssysteme, Verwaltungsschnittstellen, Gäste-WLAN und externe Fernwartung. Innerhalb der Produktion kann eine weitere Unterteilung sinnvoll sein, etwa nach Fertigungsbereich, Anlage oder Kritikalität. Ob jede Maschine eine eigene Zone benötigt, hängt von Größe, Risiko und Betriebsabläufen ab. Für kleinere Betriebe ist eine saubere Trennung von Büro und Produktion häufig der richtige erste Schritt. Bei vernetzten Anlagen oder hohen Verfügbarkeitsanforderungen lohnt sich eine feinere Struktur.
Entscheidend ist: Eine Zone ist keine reine Bezeichnung im Netzwerkplan. Sie braucht klare Kommunikationsregeln. Ein Büro-PC sollte beispielsweise nicht beliebig auf Steuerungen zugreifen können. Ein Produktionssystem darf nur die notwendigen Verbindungen zu definierten Servern nutzen. Und das Gäste-WLAN sollte keinerlei Route in interne Bereiche besitzen.
Kommunikation gezielt erlauben statt pauschal freigeben
Eine Segmentierung funktioniert nicht über möglichst viele Sperren, sondern über nachvollziehbare Freigaben. Die zentrale Frage lautet: Welches System muss mit welchem Ziel über welches Protokoll kommunizieren?
Ein Beispiel: Ein Produktionsrechner benötigt möglicherweise Zugriff auf einen ERP-Server, einen Zeitserver und eine Datenablage. Diese Verbindungen werden gezielt erlaubt. Der Zugriff auf beliebige Büroarbeitsplätze, das Internet oder andere Maschinen bleibt dagegen untersagt, sofern kein betrieblicher Bedarf besteht.
Dieses Prinzip benötigt Vorarbeit. Wer Regeln auf Annahmen aufbaut, riskiert Störungen. Sinnvoll ist daher eine Beobachtungsphase: Welche Verbindungen bestehen heute? Welche sind dokumentiert? Welche wirken untypisch oder überflüssig? Die Protokollierungs- und Analysefunktionen einer Firewall helfen dabei, die tatsächlichen Kommunikationswege sichtbar zu machen.
Der häufigste Fehler: Technik vor Bestandsaufnahme
Viele Projekte starten mit der Frage, welches Firewall-Modell oder welche Switches benötigt werden. Diese Entscheidung ist wichtig, sollte aber nicht am Anfang stehen. Zuerst braucht es Transparenz über Geräte, Abhängigkeiten und Verantwortlichkeiten.
Dazu gehören nicht nur Server und PCs. Auch Maschinensteuerungen, Bedienpanels, industrielle PCs, Kameras, Drucker, Messsysteme, WLAN-Komponenten, Fernwartungsrouter und Netzwerkgeräte müssen erfasst werden. Besonders kritisch sind Systeme, deren Eigentümer oder Wartungsverantwortlicher nicht eindeutig bekannt ist.
Eine belastbare Bestandsaufnahme beantwortet unter anderem diese Fragen: Welche Systeme sind produktionskritisch? Welche Kommunikationsverbindungen müssen dauerhaft verfügbar sein? Wo bestehen externe Zugänge? Welche Komponenten sind nicht mehr updatefähig? Und welche Daten verlassen das Unternehmen?
Diese Informationen schaffen nicht nur Sicherheit. Sie erleichtern auch die Störungsanalyse, spätere Erweiterungen und die Planung von Notfallmaßnahmen.
Fernwartung als eigener Sicherheitsbereich
Externe Dienstleister benötigen oft Zugriff auf Maschinen oder Steuerungen. Ein dauerhaft freigegebenes VPN in das Produktionsnetz ist dafür jedoch selten die beste Lösung. Es schafft häufig einen weitreichenden Netzwerkzugang und macht die Kontrolle schwieriger.
Besser ist ein zeitlich begrenzter, nachvollziehbarer Zugang zu genau der Anwendung oder dem System, das gewartet werden soll. Dabei sollten starke Authentifizierung, Freigabeprozesse und eine Protokollierung der Sitzungen vorgesehen werden. Idealerweise erhält der Dienstleister keinen direkten Zugang zum gesamten Netz, sondern arbeitet über einen kontrollierten Zugriffspunkt.
Kyvion Secure Access kann hier eine sinnvolle Ergänzung zur Netzwerksegmentierung sein: Interne Anwendungen oder Administrationsoberflächen werden gezielt und browserbasiert bereitgestellt, ohne pauschal ein ganzes Netz per klassischem VPN zu öffnen. Für privilegierte Zugriffe von Administratoren oder Dienstleistern sollte außerdem klar geregelt sein, wer wann auf welche Systeme zugreifen darf.
So gelingt die Umsetzung ohne Produktionsrisiko
Eine gute Segmentierung wird nicht an einem Wochenende eingeführt. Sie wächst kontrolliert. Zunächst werden die wichtigsten Trennlinien umgesetzt, etwa zwischen Büro-IT und Produktion sowie zwischen internen Netzen und Fernwartung. Danach lassen sich weitere Bereiche schrittweise absichern.
Vor jeder Änderung sollten Verantwortliche aus IT und Produktion eingebunden werden. Sie kennen die Abläufe, Wartungsfenster und technischen Abhängigkeiten. Testphasen und ein dokumentierter Rückfallplan verhindern, dass eine fehlerhafte Regel den Betrieb länger als nötig beeinträchtigt.
Für die praktische Umsetzung haben sich vier Arbeitsschritte bewährt:
- Netzwerk erfassen: Geräte, IP-Bereiche, Kommunikationsbeziehungen und externe Zugänge dokumentieren.
- Schutzziele festlegen: Kritische Produktionssysteme, sensible Daten und unverzichtbare Dienste priorisieren.
- Zonen und Regeln definieren: Kommunikationswege nach dem Prinzip der minimalen Berechtigung freigeben.
- Überwachen und nachschärfen: Firewall-Protokolle prüfen, Änderungen dokumentieren und Regeln regelmäßig anpassen.
Die Reihenfolge ist bewusst gewählt. Wer zuerst Regeln erstellt und erst danach die Kommunikation versteht, produziert unnötige Ausnahmen. Jede Ausnahme schwächt das Sicherheitskonzept und erhöht den Verwaltungsaufwand.
Was Fortinet dabei leisten kann – und was nicht
Fortinet kann die technische Grundlage für eine durchgängige Segmentierung bilden. Firewalls kontrollieren Datenflüsse zwischen Zonen, Switches können Netzbereiche sauber trennen, und zentrale Verwaltung vereinfacht die Pflege von Richtlinien. Für KMU ist dabei vor allem wichtig, dass Sicherheitsregeln nachvollziehbar bleiben und nicht nur in den Köpfen einzelner Administratoren existieren.
Die Technologie allein löst jedoch kein Organisationsproblem. Wenn Anlagenhersteller uneingeschränkte Zugänge verlangen, Passwörter geteilt werden oder niemand für die Prüfung von Firewall-Regeln zuständig ist, bleibt die Schutzwirkung begrenzt. Segmentierung braucht feste Verantwortlichkeiten, Dokumentation und einen Prozess für Änderungen.
Auch Backup und Wiederherstellung gehören dazu. Segmentierung kann die Ausbreitung eines Angriffs begrenzen. Sie ersetzt aber keine getrennt geschützten Sicherungen und keinen erprobten Wiederanlaufplan. Erst das Zusammenspiel aus Zugangsschutz, Netzwerksegmentierung, Datensicherung und klaren Notfallabläufen macht ein Produktionsunternehmen widerstandsfähiger.
Die richtige Detailtiefe für den Mittelstand
Nicht jeder Betrieb braucht ein hochkomplexes Zero-Trust-Modell für jede einzelne Maschine. Zu grobe Trennung reicht aber ebenfalls nicht aus. Die passende Lösung orientiert sich an Produktionsabläufen, vorhandener Infrastruktur, internen Kompetenzen und möglichen Ausfallkosten.
Ein Betrieb mit wenigen, weitgehend isolierten Anlagen profitiert oft schon stark von einer sauber getrennten Produktionszone und kontrollierter Fernwartung. Unternehmen mit mehreren Standorten, zentralen Produktionsdaten oder stark vernetzten Anlagen benötigen meist ein detaillierteres Konzept. Wichtig ist, mit den größten Risiken zu beginnen und die Architektur anschließend planbar weiterzuentwickeln.
Der sinnvollste nächste Schritt ist deshalb kein pauschaler Hardwarekauf, sondern ein gemeinsamer Blick auf die tatsächlichen Kommunikationswege. Wer weiß, welche Verbindung für die Produktion erforderlich ist und welche nur historisch gewachsen ist, kann Sicherheit schaffen, ohne die Fertigung zu behindern.