Digitale Souveränität ist zu einem zentralen Begriff der IT-Strategie geworden. Unternehmen beschäftigen sich wieder intensiver damit, wo ihre Daten gespeichert werden, wer ihre Systeme betreibt und welche Abhängigkeiten durch Cloud-Plattformen und externe Dienste entstehen. Doch eine Frage wird dabei häufig unterschätzt: Wer kontrolliert eigentlich den Zugriff auf diese Systeme?
Denn es reicht nicht, Anwendungen und Daten im eigenen Rechenzentrum, bei einem regionalen Hosting-Partner oder in einer Private Cloud zu betreiben. Wenn der Zugriff darauf wiederum von externen Plattformen, VPN-Infrastrukturen oder cloudbasierten Remote-Access-Diensten abhängig ist, endet die digitale Souveränität genau an dieser Stelle.
On-Premises allein bedeutet noch keine digitale Souveränität
Viele Unternehmen entdecken derzeit On-Premises- und hybride IT-Modelle neu. Das bedeutet keineswegs eine generelle Abkehr von der Cloud. Vielmehr wächst das Bewusstsein dafür, dass nicht jede Anwendung, jeder Datenbestand und jeder administrative Zugang zwangsläufig über einen externen Cloud-Dienst laufen muss.
Unternehmen wollen wieder bewusster entscheiden können.
Welche Systeme bleiben im eigenen Netzwerk? Welche Anwendungen dürfen in die Cloud? Welche Daten sollen das Unternehmen nicht verlassen? Und welche Infrastruktur muss auch dann funktionieren, wenn ein externer Anbieter oder eine Internetverbindung nicht verfügbar ist?
Zu dieser Betrachtung gehört jedoch auch der Zugriff.
Ein ERP-System kann vollständig im eigenen Unternehmen betrieben werden. Ein Domain Controller kann im eigenen Serverraum stehen. Produktionssysteme, Verwaltungsanwendungen oder sensible Kundendaten können ausschließlich innerhalb des eigenen Netzes gespeichert sein. Erfolgt der administrative Fernzugriff darauf jedoch über einen extern betriebenen Remote-Service, entsteht trotzdem eine Abhängigkeit von einer Infrastruktur außerhalb des eigenen Einflussbereichs.
Digitale Souveränität muss deshalb nicht nur den Speicherort von Daten berücksichtigen, sondern den gesamten Zugriffsweg.
Der klassische Fernzugriff stammt aus einer anderen IT-Welt
Über viele Jahre war die Antwort auf Fernzugriff vergleichsweise einfach: Ein Benutzer baut eine VPN-Verbindung zum Unternehmensnetzwerk auf und arbeitet anschließend so, als befände sich sein Rechner innerhalb des lokalen Netzes.
Dieses Konzept stammt aus einer Zeit, in der Unternehmensnetze wesentlich klarer abgegrenzt waren. Mitarbeiter saßen überwiegend im Büro, Anwendungen liefen auf lokalen Servern und externe Dienstleister erhielten nur gelegentlich Zugriff.
Diese Welt hat sich verändert.
Heute greifen Mitarbeiter aus dem Homeoffice auf Unternehmensanwendungen zu. Administratoren betreuen Systeme von unterschiedlichen Standorten. Softwarehäuser müssen ERP-Systeme warten. IT-Dienstleister benötigen Zugriff auf Server, Firewalls oder Fachanwendungen. Externe Spezialisten arbeiten zeitweise auf einzelnen Systemen, und gleichzeitig werden klassische lokale Anwendungen weiterhin benötigt.
Damit wird die entscheidende Frage nicht mehr nur lauten: Wie bringen wir einen Benutzer sicher ins Netzwerk?
Die bessere Frage lautet: Warum muss der Benutzer überhaupt ins Netzwerk, wenn er eigentlich nur eine bestimmte Anwendung oder ein bestimmtes System benötigt?
Fernzugriff sollte Zugriff auf Ressourcen bedeuten – nicht Zugang zum Netzwerk
Genau an dieser Stelle verändert sich die Architektur moderner Fernzugriffslösungen.
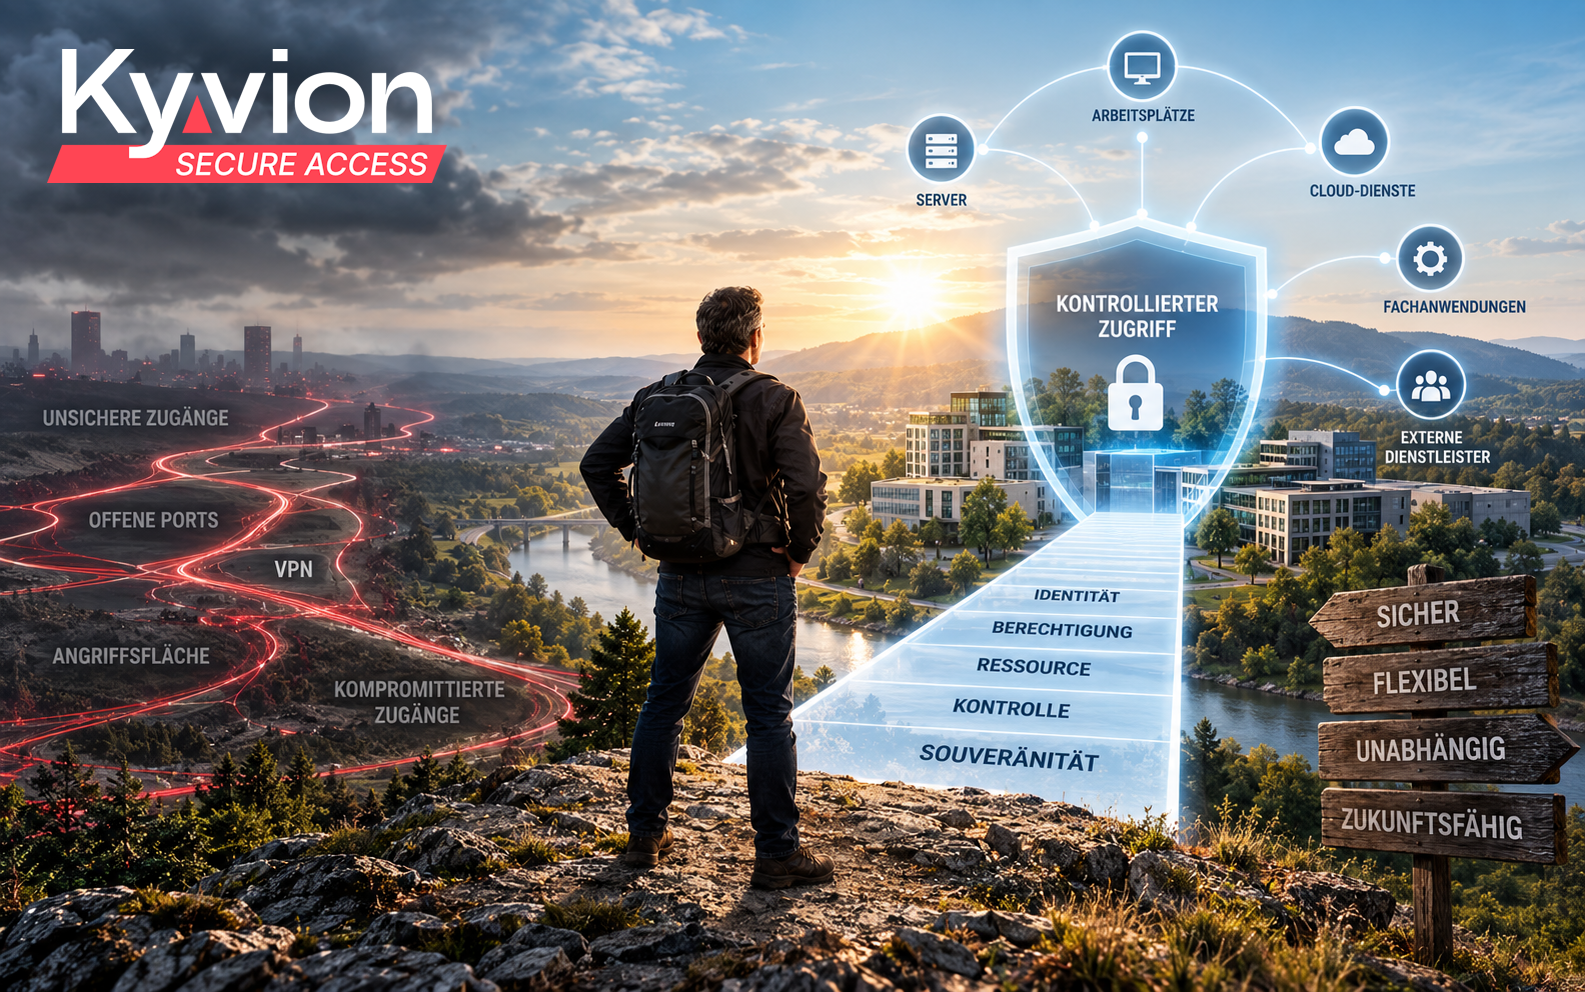
Statt zunächst eine Netzwerkverbindung aufzubauen und anschließend innerhalb dieses Netzes auf Ressourcen zuzugreifen, kann der Zugriff direkt auf die benötigte Ressource beschränkt werden.
Ein Mitarbeiter benötigt beispielsweise Zugriff auf eine ERP-Anwendung. Ein Administrator benötigt RDP-Zugriff auf einen bestimmten Server. Ein externer Dienstleister benötigt SSH auf ein einzelnes Linux-System. Ein Softwarepartner muss eine bestimmte Webanwendung administrieren.
In keinem dieser Fälle besteht technisch zwingend die Notwendigkeit, dem Benutzer einen allgemeinen Zugang zum Unternehmensnetzwerk bereitzustellen.
Das Prinzip lautet deshalb zunehmend: Zugriff auf die Anwendung statt Zugang zum Netzwerk.
Diese Trennung ist nicht nur eine Sicherheitsfrage. Sie ist gleichzeitig ein wesentlicher Bestandteil digitaler Souveränität, weil Unternehmen wesentlich genauer bestimmen können, welche Identität auf welche Ressource zugreifen darf und über welchen technischen Weg dieser Zugriff erfolgt.
Der Browser wird zur kontrollierten Zugriffsebene
Eine interessante Rolle übernimmt dabei der Webbrowser.
Nahezu jedes moderne Endgerät verfügt bereits über einen Browser. Damit entsteht die Möglichkeit, Anwendungen und administrative Zugänge bereitzustellen, ohne auf jedem Endgerät einen klassischen VPN-Client oder spezielle Remote-Access-Software installieren zu müssen.
Ein Benutzer authentifiziert sich an einem zentralen Zugangsportal und erhält anschließend ausschließlich die für ihn freigegebenen Ressourcen.
RDP, SSH, VNC oder interne Webanwendungen können dadurch über eine zentrale Zugriffsebene bereitgestellt werden. Das eigentliche Zielsystem muss dabei nicht direkt aus dem Internet erreichbar sein.
Das verändert auch die Sicherheitsarchitektur.
Nicht mehr das Endgerät erhält zwangsläufig einen Netzwerkzugang. Stattdessen vermittelt eine kontrollierte Instanz zwischen Benutzer und Zielsystem.
Damit lässt sich der Zugriff deutlich stärker nach dem Prinzip der minimal erforderlichen Berechtigung gestalten.
Keine offenen Ports zum Zielsystem
Besonders relevant wird dieses Konzept bei Systemen, die aus Sicherheitsgründen überhaupt nicht aus dem Internet erreichbar sein sollten.
Ein klassisches Beispiel ist RDP.
Port 3389 direkt aus dem Internet erreichbar zu machen, ist heute in professionellen Umgebungen kaum noch vertretbar. Ähnliches gilt für SSH, VNC oder administrative Weboberflächen.
Auch Portweiterleitungen auf Firewalls sind problematisch, wenn dadurch interne Dienste unmittelbar exponiert werden.
Eine moderne Remote-Access-Architektur kann dieses Prinzip umkehren. Nicht der externe Benutzer baut eine direkte Verbindung zum internen Zielsystem auf. Stattdessen kann eine interne Komponente eine ausgehende Verbindung zu einem kontrollierten Gateway herstellen.
Damit muss auf der Firewall kein eingehender Port zum eigentlichen Zielsystem geöffnet werden.
Gerade für kleinere und mittlere Unternehmen ist dieser Ansatz interessant, weil sich dadurch Sicherheitsarchitekturen realisieren lassen, ohne die gesamte bestehende Infrastruktur ersetzen zu müssen.
Besonders kritisch: privilegierte Fernzugriffe
Noch wichtiger wird diese Betrachtung bei administrativen Zugriffen.
Ein normaler Benutzer greift vielleicht auf eine Warenwirtschaft oder einen Terminalserver zu. Ein Administrator besitzt dagegen häufig weitreichende Berechtigungen. Gleiches gilt für externe IT-Dienstleister, Softwarehäuser oder Wartungspartner.
Diese privilegierten Zugriffe gehören zu den sensibelsten Verbindungen innerhalb einer IT-Infrastruktur.
Deshalb reicht es nicht, lediglich eine verschlüsselte Verbindung bereitzustellen.
Unternehmen sollten kontrollieren können, wer auf welches System zugreifen darf und welche Sitzung tatsächlich aufgebaut wird.
Genau hier beginnen sich klassischer Remote Access und Privileged Access Management zunehmend zu überschneiden.
Der Fernzugriff wird nicht mehr lediglich als Transportweg betrachtet. Er wird zur Kontrollinstanz.
Externe Dienstleister brauchen keinen Generalschlüssel
Besonders deutlich wird der Unterschied beim Zugriff externer Dienstleister.
In vielen Unternehmen existieren historisch gewachsene VPN-Zugänge für Systemhäuser, Softwareanbieter, Maschinenhersteller oder andere Wartungspartner. Der Dienstleister verbindet sich mit dem Unternehmensnetzwerk und greift anschließend auf das benötigte System zu.
Damit entsteht häufig mehr Zugriff, als für die eigentliche Aufgabe erforderlich wäre.
Ein moderner Ansatz dreht dieses Modell um.
Der externe Benutzer erhält beispielsweise ausschließlich Zugriff auf einen definierten Server oder eine konkrete Anwendung. Andere Systeme innerhalb des Netzwerks bleiben für ihn unsichtbar und unerreichbar.
Zugänge können zeitlich begrenzt und gezielt freigegeben werden. Dadurch wird aus einem allgemeinen Netzwerkzugang ein kontrollierter Ressourcenzugriff.
Für Unternehmen bedeutet dies gleichzeitig mehr Transparenz und weniger Abhängigkeit von individuellen VPN-Konfigurationen auf den Endgeräten externer Partner.
Digitale Souveränität bedeutet auch Wahlfreiheit
Ein häufiges Missverständnis besteht darin, digitale Souveränität mit vollständiger Abschottung gleichzusetzen.
Darum geht es nicht.
Ein Unternehmen kann Microsoft 365 einsetzen, Cloud-Dienste nutzen und gleichzeitig lokale Anwendungen betreiben. Es kann externe Rechenzentren nutzen und trotzdem bestimmte Systeme selbst kontrollieren.
Entscheidend ist die Fähigkeit, diese Entscheidungen selbst treffen zu können.
Eine souveräne IT-Architektur sollte deshalb möglichst wenig unnötige technische Abhängigkeiten erzeugen.
Das gilt auch für den Fernzugriff.
Unternehmen sollten selbst entscheiden können, ob ein Gateway im eigenen Rechenzentrum, bei einem Hosting-Partner oder in einer Cloud-Infrastruktur betrieben wird. Ebenso sollten sie bestimmen können, welche Systeme erreichbar sind, welche Benutzer darauf zugreifen dürfen und wie diese Zugriffe technisch umgesetzt werden.
Souveränität bedeutet damit vor allem eines: Kontrolle über die eigene Architektur behalten.
Bestehende Firewalls müssen deshalb nicht verschwinden
Für viele Unternehmen ist dabei entscheidend, dass eine neue Zugriffstechnologie nicht automatisch den Austausch der vorhandenen Sicherheitsinfrastruktur bedeutet.
Fortinet, Sophos, Securepoint, WatchGuard, SonicWall, LANCOM, DrayTek oder auch eine FRITZ!Box können weiterhin ihre jeweilige Aufgabe am Netzwerkperimeter übernehmen.
Die Zugriffsebene ergänzt diese Infrastruktur.
Das ist insbesondere für KMU interessant. Dort existieren häufig funktionierende Firewall-, Server- und Netzwerkumgebungen, die weder technisch noch wirtschaftlich komplett ersetzt werden sollen.
Eine moderne Fernzugriffsstrategie muss deshalb nicht zwangsläufig mit einem großen Infrastrukturprojekt beginnen. Sie kann schrittweise eingeführt werden.
Zunächst beispielsweise für externe Dienstleister, anschließend für administrative Zugriffe und später für Mitarbeiter oder weitere Anwendungen.
Kyvion Secure Access als Zugriffsschicht zwischen Benutzer und System
Genau an dieser Stelle setzt Kyvion Secure Access an.
Die Plattform stellt RDP-, SSH-, VNC-, Telnet- sowie HTTP- und HTTPS-Ressourcen über einen HTML5-fähigen Browser bereit. Auf dem Endgerät ist dafür kein klassischer Remote-Access-Client erforderlich.
Über den Reverse Agent können interne Ressourcen zudem angebunden werden, ohne eingehende Verbindungen zum Zielnetzwerk bereitzustellen. Der Reverse Agent baut die benötigte Verbindung von innen nach außen auf.
Damit lässt sich Kyvion Secure Access beispielsweise vor Windows-Servern, Linux-Systemen, internen Webanwendungen, ERP-Systemen oder administrativen Ressourcen positionieren.
Der Benutzer erhält anschließend nicht pauschal Zugriff auf das Netzwerk, sondern auf die für ihn vorgesehenen Systeme.
Gerade bei privilegierten Zugriffen kommen weitere Funktionen hinzu. Sitzungen können aufgezeichnet werden, Benutzer- und Systemkonten lassen sich voneinander trennen und Zugriffe können zeitlich begrenzt bereitgestellt werden.
Damit entwickelt sich der Fernzugriff von einer reinen Verbindungstechnologie zu einer kontrollierten Zugriffsebene.
Zero Trust beginnt nicht zwangsläufig mit einer neuen Infrastruktur
Zero Trust wird häufig mit umfangreichen Cloud-Plattformen, neuen Clients und komplexen Transformationsprojekten verbunden.
Das muss für ein mittelständisches Unternehmen nicht der einzige Weg sein.
Ein wesentlicher Gedanke von Zero Trust lässt sich wesentlich einfacher formulieren: Ein Benutzer erhält nicht automatisch Vertrauen, nur weil er eine Verbindung zum Unternehmensnetzwerk hergestellt hat.
Stattdessen sollte jeder Zugriff auf eine konkrete Ressource kontrolliert werden.
Genau deshalb passen browserbasierte, ressourcenbezogene Zugriffskonzepte gut zu bestehenden IT-Infrastrukturen. Sie können eine zusätzliche Sicherheitsschicht schaffen, ohne jedes Netzwerk, jede Firewall und jede Anwendung neu aufbauen zu müssen.
Das macht Zero Trust auch für Unternehmen praktikabel, die keine globale SASE-Infrastruktur benötigen.
Der Fernzugriff wird Teil der Sicherheitsstrategie
Die Diskussion über digitale Souveränität wird häufig auf Cloud-Anbieter, Rechenzentren und Datenstandorte reduziert. Das greift zu kurz.
Denn selbst die souveränste Infrastruktur verliert einen Teil ihrer Kontrolle, wenn ihre administrativen Zugänge und Fernzugriffe von unnötigen externen Abhängigkeiten geprägt sind.
Deshalb sollten Unternehmen ihre Remote-Access-Architektur genauso kritisch betrachten wie ihre Cloud-Strategie.
Welche Systeme müssen tatsächlich aus der Ferne erreichbar sein? Wer benötigt Zugriff darauf? Muss dafür wirklich ein Netzwerkzugang bereitgestellt werden? Können Anwendungen direkt und kontrolliert veröffentlicht werden? Lassen sich eingehende Ports vermeiden? Können privilegierte Zugriffe stärker begrenzt und nachvollziehbar gestaltet werden?
Diese Fragen werden in den kommenden Jahren weiter an Bedeutung gewinnen.
Denn digitale Souveränität entscheidet sich nicht allein daran, wo Daten liegen.
Sie entscheidet sich auch daran, wer auf sie zugreifen kann, über welchen Weg dieser Zugriff erfolgt und wer diesen Weg kontrolliert.
Und genau deshalb beginnt digitale Souveränität beim Zugriff.