Fast jedes Unternehmen schützt seine IT mit Firewall, Virenschutz, Multifaktor-Authentifizierung und regelmäßigen Backups. Doch ausgerechnet bei den mächtigsten Zugängen im Unternehmen sieht die Realität häufig anders aus. Administratoren, externe IT-Dienstleister oder Softwarebetreuer erhalten weitreichende Berechtigungen auf Server, Netzwerkkomponenten, Backup-Systeme oder Fachanwendungen. Wer einen solchen Zugang kontrolliert, benötigt häufig keinen weiteren Angriff mehr – er befindet sich bereits mitten in der kritischen IT-Infrastruktur.
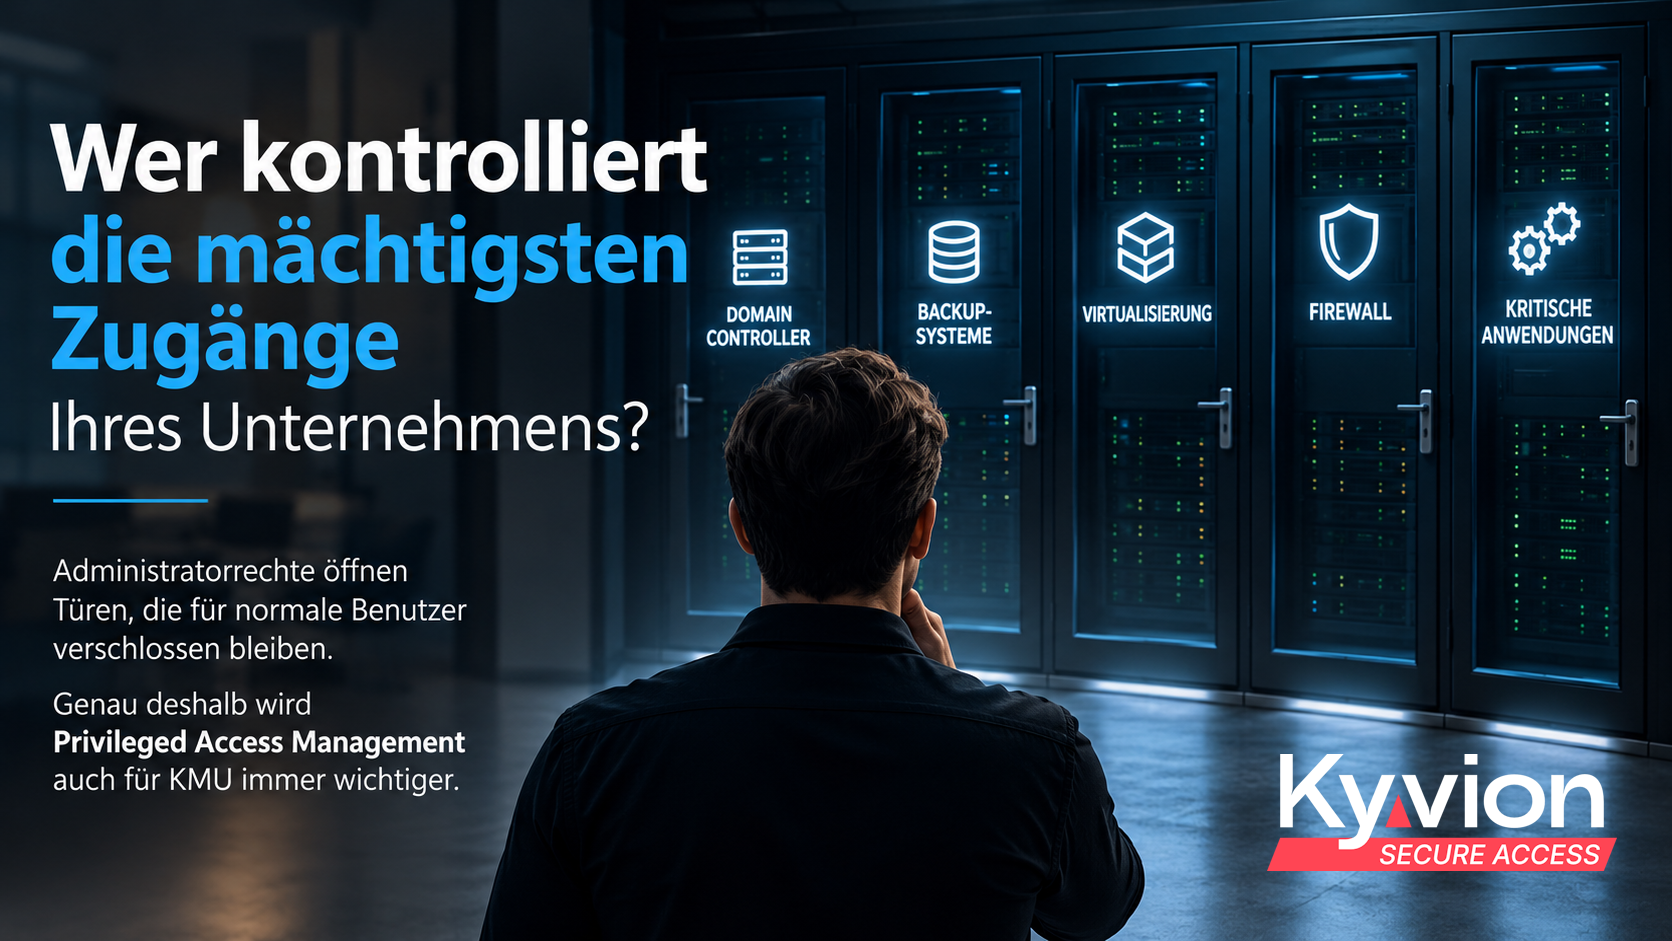
Genau hier setzt Privileged Access Management, kurz PAM, an. Lange galt PAM als Thema für Konzerne, Banken und große Rechenzentren. Doch diese Sichtweise passt immer weniger zur heutigen IT-Landschaft. Auch ein Unternehmen mit 30, 50 oder 100 Mitarbeitern besitzt Domain Controller, Firewalls, Virtualisierung, Backup-Systeme und Anwendungen, deren administrative Zugänge besonders geschützt werden müssen.
Ein Administrator darf viel – manchmal zu viel
Ein normales Benutzerkonto soll auf genau die Daten und Anwendungen zugreifen können, die für die tägliche Arbeit erforderlich sind. Bei einem administrativen Konto sieht das völlig anders aus. Administratoren können Benutzer anlegen, Systeme konfigurieren, Sicherheitsmechanismen verändern, Software installieren oder Daten löschen.
Das ist für den Betrieb notwendig. Gleichzeitig entsteht daraus ein erhebliches Risiko.
Besonders kritisch wird es, wenn administrative Zugänge gleichzeitig als Netzwerkzugänge dienen. Ein Administrator oder externer Dienstleister verbindet sich beispielsweise per VPN mit dem Unternehmensnetz und erhält anschließend Zugriff auf verschiedene interne Systeme. Technisch mag das bequem sein. Aus Sicht der Zugriffssicherheit stellt sich jedoch eine andere Frage: Warum muss jemand Zugang zu einem Netzwerk bekommen, wenn er eigentlich nur einen bestimmten Server administrieren soll?
PAM dreht dieses Prinzip um. Nicht der Zugang zum Netzwerk steht im Mittelpunkt, sondern der kontrollierte Zugriff auf das tatsächlich benötigte Zielsystem.
Externe Dienstleister machen das Problem sichtbar
Kaum ein KMU betreibt seine komplette IT ohne externe Unterstützung. Das Systemhaus wartet die Server, der ERP-Partner betreut die Warenwirtschaft, ein Spezialist kümmert sich um die Telefonanlage und ein weiterer Dienstleister möglicherweise um Maschinen oder Produktionssysteme.
In vielen Unternehmen existieren deshalb VPN-Zugänge und administrative Kennwörter, die an externe Personen weitergegeben wurden. Nach einiger Zeit weiß häufig niemand mehr genau, welcher Mitarbeiter eines Dienstleisters welche Zugangsdaten kennt.
Noch problematischer wird es bei gemeinsam verwendeten Administrator-Konten. Meldet sich ein externer Techniker als „Administrator“ an, ist später möglicherweise erkennbar, dass dieses Konto verwendet wurde. Welche konkrete Person dahinterstand, lässt sich jedoch nicht zwangsläufig nachvollziehen.
Für moderne Zugriffssicherheit ist das zu wenig.
Benutzeridentität und Systemkonto müssen nicht dasselbe sein
Ein zentraler PAM-Gedanke besteht deshalb darin, die Person vom privilegierten Systemkonto zu trennen.
Der Benutzer authentifiziert sich zunächst mit seiner persönlichen Identität. Erst danach erhält er Zugriff auf das für ihn freigegebene Zielsystem. Das dort verwendete administrative Konto muss nicht zwangsläufig das persönliche Benutzerkonto sein.
Genau dieser Ansatz ist auch mit Kyvion Secure Access möglich. Der Benutzer meldet sich persönlich am Gateway an und startet anschließend die für ihn freigegebene Verbindung. Für den Zugriff auf das Zielsystem kann ein dafür vorgesehenes Systemkonto verwendet werden.
Damit entsteht ein wesentlicher Unterschied zur klassischen Weitergabe von Administrator-Zugangsdaten: Der Dienstleister muss das tatsächliche Kennwort des Zielsystems nicht kennen.
Das reduziert nicht nur das Risiko einer unkontrollierten Weitergabe von Zugangsdaten. Es erleichtert auch die Trennung zwischen der Identität des Benutzers und den technischen Berechtigungen auf dem Zielsystem.
Kritische Systeme verdienen einen anderen Zugriff
Nicht jedes System im Unternehmen besitzt dieselbe Bedeutung. Ein Arbeitsplatz-PC ist anders zu bewerten als ein Domain Controller. Ein Webserver ist anders zu behandeln als die Managementoberfläche der Virtualisierungsplattform. Und der Zugriff auf das Backup-System kann im Ernstfall darüber entscheiden, ob sich ein Unternehmen nach einem Cyberangriff wiederherstellen kann.
Besonders sensible Systeme sollten deshalb nicht einfach über denselben allgemeinen Fernzugriff erreichbar sein wie die restliche Infrastruktur.
Das betrifft beispielsweise Domain Controller, Virtualisierungssysteme, Backup-Infrastruktur, Firewalls, Managementserver und andere administrative Systeme. Gerade hier gewinnt die Kombination aus Netzwerksegmentierung und kontrolliertem privilegiertem Zugriff an Bedeutung.
Statt einem Benutzer einen breiten Netzwerkzugang zu eröffnen, sollte möglichst exakt definiert werden, welches Zielsystem und welcher Dienst tatsächlich benötigt werden.
PAM bedeutet nicht automatisch ein riesiges Enterprise-Projekt
Genau an diesem Punkt schrecken viele mittelständische Unternehmen vor dem Begriff PAM zurück. Klassische PAM-Plattformen können umfangreich, komplex und entsprechend aufwendig sein.
Doch das Sicherheitsproblem eines KMU ist dasselbe wie das eines großen Unternehmens: Auch hier dürfen privilegierte Zugangsdaten nicht unkontrolliert verteilt werden. Auch hier sollte ein externer Dienstleister nicht mehr Rechte erhalten als erforderlich. Und auch hier sollte nachvollziehbar sein, wer auf besonders kritische Systeme zugreifen darf.
Die Lösung muss deshalb zum Unternehmen passen.
Kyvion Secure Access verfolgt hierfür einen pragmatischen Ansatz. RDP-, SSH-, VNC- und weitere Zugriffe können über einen zentralen browserbasierten Zugang bereitgestellt werden. Anwender benötigen dafür keinen klassischen VPN-Zugang zum gesamten Netzwerk und auf dem Arbeitsplatz keinen speziellen Remote-Access-Client.
Mit dem Reverse Agent lassen sich zudem Systeme in besonders geschützten Netzwerksegmenten erreichen, ohne für den Zugriff eingehende Verbindungen zum Zielnetz öffnen zu müssen. Der Reverse Agent baut die erforderliche Verbindung aus dem geschützten Bereich heraus auf.
Damit lässt sich der Zugriff wesentlich stärker auf das eigentliche Ziel konzentrieren.
Was passiert während einer administrativen Sitzung?
Die Kontrolle des Zugangs ist jedoch nur ein Teil der Aufgabe. Gerade bei privilegierten Sitzungen stellt sich anschließend eine weitere Frage: Was ist während der Verbindung passiert?
Kyvion Secure Access kann administrative Sitzungen grafisch aufzeichnen. Damit lässt sich eine Sitzung bei Bedarf später nachvollziehen.
Das kann beispielsweise relevant werden, wenn nach einer Wartung unerwartete Probleme auftreten oder wenn nachvollzogen werden muss, was während eines administrativen Zugriffs auf dem Bildschirm durchgeführt wurde.
Session Recording ersetzt dabei weder organisatorische Prozesse noch ein umfassendes Audit-System. Es schafft jedoch eine zusätzliche Ebene der Nachvollziehbarkeit für besonders sensible Fernzugriffe.
Zero Trust endet nicht bei MFA
Multifaktor-Authentifizierung ist wichtig. Sie beantwortet jedoch zunächst nur die Frage, ob sich eine Person ausreichend sicher authentifiziert hat.
Danach beginnt die eigentlich interessante Frage: Was darf diese Person jetzt?
Ein erfolgreich authentifizierter externer Administrator benötigt deshalb nicht automatisch Zugriff auf ein komplettes Netzwerk. Vielleicht benötigt er ausschließlich RDP auf einen bestimmten Server. Oder SSH auf ein einzelnes Linux-System. Oder Zugriff auf eine interne Weboberfläche.
Das Prinzip „so wenig Zugriff wie nötig“ wird bei privilegierten Konten besonders wichtig.
Genau deshalb gehören Zero Trust und PAM eng zusammen. Identität, Berechtigung, Zielsystem und Art des Zugriffs sollten gemeinsam betrachtet werden.
PAM wird auch für KMU zum Thema
Cybersecurity im Mittelstand verändert sich. Es reicht zunehmend nicht mehr aus, nur die Grenze zwischen Internet und internem Netzwerk abzusichern. Unternehmen müssen sich stärker damit beschäftigen, was nach einer erfolgreichen Anmeldung geschieht und welche Zugriffsrechte einzelne Benutzer tatsächlich besitzen.
Privilegierte Konten gehören dabei zu den sensibelsten Identitäten überhaupt.
PAM muss für ein KMU deshalb nicht bedeuten, eine hochkomplexe Enterprise-Plattform einzuführen. Der erste und entscheidende Schritt besteht darin, privilegierte Zugriffe überhaupt als eigene Sicherheitsklasse zu behandeln.
Wer darf auf einen Domain Controller zugreifen? Wer administriert die Virtualisierung? Wer erreicht das Backup-System? Welche externen Dienstleister besitzen Zugang? Müssen diese Personen die administrativen Kennwörter tatsächlich kennen? Und lässt sich später nachvollziehen, was während einer kritischen Sitzung passiert ist?
Wenn Unternehmen beginnen, diese Fragen konsequent zu beantworten, haben sie bereits einen wesentlichen Schritt in Richtung Privileged Access Management gemacht.
Kyvion Secure Access setzt genau hier an: kontrollierter Zugriff auf definierte Systeme, Trennung von Benutzeridentität und administrativem Systemkonto, browserbasierter Zugriff, sichere Anbindung geschützter Netzwerkbereiche und optionales Session Recording – ohne daraus für KMU ein unnötig komplexes Infrastrukturprojekt zu machen.
Denn entscheidend ist am Ende nicht, ob ein Unternehmen PAM besitzt.
Entscheidend ist, wer die mächtigsten Zugänge des Unternehmens kontrolliert.