Ein Mitarbeiter meldet sich von zu Hause am ERP-System an, ein externer Dienstleister benötigt zeitlich begrenzten Administrationszugriff und die Geschäftsführung greift auf vertrauliche Unterlagen zu. In solchen Situationen entscheidet die Anmeldemethode mit darüber, ob ein gestohlenes Passwort zum Sicherheitsproblem wird. Bei Passkeys versus Hardware Security Keys gibt es für KMU keine pauschale Siegerlösung. Entscheidend sind Schutzbedarf, Arbeitsabläufe, Endgeräte und ein sauber geregelter Umgang mit Verlust, Wechsel und Notfällen.
Warum Passwörter für geschäftliche Zugänge nicht mehr ausreichen
Passwörter bleiben ein häufiger Einstiegspunkt für Angriffe. Sie werden wiederverwendet, über gefälschte Anmeldeseiten abgegriffen oder durch Schadsoftware ausgespäht. Eine zusätzliche Einmalcode-App erhöht zwar die Sicherheit, schützt aber nicht zuverlässig vor modernen Phishing-Angriffen: Nutzer können einen Code auf einer täuschend echten Fake-Seite eingeben.
Passkeys und Hardware Security Keys folgen einem anderen Prinzip. Statt eines geheimen Passworts, das ein Angreifer kopieren kann, nutzen sie kryptografische Schlüssel. Der private Schlüssel bleibt auf dem Gerät oder Sicherheitsschlüssel. Der Dienst erhält nur einen öffentlichen Schlüssel. Bei der Anmeldung wird kryptografisch geprüft, ob der richtige Schlüssel für die echte Website oder Anwendung vorhanden ist.
Das macht diese Verfahren deutlich widerstandsfähiger gegen Phishing. Ein Schlüssel, der für das Unternehmensportal registriert wurde, lässt sich nicht einfach für eine betrügerische Domain einsetzen. Für Unternehmen ist das besonders relevant, wenn Mitarbeitende remote arbeiten, Cloud-Dienste nutzen oder externe Partner Zugriff auf interne Systeme erhalten.
Passkeys versus Hardware Security Keys: der zentrale Unterschied
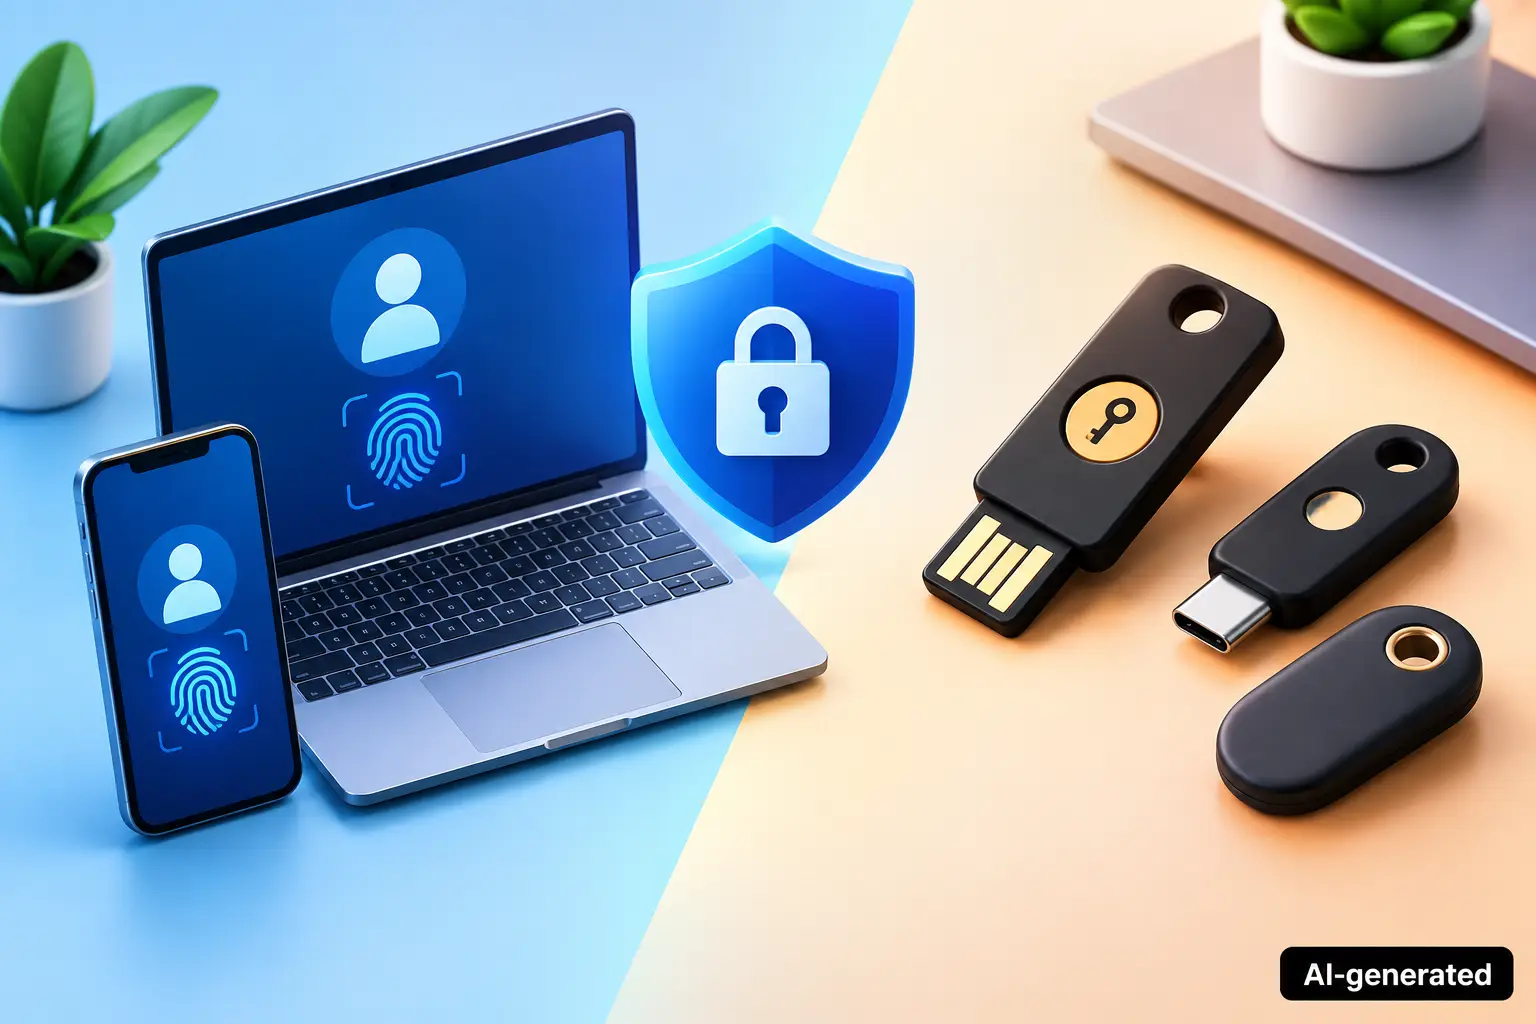
Ein Passkey ist eine passwortlose Anmeldemethode auf Basis von WebAuthn und FIDO-Standards. Er kann auf einem Notebook, Smartphone oder Tablet gespeichert sein. Die Freigabe erfolgt meist über eine lokale Methode wie Fingerabdruck, Gesichtserkennung oder Geräte-PIN. Häufig wird der Passkey über das Benutzerkonto des jeweiligen Betriebssystems zwischen persönlichen Geräten synchronisiert.
Ein Hardware Security Key ist ein separates physisches Gerät, meist im USB-Format, teilweise zusätzlich mit NFC. Er wird beim Anmelden eingesteckt oder an das Endgerät gehalten. Die Nutzung wird üblicherweise durch Berührung und bei anspruchsvolleren Szenarien durch eine PIN bestätigt. Auch ein solcher Schlüssel kann technisch Passkeys speichern. Der Unterschied liegt daher weniger in der Kryptografie als in der Verwaltung und Bindung an Gerät, Nutzer und Unternehmensprozess.
Passkeys sind bequem. Mitarbeitende benötigen kein zusätzliches Token und können sich auf freigegebenen Endgeräten schnell anmelden. Hardware Security Keys schaffen dagegen eine klarere physische Trennung: Der Anmeldeschlüssel liegt nicht automatisch auf dem Arbeitsrechner oder privaten Smartphone. Das ist ein Vorteil für Konten mit hohen Berechtigungen.
Wann Passkeys im Mittelstand gut passen
Passkeys eignen sich besonders für reguläre Benutzerkonten, wenn Unternehmen ihre Endgeräte zentral verwalten und klare Regeln für Identitäten etabliert haben. Ein typisches Beispiel ist der Zugriff von Mitarbeitenden auf E-Mail, Kollaborationsplattformen, Zeiterfassung oder ein Kundenportal.
Der größte Nutzen entsteht, wenn Passkeys mit Mobile Device Management oder Endpoint Management verbunden werden. Dann kann die IT festlegen, welche Geräte zugelassen sind, Sicherheitsupdates kontrollieren und verlorene oder ausgeschiedene Geräte aus dem Zugriff nehmen. Ohne Geräteverwaltung ist die Frage berechtigt, ob sich geschäftliche Passkeys auf private Geräte synchronisieren dürfen.
Synchronisierte Passkeys erleichtern den Alltag, können aber die Datensouveränität berühren. Wenn ein Unternehmen nicht transparent nachvollziehen kann, über welche persönlichen Konten oder Geräte Anmeldedaten repliziert werden, entsteht ein Steuerungsproblem. Das heißt nicht, dass synchronisierte Passkeys grundsätzlich ungeeignet sind. Sie benötigen jedoch eine eindeutige Policy: Welche Konten dürfen sie nutzen? Sind private Geräte zulässig? Wie wird bei einem Mitarbeiterwechsel der Zugriff sofort entzogen?
Für viele Standardanwendungen ist eine unternehmensgesteuerte Passkey-Strategie ein sinnvoller Schritt weg vom Passwort. Voraussetzung ist, dass die gewählte Anwendung Passkeys tatsächlich unterstützt und dass Wiederherstellungsprozesse nicht zur Schwachstelle werden.
Wann Hardware Security Keys die bessere Wahl sind
Hardware Security Keys sind besonders sinnvoll, wenn ein Konto weitreichende Rechte besitzt oder der Zugriff auf kritische Systeme ermöglicht wird. Dazu gehören Administrationskonten, Firewall-Verwaltung, Backup-Systeme, Domänenadministration, Finanzfreigaben sowie Konten für externe Dienstleister.
Ein separater Schlüssel reduziert die Abhängigkeit vom Arbeitsplatzgerät. Wird ein Notebook kompromittiert, reicht das allein nicht aus, um sich anzumelden. Der Angreifer bräuchte zusätzlich den physischen Schlüssel und gegebenenfalls dessen PIN. Das ist kein vollständiger Schutz vor jeder Kompromittierung, erhöht die Hürde aber erheblich.
Für privilegierte Zugriffe ist außerdem die Ausgabe gut steuerbar. Der Schlüssel kann inventarisiert, einer Person zugeordnet und bei Austritt zurückgefordert werden. In einem Privileged-Access-Management-Konzept lassen sich Zugriffe zeitlich begrenzen, protokollieren und an konkrete Aufgaben koppeln. So erhält ein Dienstleister nicht dauerhaft Zugang, sondern nur für das vereinbarte Wartungsfenster.
Der Nachteil ist der organisatorische Aufwand. Schlüssel können verloren gehen, vergessen werden oder im Homeoffice liegen. Deshalb braucht jedes kritische Konto mindestens einen kontrollierten Wiederherstellungsweg. Ein Ersatzschlüssel sollte sicher verwahrt sein. Eine zweite Person oder ein geregelter Freigabeprozess muss den Zugriff im Notfall ermöglichen, ohne dass ein dauerhaftes Notfallpasswort im Umlauf ist.
Die entscheidende Frage: Wie hoch ist das Risiko des Kontos?
Die richtige Wahl richtet sich nicht danach, welche Methode moderner wirkt. Sie richtet sich nach den Folgen eines kompromittierten Kontos. Ein Nutzerkonto für eine einzelne Fachanwendung hat andere Anforderungen als ein Konto, das Backups löschen, Firewall-Regeln verändern oder neue Benutzer anlegen kann.
Eine praxistaugliche Einteilung kann so aussehen: Für normale Mitarbeiterkonten sind unternehmensverwaltete Passkeys oft komfortabel und sicher. Für Führungskräfte mit Zugriff auf besonders schützenswerte Daten können Passkeys mit strenger Gerätebindung oder ein Hardware Security Key angemessen sein. Für IT-Administration, Backup, Firewall und externe Wartungszugänge sollten Hardware Security Keys oder vergleichbar stark abgesicherte, gerätegebundene Verfahren der Standard sein.
Wichtig ist dabei die Trennung von persönlichen und administrativen Identitäten. Ein Administrator sollte nicht mit seinem normalen E-Mail-Konto zugleich hochkritische Systeme verwalten. Eigene Admin-Konten mit eigenen Sicherheitsrichtlinien begrenzen den Schaden, falls ein alltägliches Benutzerkonto betroffen ist.
Sicherer Fernzugriff braucht mehr als eine starke Anmeldung
Eine phishing-resistente Anmeldung löst nicht jedes Remote-Access-Problem. Sie prüft zuverlässig, wer sich anmeldet. Zusätzlich muss geregelt werden, worauf diese Person zugreifen darf, von welchem Gerät, zu welcher Zeit und mit welcher Protokollierung.
Klassische VPN-Zugänge gewähren häufig einen breiten Zugang zum internen Netz. Für viele KMU ist es sicherer, Anwendungen gezielt bereitzustellen, statt ganze Netzsegmente zu öffnen. Ein Zero-Trust-orientierter Ansatz verbindet starke Authentifizierung mit einer feingranularen Zugriffskontrolle. Mitarbeitende erhalten beispielsweise nur Zugriff auf das ERP oder die Kanzleisoftware, nicht pauschal auf das gesamte Unternehmensnetz.
Bei Kyvion Secure Access lässt sich dieser Ansatz mit browserbasiertem Zugriff auf interne Anwendungen und kontrollierten Berechtigungen verbinden. Passkeys oder Hardware Security Keys sind dabei ein wichtiger Baustein, aber nicht die gesamte Sicherheitsarchitektur. Firewall-Regeln, Gerätestatus, Rechtekonzept, Protokollierung und ein belastbarer Notfallprozess bleiben ebenso relevant.
Drei Fehler, die Unternehmen vermeiden sollten
Der erste Fehler ist, Passkeys oder Sicherheitsschlüssel ohne verbindliche Regeln einzuführen. Die Technik ist nur so verlässlich wie der Prozess für Registrierung, Gerätewechsel, Verlust und Austritt. Dokumentieren Sie, wer neue Anmeldemethoden freigeben darf und wie Identitäten vor einer Wiederherstellung geprüft werden.
Der zweite Fehler ist ein einzelner Schlüssel ohne Backup. Fällt der Schlüssel aus oder geht verloren, darf das weder zu einem Produktionsstillstand noch zu einer unsicheren Umgehung führen. Planen Sie Ersatzverfahren vorab und testen Sie sie.
Der dritte Fehler ist die Annahme, Multifaktor-Authentifizierung sei automatisch phishing-resistent. SMS-Codes, Push-Bestätigungen und Einmalcodes haben weiterhin ihren Platz, bieten aber nicht denselben Schutz wie FIDO-basierte Passkeys oder Hardware Security Keys. Für kritische Konten sollte die Stärke der Methode bewusst bewertet werden.
So treffen Sie eine belastbare Entscheidung
Beginnen Sie mit einer Liste Ihrer Anwendungen und Konten. Markieren Sie, welche Zugänge sensible Daten verarbeiten, welche administrative Rechte besitzen und welche von extern erreichbar sind. Prüfen Sie anschließend die Unterstützung für passwortlose Verfahren sowie die Möglichkeit, Geräte und Berechtigungen zentral zu verwalten.
Danach sollte ein Pilot mit einer kleinen Nutzergruppe folgen. Testen Sie nicht nur die Anmeldung, sondern auch Passwortwechsel, Geräteverlust, Vertretung, Offboarding und den Zugriff im Störungsfall. Gerade diese seltenen Situationen zeigen, ob das Konzept im Unternehmensalltag funktioniert.
Der beste Anmeldeschutz ist der, den Mitarbeitende zuverlässig nutzen können und den die IT auch unter Stress kontrolliert wiederherstellen kann. Wer Passkeys für den breiten Alltag einsetzt und Hardware Security Keys gezielt für privilegierte Zugänge reserviert, verbindet Komfort mit einem Sicherheitsniveau, das zu den realen Risiken im Unternehmen passt.