Montagmorgen, 7:15 Uhr: Die Warenwirtschaft ist nicht erreichbar, auf mehreren Servern erscheinen Erpresserforderungen und Mitarbeitende können weder Aufträge bearbeiten noch Lieferscheine drucken. Ein Praxisbeispiel zur Ransomware-Wiederherstellung zeigt, worauf es in dieser Lage wirklich ankommt: Nicht die Geschwindigkeit allein entscheidet, sondern eine kontrollierte Wiederherstellung mit klaren Prioritäten.
Der folgende Fall ist beispielhaft, orientiert sich aber an typischen Abläufen in mittelständischen Unternehmen. Er zeigt, warum Backup, sichere Zugriffe und eine vorbereitete Notfallorganisation zusammengehören.
Der Ausgangspunkt: Verschlüsselung nach kompromittiertem Zugang
Betroffen ist ein mittelständischer technischer Dienstleister mit 55 Mitarbeitenden. Das Unternehmen betreibt einen lokalen Dateiserver, eine Warenwirtschaft, einen Terminalserver für einzelne Anwendungen und Microsoft-365-Dienste. Außendienst, Buchhaltung und externe IT-Dienstleister greifen regelmäßig auf interne Systeme zu.
Der Angriff begann nicht mit einer spektakulären Sicherheitslücke, sondern mit einem kompromittierten Benutzerkonto. Die Zugangsdaten waren über eine täuschend echte E-Mail abgegriffen worden. Weil für den Fernzugang keine konsequente Mehrfaktor-Authentifizierung und keine ausreichende Trennung der Berechtigungen eingerichtet waren, konnte sich der Angreifer im Netzwerk weiterbewegen.
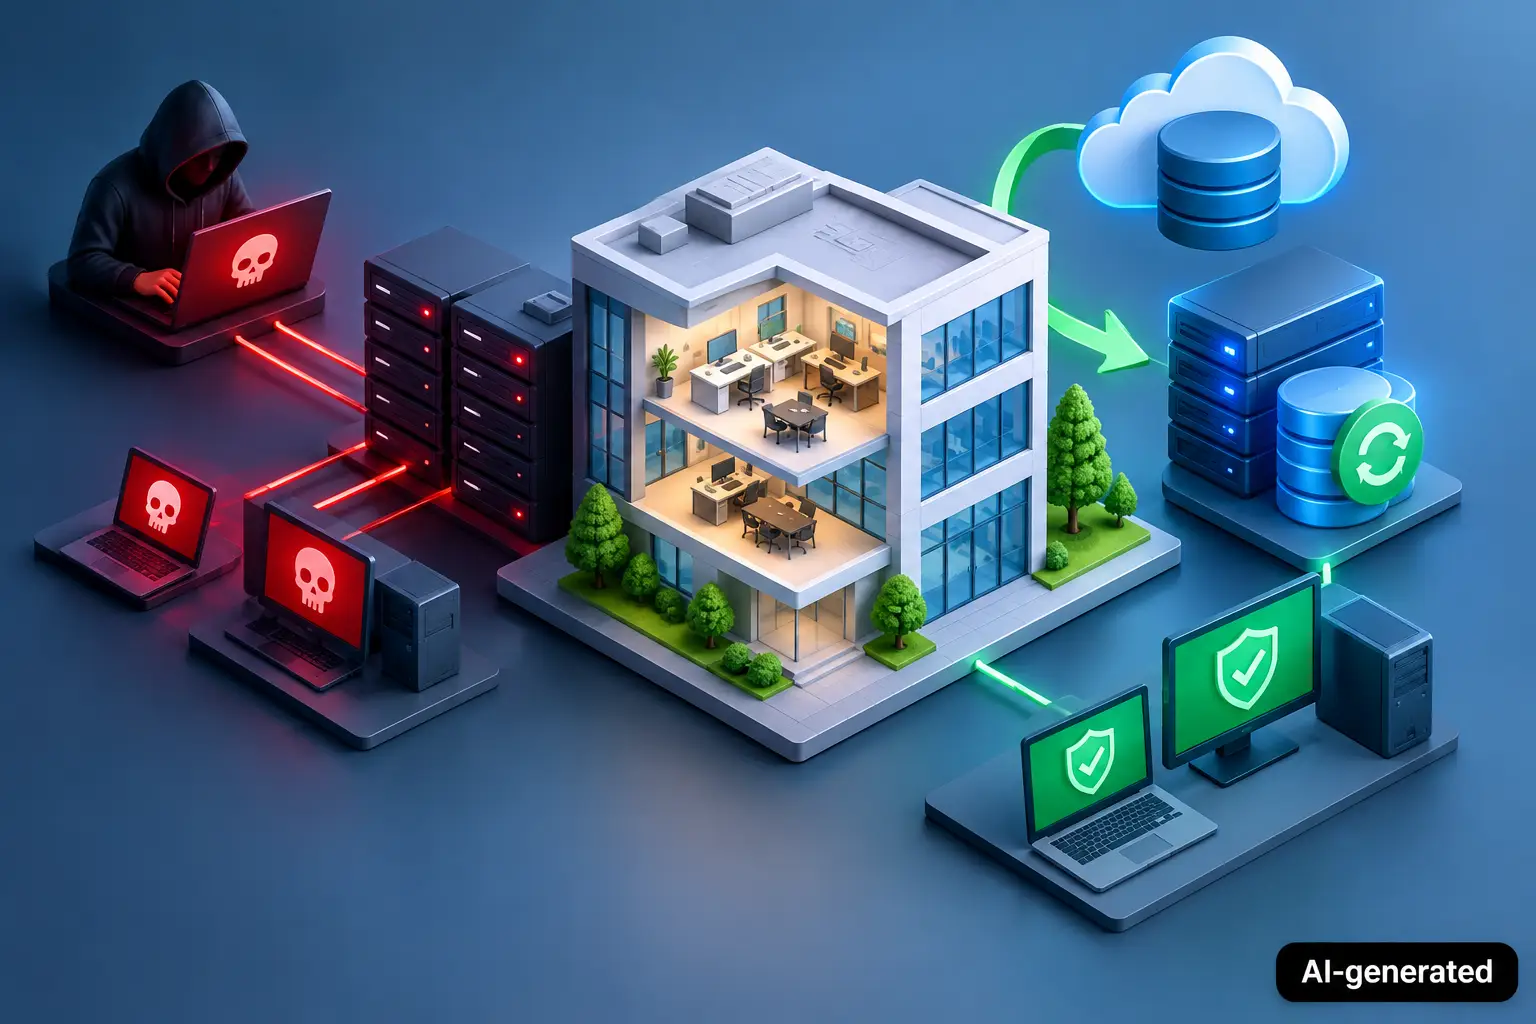
In der Nacht wurden Dateien auf dem Dateiserver und mehrere virtuelle Server verschlüsselt. Auch die Sicherung auf einem dauerhaft verbundenen Netzlaufwerk war betroffen. Die produktionsrelevanten Datenbanken waren zwar nicht vollständig zerstört, aber nicht mehr vertrauenswürdig. Genau hier beginnt die eigentliche Herausforderung: Ein System wieder einzuschalten ist keine Wiederherstellung. Erst wenn Daten, Identitäten und Zugriffswege geprüft sind, kann der Betrieb sicher zurückkehren.
Ransomware-Wiederherstellung im Praxisbeispiel: Die ersten Stunden
Der Geschäftsführer setzte gemeinsam mit dem IT-Verantwortlichen sofort einen kleinen Krisenstab ein. Die wichtigste Entscheidung lautete: Keine überhasteten Neustarts und keine Löschaktionen. Solche Schritte können Spuren vernichten, Backups überschreiben oder eine noch laufende Schadsoftware aktivieren.
Zuerst wurden betroffene Systeme logisch vom Netzwerk getrennt. Das umfasste Server, auffällige Arbeitsplätze und Zugänge für externe Dienstleister. Der Internetanschluss wurde nicht pauschal abgeschaltet, weil E-Mail, Kommunikation und einzelne Cloud-Dienste für die Notfallkoordination benötigt wurden. Stattdessen blockierte die Firewall gezielt verdächtige Verbindungen und der Fernzugriff wurde zunächst vollständig ausgesetzt.
Parallel dokumentierte das Team Zeitpunkte, betroffene Systeme, Benutzerkonten und sichtbare Veränderungen. Diese Dokumentation hilft bei der technischen Analyse, bei der Kommunikation mit dem Cyberversicherer und gegebenenfalls bei der Meldung an Behörden. Für Unternehmen, die personenbezogene Daten verarbeiten, kann zudem eine datenschutzrechtliche Bewertung erforderlich sein. Ob eine Meldung erfolgt, hängt vom konkreten Risiko für betroffene Personen ab und sollte nicht aus dem Bauch heraus entschieden werden.
Entscheidend war auch die Kommunikation im Unternehmen. Mitarbeitende erhielten eine kurze, klare Anweisung: Rechner eingeschaltet lassen, nicht mit dem Netzwerk verbinden, keine unbekannten E-Mails öffnen und Auffälligkeiten an eine festgelegte Stelle melden. Spekulationen über Ursache oder Dauer des Ausfalls wurden bewusst vermieden.
Prioritäten nach Geschäftsprozess statt nach Technik
Die IT-Landschaft eines KMU lässt sich selten komplett innerhalb weniger Stunden wiederherstellen. Deshalb priorisierte der Krisenstab nicht einzelne Server, sondern Geschäftsprozesse. An erster Stelle standen Auftragsbearbeitung, Zugriff auf Kunden- und Lieferantendaten, Buchhaltung sowie die Kommunikation mit Kunden.
Das führte zu einer Reihenfolge, die zunächst ungewohnt wirkte: Zuerst wurde eine saubere Administrationsumgebung aufgebaut, danach die Identitätsverwaltung abgesichert und erst dann die Fachanwendungen wiederhergestellt. Ohne vertrauenswürdige Administrationskonten und kontrollierte Zugriffsrechte wäre jede weitere Maßnahme riskant gewesen.
Die Wiederherstellung: Saubere Basis vor schnellem Betrieb
Glücklicherweise gab es neben der kompromittierten Netzwerksicherung ein getrenntes Backup. Die Sicherungen wurden regelmäßig in einen vom Produktivnetz getrennten Speicher übertragen. Sie waren nicht dauerhaft mit denselben Zugangsdaten erreichbar wie die Server. Dieses Prinzip – getrennt, unveränderbar oder zumindest besonders geschützt und regelmäßig geprüft – ist ein zentraler Baustein der Daten-Resilienz.
Bevor Daten zurückgespielt wurden, prüfte das IT-Team gemeinsam mit einem spezialisierten Dienstleister, welches Backup zeitlich vor dem Angriff lag. Ein möglichst aktuelles Backup ist nicht automatisch das beste. Wurde die Schadsoftware bereits Tage zuvor eingeschleust, kann auch eine jüngere Sicherung kompromittierte Konten, manipulierte Konfigurationen oder Schadcode enthalten.
Die Wiederherstellung erfolgte deshalb in einer isolierten Umgebung. Dort wurden zunächst die Server neu aufgebaut und mit aktuellen Sicherheitsupdates versehen. Anschließend stellte das Team Verzeichnisdienste, zentrale Einstellungen und Datenbanken wieder her. Die Datenbanken wurden auf Konsistenz geprüft, die Systeme mit Sicherheitswerkzeugen untersucht und Protokolle ausgewertet.
Erst nachdem die technische Prüfung keine Hinweise auf eine fortbestehende Kompromittierung ergab, kamen die Anwendungen schrittweise zurück ins Produktivnetz. Die Fachabteilungen testeten dabei nicht nur, ob sich eine Anwendung öffnen ließ. Sie prüften konkrete Abläufe: Kann ein Auftrag angelegt werden? Stimmen Lagerbestände? Lassen sich Rechnungen erzeugen? Sind Dokumente vollständig? Diese fachliche Abnahme verhindert, dass ein technisch gestarteter Server fälschlich als betriebsbereit gilt.
Warum die Wiederherstellung mehrere Tage dauerte
Nach rund 36 Stunden konnte das Unternehmen die wichtigsten Aufträge wieder bearbeiten. Der vollständige Betrieb dauerte jedoch fast vier Tage. Das war kein Zeichen eines schlechten Backups, sondern Folge notwendiger Sicherheitsmaßnahmen: Konten mussten zurückgesetzt, Berechtigungen überprüft, Arbeitsplätze bereinigt und neue Zugriffsregeln eingerichtet werden.
Der konkrete Zeitbedarf hängt von der Umgebung ab. Ein Handwerksbetrieb mit wenigen zentralen Anwendungen kann kritische Prozesse möglicherweise innerhalb eines Tages wieder aufnehmen. Eine Kanzlei mit Dokumentenmanagement, Fachverfahren und hohen Anforderungen an Vertraulichkeit benötigt unter Umständen mehr Zeit für Prüfung und Freigabe. Ein belastbarer Wiederanlaufplan benennt deshalb nicht nur technische Wiederherstellungszeiten, sondern auch die fachlichen Mindestanforderungen je Prozess.
Die Ursachen konsequent schließen
Nach dem Wiederanlauf begann die Arbeit, die häufig zu früh endet: die nachhaltige Absicherung. Das Unternehmen wertete aus, über welchen Zugang der Angriff erfolgt war, welche Berechtigungen missbraucht wurden und warum die Ausbreitung im Netzwerk möglich war.
Die Maßnahmen waren bewusst konkret. Für externe und mobile Zugriffe führte das Unternehmen eine sichere, mehrstufige Anmeldung ein. Statt interne Dienste breit per klassischem VPN erreichbar zu machen, wurden Anwendungen gezielt und nach Identität, Rolle und Kontext freigegeben. Ein browserbasierter Secure-Access-Ansatz kann hier sinnvoll sein, weil Anwender nur die tatsächlich benötigte Anwendung erhalten – nicht automatisch Zugang zum gesamten Netzwerk.
Administratoren und externe Dienstleister bekamen getrennte Konten für privilegierte Tätigkeiten. Diese Zugriffe wurden zeitlich begrenzt, protokolliert und nur nach Freigabe erlaubt. Solches Privileged Access Management senkt das Risiko, dass ein kompromittiertes Standardkonto unmittelbar zur vollständigen Kontrolle über die IT führt.
Auch die Netzwerkarchitektur wurde angepasst. Server, Arbeitsplätze, Backups und administrative Systeme erhielten klarere Sicherheitszonen. Eine professionell konfigurierte Firewall, etwa auf Basis von Fortinet, kann verdächtige Verbindungen erkennen und segmentierte Bereiche wirksam voneinander trennen. Sie ersetzt keine sicheren Identitäten und keine getesteten Backups, ergänzt diese aber entscheidend.
Mehr zu Privileged Access Management
Was andere KMU aus diesem Fall ableiten können
Die zentrale Erkenntnis lautet: Backup ist kein einzelnes Produkt, sondern ein überprüfbarer Wiederherstellungsprozess. Geschäftsführung und IT sollten regelmäßig klären, welche Systeme in welcher Reihenfolge benötigt werden, wo unabhängige Sicherungen liegen und wer im Notfall entscheiden darf.
Besonders wirksam ist ein Wiederherstellungstest unter realistischen Bedingungen. Dabei reicht es nicht, einzelne Dateien zurückzuholen. Mindestens einmal jährlich sollte ein Unternehmen einen kritischen Server oder eine zentrale Anwendung in einer getrennten Umgebung wiederherstellen und gemeinsam mit der Fachabteilung testen. So werden fehlende Zugriffsrechte, unvollständige Dokumentationen oder zu lange Wiederherstellungszeiten sichtbar, bevor ein Angriff sie offenlegt.
Ebenso relevant ist die Kontrolle von Zugängen. Mehrfaktor-Authentifizierung, eindeutige Benutzerkonten, getrennte Administrationsrechte und ein sicherer Fernzugriff reduzieren die Angriffsfläche erheblich. Sie verhindern nicht jeden Vorfall. Sie begrenzen aber häufig, wie weit sich ein Angreifer bewegen kann und wie aufwendig die Wiederherstellung wird.
Daten-Resilienz entsteht nicht erst am Tag eines Angriffs. Sie entsteht, wenn ein Unternehmen seine wichtigsten Prozesse kennt, Daten unter eigener Kontrolle hält und die Wiederherstellung als regelmäßige Betriebsaufgabe behandelt. Wer diese Fragen jetzt strukturiert beantwortet, schafft im Ernstfall vor allem eines: Handlungsfähigkeit.