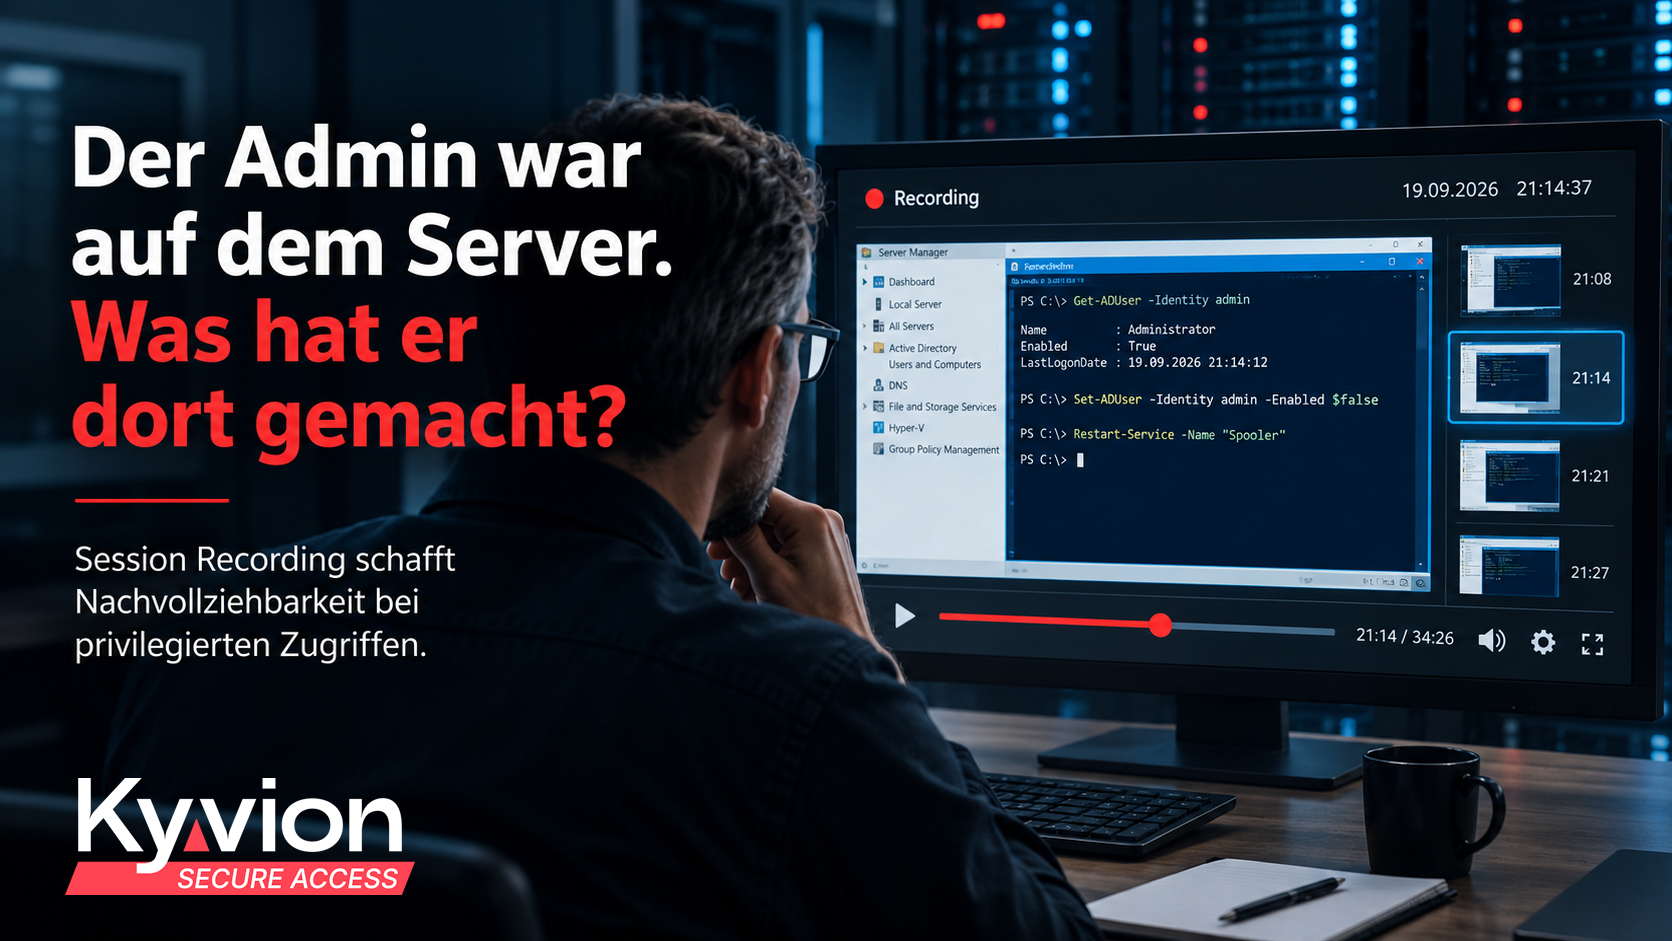
Der externe IT-Dienstleister meldet sich am Freitagabend auf einem Server an. Er installiert ein Update, verändert einige Einstellungen und beendet seine Arbeit. Am Montagmorgen funktioniert eine wichtige Anwendung nicht mehr. Jetzt beginnt die Suche: Was wurde verändert? Wer hat die Änderung vorgenommen? Und was genau ist während der administrativen Sitzung passiert?
In vielen Unternehmen lässt sich die erste Frage noch beantworten. In Protokollen ist möglicherweise zu erkennen, wann sich ein Benutzer angemeldet hat. Schwieriger wird es bei der entscheidenden Frage: Was hat der Administrator während seiner Sitzung tatsächlich getan?
Genau hier setzt Session Recording an.
Eine erfolgreiche Anmeldung erzählt nur die halbe Geschichte
Unternehmen investieren zu Recht viel Aufwand in die Absicherung von Benutzerkonten. Starke Kennwörter, Multifaktor-Authentifizierung und zentrale Identitätsdienste sollen sicherstellen, dass nur berechtigte Personen Zugang erhalten.
Doch die erfolgreiche Authentifizierung beantwortet zunächst nur eine Frage: Wer durfte hinein?
Bei privilegierten Zugriffen reicht das häufig nicht aus.
Ein Administrator kann innerhalb weniger Minuten Benutzerkonten verändern, Dienste stoppen, Software installieren, Konfigurationen anpassen oder sicherheitsrelevante Einstellungen verändern. Auf besonders kritischen Systemen können seine Möglichkeiten noch wesentlich weiter reichen.
Deshalb stellt sich unmittelbar nach der Identitätsprüfung eine zweite Frage: Was geschieht nach der Anmeldung?
Besonders privilegierte Sitzungen brauchen mehr Aufmerksamkeit
Nicht jede Benutzersitzung muss aufgezeichnet werden. Ein Mitarbeiter, der täglich mit seiner Warenwirtschaft arbeitet, stellt eine völlig andere Risikoklasse dar als ein Administrator, der auf einen Domain Controller, einen Hypervisor oder die Backup-Infrastruktur zugreift.
Besonders interessant wird Session Recording deshalb dort, wo privilegierte Berechtigungen ins Spiel kommen.
Domain Controller, Backup-Systeme, Virtualisierungsplattformen, Firewalls, Managementserver und andere kritische Komponenten bilden das technische Rückgrat eines Unternehmens. Wer diese Systeme administrieren kann, besitzt weitreichende Möglichkeiten.
Gerade deshalb sollten Unternehmen den Zugang zu solchen Systemen anders behandeln als den Zugriff auf einen normalen Arbeitsplatz.
Externe Dienstleister machen die Herausforderung besonders deutlich
In kleinen und mittelständischen Unternehmen übernehmen externe IT-Dienstleister einen erheblichen Teil der Administration. Das ist sinnvoll und in vielen Fällen unverzichtbar. Kaum ein KMU kann für jede eingesetzte Technologie eigenes Spezialwissen vorhalten.
Dadurch entsteht jedoch eine besondere Situation: Personen außerhalb des eigenen Unternehmens erhalten zeitweise sehr weitreichende Rechte innerhalb der IT-Infrastruktur.
Ein ERP-Partner benötigt administrativen Zugriff auf einen Applikationsserver. Das Systemhaus muss einen Domain Controller warten. Der Backup-Spezialist arbeitet an der Sicherungsinfrastruktur. Ein Hersteller greift auf eine Maschine oder ein Produktionssystem zu.
Bei all diesen Szenarien reicht die Aussage „Der Dienstleister war angemeldet“ im Zweifel nicht aus.
Interessanter ist: Was ist während dieser Sitzung tatsächlich passiert?
Session Recording schafft eine zusätzliche Ebene der Nachvollziehbarkeit
Kyvion Secure Access kann RDP-Sitzungen grafisch aufzeichnen. Die Aufzeichnung bildet damit das sichtbare Geschehen während einer Remote-Sitzung ab.
Das ist ein entscheidender Unterschied zu einem reinen Login-Protokoll.
Ein Anmeldeereignis kann beispielsweise dokumentieren, dass ein Benutzer zu einem bestimmten Zeitpunkt Zugriff auf ein System erhalten hat. Eine grafische Sitzungsaufzeichnung kann darüber hinaus zeigen, was während der aufgezeichneten Sitzung auf dem Bildschirm geschehen ist.
Damit entsteht eine zusätzliche Ebene der Nachvollziehbarkeit.
Das kann bei der Fehlersuche hilfreich sein, aber ebenso bei sicherheitsrelevanten Fragestellungen oder bei besonders sensiblen administrativen Arbeiten.
Session Recording ist kein Misstrauensvotum
Bei dem Begriff Sitzungsaufzeichnung entsteht schnell der Eindruck einer Mitarbeiterüberwachung. Genau deshalb ist es wichtig, zwischen normaler Benutzerarbeit und besonders privilegierten administrativen Tätigkeiten zu unterscheiden.
Bei Privileged Access Management geht es nicht darum, jeden Mausklick eines normalen Mitarbeiters zu überwachen.
Es geht um Zugriffe mit außergewöhnlich weitreichenden Berechtigungen.
Ein Administrator auf einem Domain Controller besitzt andere Möglichkeiten als ein Benutzer, der eine Office-Anwendung verwendet. Ein externer Dienstleister mit administrativem Zugriff auf die Backup-Infrastruktur trägt eine andere technische Verantwortung als ein normaler Anwender.
Je größer die möglichen Auswirkungen einer administrativen Handlung sind, desto wichtiger wird die Frage nach ihrer Nachvollziehbarkeit.
Unternehmen sollten dabei selbstverständlich Datenschutz, Mitbestimmung und ihre jeweiligen organisatorischen und rechtlichen Rahmenbedingungen berücksichtigen. Session Recording sollte transparent und gezielt dort eingesetzt werden, wo ein nachvollziehbarer Sicherheitsbedarf besteht.
PAM beginnt vor der Sitzung und endet nicht mit der Anmeldung
Session Recording sollte deshalb auch nicht isoliert betrachtet werden.
Im vorherigen Beitrag unserer PAM-Serie haben wir gezeigt, warum privilegierte Administratorrechte für KMU eine eigene Sicherheitsklasse darstellen. Privileged Access Management beginnt bereits bei der Frage, wer überhaupt Zugang zu einem kritischen System erhalten darf.
Danach folgen weitere Fragen.
Welches System darf die Person erreichen? Welche Art von Verbindung darf sie verwenden? Muss der Benutzer das administrative Kennwort des Zielsystems kennen? Und was geschieht während der Sitzung?
Genau an dieser Stelle wird Session Recording zu einem Baustein eines umfassenderen Zugriffskonzepts.
Der Administrator muss das Systemkennwort nicht zwangsläufig kennen
Kyvion Secure Access kann Benutzeridentität und das für den Zugriff verwendete Systemkonto voneinander trennen.
Ein externer Dienstleister kann sich beispielsweise mit seiner persönlichen Identität anmelden und anschließend eine für ihn freigegebene administrative Verbindung starten. Das für das Zielsystem verwendete Konto muss dabei nicht identisch mit seinem persönlichen Benutzerkonto sein.
Damit lässt sich vermeiden, dass privilegierte Zugangsdaten unnötig an externe Personen weitergegeben werden.
Zusammen mit Session Recording entsteht daraus ein interessantes Sicherheitsmodell: Der Benutzer authentifiziert sich persönlich, erhält Zugriff auf ein definiertes Ziel und muss das dahinterliegende administrative Kennwort nicht zwangsläufig kennen. Die grafische Sitzung kann zusätzlich aufgezeichnet werden.
Das ist wesentlich zielgerichteter als ein allgemeiner VPN-Zugang mit anschließend frei verwendbaren Administrator-Zugangsdaten.
Warum ein VPN dieses Problem nicht löst
Ein VPN kann eine verschlüsselte Verbindung zwischen einem Benutzer und einem Netzwerk herstellen. Damit erfüllt es eine wichtige technische Aufgabe.
Es beantwortet aber nicht automatisch die entscheidenden PAM-Fragen.
Soll dieser Benutzer das gesamte Netzwerk erreichen können? Welches Zielsystem benötigt er tatsächlich? Welches privilegierte Konto wird dort verwendet? Muss er dessen Kennwort kennen? Und lässt sich nachvollziehen, was während der administrativen Sitzung passiert?
Deshalb sind VPN und kontrollierter privilegierter Zugriff zwei unterschiedliche Fragestellungen.
Kyvion Secure Access setzt den Schwerpunkt nicht auf die Verbindung eines Gerätes mit einem Netzwerk, sondern auf den Zugriff eines berechtigten Benutzers auf definierte Systeme und Anwendungen.
Der Browser wird zum kontrollierten Zugangspunkt
Für den Benutzer bleibt der Zugriff dennoch einfach.
Kyvion Secure Access stellt beispielsweise RDP-, SSH-, VNC- und weitere Verbindungen über den Browser bereit. Auf dem Arbeitsplatz muss dafür kein klassischer Remote-Access-Client installiert werden.
Mit dem Reverse Agent können auch Zielsysteme in besonders geschützten Netzwerksegmenten erreichbar gemacht werden, ohne eingehende Verbindungen in dieses Segment zu öffnen. Der Reverse Agent baut die notwendige Verbindung aus dem geschützten Bereich heraus auf.
Damit lässt sich beispielsweise ein administrativer Zugang zu besonders sensiblen Systemen bereitstellen, ohne dem Benutzer gleichzeitig einen allgemeinen Netzwerkzugang zu gewähren.
Aufzeichnen, wo es wirklich wichtig ist
Session Recording ist deshalb kein Selbstzweck. Der größte Nutzen entsteht dort, wo die Kombination aus Berechtigung und möglicher Auswirkung besonders kritisch ist.
Ein Domain Controller gehört dazu. Die Backup-Infrastruktur ebenso. Virtualisierungsplattformen, zentrale Managementsysteme und besonders sensible Server sind weitere Beispiele.
Unternehmen sollten sich deshalb nicht zuerst fragen: „Welche Sitzungen können wir aufzeichnen?“
Die bessere Frage lautet:
„Bei welchen administrativen Zugriffen möchten wir im Ernstfall nachvollziehen können, was tatsächlich passiert ist?“
Diese Perspektive führt automatisch zu den wirklich kritischen Systemen.
Privilegierter Zugriff braucht Nachvollziehbarkeit
PAM für KMU muss nicht bedeuten, eine riesige Enterprise-Plattform einzuführen. Entscheidend ist vielmehr, die besonders mächtigen Zugriffe innerhalb der eigenen IT zu erkennen und anders zu behandeln als normale Benutzerzugriffe.
Persönliche Authentifizierung, definierte Zielsysteme, die Trennung von Benutzer und privilegiertem Systemkonto sowie Session Recording können dabei wichtige Bausteine sein.
Kyvion Secure Access verbindet diese Möglichkeiten mit einem browserbasierten Zugriff und kann dadurch eine pragmatische Grundlage für kontrollierte administrative Fernzugriffe schaffen.
Denn bei einem privilegierten Zugang sollte die entscheidende Frage nicht erst nach einem Sicherheitsvorfall gestellt werden:
„Was hat der Administrator eigentlich gemacht?“
Besser ist es, bereits vorher dafür zu sorgen, dass diese Frage im Bedarfsfall beantwortet werden kann.