Eine Zeiterfassungssoftware im Browser, ein Kundenportal oder der Zugriff auf ein internes ERP-System: Viele Anwendungen müssen heute von außerhalb des Unternehmens erreichbar sein. Die sichere Veröffentlichung von Webanwendungen entscheidet dabei darüber, ob Mitarbeitende und externe Partner produktiv arbeiten können, ohne dass zugleich das gesamte Unternehmensnetz für Angriffe geöffnet wird.
Gerade in kleinen und mittelständischen Unternehmen entsteht oft eine riskante Abkürzung: Ein Port wird in der Firewall freigegeben, die Anwendung ist über eine öffentliche Adresse erreichbar und das Projekt gilt als erledigt. Technisch funktioniert das zunächst. Sicherheit entsteht dadurch jedoch nicht. Eine veröffentlichte Anwendung wird automatisiert gesucht, geprüft und bei Schwachstellen angegriffen – unabhängig davon, ob es sich um ein großes Unternehmen, eine Kanzlei oder einen Handwerksbetrieb handelt.
Was eine sichere Veröffentlichung von Webanwendungen ausmacht
Sicher veröffentlichen heißt nicht einfach, einen Dienst aus dem internen Netz ins Internet durchzureichen. Das Ziel ist ein kontrollierter Zugang zu einer einzelnen Anwendung. Nutzer sollen sich eindeutig anmelden, nur die für sie vorgesehenen Funktionen erreichen und dabei weder das interne Netzwerk noch administrative Schnittstellen sehen.
Das unterscheidet eine moderne Zugriffslösung deutlich vom klassischen VPN. Ein VPN verbindet ein Endgerät häufig mit Teilen des Unternehmensnetzes. Damit erhält der Nutzer – je nach Konfiguration – nicht nur Zugang zu einer Anwendung, sondern potenziell auch Sichtbarkeit auf weitere Systeme. Für fest definierte Anwendungen ist dieses Modell oft zu weit gefasst. Das Prinzip sollte lauten: Zugang zur Anwendung, nicht zum Netz.
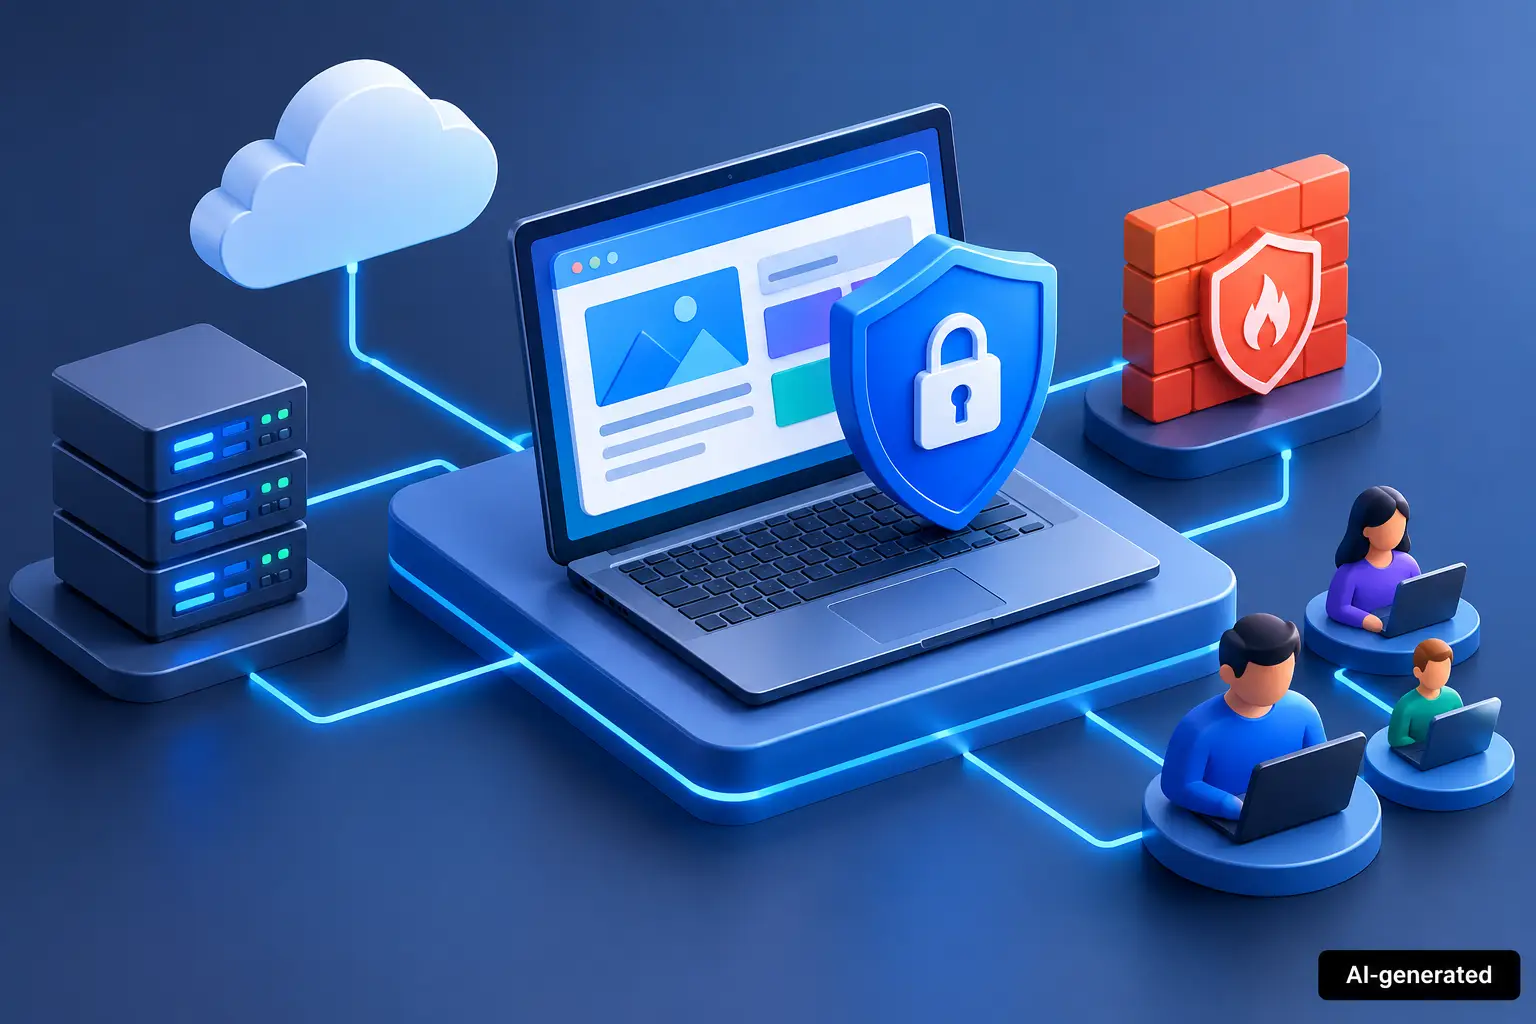
Eine sichere Architektur trennt deshalb Internet, Zugriffsschicht und interne Anwendung. Vor der Anwendung steht eine kontrollierende Instanz, etwa ein Application Gateway oder ein sicher konfigurierter Reverse Proxy. Diese Instanz nimmt Anfragen entgegen, prüft Identität und Berechtigung und leitet nur erlaubte Verbindungen weiter. Die Webanwendung selbst bleibt dabei möglichst außerhalb der direkten Internet-Exponierung.
Die Angriffsfläche liegt selten nur in der Anwendung
Viele Verantwortliche konzentrieren sich bei einem Webprojekt auf den Programmcode. Das ist richtig, aber nicht ausreichend. Angriffe nutzen ebenso häufig schwache Kennwörter, fehlende Mehrfaktor-Authentifizierung, ungepatchte Webserver, frei erreichbare Administrationsoberflächen oder zu großzügige Firewall-Regeln.
Ein typisches Beispiel ist der Fernzugriff eines externen Dienstleisters auf eine interne Fachanwendung. Ist die Anwendung ohne zusätzliche Zugangskontrolle öffentlich erreichbar, genügt ein kompromittiertes Kennwort für einen unbefugten Zugriff. Erhält der Dienstleister dagegen einen zeitlich begrenzten, personengebundenen Zugang mit Mehrfaktor-Authentifizierung, sinkt das Risiko deutlich. Werden die Sitzungen zusätzlich protokolliert, lässt sich nachvollziehen, wer wann auf welche Anwendung zugegriffen hat.
Auch die Datenflüsse verdienen Aufmerksamkeit. Eine Anwendung kann zwar verschlüsselt erreichbar sein, aber dennoch Daten an externe Analyse-, Speicher- oder Identitätsdienste übertragen. Für Kanzleien, Steuerberater, Kommunen und Unternehmen mit sensiblen Kunden- oder Produktionsdaten ist das eine Frage der Datensouveränität. Wer verarbeitet welche Daten, wo befinden sie sich und wer kann darauf zugreifen? Diese Fragen gehören vor die technische Freigabe, nicht erst in die Datenschutzprüfung danach.
Identität zuerst, Netzwerkzugang zuletzt
Die wichtigste Sicherheitsentscheidung bei der Veröffentlichung lautet: Wie wird die Identität des Nutzers geprüft? Ein Passwort allein genügt für kritische Anwendungen in der Regel nicht. Passwörter werden wiederverwendet, geraten durch Phishing in falsche Hände oder bleiben nach einem Mitarbeiterwechsel aktiv.
Mehrfaktor-Authentifizierung sollte deshalb für externe Zugriffe der Normalfall sein. Sie ergänzt das Passwort um einen zweiten Nachweis, zum Beispiel eine Authenticator-App oder einen Sicherheitsschlüssel. Für besonders schützenswerte Zugänge, etwa zur Administration von Anwendungen oder zu Finanzdaten, kann eine stärkere Anmeldung sinnvoll sein.
Danach folgt die Berechtigung. Mitarbeitende, externe Buchhaltungen, IT-Dienstleister und Administratoren benötigen nicht dieselben Rechte. Rollen sollten an konkrete Aufgaben gebunden sein und regelmäßig überprüft werden. Ein ausgeschiedener Mitarbeiter darf nicht über ein altes Konto weiter Zugriff behalten. Ebenso sollte ein Dienstleister nur während eines vereinbarten Wartungsfensters auf die Systeme zugreifen können.
Bei privilegierten Konten ist besondere Sorgfalt nötig. Konten mit weitreichenden Administratorrechten sind ein attraktives Ziel, weil ein erfolgreicher Zugriff schnell viele Systeme betreffen kann. Privileged Access Management hilft, diese Zugriffe getrennt zu verwalten, zeitlich zu begrenzen und nachvollziehbar zu machen. Das ist kein Thema nur für Großunternehmen. Schon wenige Administratorkonten können in einem KMU ein erhebliches Risiko darstellen.
Die richtige Schutzschicht vor der Anwendung
Eine Firewall bleibt ein zentraler Bestandteil der Absicherung. Sie sollte jedoch nicht als bloße Portfreigabe verstanden werden. Moderne Firewall-Lösungen, etwa auf Basis von Fortinet, können Datenverkehr nach Anwendung, Herkunft, Auffälligkeiten und bekannten Angriffsmustern prüfen. Entscheidend ist die passende Konfiguration: Es braucht nur die Regeln, die für den vorgesehenen Zugriff erforderlich sind. Pauschale Freigaben und dauerhaft offene Management-Ports haben in einer sicheren Architektur keinen Platz.
Für öffentlich erreichbare Webanwendungen ist zusätzlich ein Schutz gegen typische Angriffe auf Webebene sinnvoll. Dazu zählen unter anderem Manipulationsversuche an Eingaben, das Ausnutzen bekannter Schwachstellen und automatisierte Anmeldeversuche. Eine Web Application Firewall kann solche Muster erkennen und blockieren. Sie ersetzt keine sichere Entwicklung und kein Patch-Management, bietet aber eine wichtige zusätzliche Schutzschicht.
Verschlüsselung über TLS ist ebenfalls Pflicht. Dabei geht es nicht nur um das Zertifikat im Browser. Die Konfiguration muss aktuelle Verschlüsselungsverfahren nutzen, Zertifikate müssen rechtzeitig erneuert werden und interne Weiterleitungen dürfen nicht unbeabsichtigt unverschlüsselt erfolgen. Gerade bei älteren Fachanwendungen lohnt sich eine technische Prüfung, bevor sie extern bereitgestellt werden.
So planen KMU die Veröffentlichung praxisnah
Der sichere Weg beginnt nicht mit einer Firewall-Regel, sondern mit einer kurzen Bestandsaufnahme. Klären Sie zuerst, welche Anwendung veröffentlicht werden soll, welche Daten sie verarbeitet und welche Nutzergruppen wirklich Zugriff benötigen. Ein Mitarbeiterportal stellt andere Anforderungen als ein Zugang für einen externen Softwareanbieter.
Danach sollte die Zugriffsarchitektur festgelegt werden. Für browserbasierte Fachanwendungen ist ein Zugang über eine vorgeschaltete Zugriffsschicht häufig sinnvoller als ein allgemeiner VPN-Zugang. Lösungen wie Kyvion Secure Access ermöglichen, interne Anwendungen kontrolliert und browserbasiert bereitzustellen. Nutzer erhalten nur Zugriff auf die freigegebene Anwendung. Das reduziert die Netzwerksichtbarkeit und vereinfacht die Anbindung externer Personen.
Vor dem Go-live hilft eine verbindliche Prüfliste. Sie verhindert, dass einzelne Maßnahmen im Tagesgeschäft übersehen werden:
- Die Anwendung, der Webserver und abhängige Komponenten sind auf einem unterstützten, aktuellen Patchstand.
- Alle externen Nutzer verwenden persönliche Konten mit Mehrfaktor-Authentifizierung. Gemeinsame Konten sind ausgeschlossen.
- Berechtigungen folgen dem Minimalprinzip und sind für externe Dienstleister zeitlich begrenzt.
- Die Anwendung ist nicht direkt aus dem Internet administrierbar. Verwaltungszugriffe laufen über getrennte, besonders geschützte Wege.
- Firewall- und Zugriffskontrollregeln erlauben ausschließlich den erforderlichen Datenverkehr.
- Protokolle erfassen Anmeldungen, Fehlversuche, Änderungen an Berechtigungen und sicherheitsrelevante Ereignisse.
- Ein Backup der Anwendung und ihrer Daten wurde getestet. Entscheidend ist nicht nur die Sicherung, sondern eine funktionierende Wiederherstellung.
Die letzte Anforderung wird häufig unterschätzt. Wird eine Anwendung durch einen Fehler, einen Angriff oder eine fehlerhafte Aktualisierung beeinträchtigt, muss das Unternehmen den Betrieb wiederherstellen können. Daten-Resilienz bedeutet deshalb, Wiederanlaufzeiten, Zuständigkeiten und getestete Wiederherstellungswege vorab festzulegen. Ein Backup ohne regelmäßigen Restore-Test ist keine belastbare Absicherung.
Betrieb und Kontrolle gehören dauerhaft dazu
Nach der Veröffentlichung beginnt die eigentliche Sicherheitsarbeit. Zugriffsprotokolle sollten regelmäßig geprüft werden, insbesondere bei fehlgeschlagenen Anmeldungen, ungewöhnlichen Zugriffsorten oder Zugriffen außerhalb vereinbarter Zeiten. Sicherheitsupdates brauchen klare Verantwortlichkeiten und feste Wartungsfenster. Bei Anwendungen, die von Softwarehäusern betrieben werden, sollte vertraglich geregelt sein, wer Schwachstellen bewertet und Updates einspielt.
Auch Berechtigungen verändern sich. Neue Mitarbeitende kommen hinzu, Aufgaben wechseln, Dienstleister beenden ihre Tätigkeit. Eine quartalsweise Überprüfung der externen Zugänge ist für viele KMU ein praktikabler Rhythmus. Bei besonders sensiblen Anwendungen oder administrativen Zugriffen kann eine häufigere Kontrolle angemessen sein.
Nicht jede Anwendung muss zwingend öffentlich erreichbar sein. Wenn nur wenige Personen zugreifen, kann ein kontrollierter Remote-Access-Weg die bessere Lösung sein. Wenn viele Kunden ein Portal nutzen, stehen Skalierbarkeit, Schutz vor automatisierten Angriffen und eine klare Trennung der Mandanten stärker im Vordergrund. Die passende Lösung hängt von Schutzbedarf, Nutzerkreis, vorhandener Infrastruktur und Betriebsaufwand ab.
Wer Anwendungen gezielt statt pauschal veröffentlicht, schafft mehr als einen externen Zugang: Das Unternehmen behält die Kontrolle über Identitäten, Daten und Berechtigungen – und kann digitale Prozesse sicher erweitern, ohne unnötige Risiken in das eigene Netzwerk zu holen.