Ein Anruf beim Softwareanbieter, eine Störung in der Warenwirtschaft oder eine notwendige Wartung am Server: Irgendwann braucht ein externer Dienstleister Zugriff auf die IT eines Unternehmens. Häufig muss es schnell gehen. Die Anwendung steht still, Mitarbeitende können nicht weiterarbeiten, und der Techniker möchte sich sofort verbinden. In diesem Moment zeigt sich, ob der Fernzugriff geplant wurde oder über Jahre einfach gewachsen ist.
In vielen Betrieben existieren mehrere Wege nebeneinander. Der IT-Dienstleister nutzt einen VPN-Zugang, der Hersteller der Fachanwendung hat eine eigene Fernwartungslösung, und für einen weiteren Partner gibt es noch ein separates Administratorkonto. Jeder einzelne Zugang hatte einmal einen guten Grund. Zusammen entsteht jedoch eine Frage, die niemand mehr sicher beantworten kann: Wer kann heute auf welche Systeme zugreifen?
Der Wartungsauftrag bestimmt den Zugriff
Ein Dienstleister, der eine Anwendung auf einem bestimmten Server betreut, benötigt für diesen Auftrag zunächst Zugriff auf genau diese Anwendung oder diesen Server. Daraus folgt nicht automatisch, dass sein Gerät eine Verbindung zu weiteren Bereichen des Unternehmensnetzes braucht. Ebenso wenig sollte ein früher eingerichteter Zugang unbegrenzt bestehen bleiben, nur weil möglicherweise irgendwann wieder eine Wartung ansteht.
Die entscheidende Arbeit beginnt deshalb vor der technischen Einrichtung. Unternehmen sollten festlegen, welche Person oder welcher Dienstleister Zugriff erhält, welches Zielsystem sie erreichen darf und wer den Zugang wieder entzieht. Auch die Rechte innerhalb des Zielsystems gehören dazu. Ein eng begrenzter Verbindungsweg hilft wenig, wenn sich dahinter ein gemeinsam genutztes Administratorkonto mit weitreichenden Rechten verbirgt.
Diese Fragen sind für kleinere Unternehmen ebenso relevant wie für große Organisationen. Gerade dort, wo eine interne IT-Abteilung fehlt, betreuen häufig mehrere externe Partner unterschiedliche Systeme. Klare Zuständigkeiten erleichtern dann auch die Zusammenarbeit: Der Softwarehersteller kann seine Anwendung warten, während das betreuende Systemhaus die Kontrolle über die Zugriffswege behält.
Ein Zugang im Browser kann den Ablauf vereinfachen
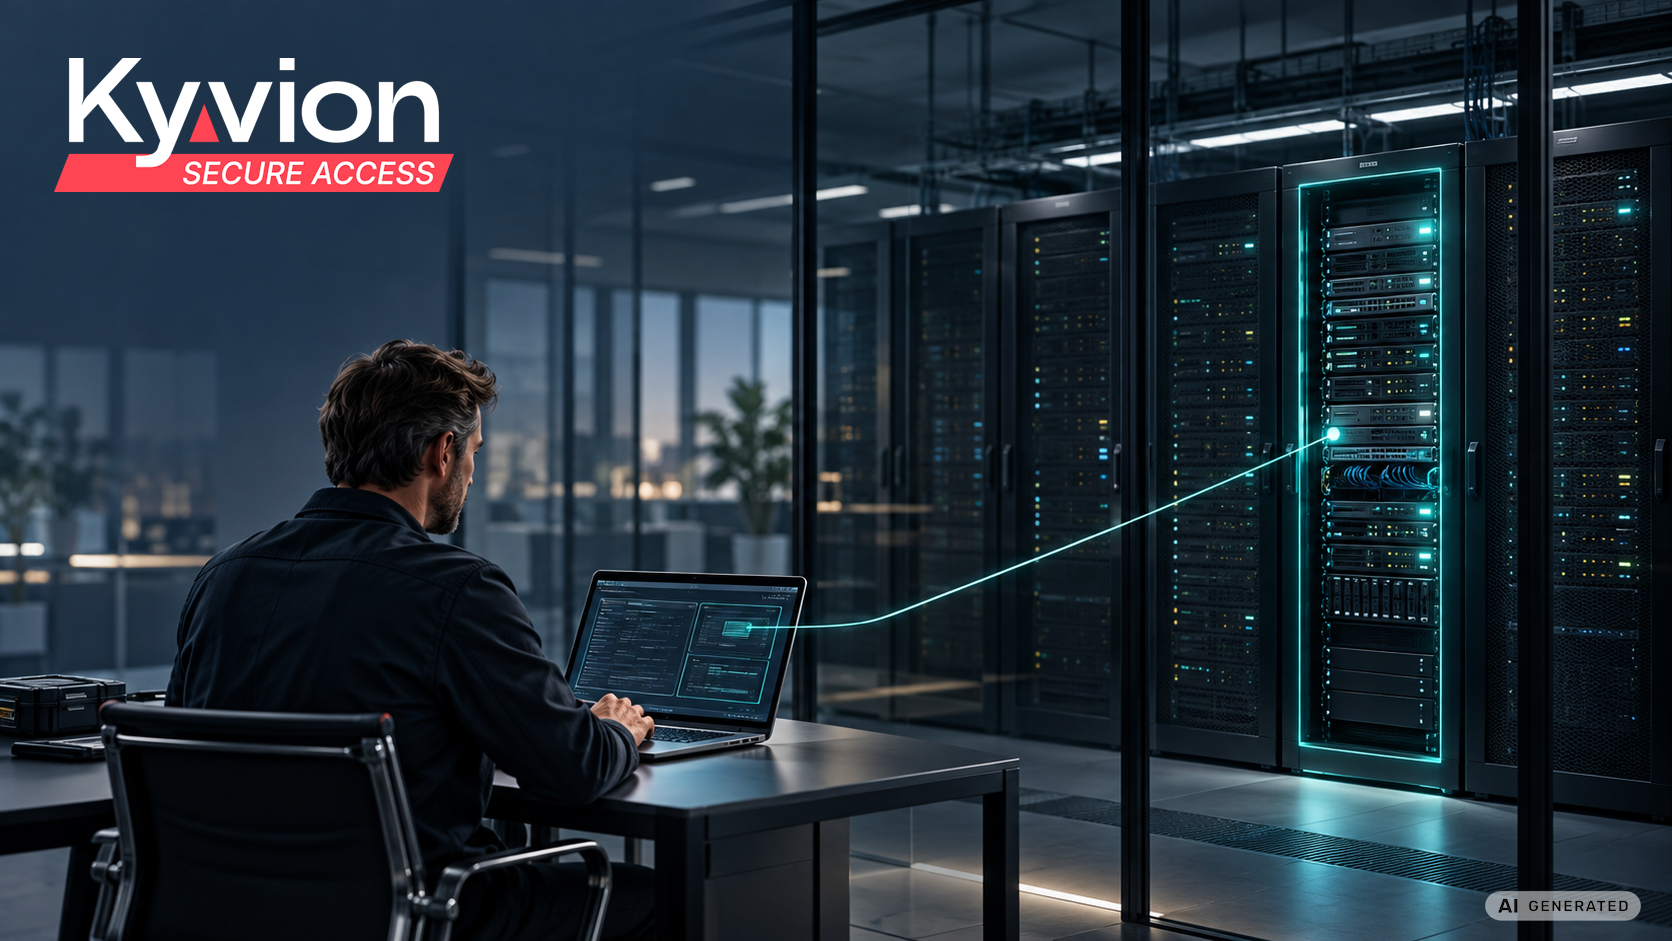
Kyvion Secure Access kann ausgewählten Personen über ein Gateway Zugriff auf definierte RDP-, SSH- oder andere unterstützte Ressourcen bereitstellen. Der Dienstleister meldet sich am Portal an und erhält die für ihn freigegebenen Ziele. Mit einem Reverse Agent lassen sich Systeme auch hinter der Firewall anbinden, ohne das jeweilige Zielsystem direkt aus dem Internet erreichbar zu machen.
Für den Kunden ist dabei weniger entscheidend, welches Protokoll im Hintergrund verwendet wird. Entscheidend ist, dass ein Wartungsauftrag einem nachvollziehbaren Zugriffsweg zugeordnet werden kann. Wer durfte sich verbinden? Welches System war freigegeben? Besteht die Berechtigung nach Abschluss der Arbeiten noch? Solche Fragen sollten sich im Betrieb beantworten lassen.
Wo es zum Schutzbedarf passt, kann eine Sitzungsaufzeichnung zusätzlich helfen, Arbeiten an einem System nachzuvollziehen. Sie ersetzt allerdings keine saubere Vergabe von Rechten und keine Abstimmung mit dem Dienstleister über Zweck und Umgang mit der Aufzeichnung. Ebenso müssen Gateway, Identitäten, Zielsysteme und Berechtigungen sicher eingerichtet und aktuell gehalten werden.
Der erste Schritt ist eine Bestandsaufnahme
Unternehmen müssen ihre vorhandenen Fernwartungswege nicht alle auf einmal umbauen. Ein guter Anfang ist ein konkreter Wartungsfall: ein externer Partner, eine Anwendung, ein Zielsystem. Lässt sich dafür eindeutig festlegen, wer Zugriff bekommt, wie lange er benötigt wird und wer ihn anschließend überprüft? Wenn diese Fragen offenbleiben, lohnt sich ein genauer Blick auf die bestehenden Zugänge.
Wir prüfen mit Ihnen einen vorhandenen Dienstleisterzugang und zeigen an einem ausgewählten System, wie sich der Zugriff gezielt bereitstellen lässt.