Fernzugriff ohne SASE-Plattform klingt zunächst wie eine Entscheidung gegen moderne IT-Sicherheit. Schließlich verspricht SASE, Netzwerk und Sicherheitsfunktionen zusammenzuführen und Benutzern von überall einen geschützten Zugang zu geben. Für viele Unternehmen beginnt die praktische Aufgabe jedoch an einem anderen Punkt: Ein Mitarbeiter soll von zu Hause eine interne Fachanwendung nutzen. Ein Dienstleister muss einen bestimmten Server warten. Oder ein Administrator benötigt Zugriff auf ein System, das keinesfalls allgemein im Netz erreichbar sein soll. Die entscheidende Frage lautet dann: Wie lässt sich genau dieser Zugang sicher bereitstellen?
SASE kann eine passende Antwort sein, wenn ein Unternehmen seine Netzwerk- und Sicherheitsarchitektur umfassend neu gestalten möchte. Der Ansatz verbindet unter anderem Standortvernetzung mit Diensten für sichere Webzugriffe, Cloud-Anwendungen und den Zugang zu internen Ressourcen. Wer zahlreiche Standorte, viele mobile Benutzer und unterschiedliche Cloud-Dienste unter gemeinsamen Regeln verwalten will, sollte sich damit beschäftigen. Daraus folgt aber nicht, dass jeder einzelne Fernzugriff den Aufbau einer vollständigen SASE-Umgebung voraussetzt. Eine Erläuterung der Architektur und ihrer Komponenten bietet beispielsweise Fortinet.
Das eigentliche Problem ist selten die Verbindung allein
Ein VPN stellt eine Verbindung zum Unternehmensnetz her. Damit ist die Sicherheitsfrage noch nicht beantwortet. Entscheidend ist, welche Systeme ein Benutzer über diese Verbindung erreichen kann, wie seine Identität geprüft wird und was nach dem Ende seiner Aufgabe mit der Berechtigung geschieht. Bei eigenen Mitarbeitern lässt sich das im laufenden Betrieb oft noch überblicken. Bei externen Dienstleistern, wechselnden Projekten oder privilegierten Konten wird es deutlich anspruchsvoller.
Ein Techniker, der eine Fachanwendung betreut, benötigt für seine Arbeit möglicherweise nur deren Administrationsoberfläche. Ein Mitarbeiter im Vertrieb braucht Zugriff auf das ERP-System, aber keinen Zugang zu Verwaltungsservern. Ein externer Partner soll eine einzelne Maschine erreichen, ohne andere Bereiche des Unternehmensnetzes zu sehen. In allen drei Fällen lässt sich die Anforderung genauer beschreiben als „Fernzugriff für diesen Benutzer“: Eine bestimmte Person benötigt für einen bestimmten Zweck Zugang zu einer bestimmten Anwendung oder einem bestimmten System.
Diese Unterscheidung verändert die Planung. Statt zuerst über einen allgemeinen Weg ins Netz nachzudenken, beginnt sie bei der Anwendung und ihren Berechtigungen. Erst danach wird festgelegt, über welche Infrastruktur der Zugriff erfolgt.
Wann ist Fernzugriff ohne SASE-Plattform sinnvoll?
Fernzugriff ohne SASE-Plattform ist besonders dann eine Überlegung wert, wenn der Bedarf klar eingegrenzt werden kann. Ein Unternehmen möchte beispielsweise eine bestehende Windows-Anwendung im Browser nutzbar machen, einen internen Webdienst für berechtigte Mitarbeiter bereitstellen oder den Zugang eines Dienstleisters auf ausgewählte Server beschränken. Die vorhandene Firewall, Benutzerverwaltung und Serverlandschaft bleiben dabei wichtige Bestandteile des Sicherheitskonzepts.
Das ist für viele mittelständische Unternehmen ein realistischer Ausgangspunkt. Ihre Anwendungen laufen teils im eigenen Rechenzentrum, teils bei einem Dienstleister und teils in der Cloud. Manche Fachanwendungen wurden für den Einsatz innerhalb des Unternehmens entwickelt und lassen sich nicht kurzfristig ersetzen. Gleichzeitig erwarten Mitarbeiter und Partner, dass sie diese Systeme auch außerhalb des Büros zuverlässig erreichen können.
Wer hier nur die Wahl zwischen einem allgemeinen Netzzugang und einem vollständigen Plattformwechsel sieht, übersieht eine dritte Möglichkeit: Den Zugriff auf die benötigten Anwendungen gezielt bereitzustellen und ihn in die bestehende Infrastruktur einzubinden.
Wie Kyvion Secure Access diesen Zugang bereitstellt
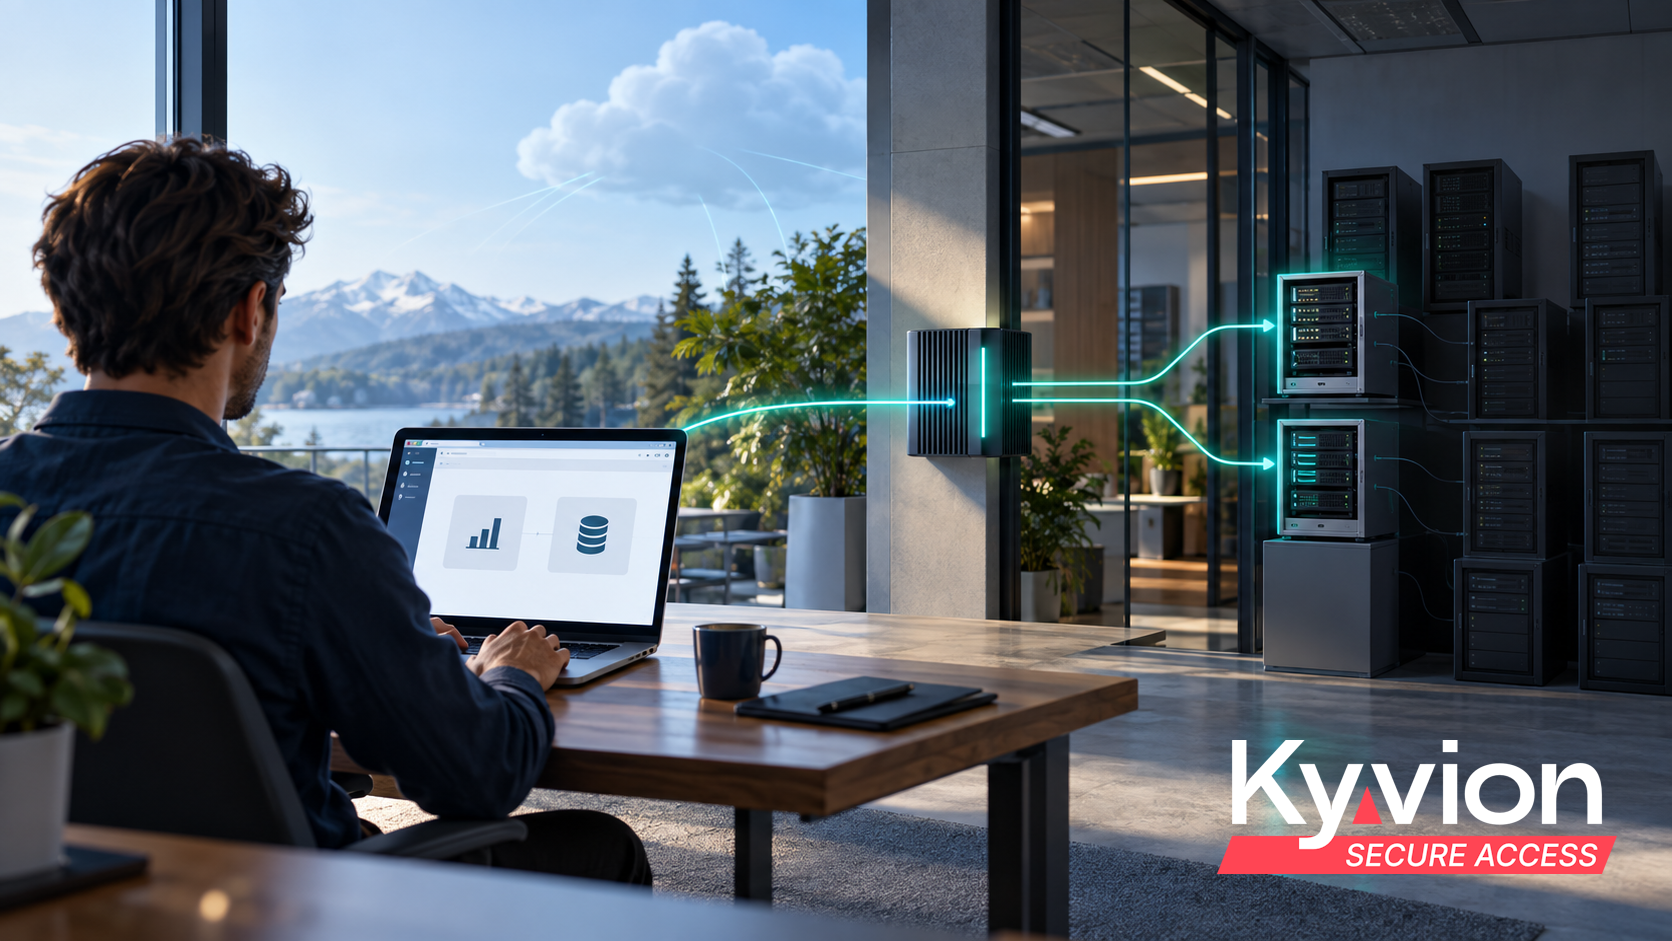
Kyvion Secure Access ermöglicht den browserbasierten Zugriff auf ausgewählte Anwendungen und Systeme. Dazu zählen etwa Windows-Desktops und Anwendungen über RDP, Serverzugänge über SSH sowie interne Webanwendungen. Auf dem Endgerät des Benutzers ist für diesen Zugang kein zusätzlicher Client erforderlich. Welche Ressourcen im Portal erscheinen und welche Person sie nutzen darf, wird anhand der jeweiligen Anforderungen festgelegt.
Für Systeme hinter einer Firewall kann ein Reverse Agent eingesetzt werden, der die Verbindung aus dem internen Netz heraus aufbaut. So muss nicht jedes Zielsystem separat von außen veröffentlicht werden. Das Gateway bildet den kontrollierten Zugangspunkt. Die vorhandene Firewall bleibt Teil der Architektur und muss passend zur jeweiligen Umgebung konfiguriert werden.
Gerade bei Dienstleisterzugängen wird der Unterschied im Alltag sichtbar. Der externe Techniker meldet sich an und erhält Zugang zu den für seinen Auftrag vorgesehenen Systemen. Das Unternehmen kann die Berechtigung auf diesen Zweck ausrichten und nach Abschluss der Arbeiten wieder entziehen. Eine solche Architektur ersetzt keine sorgfältige Benutzerverwaltung und keine sicheren Einstellungen der Zielsysteme. Sie schafft aber einen klar definierten Weg, über den diese Zugriffe stattfinden.
Kyvion Secure Access ist keine vollständige SASE-Lösung
SASE umfasst deutlich mehr als den Zugang zu internen Anwendungen. Zu einer solchen Architektur gehören je nach Angebot beispielsweise Secure Web Gateway, Cloud Access Security Broker, Firewall as a Service und SD-WAN. Diese Funktionen schützen unterschiedliche Verkehrswege und lösen unterschiedliche Aufgaben. Auch Cloudflare beschreibt SASE als Kombination von Netzwerk- und Sicherheitsdiensten.
Kyvion Secure Access konzentriert sich auf den Zugriff auf ausgewählte Anwendungen und Systeme. Es ersetzt weder eine unternehmensweite Standortvernetzung noch die Sicherheitsprüfung des gesamten Internetverkehrs. Diese Abgrenzung ist wichtig, weil sie Unternehmen eine ehrliche Entscheidung ermöglicht: Geht es gerade um eine umfassende Architektur für Netzwerk und Sicherheit? Oder besteht die dringende Aufgabe darin, einige interne Systeme für die richtigen Personen sicher erreichbar zu machen?
Beides kann im selben Unternehmen relevant sein. Auch wer bereits SASE-Funktionen einsetzt, muss den konkreten Zugang zu seinen internen Anwendungen planen. Umgekehrt kann ein Unternehmen mit einem gezielten Fernzugriff beginnen und später weitere Sicherheits- und Netzwerkfunktionen ergänzen.
Der erste Schritt ist ein konkreter Anwendungsfall
Wer seinen Fernzugriff verbessern will, sollte mit einem System beginnen, dessen Nutzung sich klar beschreiben lässt. Welche Mitarbeiter oder Partner benötigen es? Wo läuft die Anwendung? Wie melden sich die Benutzer an? Welche Rechte brauchen sie tatsächlich? Soll der Zugang dauerhaft bestehen oder nur für einen begrenzten Zeitraum? Und wer prüft regelmäßig, ob die Berechtigungen noch passen?
Aus diesen Antworten entsteht eine Architektur, die sich technisch umsetzen und im Betrieb kontrollieren lässt. Für manche Unternehmen wird daraus ein Baustein innerhalb einer größeren SASE-Strategie. Für andere ist ein gezielter Zugang über die vorhandene Infrastruktur bereits die passende Lösung für ihre aktuelle Aufgabe.
Fernzugriff ohne SASE-Plattform bedeutet deshalb nicht, auf Sicherheitsregeln zu verzichten. Er verlangt, den Zugang zu jeder Anwendung bewusst zu planen: für die richtigen Personen, mit den passenden Rechten und über einen kontrollierten Zugriffsweg.