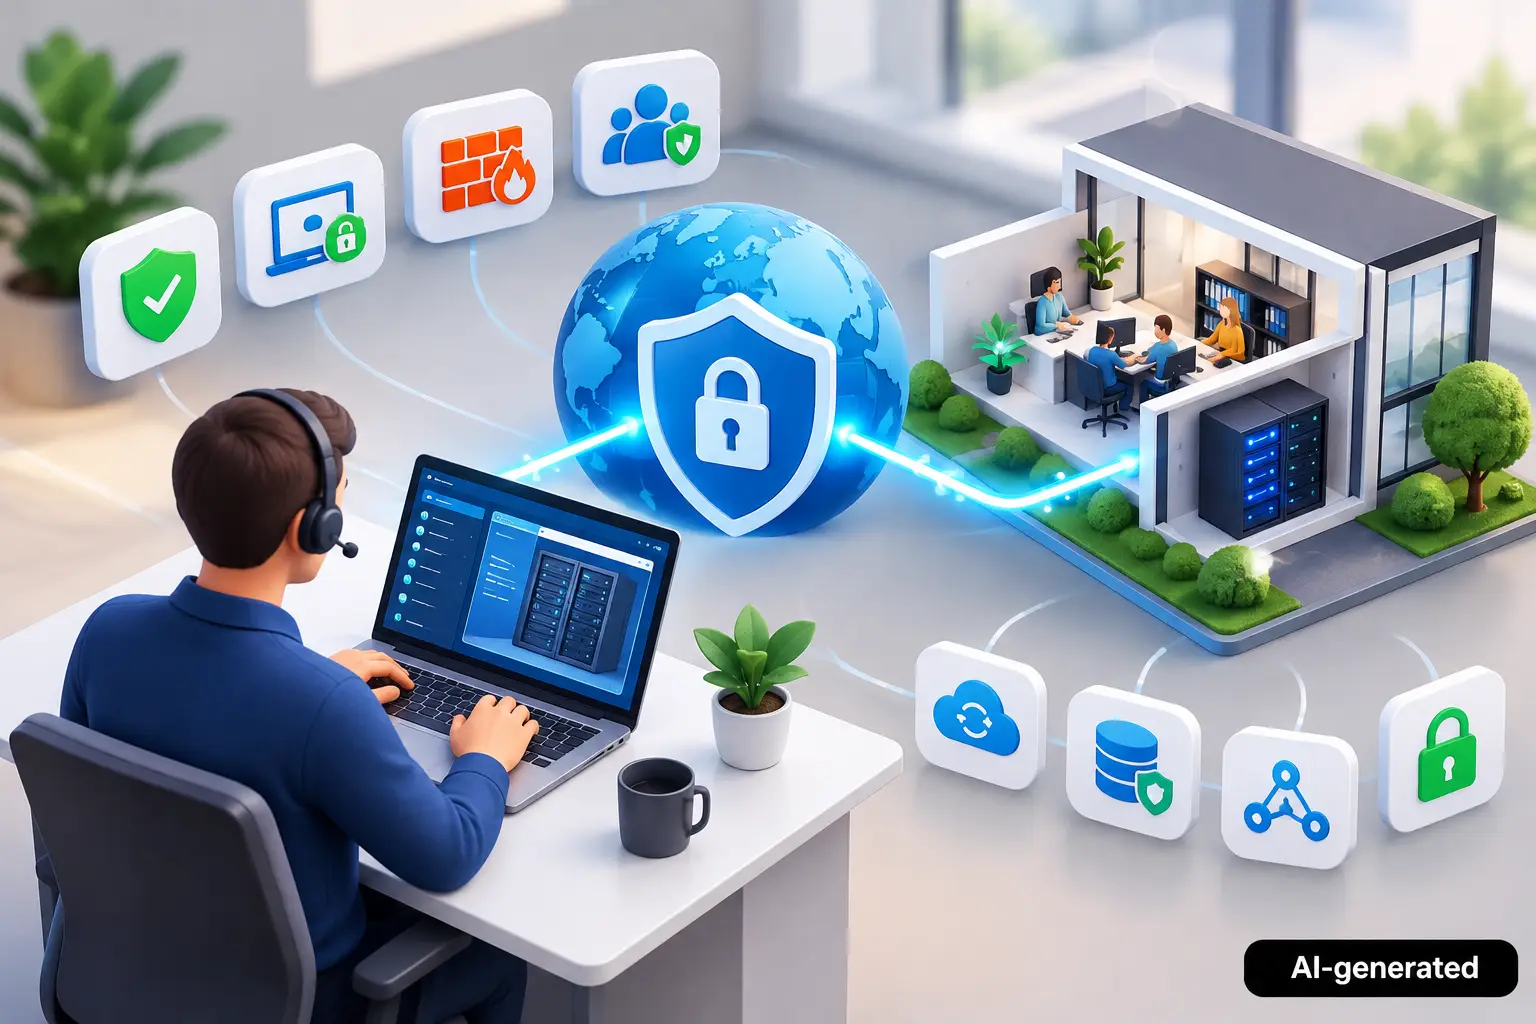
Wenn der Steuerberater auf die Buchhaltung zugreift, ein Maschinenlieferant eine Anlage prüft oder der IT-Dienstleister einen Fehler behebt, ist Fernwartung oft unverzichtbar. Genau hier setzen die sieben Regeln für sichere Fernwartung an: Sie helfen Unternehmen, notwendige Zugriffe zu ermöglichen, ohne interne Systeme, personenbezogene Daten oder Produktionsprozesse unnötig offenzulegen.
Das Problem liegt selten in der Fernwartung selbst. Kritisch wird es, wenn Zugänge dauerhaft bestehen, mit gemeinsamen Konten gearbeitet wird oder niemand nachvollziehen kann, wer wann welches System genutzt hat. Für kleine und mittelständische Unternehmen muss Fernwartung deshalb kontrollierbar, nachvollziehbar und im Alltag handhabbar sein.
Warum Fernwartung ein Sicherheits- und Geschäftsthema ist
Fernwartung verbindet externe Personen direkt mit Systemen im Unternehmen. Das kann ein Server, eine Anwendung, eine Maschinensteuerung oder ein Arbeitsplatz sein. Wird dieser Zugang kompromittiert, kann ein Angreifer dieselbe Verbindung nutzen wie ein legitimer Dienstleister. Die Folgen reichen von Datenabfluss über Schadsoftware bis zum Ausfall betrieblicher Abläufe.
Auch Datenschutz und Verantwortlichkeit spielen eine Rolle. Wer Zugriff auf Mandantenakten, Personalunterlagen, Konstruktionsdaten oder Kundendaten erhält, verarbeitet möglicherweise personenbezogene oder vertrauliche Informationen. Geschäftsführung und IT-Verantwortliche müssen daher nicht nur klären, ob ein Zugriff technisch funktioniert. Sie müssen festlegen, wer ihn benötigt, wie lange er bestehen darf und wie er überwacht wird.
Ein klassisches VPN war lange die übliche Lösung. Es kann in bestimmten Szenarien weiterhin sinnvoll sein, etwa für verwaltete Firmenarbeitsplätze mit klaren Sicherheitsrichtlinien. Für externe Fernwartung ist es jedoch oft zu weitreichend: Nach erfolgreicher Anmeldung steht häufig ein Zugang zum ganzen Netzwerk oder zu großen Teilen davon offen. Sicherer ist ein Ansatz, bei dem der Zugriff gezielt auf einzelne Anwendungen, Systeme und Zeiträume begrenzt wird.
Sieben Regeln für sichere Fernwartung
1. Zugriff nur für einen klaren Zweck freigeben
Jeder Fernzugriff braucht einen konkreten Anlass. „Für den Fall der Fälle“ ist keine ausreichende Berechtigung. Definieren Sie vorab, welche Anwendung oder welches Gerät ein Dienstleister erreichen darf und welche Tätigkeit vorgesehen ist.
Muss ein Anbieter eine ERP-Anwendung prüfen, benötigt er nicht automatisch Zugriff auf Dateiablagen, E-Mail-Systeme oder die gesamte Serverumgebung. Dieses Prinzip der minimalen Berechtigung reduziert die mögliche Schadensfläche. Es hilft auch dabei, Zuständigkeiten sauber zu dokumentieren.
2. Dauerhafte Zugänge vermeiden
Ein Konto, das monatelang ungenutzt bleibt, wird leicht übersehen. Wechselt beim Dienstleister ein Mitarbeiter oder wird ein Passwort kompromittiert, besteht das Risiko weiter. Besser sind zeitlich begrenzte Freigaben, die nach Abschluss eines Wartungsvorgangs automatisch enden.
In der Praxis kann ein Ansprechpartner im Unternehmen eine Anfrage prüfen und den Zugriff nur für das vereinbarte Wartungsfenster freischalten. Bei dringenden Störungen darf dieser Prozess nicht zum Hindernis werden. Deshalb sollten Unternehmen klare Regeln für Notfälle festlegen, etwa einen dokumentierten Bereitschaftsprozess mit nachträglicher Kontrolle.
3. Jede Anmeldung stark absichern
Passwörter allein reichen für Fernwartung nicht aus. Sie können durch Phishing, Datenlecks oder unsichere Wiederverwendung in falsche Hände geraten. Eine Mehrfaktor-Authentifizierung ergänzt das Passwort um einen weiteren Nachweis, beispielsweise über eine Authenticator-App oder einen Sicherheitsschlüssel.
Entscheidend ist, dass jede Person ein eigenes Konto verwendet. Gemeinsame Zugänge wie „support“ oder „technik“ erschweren die Nachvollziehbarkeit und machen es unmöglich, Berechtigungen gezielt zu entziehen. Persönliche Identitäten, starke Authentifizierung und ein geregelter Austrittsprozess gehören daher zusammen.
4. Anwendungen bereitstellen, nicht das gesamte Netzwerk
Externe Dienstleister brauchen häufig keinen Netzwerkzugang, sondern nur eine bestimmte Anwendung oder einen administrativen Zugriff auf ein einzelnes System. Genau hier unterscheidet sich moderner Secure Remote Access von einer breit angelegten VPN-Verbindung.
Bei einem anwendungsbasierten Zugriff wird nur das freigegeben, was tatsächlich gebraucht wird. Der Dienstleister kann beispielsweise eine interne Web-Anwendung oder einen Remote-Desktop nutzen, ohne dass sein Gerät direkt Teil des Unternehmensnetzwerks wird. Das senkt Risiken durch seitliche Bewegungen im Netzwerk, falls ein externes Endgerät betroffen ist.
Kyvion Secure Access folgt diesem Ansatz und kann interne Anwendungen browserbasiert und kontrolliert für berechtigte Nutzer bereitstellen. Welche technische Umsetzung passt, hängt jedoch von der vorhandenen Infrastruktur, den Anwendungen und den Anforderungen an Protokollierung ab.
5. Privilegierte Zugriffe besonders streng behandeln
Nicht jeder Fernzugriff ist gleich kritisch. Wer nur eine Fachanwendung nutzt, benötigt andere Rechte als ein Administrator, der Serverkonfigurationen ändern, Benutzer anlegen oder Sicherheitssoftware verwalten kann. Solche privilegierten Zugriffe verdienen zusätzliche Schutzmaßnahmen.
Für administrative Tätigkeiten sollten Unternehmen eine Freigabe durch Verantwortliche, zeitlich befristete Berechtigungen und eine vollständige Protokollierung vorsehen. Bei besonders sensiblen Systemen kann es sinnvoll sein, Sitzungen aufzuzeichnen oder Befehle nachvollziehbar zu dokumentieren. Das schafft Transparenz bei Störungen, Audits oder Sicherheitsvorfällen, ohne Dienstleister unter Generalverdacht zu stellen.
6. Fernwartung sichtbar machen und regelmäßig prüfen
Was nicht sichtbar ist, lässt sich nicht wirksam steuern. Verantwortliche sollten erkennen können, wer sich angemeldet hat, auf welches Zielsystem zugegriffen wurde und wann die Sitzung endete. Protokolle helfen nicht nur bei der Aufklärung eines Vorfalls. Sie machen auch veraltete Berechtigungen und ungewöhnliche Zugriffsmuster erkennbar.
Eine monatliche Prüfung kann für viele KMU ausreichen, bei sensiblen Umgebungen ist ein kürzerer Rhythmus sinnvoll. Fragen Sie dabei konkret: Welche externen Konten existieren noch? Welche wurden in den vergangenen Monaten genutzt? Sind alle hinterlegten Ansprechpartner und Berechtigungen aktuell? Werden Zugriffe außerhalb üblicher Zeiten begründet und geprüft?
Auch die technische Umgebung muss einbezogen werden. Eine sauber konfigurierte Firewall, etwa auf Basis von Fortinet, kann Fernzugriffe segmentieren, verdächtigen Datenverkehr erkennen und den Zugang auf definierte Systeme begrenzen. Sie ersetzt aber kein Berechtigungskonzept. Sicherheit entsteht erst aus dem Zusammenspiel von Identität, Zugriffskontrolle, Netzwerksegmentierung und Protokollierung.
7. Ausfall und Missbrauch mitdenken
Sichere Fernwartung endet nicht bei der Anmeldung. Unternehmen müssen handlungsfähig bleiben, wenn ein Dienstleister nicht erreichbar ist, ein Zugang gesperrt werden muss oder ein System nach einem Sicherheitsvorfall wiederhergestellt werden soll.
Dazu gehören getestete Backups, dokumentierte Wiederanlaufpläne und klare Ansprechpartner. Besonders bei Maschinen, branchenspezifischer Software oder zentralen Geschäftsanwendungen sollte bekannt sein, welche Konfigurationen gesichert werden und wie schnell sie wieder verfügbar sein müssen. Daten-Resilienz bedeutet, dass Daten und Systeme nicht nur geschützt, sondern im Ernstfall auch wiederherstellbar sind.
Typische Schwachstellen im Unternehmensalltag
In vielen Betrieben entstehen Risiken nicht durch fehlendes Sicherheitsbewusstsein, sondern durch Zeitdruck. Ein Dienstleister braucht schnell Hilfe, ein Passwort wird telefonisch weitergegeben und der Zugang bleibt danach bestehen. Oder ein ehemaliger Ansprechpartner ist noch als externer Benutzer hinterlegt, weil niemand die Berechtigungen regelmäßig prüft.
Besonders kritisch sind Fernwartungstools, die ohne zentrale Freigabe auf einzelnen Arbeitsplätzen installiert wurden. Sie entziehen sich häufig der IT-Dokumentation und schaffen parallele Zugangswege. Erstellen Sie deshalb eine Übersicht aller eingesetzten Fernwartungslösungen, der zugehörigen Konten und der verantwortlichen Dienstleister. Nicht jeder Zugang muss sofort abgeschaltet werden. Aber jeder Zugang sollte bewertet und einem eindeutigen Zweck zugeordnet werden.
Ein praxistauglicher Start für KMU
Beginnen Sie nicht mit einer rein technischen Produktauswahl. Klären Sie zunächst, welche externen Parteien überhaupt Zugriff benötigen und welche Systeme betroffen sind. Daraus entsteht ein Zugriffsmodell mit Rollen, Freigaben, Laufzeiten und Verantwortlichkeiten.
Anschließend lassen sich technische Maßnahmen gezielt umsetzen: Mehrfaktor-Authentifizierung für alle externen Konten, getrennte Benutzeridentitäten, anwendungsbasierte Bereitstellung statt pauschalem Netzwerkzugang sowie Protokollierung und regelmäßige Überprüfung. Für bestehende VPN-Strukturen kann eine schrittweise Umstellung sinnvoll sein. Ein vollständiger Austausch ist nicht immer sofort erforderlich, doch besonders weitreichende oder unübersichtliche Zugänge sollten Priorität haben.
Sichere Fernwartung ist kein Projekt, das nach der Einführung abgeschlossen ist. Wenn sich Dienstleister, Anwendungen oder Arbeitsabläufe ändern, müssen auch Berechtigungen angepasst werden. Wer diesen Prozess klar organisiert, schützt nicht nur Systeme und Daten, sondern schafft zugleich verlässliche Voraussetzungen dafür, dass externe Hilfe im entscheidenden Moment schnell und kontrolliert möglich bleibt.