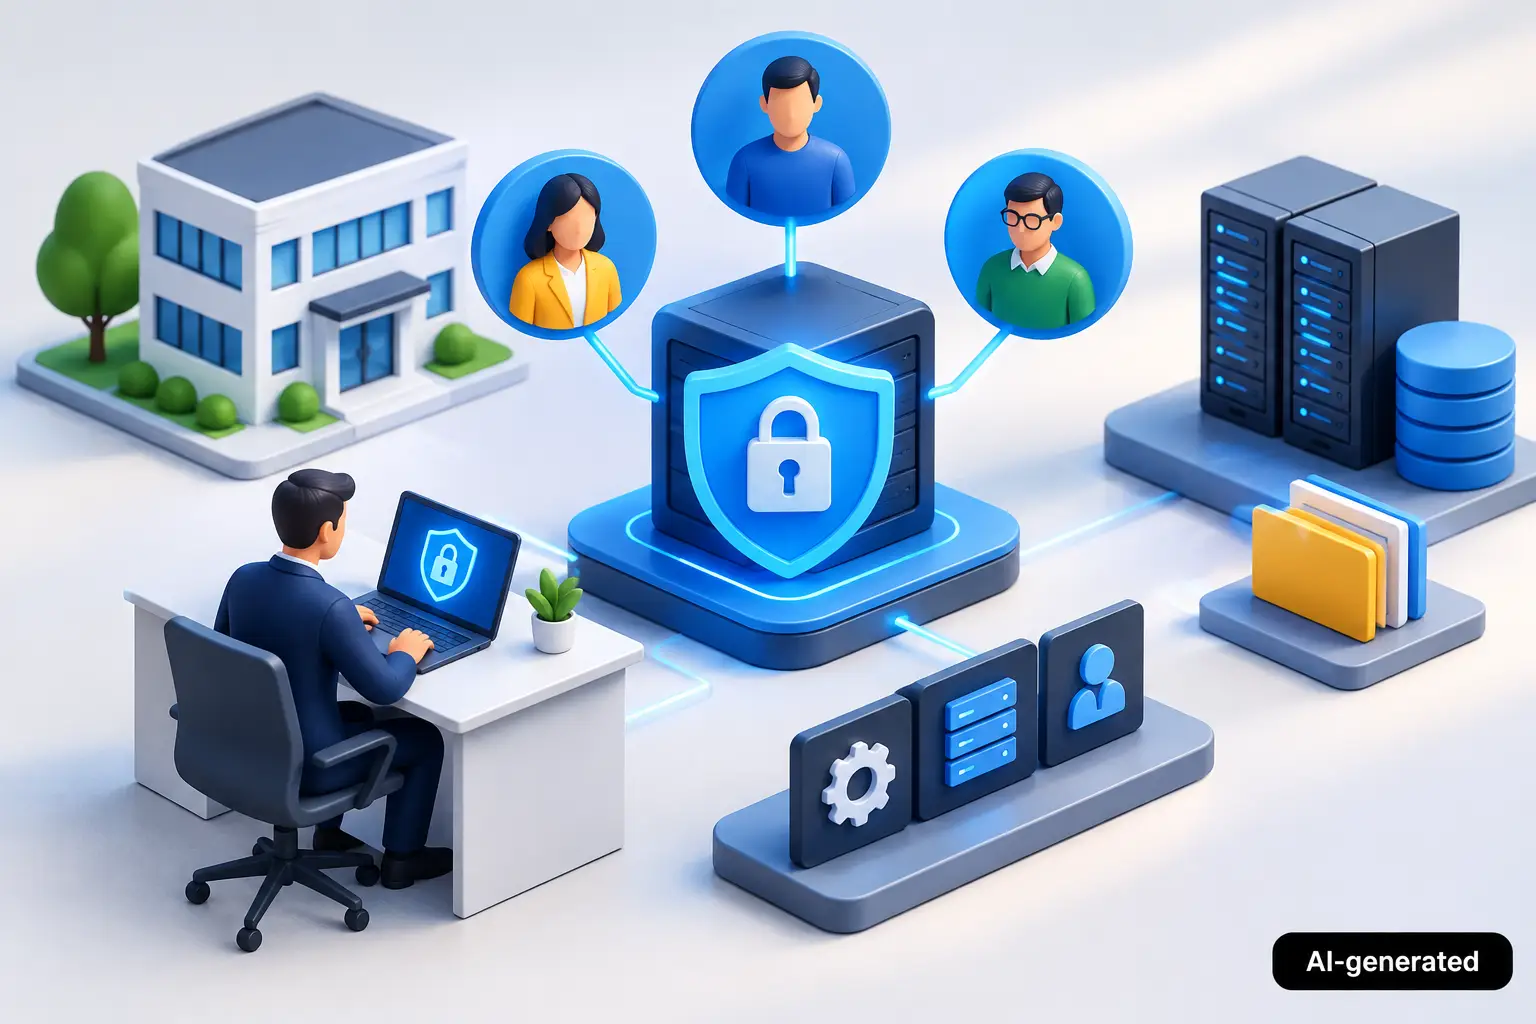
Ein externer IT-Dienstleister soll eine Störung auf dem Server beheben, ein Administrator benötigt Zugriff auf die Firewall und die Buchhaltung arbeitet mit einer Anwendung, die sensible Mandantendaten verarbeitet. Was ist Privileged Access Management in diesem Zusammenhang? Es ist die gezielte Kontrolle besonders mächtiger Zugriffe auf Systeme, Daten und Anwendungen. Für KMU ist das kein Thema nur für Konzerne. Gerade dort, wo wenige Personen viele Aufgaben übernehmen, können unkontrollierte Admin-Rechte schnell zum Sicherheitsrisiko werden.
Was ist Privileged Access Management?
Privileged Access Management, kurz PAM, bezeichnet Verfahren und Lösungen zur Verwaltung, Absicherung und Nachvollziehbarkeit privilegierter Zugriffe. Privilegiert ist ein Zugriff dann, wenn er weitreichende Änderungen ermöglicht: etwa Benutzerkonten anlegen, Daten löschen, Sicherheitsregeln ändern, Programme installieren oder Backups wiederherstellen.
Typische privilegierte Konten sind lokale und zentrale Administratorkonten, Root-Konten auf Linux-Systemen, Konten zur Verwaltung von Firewalls, Datenbanken oder Cloud-Diensten sowie technische Servicekonten. Auch ein externer Dienstleister kann zeitweise einen privilegierten Zugang benötigen.
Der entscheidende Unterschied zum normalen Benutzerkonto liegt im möglichen Schaden. Wird ein Standardkonto kompromittiert, ist der Zugriff meist auf einzelne Anwendungen und Daten beschränkt. Gelangen Angreifer an ein Administratorkonto, können sie sich oft im Netzwerk ausbreiten, Sicherheitsmechanismen abschalten oder Daten verschlüsseln. PAM reduziert dieses Risiko, indem es privilegierte Rechte nicht dauerhaft und nicht ungeprüft bereitstellt.
Warum Admin-Zugriffe in KMU besondere Aufmerksamkeit brauchen
In vielen mittelständischen Unternehmen haben IT-Verantwortliche aus nachvollziehbaren Gründen umfassende Berechtigungen. Sie müssen Probleme schnell lösen, Systeme betreuen und im Notfall eingreifen können. Kritisch wird es, wenn ein allgemeines Administratorkonto von mehreren Personen verwendet wird oder Kennwörter über lange Zeit unverändert bleiben.
Dann fehlt häufig die Antwort auf einfache, aber zentrale Fragen: Wer hatte wann Zugriff auf den Server? Warum wurde eine Firewall-Regel geändert? Welcher Dienstleister war auf dem System aktiv? Wurde das Admin-Kennwort nach Abschluss eines Projekts geändert?
Das ist nicht nur ein Sicherheitsproblem. Steuerberater, Kanzleien, Handwerksbetriebe, Dienstleister und Kommunen verarbeiten oft vertrauliche Kunden-, Personal- oder Mandantendaten. Sie müssen Zugriffe auf diese Daten nachvollziehbar organisieren. PAM unterstützt damit sowohl die Cybersicherheit als auch die Datensouveränität: Das Unternehmen behält die Kontrolle darüber, wer auf kritische Systeme zugreift und unter welchen Bedingungen.
So funktioniert Privileged Access Management in der Praxis
Ein PAM-Konzept besteht nicht allein aus einem Passwort-Tresor. Ein Tresor ist sinnvoll, reicht aber nicht aus, wenn Rechte zu breit vergeben sind oder externe Zugriffe dauerhaft offenbleiben. In der Praxis verbinden gute PAM-Lösungen mehrere Sicherheitsprinzipien.
Erstens werden privilegierte Zugangsdaten zentral geschützt. Kennwörter oder Zugangsschlüssel liegen nicht in Tabellen, Tickets oder ungeschützten Passwortmanagern einzelner Mitarbeiter. Berechtigte Personen erhalten den Zugriff kontrolliert, ohne das dauerhafte Kennwort zwingend kennen zu müssen.
Zweitens gilt das Prinzip der minimalen Rechte. Wer nur eine Anwendung warten soll, braucht keinen vollständigen Zugriff auf das gesamte Netzwerk. Wer eine Firewall-Regel prüfen muss, benötigt nicht automatisch Berechtigungen für Benutzerverwaltung oder Backup-Systeme. Rechte werden passend zur Aufgabe erteilt.
Drittens werden Zugriffe zeitlich begrenzt. Ein Dienstleister erhält beispielsweise für ein definiertes Wartungsfenster Zugang zu einem bestimmten System. Nach Ablauf dieser Zeit endet die Berechtigung automatisch. Das ist deutlich sicherer als ein VPN-Zugang, der einmal eingerichtet wird und dann dauerhaft bestehen bleibt.
Viertens werden Vorgänge protokolliert. Je nach Schutzbedarf kann ein Unternehmen nachvollziehen, welche Sitzung stattgefunden hat, welche Systeme betroffen waren und welche Aktionen ausgeführt wurden. Für besonders kritische Tätigkeiten kann auch eine Freigabe durch eine zweite Person sinnvoll sein.
PAM, VPN und Multifaktor-Authentifizierung: Was ist der Unterschied?
Diese Maßnahmen ergänzen sich, ersetzen einander aber nicht. Ein klassisches VPN schafft einen verschlüsselten Weg ins Unternehmensnetz. Es beantwortet jedoch nicht automatisch die Frage, auf welche Systeme ein Nutzer danach zugreifen darf. Erhält ein Dienstleister über VPN Zugang zum internen Netz, kann die tatsächliche Reichweite je nach Netzwerksegmentierung sehr groß sein.
Multifaktor-Authentifizierung, kurz MFA, schützt die Anmeldung zusätzlich durch einen zweiten Faktor. Sie ist für privilegierte Konten unverzichtbar. MFA verhindert aber nicht, dass ein berechtigter Administrator zu viele Rechte hat oder ein Konto zu lange aktiv bleibt.
PAM steuert die privilegierte Berechtigung selbst. Es legt fest, wer eine administrative Sitzung starten darf, für welches Zielsystem, wie lange und unter welchen Kontrollmechanismen. In einem modernen Zero-Trust-Ansatz werden diese Ebenen kombiniert: sichere Identität mit MFA, klar begrenzter Zugriff, Netzwerksegmentierung und vollständige Protokollierung.
Für Remote-Zugriffe ist ein browserbasierter, anwendungsbezogener Ansatz oft besser geeignet als ein breit angelegter Netzzugang. Kyvion Secure Access kann dabei helfen, interne Anwendungen und administrative Zugänge gezielt bereitzustellen, ohne pauschal das gesamte Unternehmensnetz über ein klassisches VPN zu öffnen.
Typische Anwendungsfälle für PAM
PAM ist besonders sinnvoll, wenn mehrere Personen oder Organisationen administrative Aufgaben übernehmen. Das betrifft nicht nur große IT-Abteilungen. Häufige Situationen im Mittelstand sind:
- Ein IT-Systemhaus wartet Server, Firewall oder Backup außerhalb der Geschäftszeiten.
- Interne Administratoren benötigen getrennte Konten für normale Büroarbeit und administrative Tätigkeiten.
- Ein Softwareanbieter muss zeitlich begrenzt auf eine Fachanwendung oder Datenbank zugreifen.
- Mehrere Mitarbeiter verwalten Cloud-Dienste, E-Mail-Systeme oder Sicherheitslösungen.
- Notfallkonten müssen vorhanden sein, dürfen aber nur kontrolliert eingesetzt werden.
Nehmen wir eine Kanzlei als Beispiel: Der externe Dienstleister benötigt Zugriff auf den Server, um ein Update einzuspielen. Statt ein dauerhaft gültiges Administratorkennwort weiterzugeben, beantragt er einen zeitlich begrenzten Zugriff. Die zuständige Person gibt diesen frei, die Sitzung wird protokolliert und das Kennwort wird danach automatisch geändert. Der Dienstleister kann seine Aufgabe erledigen, während die Kanzlei die Kontrolle behält.
Welche Funktionen sollte eine PAM-Lösung für KMU bieten?
Nicht jedes Unternehmen benötigt von Beginn an eine komplexe Plattform mit umfangreichen Workflows. Entscheidend ist, dass die Lösung zum eigenen IT-Betrieb passt und nicht durch zu hohen Verwaltungsaufwand umgangen wird. Für KMU sind vor allem vier Funktionen relevant:
- zentrale Verwaltung privilegierter Konten und Zugangsdaten
- MFA für administrative Anmeldungen
- zeitlich und systemseitig begrenzte Berechtigungen
- nachvollziehbare Protokolle und automatische Kennwortwechsel
Je nach Umgebung kommen die sichere Verwaltung von Servicekonten, Sitzungsaufzeichnungen oder Genehmigungsprozesse hinzu. Wer branchenspezifische Anforderungen, Audits oder besonders sensible Daten verarbeitet, wird diese Funktionen eher benötigen als ein kleiner Betrieb mit wenigen, klar abgegrenzten Systemen.
Wichtig ist auch die technische Einbindung. PAM sollte mit vorhandenen Identitäten, Servern, Firewall-Regeln, Anwendungen und Backup-Prozessen zusammenspielen. Eine Fortinet-Firewall kann beispielsweise Zugriffe segmentieren und absichern. PAM ergänzt diese Netzwerkebene, indem es die administrative Identität und Berechtigung kontrolliert. Erst das Zusammenspiel verhindert, dass ein kompromittiertes oder falsch verwendetes Admin-Konto ungehindert weitreichende Änderungen ausführt.
Privilegierte Zugriffe richtig einführen
Der erste Schritt ist keine Produktauswahl, sondern eine Bestandsaufnahme. Unternehmen sollten erfassen, welche privilegierten Konten existieren, wem sie zugeordnet sind und welche Systeme damit erreichbar sind. Dabei werden oft alte Konten, gemeinsam genutzte Kennwörter oder unnötig weitreichende Rechte sichtbar.
Anschließend lohnt es sich, die kritischsten Zugänge zuerst abzusichern. Dazu zählen meist die Administration von Active Directory oder vergleichbaren Verzeichnisdiensten, Firewall und Netzwerk, Servern, Backup-Systemen, E-Mail sowie Cloud-Mandanten. Besonders sorgfältig sollten Unternehmen externe Dienstleister betrachten. Deren Zugriff muss möglich sein, aber er sollte auf einen konkreten Zweck, ein Zielsystem und einen begrenzten Zeitraum beschränkt bleiben.
Danach folgen klare Regeln für den Alltag: Administrierende Personen verwenden eigene persönliche Konten, keine geteilten Zugangsdaten. Für Büroaufgaben nutzen sie ein Standardkonto. Privilegierte Rechte werden nur für administrative Tätigkeiten eingesetzt. Änderungen an kritischen Systemen werden dokumentiert, und nicht mehr benötigte Konten werden zeitnah deaktiviert.
Ein PAM-Projekt muss nicht den Betrieb ausbremsen. Im Gegenteil: Wenn Zuständigkeiten, Freigaben und Notfallwege sauber definiert sind, lösen IT-Teams Probleme schneller und nachvollziehbarer. Entscheidend ist, Sicherheit so einzurichten, dass sie auch unter Zeitdruck funktioniert.
Wer privilegierte Zugriffe als festen Bestandteil seines Sicherheitskonzepts behandelt, schützt nicht nur einzelne Admin-Konten. Er schafft eine kontrollierbare Grundlage für sicheren Fernzugriff, belastbare Wiederherstellung und den verantwortungsvollen Umgang mit Unternehmensdaten.