Ein Mitarbeiter im Homeoffice benötigt Zugriff auf die Buchhaltungssoftware. Ein externer Dienstleister muss eine Maschinensteuerung warten. Für viele KMU beginnt die Diskussion ZTNA versus Remote Desktop genau an diesem Punkt: Wie erhalten Personen Zugriff, ohne das interne Netzwerk unnötig zu öffnen? Die richtige Antwort hängt nicht allein von der Technik ab, sondern von Anwendungen, Benutzergruppen und dem gewünschten Sicherheitsniveau.
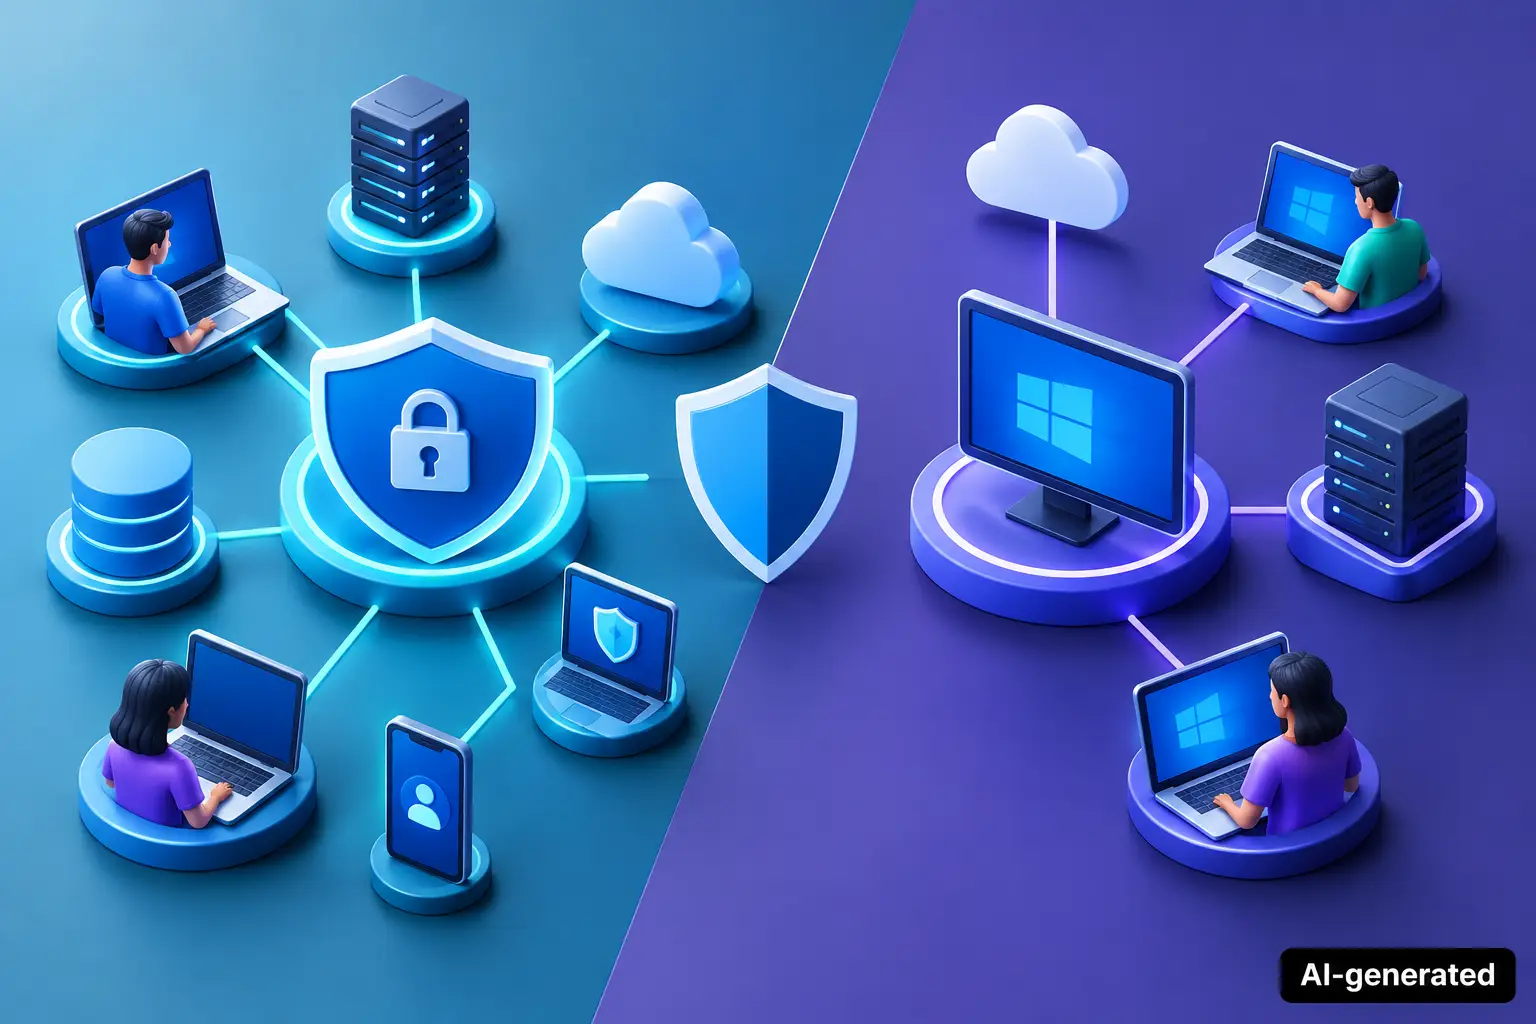
Remote Desktop ist seit Jahren ein bewährtes Werkzeug. ZTNA, also Zero Trust Network Access, folgt einem anderen Prinzip: Statt einen Weg ins Netzwerk zu schaffen, wird der Zugriff gezielt auf einzelne Anwendungen oder Systeme begrenzt. Das kann die Angriffsfläche deutlich reduzieren. Remote Desktop wird dadurch nicht grundsätzlich überflüssig. Es muss jedoch passend abgesichert und gezielt eingesetzt werden.
Was Remote Desktop leistet – und wo Risiken entstehen
Mit Remote Desktop greifen Mitarbeitende auf einen entfernten Windows-Arbeitsplatz oder Server zu. Anwendungen und Daten bleiben dabei grundsätzlich im Unternehmen oder Rechenzentrum, während auf dem Endgerät nur die Bildschirmanzeige, Maus- und Tastatureingaben übertragen werden. Das ist für viele Szenarien sinnvoll: etwa für CAD-Anwendungen, Kanzleisoftware oder Fachverfahren, die nur in der internen Umgebung zuverlässig laufen.
Der entscheidende Punkt ist die Bereitstellung. Wird der Remote-Desktop-Dienst direkt aus dem Internet erreichbar gemacht, entsteht ein attraktives Ziel für Angreifer. Schwache Kennwörter, fehlende Mehrfaktor-Authentifizierung, nicht eingespielte Sicherheitsupdates oder falsch konfigurierte Berechtigungen können dann ausreichen, um einen ersten Zugang zu erhalten. Besonders problematisch ist, dass ein erfolgreicher Login häufig einen vollständigen Arbeitsplatz öffnet – einschließlich weiterer interner Systeme, auf die der Benutzer zugreifen darf.
Auch ein vorgeschaltetes VPN löst nicht jede Herausforderung. Ein VPN verbindet ein Gerät oft mit einem größeren Teil des Unternehmensnetzes. Für den Mitarbeitenden ist das bequem, für die IT-Sicherheit aber nicht immer angemessen. Wenn ein kompromittiertes Gerät ins Netz gelangt, können sich Risiken über diese Verbindung ausweiten. Deshalb sollte Remote Desktop nie nur als Komfortfunktion betrachtet werden, sondern als schutzbedürftiger Zugangsweg.
Das bedeutet nicht, dass Remote Desktop grundsätzlich unsicher ist. Richtig umgesetzt braucht es mindestens eine starke Authentifizierung, restriktive Benutzerrechte, konsequentes Patch-Management, Protokollierung sowie eine klare Trennung von Administrator- und Standardzugängen. Ein Remote Desktop Gateway und eine moderne Firewall können zusätzliche Schutzschichten schaffen. Entscheidend ist, dass der Zugriff nicht pauschal, sondern kontrolliert eingerichtet wird.
ZTNA versus Remote Desktop: Der zentrale Unterschied
ZTNA setzt an einer anderen Stelle an. Das Zero-Trust-Prinzip geht davon aus, dass weder ein Benutzer noch ein Gerät allein aufgrund seines Standorts vertrauenswürdig ist. Jeder Zugriff wird anhand definierter Regeln geprüft. Dazu können Identität, Mehrfaktor-Authentifizierung, Gerätezustand, Rolle, Zeitpunkt und die konkret angeforderte Anwendung gehören.
Während bei einem klassischen Fernzugriff häufig erst ein Netzwerkzugang entsteht und danach die Anwendung genutzt wird, stellt ZTNA gezielt die benötigte Anwendung bereit. Ein Mitarbeiter erhält beispielsweise Zugriff auf das ERP-System, nicht aber automatisch auf Dateiserver, Drucker, Verwaltungsoberflächen oder weitere Netzwerksegmente. Ein externer Steuerberater kann ein bestimmtes Fachverfahren verwenden, ohne das Kanzleinetz zu sehen.
Dieser Unterschied ist für KMU praktisch relevant. Viele Unternehmen haben über Jahre gewachsene IT-Strukturen. Server, Cloud-Dienste, Fachanwendungen und Außenstandorte greifen ineinander. Wer externen Nutzern einen breiten Netzwerkzugang gewährt, muss damit rechnen, dass Berechtigungen und Abhängigkeiten schwer überschaubar werden. ZTNA unterstützt dabei, den Zugang auf das erforderliche Minimum zu begrenzen.
Ein weiterer Vorteil ist die geringere Sichtbarkeit interner Systeme. Anwendungen müssen nicht als offen erreichbare Dienste im Internet stehen. Der Zugriff wird nach erfolgreicher Prüfung vermittelt. Das erschwert automatisierte Angriffe und reduziert die Gefahr, dass unberechtigte Personen überhaupt einen Dienst finden, den sie angreifen können.
Wann Remote Desktop die passende Wahl bleibt
Remote Desktop ist sinnvoll, wenn Mitarbeitende einen vollständigen, zentral verwalteten Arbeitsplatz benötigen. Das gilt etwa für Anwendungen mit hohen Hardwareanforderungen, komplexen lokalen Abhängigkeiten oder sensiblen Daten, die das Unternehmensnetz nicht verlassen sollen. Auch bei temporären Heimarbeitsplätzen kann ein gut abgesicherter virtueller oder physischer Büro-PC eine pragmatische Lösung sein.
Die Voraussetzung lautet: Der Zugriff muss so gestaltet werden, dass er nicht mehr Rechte schafft als nötig. Ein Vertriebsmitarbeiter benötigt in der Regel keinen administrativen Serverzugang. Ein Dienstleister sollte nur während eines abgestimmten Wartungsfensters auf das betreffende System zugreifen können. Für besonders sensible Konten, etwa Domain-Administratoren oder externe IT-Partner, empfiehlt sich zusätzlich Privileged Access Management. Damit lassen sich privilegierte Zugriffe zeitlich begrenzen, nachvollziehbar freigeben und protokollieren.
Remote Desktop eignet sich weniger gut, wenn Nutzer nur eine einzelne Web-, Windows- oder interne Fachanwendung brauchen. In diesen Fällen ist ein kompletter Desktop oft mehr Zugriff, als tatsächlich erforderlich ist. Das erhöht den Verwaltungsaufwand und erweitert die möglichen Wege innerhalb der IT-Umgebung.
Wann ZTNA seine Stärken ausspielt
ZTNA ist besonders geeignet, wenn interne Anwendungen für klar definierte Personengruppen sicher erreichbar sein sollen. Typische Beispiele sind der browserbasierte Zugriff auf ein internes ERP, ein Dokumentenmanagementsystem, eine Zeiterfassung oder eine Verwaltungsoberfläche. Auch externe Partner, Niederlassungen und mobile Mitarbeitende lassen sich damit präzise anbinden.
Für einen Handwerksbetrieb könnte das bedeuten: Bauleiter erhalten unterwegs Zugang zur Projektplattform, die Buchhaltung zur Rechnungsanwendung und der externe IT-Dienstleister nur zur vereinbarten Administrationsoberfläche. Niemand erhält automatisch Zugriff auf das gesamte Netzwerk. Berechtigungen folgen der Aufgabe, nicht dem Standort oder einer einmal eingerichteten Standardverbindung.
ZTNA kann außerdem die Datensouveränität unterstützen. Daten und Anwendungen verbleiben in der kontrollierten Unternehmensumgebung oder in einer bewusst gewählten Hosting-Architektur. Die IT entscheidet, welche Anwendung über welchen Weg und für welche Gruppe erreichbar ist. Das ersetzt keine Datenschutzprüfung und kein Berechtigungskonzept, schafft aber eine deutlich bessere technische Grundlage für deren Umsetzung.
Dabei sollte ZTNA nicht als Produktversprechen, sondern als Sicherheitsmodell verstanden werden. Die Qualität der Umsetzung entscheidet. Identitäten müssen sauber verwaltet werden. Mehrfaktor-Authentifizierung sollte verbindlich sein. Alte Konten, ehemalige Dienstleister und nicht mehr benötigte Freigaben müssen regelmäßig entfernt werden. Ohne diese Prozesse kann auch eine moderne Zugriffslösung ihre Wirkung nicht vollständig entfalten.
Die Entscheidung sollte pro Anwendung fallen
Die Frage lautet selten: ZTNA oder Remote Desktop für das ganze Unternehmen? In der Praxis ist ein abgestufter Ansatz meist sinnvoll. Anwendungen mit einem klaren, begrenzten Zugriffsszenario eignen sich gut für ZTNA. Vollständige Arbeitsplätze oder Spezialanwendungen können weiterhin über Remote Desktop bereitgestellt werden – allerdings über einen abgesicherten Zugang mit starker Authentifizierung und klaren Regeln.
Ein sinnvoller Entscheidungsprozess beginnt mit einer Bestandsaufnahme. Welche Anwendungen werden extern genutzt? Wer benötigt Zugriff? Welche Daten werden verarbeitet? Muss ein vollständiger Desktop bereitstehen oder reicht eine einzelne Anwendung? Anschließend sollten Berechtigungen nach Rollen definiert und besonders kritische Systeme getrennt behandelt werden.
Für die technische Absicherung gehören mehrere Bausteine zusammen: eine leistungsfähige Firewall, segmentierte Netzwerke, sichere Authentifizierung, zentrale Protokollierung, regelmäßige Updates und getestete Backups. Gerade Backups sind Teil der Daten-Resilienz. Ein sicherer Zugriff verringert Risiken, ersetzt aber keinen Wiederherstellungsplan, falls ein System dennoch ausfällt oder kompromittiert wird.
Kyvion Secure Access kann Unternehmen dabei unterstützen, interne Anwendungen kontrolliert und ohne klassischen VPN-Vollzugriff bereitzustellen. Wichtig ist dabei nicht, möglichst viele Funktionen einzuführen, sondern den Zugriff nachvollziehbar, wartbar und passend zum Arbeitsalltag zu gestalten.
Wer die Entscheidung an den tatsächlichen Aufgaben der Nutzer ausrichtet, verbessert nicht nur die Sicherheit. Auch die IT gewinnt Klarheit: Zugriffe werden einfacher prüfbar, externe Verbindungen besser kontrollierbar und die eigene Infrastruktur widerstandsfähiger gegen Fehlkonfigurationen und Angriffe.